

Green Antivirus เป็นเครื่องมือแอนติไวรัสร้ายแรงที่ติดตั้งตัวเองบนคอมพิวเตอร์ของคุณ ดำเนินการสแกนปลอม และจากนั้นเปิดเผยไวรัสจินตนาการมากมายที่อยู่บนระบบของคุณ ซอฟต์แวร์จากนั้นแจ้งให้คุณดาวน์โหลดเวอร์ชันเต็มของสแคนเนอร์ โดยพวกเขาคิดค่าใช้จ่ายจำนวนมากในกระบวนการ เครื่องมือ Green Antivirus รบกวนมาก และการนำออกไม่ได้ง่ายเท่าที่คุณคาดหวัง โชคดีที่เราสามารถนำออกได้ง่ายมาก และนี่คือวิธี...
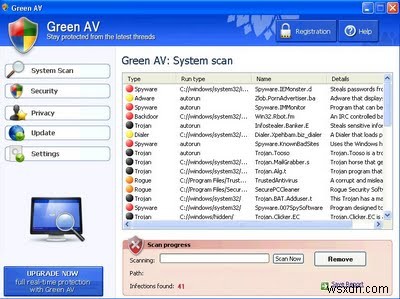
Green Antivirus อาจดูเหมือนเครื่องมือแอนติไวรัสที่ถูกต้อง แต่จุดประสงค์เดียวของมันคือแสดง "false positives" หลายอย่าง และจากนั้นขู่คุณให้ซื้อซอฟต์แวร์
คำแนะนำการนำ Green Antivirus ออกด้วยตนเอง
ขั้นตอนที่ 1 – หยุดกระบวนการ
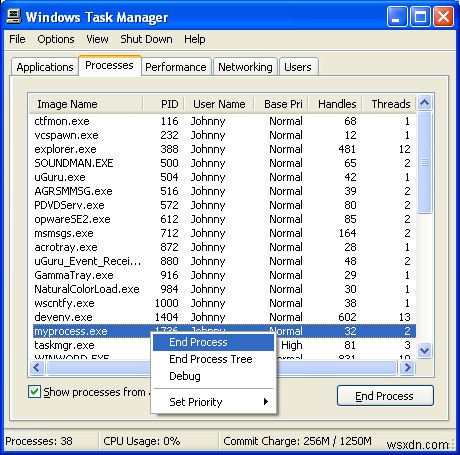
บนคีย์บอร์ดของคุณ กด CTRL + ALT + DELETE พร้อมกัน เพื่อแสดง Task Manager นี่แสดงให้คุณเห็นว่าโปรแกรมไหนกำลังทำงานบนระบบของคุณในขณะนั้น และจะอนุญาตให้คุณหยุด Green AV 2009 ให้หยุดทำงานทันที คุณแค่ต้องกดปุ่ม 3 ตัวนั้น แล้วคลิกที่แท็บ "Processes" บนหน้าต่างใหม่ที่ปรากฏ คุณจากนั้นต้องคลิกที่กระบวนการต่อไปนี้และกด delete บนพวกมัน:
- greenav2009.exe
- gav.exe
- mgrdll.exe
- Install[1].exe
นี่จะหยุด Green Antivirus ไม่ให้ทำงานบนเซสชันปัจจุบันของคุณ คุณสามารถดูสกรีนช็อตวิธีทำได้ด้านล่าง:
ขั้นตอนที่ 2 – ลบไฟล์โปรแกรม
โปรแกรม Windows ทั้งหมดทำงานโดยใช้ "program files" เพื่อบอกว่าต้องทำอะไร นี่อนุญาตให้โปรแกรมทำงานในลักษณะเดียวกันทุกครั้ง และไฟล์โปรแกรมเหล่านี้โดยพื้นฐานคือไฟล์ที่ทำให้โปรแกรมทำงาน พวกมันเหมือน "มอเตอร์" ของโปรแกรม และโดยการนำพวกมันออก คุณจะสามารถหยุดโปรแกรมไม่ให้ทำงานได้ ในการนำ Green Antivirus 2009 ออก สำคัญที่คุณต้องนำไฟล์โปรแกรมสำหรับมันออกหลังจากที่คุณหยุดกระบวนการของมันแล้ว
ในการทำเช่นนี้ ให้บราวซ์ไปที่ C:\Programfiles\gav\ (คลิกที่ "My Computer" แล้วคลิกที่ C Drive ตามด้วยการคลิกที่ "Program Files" ที่นั่นคุณจะเจอโฟลเดอร์ที่ชื่อว่า "gav") เลือกโฟลเดอร์ "gav" ทั้งหมด และจากนั้นกด SHIFT + DELETE เพื่อลบอย่างถาวรจากคอมพิวเตอร์ของคุณ
หมายเหตุสำหรับผู้ใช้ Vista – คุณจะต้องลบไดเรกทอรี "ProgramData/gav/" ด้วย
ขั้นตอนที่ 3 – ทำความสะอาดรีจิสทรี (สำคัญ!)
เครื่องมือ Green Antivirus จะปลูกคีย์หลายตัวในฐานข้อมูลรีจิสทรี โดยเฉพาะ คีย์เหล่านี้จะถูกสร้างขึ้น:
* HKEY_CURRENT_USER\software\avr lastd
* HKEY_CURRENT_USER\software\avr lastscan
* HKEY_CURRENT_USER\software\avr lastvfc
* HKEY_CURRENT_USER\software\avr virlist
* HKEY_LOCAL_MACHINE\software\microsoft\windows\currentversion\run advanced virus remover
* HKEY_LOCAL_MACHINE\software\microsoft\windows\currentversion\run advanced virus remover
* HKEY_CURRENT_USER\Software\AVR
* HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\International\CpMRU
ในการนำพวกมันออก คุณควรดาวน์โหลดรีจิสทรีคลีนเนอร์ซึ่งจะลบคีย์ทั้งหมดนี้ออกจากรีจิสทรี คุณสามารถรับรีจิสทรีคลีนเนอร์ต่างๆ จากที่ต่างๆ ได้ แต่เรามีเครื่องมือรีจิสทรีโปรดที่เรียกว่า "RegAce" คุณสามารถดาวน์โหลดได้ที่นี่
