

สร้างบนหลักการ Zero Trust เพื่อปกป้องข้อมูลและการเข้าถึงทุกที่ ทำให้คุณปลอดภัยและทำงานได้อย่างเต็มที่
บทนำ: ทำไมต้อง Zero Trust?
การเปลี่ยนแปลงดิจิทัลและการทำงาน Hybrid (Office + Remote) สร้างโอกาสใหม่ แต่ก็พร้อมกับภัยคุกคามใหม่ รายงาน Microsoft Security Signals พบว่า 75% ของผู้ตัดสินใจระดับ VP ขึ้นไป รู้สึกว่าการทำงาน Hybrid ทำให้องค์กรเปราะบางต่อภัยคุกคามมากขึ้น
Microsoft ลงทุนความปลอดภัย > $1B/ปี มีผู้เชี่ยวชาญ 3,500+ คน และอุปกรณ์ Windows 10 1.3 พันล้านเครื่องทั่วโลก - มีข้อมูลเชิงลึกลึกซึ้งเกี่ยวกับภัยคุกคาม
Windows 11 สร้างขึ้นบนหลักการ Zero Trust สำหรับยุค Hybrid Work Zero Trust = ไม่เชื่อใคร/อุปกรณ์ใด จนกว่าจะพิสูจน์ความปลอดภัยและความสมบูรณ์
3 หลักการ Zero Trust
- Verify Explicitly (ยืนยันอย่างชัดเจน) - ตรวจสอบ Identity, Location, Device Health, Service, Data Classification, Anomalies
- Least Privileged Access (สิทธิ์ต่ำสุด) - Just-in-time, Just-enough-access, Risk-based policies, Data protection
- Assume Breach (สมมติว่าถูกโจมตีแล้ว) - ลด Blast Radius, Segment Access, End-to-end Encryption, Analytics เพื่อ Visibility
ชั้นการปกป้อง Chip-to-Cloud
~80% ของผู้ตัดสินใจด้านความปลอดภัย กล่าวว่า Software ล้วนๆ ไม่พอ ต้องมี Hardware + Software ร่วมกัน
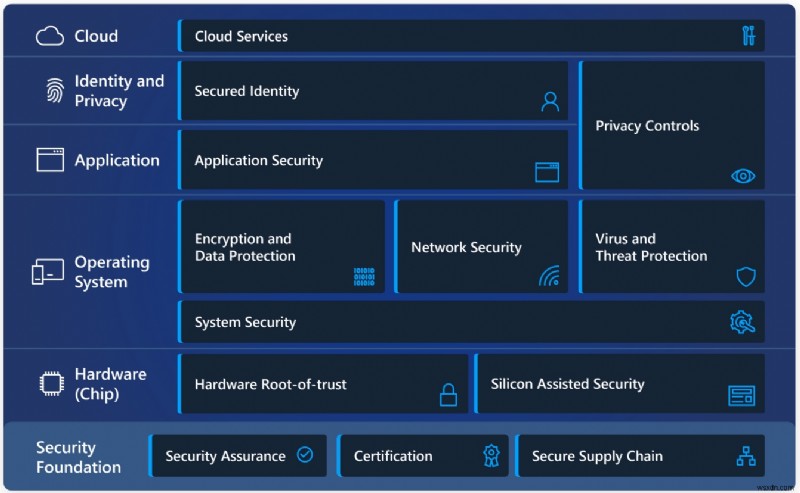
Hardware Security: รากฐานความเชื่อมั่น (Root of Trust)
TPM 2.0 (Trusted Platform Module)
- ฟังก์ชันความปลอดภัยระดับฮาร์ดแวร์: Key Generation, Secure Storage, Encryption, Boot Integrity, Attestation
- รองรับ Cryptographic Algorithm Flexibility (Algo แข็งแกร่งกว่า, เลือก Algo เองได้)
- Windows 11: บังคับ TPM 2.0 ทุกเครื่อง (ใหม่และอัปเกรด) - เสริมสร้าง Security Posture
Microsoft Pluton Security Processor
- Root of Trust ตรงใน CPU Die (ไม่ใช่ชิปแยก) - กำจัด "Weak Link" ระหว่าง TPM แยกกับ CPU
- รองรับ TPM 2.0 Standard + ขยายความสามารถเพิ่ม (Firmware Update ผ่าน Windows Update)
- SHACK Technology: คีย์ไม่มีทางหลุดออกนอก Hardware แม้ Firmware ของ Pluton เอง
- จัดส่งกับ PC ใหม่ החל 2022
Silicon-Assisted Security: VBS & HVCI
- VBS (Virtualization-based Security): สร้าง Secure Memory Region แยกจาก OS ด้วย CPU Virtualization
- HVCI (Hypervisor-protected Code Integrity): รัน Kernel Code Integrity ใน VBS - ป้องกัน Driver ไม่ได้ลงนาม/ถูกแก้ไข, บล็อก Exploit แบบ WannaCry
- Windows 11: รองรับ HVCI ทุกเครื่อง, เครื่องใหม่เปิด Default
Secured-core PCs (สำหรับ Enterprise/High-Security)
- ป้องกัน Firmware Attack (80%+ องค์กรโดนใน 2 ปี)
- DTRM (Dynamic Root of Trust for Measurement) - บังคับ CPU เข้าสู่ Trusted Code Path ก่อนบูท Windows
- SMM Isolation - ป้องกัน System Management Mode (สิทธิ์สูงกว่า Hypervisor)
- Kernel DMA Protection - ป้องกัน DMA Attack ผ่าน Thunderbolt/USB4
- UEFI Secure Boot + Measured Boot + SRTM/DRTM
Operating System Security
Trusted Boot (UEFI Secure Boot + Measured Boot)
ตรวจสอบ Digital Signature ทุกขั้นตอนของ Boot: UEFI → Bootloader → Kernel → ELAM Driver → Auto-repair ถ้าเสียหาย
Cryptography (FIPS 140 Certified)
- Algorithms: RSA, ECDH (NIST Curves), AES (XTS/ECB/CBC/CFB/CCM/GCM), SHA-1/256/384/512
- API: CAPI, CNG (SymCrypt), BCrypt, NCrypt, DPAPI, DPAPI-NG
Certificates & PKI
- Auto-enroll/renew via AD Group Policy
- CTL (Certificate Trust Lists) อัปเดตรายสัปดาห์, Revocation รายวัน
- Enterprise Certificate Pinning - ป้องกัน MITM
Code Signing & Integrity
Microsoft Code สigned ทุกตัว Secure Boot + Kernel CI + WHCP (Drivers) + WinVerifyTrust (User-mode/Appx) - รับรอง Integrity & Authenticity
Device Health Attestation
Remote Attestation ผ่าน TPM → Azure Attestation → Intune + AAD Conditional Access = Zero Trust Access Control
Windows Security App
Dashboard แสดงสถานะความปลอดภัยแบบ Real-time: Virus & Threat, Firewall, Device Security, App & Browser Control
Encryption & Data Protection
BitLocker
- AES-XTS/CBC 128/256-bit, Recovery Key บน OneDrive/Azure
- จัดการผ่าน Intune/MDM (CSP)
- รองรับ Hardware Encrypted Drives (Self-Encrypting Drives - SED)
Encrypted Hard Drives (SED)
- Performance ดี: Crypto Offload ไปที่ Drive Controller
- Security แข็ง: Keys ไม่ออกจาก Drive, Auth ก่อน Unlock
- จัดการง่าย: Transparent, Erase ด้วย Key บน Drive
Email Encryption (S/MIME)
เข้ารหัสอีเมล/ไฟล์แนบ + Digital Signature เฉพาะ Recipient ที่มี Certificate เท่านั้นที่อ่านได้
Network Security
TLS 1.3 (Default)
- ตัด Algo เก่า, เข้ารหัส Handshake มากขึ้น, 1 Round-trip น้อยลง, 5 Strong Cipher Suites เท่านั้น
- Perfect Forward Secrecy, Lower Latency, More Privacy
- Fallback ไป TLS 1.2 ได้หากฝั่งตรงข้ามไม่รองรับ
DNS over HTTPS (DoH)
- เข้ารหัส DNS Query ป้องกัน On-path Attackers (Eavesdropping / Redirect)
- Group Policy / Programmatic Controls สำหรับ IT Admin
- Integrate กับ NRPT, HOSTS, Per-adapter Resolvers
Bluetooth Protection
- รองรับ LE Secure Connections, Privacy, SIG Vulnerability Reports
- MDM/Group Policy/PS Controls: Allow Audio/Input, Block File Transfer, Force Encryption, Disable
Wi-Fi Security (WPA3 Mandatory)
- WPA3 Personal/Enterprise 192-bit Suite B, OWE (Public Wi-Fi Encryption)
- H2E Protocol, EAP-TLS with TLS 1.3, Enhanced Server Cert Validation
Windows Defender Firewall
- Host-based, Two-way filtering, IPsec Integration
- Packet Monitor (pktmon) Integration, Enhanced Event Logs
- API สำหรับ Third-party Integration
VPN Platform
- Quick Actions Pane: Connect/Disconnect/Status ได้ทันที
- AAD Conditional Access + MFA, Intune/MDM Support
- UWP VPN Apps: Auto-update, Split-tunnel, Cloud-optimized (Azure VPN)
SMB Security Enhancements
- AES-256-GCM/CCM Encryption, AES-128-GMAC Signing (Auto-negotiate)
- SMB Direct (RDMA) + Encryption = Performance + Security
- SMB over QUIC (Preview): "SMB VPN" บน Internet - TLS 1.3 Always, Auth ใน Tunnel, UX ไม่เปลี่ยน
Virus & Threat Protection
Microsoft Defender Antivirus (Next-Gen)
- Real-time + Behavior-based + Heuristic + Cloud-delivered Protection
- PUA Blocking, Auto On/Off ตาม Third-party AV
Attack Surface Reduction (ASR) Rules
- Block: Executable/Script Download & Run, Obfuscated Scripts, Unusual Behaviors
- เช่น: Unsigned Script จาก USB, Office Macro เรียก Win32 API
Tamper Protection
ป้องกัน Malware ปิด: Real-time Protection, Behavior Monitoring, Cloud Protection, Intelligence Updates, AV Components
Network Protection
Block Low-reputation IP/Domains (Phishing, Exploits) - ใช้ร่วม MDE ได้รายงานละเอียด
Controlled Folder Access
Protected Folders (Documents, Pictures, Downloads) - เฉพาะ Trusted Apps เข้าถึงได้ - ป้องกัน Ransomware
Exploit Protection
- Mitigation Techniques บน OS Processes/Apps
- Audit Mode ทดสอบก่อน Enforce, Group Policy Lockdown, Custom Notifications
Microsoft Defender SmartScreen
- Phishing/Malware Sites, Malicious Downloads
- Reputation-based: Dynamic Lists + Popular Files Analysis
Microsoft Defender for Endpoint (MDE) - Enterprise E5
- Endpoint Sensors → Cloud Analytics (Big Data, AI/ML, Microsoft Optics) → Threat Intelligence (Trillions Signals/Day)
- Part of Microsoft 365 Defender (Unified XDR: Endpoints, Identity, Email, Apps)
สรุป: Windows 11 = Zero Trust by Design จาก Hardware (TPM 2.0, Pluton, VBS/HVCI) → OS (Trusted Boot, Crypto, Attestation) → Apps (WDAC, WDAG, ASR) → Network (TLS 1.3, DoH, WPA3, SMB over QUIC) → Cloud (MDE, Intune, Azure Attestation) - ความปลอดภัยครบวงจร Chip-to-Cloud
