

โทรจัน (Trojan Horse) คืออะไร?
มัลแวร์โทรจันฮอร์สคือ ไฟล์ โปรแกรม หรือโค้ดชิ้นหนึ่งที่ ดูเหมือนถูกต้องและปลอดภัย แต่จริงๆ แล้วเป็นมัลแวร์ โทรจันถูกห่อหุ้มและส่งมอบภายในซอฟต์แวร์ที่ถูกต้อง (ซึ่งเป็นที่มาของชื่อ) และมักถูกออกแบบมาเพื่อเฝ้าระวังเหยื่อหรือขโมยข้อมูล โทรจันหลายตัวยังดาวน์โหลดมัลแวร์เพิ่มเติมหลังจากที่คุณติดตั้ง
โทรจันได้ชื่อมาจาก ม้าของโทรจ (Trojan Horse) ใน 서사กวีกรีก The Iliad ในเรื่อง หัวหน้าวีรกรีก โอดิสซีอัส (Odysseus) คิดแผนสร้างม้ากีบนขนาดใหญ่ ซึ่งศัตรูของเขา — ชาวโทรจ — จะรับเข้าเมืองเป็นของขวัญ แต่ภายในท้องม้าลurk กองทหารซึ่งออกมาภายใต้ความมืดเพื่อทำลายเมืองโทรจจากภายใน
มัลแวร์โทรจันทำงานเหมือนกัน — มันทำเป็นเหมือนสิ่งที่ไม่เป็นอันตราย แต่เพียงแค่หน้าปิดสำหรับเจตนาอันยั่วร้ายที่แท้จริง
โทรจันทำงานอย่างไร?
โทรจันทำงานโดยการแปลงรูปเป็นไฟล์ที่ถูกต้อง โดยมีเป้าหมายหลอกเหยื่อให้คลิก เปิด หรือติดตั้ง เมื่อสิ่งนี้เกิดขึ้น โทรจันจะเริ่มติดตั้งมัลแวร์บนอุปกรณ์ของคุณ เฝ้าระวังคุณ หรือก่อให้เกิดอันตรายประเภทอื่น
ตัวอย่างเช่น โทรจันอีเมลจะใช้เทคนิควิศวกรรมสังคม (Social Engineering) เพื่อเลียนแบบไฟล์แนบอีเมลทั่วไป อีเมลเองก็จะดูน่าเชื่อถือ แต่จริงๆ แล้วเป็นอีเมลปลอมที่ส่งโดยโจมตีทางไซเบอร์ เมื่อคุณเปิดไฟล์แนบ โทรจันจะทำงานและเริ่มโจมตีอุปกรณ์ของคุณ การหลอกลวงเป็นส่วนสำคัญของนิยามโทรจันฮอร์ส
โทรจันคือไวรัสหรือมัลแวร์?
โทรจัน ไม่ใช่ไวรัส แต่ เป็น ประเภทหนึ่งของมัลแวร์ บางคนอาจเรียกว่า "ไวรัสโทรจัน" หรือ "ไวรัสโทรจันฮอร์ส" แต่ไม่มีสิ่งนั้นจริงๆ เนื่องจากความแตกต่างสำคัญหนึ่งในวิธีที่ไวรัสและโทรจันติดเชื้อเหยื่อ ในขณะที่ไวรัสทำซ้ำตัวเอง แพร่กระจายจากเหยื่อหนึ่งไปอีกเหยื่อ โทรจันต้องการให้คุณติดตั้งมัน
ความแตกต่างนี้คือสิ่งที่แยกไวรัสจากมัลแวร์โทรจันฮอร์ส ทั้งไวรัสและโทรจันเองก็เป็นชนิดหนึ่งของมัลแวร์
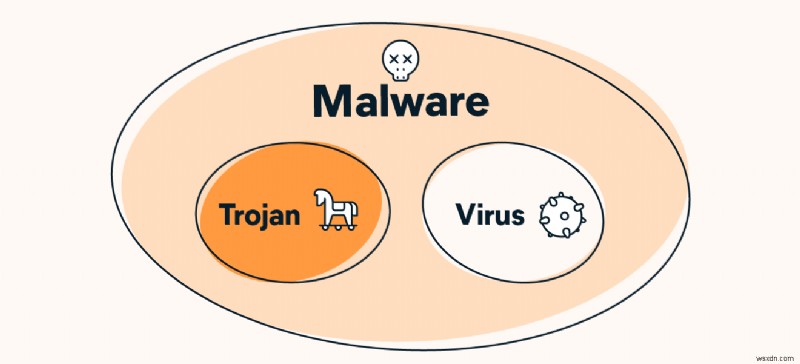 โทรจันไม่ใช่ไวรัส แต่เป็นประเภทหนึ่งของมัลแวร์
วิจารหยู้การโจมตีโทรจัน
โปรแกรมโทรจันฮอร์สลับลวง แต่หากคุณรู้ว่าต้องมองหาอะไร คุณสามารถรับรู้สัญญาณของการโจมตีโทรจันและเริ่มกระบวนการกำจัดโทรจัน นี่คือสัญญาณทั่วไปของการโจมตีมัลแวร์โทรจัน:
-
คอมพิวเตอร์ของคุณรู้สึกช้า
โทรจันมักติดตั้งมัลแวร์เพิ่มเติมซึ่งร่วมกันบริโภคทรัพยากรคอมพิวเตอร์จำนวนมาก กำจัดการติดเชื้อมัลแวร์โทรจันเพื่อเร่งความเร็ว PC หรืออุปกรณ์อื่นๆ ของคุณ
-
ล่มและค้าง (Crashes and Freezes)
บางครั้ง โทรจันอาจทำให้คอมพิวเตอร์ล้นและก่อให้เกิดความล้มเหลวอื่นๆ จอสีน้ำเงินของความตาย (Blue Screen of Death) เสมอเป็นสาเหตุกังวล
-
แอปที่ไม่คุ้นเคยบนอุปกรณ์
โทรจันหลายตัวติดตั้งมัลแวร์เพิ่มเติม หากคุณสังเกตเห็นอะไรที่ไม่คุ้นเคยใน Windows Task Manager หรือ macOS Activity Monitor ให้ค้นหาดู — อาจเป็นมัลแวร์
-
การเปลี่ยนเส้นทางอินเทอร์เน็ต
โทรจันบางตัวเปลี่ยนการตั้งค่า DNS หรือควบคุมเบราว์เซอร์เพื่อเปลี่ยนเส้นทางคุณไปยังเว็บไซต์อันตรายที่สามารถเก็บข้อมูลของคุณหรือติดเชื้อมัลแวร์เพิ่มเติม
-
การเปลี่ยนแปลงบนเดสก์ท็อป แถบงาน หรือเบราว์เซอร์
เมื่อโทรจันติดตั้งมัลแวร์ใหม่หรือทำการเปลี่ยนแปลงอื่นๆ บนคอมพิวเตอร์ คุณอาจเห็นไอคอนใหม่บนเดสก์ท็อปหรือในแถบงาน เหมือนกันกับแถบเครื่องมือหรือปลั๊กอินเบราว์เซอร์ที่คุณไม่ได้ติดตั้งเอง — ระวังเบราว์เซอร์ไฮแจ็กเกอร์เหล่านี้
-
ป๊อปอัปมากขึ้น
คุณเห็นป๊อปอัปมากกว่าปกติไหม? โทรจันอาจติดตั้งแอดแวร์บนอุปกรณ์ของคุณ
-
ซอฟต์แวร์แอนติไวรัสของคุณถูกปิดใช้งาน
โทรจันและมัลแวร์อื่นๆ ไม่ต้องการถูกตรวจจับและกำจัด — ดังนั้นพวกมันจะพยายามปิดซอฟต์แวร์แอนติไวรัสของคุณ ปกป้องตัวเองจากโทรจันและมัลแวร์อื่นๆ ด้วยโซลูชันแอนติไวรัสฟรีที่หยุดพวกมันก่อนที่จะทำลาย
Avast One ตรวจจับและบล็อกโทรจันโดยอัตโนมัติไม่ให้ติดเชื้ออุปกรณ์ของคุณ และจะล้างการติดเชื้อที่มีอยู่บนเครื่องของคุณ ปกป้องตัวเองจากโทรจันและมัลแวร์อื่นๆ ด้วย Avast One เครื่องมือแอนติไวรัสที่ได้รับรางวัล
ประเภทของมัลแวร์โทรจัน
 โทรจันประตูหลัง (Backdoor Trojans)
โจมตีทางไซเบอร์ใช้โทรจันประตูหลังเพื่อให้ตัวเองมี "ประตูหลัง" เข้าสู่อุปกรณ์ของคุณ — ทางเข้าถึงคอมพิวเตอร์โดยไม่ให้คุณรู้ ประตูหลังนี้มักใช้เพื่อติดตั้งมัลแวร์เพิ่มเติม เฝ้าระวังและรวบรวมข้อมูลของคุณ หรือลากคอมพิวเตอร์ของคุณเข้าไปในบอทเน็ต (Botnet)
 โทรจันธนาคาร (Banking Trojans)
โทรจันธนาคารเจาะเข้าไปในอุปกรณ์ของคุณและขโมยข้อมูลเข้าสู่ระบบทางการเงิน แฮกเกอร์ใช้พวกมันแฮกบัญชีธนาคารและบัญชีการเงินอื่นๆ โทรจัน Zeus — หนึ่งในโทรจันที่ดุร้ายที่สุดตลอดกาล — เป็นโทรจันธนาคาร
 โทรจัน DDoS
 เป้าหมายเพื่อดึงอุปกรณ์ของคุณเข้าไปในบอทเน็ต: เครือข่ายอุปกรณ์ที่เชื่อมต่อกันซึ่งถูกควบคุมจากระยะไกลโดยแฮกเกอร์ที่เรียกว่า บอทเฮิร์ดเดอร์ (Bot Herder) พวกเขาจะใช้บอทเน็ตเพื่อทำการโจมตีปฏิเสธการบริการแบบกระจาย (DDoS) ที่ปิดเว็บไซต์และบริการอินเทอร์เน็ต
 โทรจัน Dropper หรือ Downloader
Dropper เป็นขั้นตอนแรกใน Blended Threat — ชุดมัลแวร์ 3 ส่วน ที่ประกอบด้วย Dropper, Loader และมัลแวร์เพิ่มเติม (มักเป็น Rootkit) Dropper โทรจันติดเชื้ออุปกรณ์ของคุณและเตรียมเวทีสำหรับ Loader ซึ่งจะติดตั้ง Rootkit ที่ให้แฮกเกอร์เข้าถึงอุปกรณ์ของคุณ โทรจัน Downloader อื่นๆ จะติดตั้งมัลแวร์ประเภทอื่น
 โทรจัน Exploit
โทรจันอันเลวลี้งี้ใช้ Exploits — ทริกซอฟต์แวร์ที่ออกแบบมาเพื่อใช้ประโยชน์จากช่องโหว่ซอฟต์แวร์หรือฮาร์ดแวร์ที่ทราบแล้ว — เพื่อติดเชื้ออุปกรณ์ของคุณ Zero-day Exploits เป้าหมายช่องโหว่ที่ никтоยังไม่ค้นพบนอกจากผู้สร้าง Exploit
 โทรจันแอนติไวรัสปลอม (Fake Antivirus Trojans)
ประเภท Scareware ที่อันตราย โทรจัน AV ปอมทำเป็นว่าตรวจพบไวรัสและมัลแวร์อื่นๆ บนอุปกรณ์ของคุณ แล้วจูงให้คุณจ่ายเงินซื้อซอฟต์แวร์ความปลอดภัย — ซึ่งไม่มีประโยชน์หรือเป็นอันตรายโดยตรง เมื่อคุณจ่ายเงิน ผู้สร้างโทรจันจะได้รายละเอียดการชำระเงินของคุณ
 โทรจันเกม (Gaming Trojans)
โทรจันเกมมุ่งเป้าผู้เล่นเกมออนไลน์และขโมยข้อมูลเข้าสู่ระบบ โจมตีทางไซเบอร์สามารถใช้พวกมันแฮกบัญชีของนักเล่นเกมระดับสูงหรือขโมยไอเท็มในเกมที่มีค่า
 โทรจันขโมยข้อมูล (Infostealer Trojans)
การขโมยข้อมูลเป็นเป้าหมายของโทรจัน Infostealer พวกมันจะสแกนอุปกรณ์ของคุณหาข้อมูลส่วนตัวที่ละเอียดอ่อน แล้วส่งกลับไปยังแฮกเกอร์ที่โจมตีคุณ โจมตีทางไซเบอร์สามารถใช้ข้อมูลนี้ทำฉ้อโกงหรือขโมยข้อมูลส่วนตัว
 โทรจันข้อความทันที (Instant Message Trojans)
มุ่งเป้าแอปข้อความทันที (IM) บนอุปกรณ์ของคุณ โทรจัน IM แฮกข้อมูลเข้าสู่ระบบและเข้าถึงรายชื่อติดต่อของคุณ แอป IM ใหม่ที่ใช้การเข้ารหัสอย่าง WhatsApp หรือ Signal เปราะบางน้อยกว่าบริการเก่า เช่น Skype หรือ MSN Messenger — แต่มัลแวร์ก็ยังคงวิวัฒนาการอยู่
 โทรจัน Mailfinder
อันตรายน้อยลงในยุคของบริการเว็บเมลอย่าง Gmail โทรจัน Mailfinder มุ่งเป้าแอปอีเมลอย่าง Microsoft Office และขุดหาที่อยู่อีเมล โจมตีทางไซเบอร์สามารถเพิ่มที่อยู่อีเมลที่ขโมยมาเข้าไปในการโจมตีสแปมหรือฟิชชิง
 โทรจันแรนซัมแวร์ (Ransomware Trojans)
แรนซัมแวร์เป็นประเภทมัลแวร์ที่บล็อกการเข้าถึงข้อมูลหรืออุปกรณ์ของคุณ แล้วขู่ว่าจะเผยแพร่ รักษาไว้ถาวร หรือทำลายข้อมูลหากคุณไม่จ่ายค่าไถ่ โทรจันแรนซัมแวร์ใช้การหลอกลวงเพื่อหลอกเหยื่อให้เปิดใช้งานแรนซัมแวร์
 โทรจัน SMS
 ติดเชื้ออุปกรณ์มือถือ มักเป็น Android และส่งข้อความ SMS ราคาแพงไปยังบริการพรีเมียมที่เป็นของโจมตีทางไซเบอร์ หรือสกัดข้อความที่ส่งไปและมาจากโทรศัพท์ของคุณ
ตัวอย่างการโจมตีโทรจันฮอร์ส
มัลแวร์โทรจันฮอร์สก่อให้เกิดการโจมตีทางไซเบอร์ที่โด่งดังมากที่สุดในประวัติศาสตร์ นี่คือโทรจันที่รู้จักดีหลายตัว:
ZeuS
โทรจัน ZeuS ปรากฏครั้งแรกในปี 2007 ในการโจมตีขโมยข้อมูลกรมการขนส่งสหรัฐอเมริกา (US Department of Transportation) รู้จักกันดีในฐานะโทรจันธนาคาร ZeuS มักใช้ขโมยข้อมูลทางการเงินผ่านสองเทคนิคเบราว์เซอร์:
Keylogging: โทรจันบันทึกแป้นพิมพ์ของคุณขณะที่คุณพิมพ์ข้อมูลในเบราว์เซอร์
Form Grabbing: ZeuS สามารถสกัดชื่อผู้ใช้และรหัสผ่านเมื่อคุณล็อกอินเว็บไซต์
แพร่กระจายหลักผ่านอีเมลฟิชชิงและการดาวน์โหลดแบบไดรฟ์-บาย (Drive-by Downloads) บนเว็บไซต์ติดเชื้อ ZeuS ติดเชื้อคอมพิวเตอร์ล้านเครื่อง — ซึ่งเป็นเหตุผลที่ถูกใช้สร้าง Gameover ZeuS หนึ่งในบอทเน็ตที่ดุร้ายที่สุดตลอดกาล
Emotet
ตรวจพบครั้งแรกในปี 2014 Emotet เริ่มต้นเป็นโทรจันธนาคาร แต่หลังจากโจมตีทางไซเบอร์เริ่มใช้กระจายมัลแวร์อื่น Emotet กระทบวงการไซเบอร์เซคยูริตี้อย่างรุนแรง
มักถูกยกย่องเป็นสเตรนมัลแวร์ที่ทำลายล้างมากที่สุดที่สร้างขึ้นมา Emotet โจมตีเหยื่อทั้งองค์กรและบุคคลผ่านแคมเปญสแปมและฟิชชิงขนาดใหญ่ มัลแวร์ถูกใช้สร้างบอทเน็ตหลายตัว ซึ่งถูกเช่าออกไปในแบบ Malware-as-a-Service (MaaS) ให้โจมตีทางไซเบอร์คนอื่น
Emotet ถูกทำลายล้างในปี 2021 ผ่านความพยายามร่วมมือของ執法ระดับโลก
Shedun
โทรจันไม่ได้เป็นแค่สำหรับ Windows — Shedun เป็นโทรจันแอดแวร์ Android ที่บรรจุแอป Android ที่ถูกต้องพร้อมแอดแวร์ปลอม ก่อนโฮสต์ใหม่บนพอร์ทัลดาวน์โหลดของบุคคลที่สาม เมื่อคุณติดตั้งแอปจากหนึ่งในเว็บไซต์เหล่านี้ คุณจะได้แอดแวร์มาด้วย
เมื่อคุณติดตั้งแอปที่ติดเชื้อแล้ว คุณจะถูกสแปมโฆษณาที่สร้างรายได้ให้โจมตี การกำจัดมัลแวร์จากอุปกรณ์ Android ของคุณมีความยากมาก และเหยื่อส่วนใหญ่เลือกซื้ออุปกรณ์ใหม่แทน จนถึงปี 2016 รายงานว่ามีอุปกรณ์ Android ติดเชื้อ Shedun กว่า 10 ล้านเครื่อง
โทรจันส่งผลต่ออุปกรณ์มือถือได้ไหม?
โทรจันส่งผลต่ออุปกรณ์มือถือได้เช่นเดียวกับคอมพิวเตอร์ตั้งโต๊ะและแล็ปท็อป ทั้ง Android และ iOS เคยได้รับผลกระทบจากมัลแวร์โทรจันฮอร์ส แม้ว่าโทรจัน Android จะพบได้บ่อยกว่ามาก
โทรจัน GriftHorse เป็นโทรจัน SMS Android ล่าสุดที่สมัครเหยื่อเข้าบริการข้อความพรีเมียมเพื่อสร้างรายได้ให้โจมตี จนถึงตอนนี้มีผลกระทบต่อเหยื่อกว่า 10 ล้านคนทั่วโลก GriftHorse แปลงรูปเป็นแอปที่ถูกต้อง — ยอดนิยมที่สุดมีดาวน์โหลดเกิน 500,000 ครั้งเพียงตัวเดียว
ในปี 2016 พบโทรจัน AceDeceiver iOS ที่สามารถโจมตีอุปกรณ์ iOS ที่ไม่ได้ Jailbreak ได้ แอป AceDeceiver 3 ตัวผ่านกระบวนการตรวจสอบภายในของ Apple และพร้อมดาวน์โหลดบน App Store อย่างเป็นทางการ เรียนรู้วิธีกำจัดมัลแวร์จาก iPhone เพื่อพร้อมมากขึ้นหากเกิดกับคุณ
วิธีกำจัดมัลแวร์โทรจัน
วิธีที่ดีที่สุดในการกำจัดมัลแวร์โทรจันจากอุปกรณ์ใดๆ คือใช้ซอฟต์แวร์กำจัดโทรจันเฉพาะทาง การกำจัดโทรจันคล้ายกับการกำจัดไวรัสและมัลแวร์อื่นๆ จากคอมพิวเตอร์
ดาวน์โหลด Avast One หรือซอฟต์แวร์แอนติไวรัสจากผู้ให้บริการที่เชื่อถือได้
เข้าสู่ Safe Mode
รีสตาร์ท PC ใน Safe Mode เพื่อป้องกันไม่ให้มัลแวร์รันหรือใช้อินเทอร์เน็ต
ลบไฟล์ชั่วคราว
ใช้เครื่องมือ Disk Cleanup ลบไฟล์ชั่วคราว จะทำให้การสแกนมัลแวร์ต่อไปเร็วขึ้น
สแกน PC หามัลแวร์
ใช้ซอฟต์แวร์แอนติไวรัสสแกน PC หาโทรจันและมัลแวร์อื่นๆ ซอฟต์แวร์ควรตรวจจับมัลแวร์และกำจัดอัตโนมัติ
กู้คืนไฟล์หรือข้อมูลที่เสียหาย
หากคุณสำรองข้อมูลคอมพิวเตอร์เป็นประจำ ให้กู้คืนไฟล์หรือข้อมูลที่เสียหายจากสำรอง
วิธีป้องกันการโจมตีโทรจันฮอร์ส
ดาวน์โหลดแอปและซอฟต์แวร์จากแหล่งทางการ
โทรจันมักโฮสต์บนเว็บไซต์ดาวน์โหลดแอปบุคคลที่สาม รับซอฟต์แวร์โดยตรงจากผู้ผลิตหรือพอร์ทัลทางการอย่าง Apple App Store และ Google Play — แม้จะ เคย ถูกเจาะโดยโทรจันในอดีต แต่ปลอดภัยกว่าตัวเลือกอื่นมาก
อย่าเปิดไฟล์แนบอีเมลจากคนไม่รู้จักหรือคลิกลิงก์แปลกๆ
อีเมลปลอมเป็นเวกเตอร์ยอดนิยมในการแพร่โทรจัน อย่าคลิกไฟล์แนบหรือลิงก์ในอีเมลที่คุณไม่คาดหวัง แม้อีเมลจะดูถูกต้อง อาจถูกปลอมโดยโจมตีทางไซเบอร์
ใช้ตัวบล็อกโฆษณาหรือเบราว์เซอร์ปลอดภัย
โทรจันบางตัวแพร่ผ่านโฆษณาเว็บที่ติดเชื้อ ตัวบล็อกโฆษณาหรือเบราว์เซอร์ส่วนตัวจะป้องกันโฆษณาเหล่านี้และโฆษณาอื่นๆ ไม่ให้โหลดในเบราว์เซอร์ ป้องกันเว็บไซต์ติดเชื้อไม่ให้ส่งโทรจันมาให้คุณ
Avast Secure Browser เป็นเบราว์เซอร์ปลอดภัยสูงที่บล็อกโฆษณาอัตโนมัติและปกป้องคุณจากการดาวน์โหลดอันตราย
สงสัยซอฟต์แวร์ฟรี
ผู้สร้างโทรจันมักปลอมโทรจันเป็นเกมฟรีและแอปที่ดูมีประโยชน์ หากคุณกำลังจะติดตั้งอะไรใหม่ ให้ค้นคว้าก่อนและอ่านรีวิวผู้ใช้
อย่าคลิกแบนเนอร์เว็บหรือลิงก์ที่ไม่คุ้นเคย
ไม่ใช่ Drive-by Download ทั้งหมดมาจาก Malvertising บางผู้สร้างมัลแวร์พัฒนาเว็บไซต์ที่ติดตั้งโทรจันและมัลแวร์อื่นๆ อัตโนมัติบนอุปกรณ์ของคุณทันทีที่คุณเข้าชม การหลีกเลี่ยงเว็บไซต์ไม่รู้จักลดความเสี่ยงการดาวน์โหลดโทรจัน
ใช้เครื่องมือแอนติไวรัส
เครื่องมือแอนติไวรัสที่แข็งแกร่งจากผู้ให้บริการที่น่าเชื่อถือจะเก็บโทรจันไว้นอกอุปกรณ์ของคุณอัตโนมัติ เลือกตัวที่ทำหน้าที่เป็นเครื่องมือกำจัดมัลแวร์ที่ตรวจจับและกำจัดโทรจันและมัลแวร์อื่นๆ จากอุปกรณ์ของคุณได้เช่นกัน
ป้องกันโทรจันด้วยความปลอดภัยครบวงจร
แม้จะมีหลายประเภทของมัลแวร์โทรจันฮอร์ส ทุกตัว ถูกออกแบบมาเพื่อหลอกคุณให้ติดตั้งมัน นั่นคือเหตุผลที่โทรจันยากต่อการตรวจจับ — พวกมันดูเหมือนซอฟต์แวร์ที่ถูกต้อง
วิธีที่ดีที่สุดในการปกป้องตัวเองจากโทรจันคือซอฟต์แวร์ความปลอดภัยที่น่าเชื่อถือซึ่งสามารถตรวจจับ บล็อก และกำจัดมัลแวร์และไวรัสทุกประเภทได้อัตโนมัติ ดังนั้นโทรจันจึงไม่มีโอกาสหลอกคุณ อยู่ปลอดภัยจากโทรจันวันนี้ด้วย Avast One โซลูชันแอนติไวรัสและไซเบอร์เซคยูริตี้ที่ได้รับรางวัล 100% ฟรี
