

เราได้แนะนำ DNS Spoofing ไปแล้วใน คู่มือศัพท์ VPN ครอบคลุมบางคำทั่วไป บอกว่า DNS Spoofing หรือ DNS cache poisoning เป็นช่องโหว่ด้านความปลอดภัยที่เปลี่ยนเส้นทางトラฟฟิกผู้ใช้ไปยังเว็บไซต์อันตราย
ในโพสต์นี้ เราจะเจาะลึกเพิ่มเติม เข้าใจอันตรายร้ายแรง และสิ่งที่คุณ作为ผู้ใช้ สามารถทำเพื่อหลีกเลี่ยงได้
ในการโจมตี DNS Spoofing ที่อยู่ IP ที่จัดเก็บในเซิร์ฟเวอร์ DNS จะถูกแทนที่ด้วย IP ที่อยู่ภายใต้การควบคุมของแฮกเกอร์ หลังถูกโจมตี ทุกครั้งที่ผู้ใช้พยายามเข้าชมเว็บไซต์ที่ถูกต้อง จะถูกเปลี่ยนเส้นทางไปยังเว็บไซต์ที่แฮกเกอร์วางไว้บนเซิร์ฟเวอร์ที่ปลอม
DNS Spoofing ทำงานอย่างไร?
1. DNS Cache Poisoning (การปนเปื้อนแคช DNS)
ใน DNS Cache Poisoning ข้อมูลเท็จถูกใส่เข้าไปในแคช DNS จะอยู่จนกว่า TTL (Time to Live) ซึ่งคือเวลาที่ผูกกับ IP จะหมดอายุ
2. Man-In-The-Middle Attack (โจมตีแบบกลางทาง)
เมื่อ DNS Spoofing ทำร่วมกับ Man-in-the-middle attack ผู้โจมตีสามารถสกัดการสื่อสารระหว่างเซิร์ฟเวอร์ DNS และเหยื่อ ด้วยการใช้ประโยชน์จากนี้ ผู้โจมตีสามารถเปลี่ยนเส้นทางเหยื่อไปยังเว็บไซต์อันตรายอีกแห่ง
อันตรายของ DNS Spoofing มีอะไรบ้าง?
ตอนนี้คุณเข้าใจ DNS Spoofing และวิธีการทำงานแล้ว นี่คือบางความเสี่ยงที่เกี่ยวข้อง:
- การขโมยข้อมูล: ข้อมูลที่มีค่า สำคัญ และลับ สามารถถูกทำลายได้จากการโจมตี DNS Spoofing
- การล่าช้าของอัปเดตความปลอดภัย: DNS Spoofing อาจหยุดอัปเดตความปลอดภัย ทำให้อุปกรณ์ของคุณ 드러งสู่ไวรัสและภัยคุกคามอื่นๆ
- การติดไวรัสแมลแวร์: ด้วย DNS Spoofing แฮกเกอร์อาจนำคุณไปยังเว็บไซต์ที่คุณอาจดาวน์โหลดแมลแวร์โดยไม่รู้ตัว
วิธีป้องกัน DNS Spoofing หรือ DNS Cache Poisoning
มาตรการป้องกันสำหรับผู้ให้บริการเซิร์ฟเวอร์ DNS
1. DNSSEC (Domain Name System Security Extensions):
โปรโตคอล DNSSEC เป็นการป้องกันที่แข็งแกร่งที่สุดต้าน DNS Spoofing เพราะเพิ่มชั้นการตรวจสอบและยืนยันตัวตน แม้อาจทำให้การตอบสนอง DNS ช้าลงเล็กน้อย เพราะตรวจสอบว่ารายการ DNS เป็นของแท้ ไม่ได้ถูกปลอม
2. ใช้เครื่องมือตรวจจับ DNS Spoofing:
โดยพูดง่ายๆ เครื่องมือเหล่านี้สแกนข้อมูลที่ได้รับทั้งหมดก่อนส่งไปยังผู้ใช้ปลายทาง
3. ใช้การเข้ารหัสระดับสูง:
เราขอให้ผู้ให้บริการใช้การเข้ารหัส end-to-end ระดับสูง เช่น SSL/TLS จะทำให้แฮกเกอร์เกือบไม่可能ปลอมโฉมรับรองความปลอดภัยเฉพาะของเว็บไซต์
มาตรการป้องกันสำหรับผู้ใช้ปลายทาง
อย่าคลิกลิงก์ที่น่าสงสัย:
หากคุณไม่ไว้วिशลิงก์ ไม่ว่าจะมาจากที่ไหน ก็ฟังอารมณ์และอย่าคลิก สำหรับมือใหม่:
- มองหา HTTPS และสัญลักษณ์กุญแจใน URL
- หลีกเลี่ยงการเข้าชม shortened URLs ให้มากที่สุด
- หลีกเลี่ยงการคลิกอีเมลสแปม ไม่ว่าจะดูขู่หรือน่ากระตุ้นแค่ไหน
Flush DNS (ล้างแคช DNS):
คุณสามารถหลีกเลี่ยง DNS cache poisoning โดยการล้างข้อมูลที่ติดเชื้อ หากคุณใช้ Windows:
- กด Windows + R เพื่อเปิดกล่องโต้ตอบ Run
- เมื่อกล่อง Run เปิด ให้พิมพ์ ipconfig /flushdns
- กด Enter
ใช้ VPN:
VPN นำทางトラฟฟิกเว็บของคุณผ่านอุโมงค์เข้ารหัส และรับประกันไม่มี DNS leaks Systweak VPN ตัวอย่างเช่น เป็นหนึ่งใน VPN ที่ดีที่สุดสำหรับ Windows ที่ช่วยเพิ่มความปลอดภัยการเล่นเว็บ มีเซิร์ฟเวอร์มากกว่า 4500 ตัว ตั้งอยู่ใน 53+ ประเทศ กระจายใน 200+ สถานที่
วิธีใช้ Systweak VPN?
1. ดาวน์โหลด รัน และติดตั้ง Systweak VPN
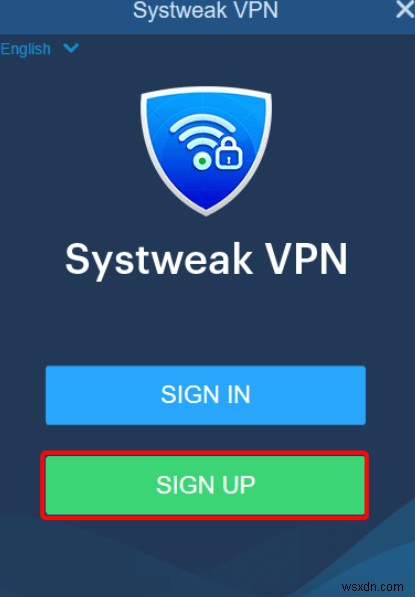
2. สมัครสมาชิกด้วยข้อมูลประจำตัว
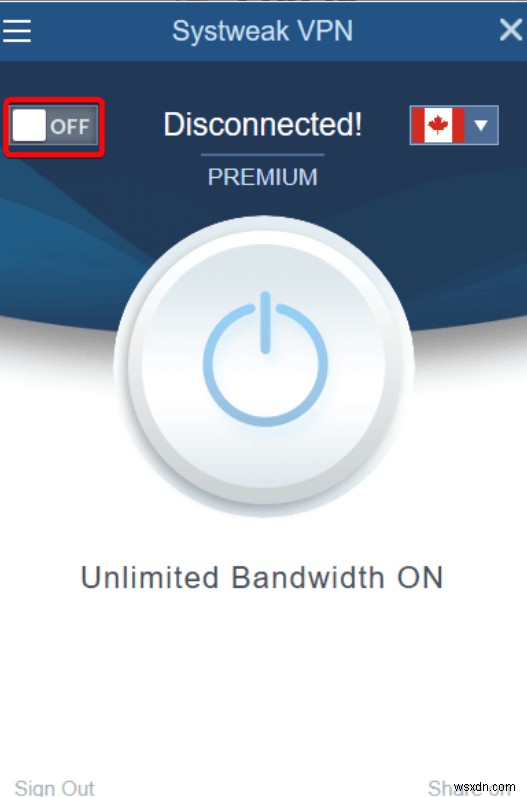
3. คลิกสลับสวิทช์เพื่อเปิด VPN
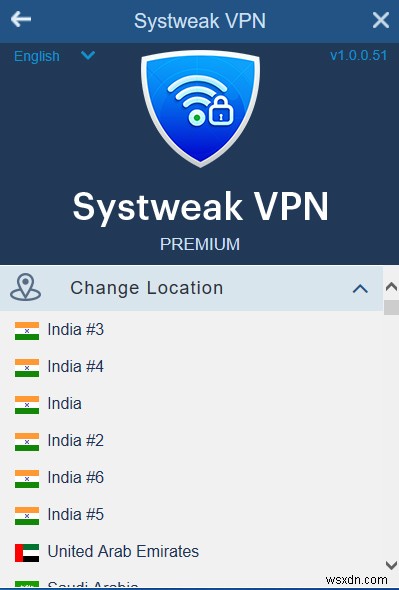
4. เลือกเซิร์ฟเวอร์โดยคลิกลูกศรลง และคุณพร้อมแล้ว
สรุป
ความจำเป็นของช่วงเวลานี้คือต้องตื่นตัวและ警覺 ในยุคดิจิทัล หากคุณไม่ระมัดระวัง อาจเปราะบางต่อการโจมตี DNS Spoofing หรือ DNS cache poisoning อาวุธป้องกันของคุณคืออะไร? แชร์มาตรการป้องกันหรือประสบการณ์ของคุณ เพื่อช่วยนักเล่นอินเทอร์เน็ตคนอื่นป้องกันตัวเองจากการโจมตีแบบนี้
