

หากคุณต้องการเลือกผู้ให้บริการ VPN วันนี้ คุณอาจสับสนว่าจะเลือกไหนจากหลายตัว บนกระดาษ พวกมันล้วนดูน่าประทับใจ จาก kill switches และโปรโตคอลขั้นสูง ไปจนถึงเครือข่ายเซิร์ฟเวอร์ที่กว้างขว้าง มีฟีเจอร์มากมายที่ต้องพิจารณา แต่วันหนึ่งที่ผมถือว่าสำคัญที่สุดคือ multi-hop
แม้ single-hop VPN จะเข้ารหัสข้อมูลของคุณ วันนี้ผู้สังเกตที่มีความซับซ้อนยังคงสามารถรวมชิ้นส่วนเข้าด้วยกันได้ Multi-hop หมายถึงข้อมูลหรือ traffic ของคุณถูกส่งผ่านหลายเซิร์ฟเวอร์ตามลำดับ สร้าง chain ที่ไม่มีเซิร์ฟเวอร์ใดเห็นทั้งตัวตนและปลายทางของคุณ มี VPN ที่ผมจะไม่ไว้วางใจอีก แต่ในกลุ่มที่ผมยังใช้ ฟีเจอร์นี้เป็น must
Multi-hop แยกตัวตนจาก traffic end-to-end
ไม่มีเซิร์ฟเวอร์เดี่ยวที่ถือภาพเต็ม
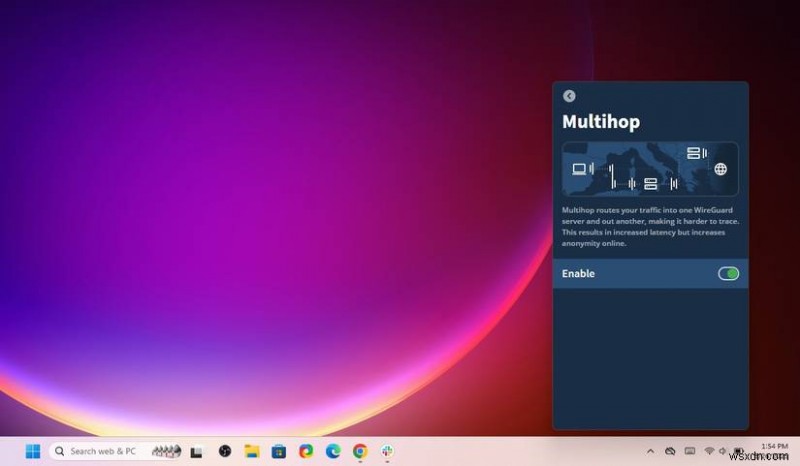
Multi-hop VPNs ยังรู้จักในชื่อ cascading หรือ double VPNs พวกมันมีโครงสร้างคล้ายเครือข่าย Tor ส่งการเชื่อมต่อผ่านหลายเซิร์ฟเวอร์ ดังนั้นไม่มีเซิร์ฟเวอร์ใดเห็นทั้งต้นทางและปลายทาง การออกแบบนี้จำเป็นในการปกป้องตัวตนแม้ในสถานการณ์สุดขั้วเมื่อผู้ให้บริการ VPN หรือเซิร์ฟเวอร์ถูกโจมตี
มันเป็นสถาปัตยกรรมที่ต่างจาก single-hop VPNs ที่เซิร์ฟเวอร์เดี่ยวอาจ log ทั้งต้นทางและปลายทาง อย่างไรก็ตาม อันตรายมากกว่าการรั่วไหลและข้อบกพร่องความปลอดภัย มีกรณีที่ VPN ถูกบังคับทางกฎหมายให้ส่งมอบข้อมูล และ multi-hop chain ยังคงสามารถเก็บ IP และกิจกรรมของคุณซ่อนไว้ได้ นี่คือชนิดของโครงสร้างพื้นฐานความปลอดภัยที่ไม่พึ่งพา provider เดี่ยว ข้อมูลถูกแชร์ข้ามหลายจุด โดยไม่มีจุดใดถือบริบทเต็ม
หนึ่งในเหตุผลที่ผมจะใช้ multi-hop VPN เสมอคือพวกมันไม่สมมติว่า provider ใดๆ น่าเชื่อถือ พวกมันสมมติว่า adversaries อาจพยายาม correlate traffic ข้ามเครือข่าย นี่คือสมมติฐานที่ทำให้ single-hop VPNs มี缺陷ร้ายแรง ผู้สังเกตที่พยายาม trace traffic บน double VPN จะได้ fragments และแม้แต่ timing patterns ก็ยากต่อการวิเคราะห์มาก นี่คือชนิดของ VPN ที่สร้าง distributed trust redundancy
Adversaries ที่สามารถสังเกต traffic end-to-end
Metadata analysis ไม่ต้องการแยกการเข้ารหัส
มีระดับ eavesdroppers หลายระดับบนอินเทอร์เน็ต ISP ที่ log traffic เป็นกรณีหนึ่ง nation-state monitoring เป็น adversary ที่ทรงพลังมากกว่านั้น ผู้สังเกตไม่ได้ต้องแยกการเข้ารหัสเสมอไปเพื่อเปิดเผยตัวตน หากพวกเขาสามารถ correlate timing, analyze packet sizes และสังเกต traffic patterns คุณมีการป้องกันน้อยมากต่อ actors แบบนี้ หากคุณใช้ single-hop VPN
เหตุผลที่ multi-hop รบกวน correlation attacks คือมันใช้เซิร์ฟเวอร์ที่แยกจากกันทาง geography และ jurisdiction เพื่อแยก entry และ exit points เมื่อ traffic ถึงเซิร์ฟเวอร์ที่สอง ลิงก์ที่ชัดเจนไปยัง IP ต้นทางจะถูกบดบัง มันกลายเป็น exponentially harder สำหรับ adversary ที่อาจควบคุมเซิร์ฟเวอร์หนึ่งในนั้นที่จะ correlate traffic กลับไปยังผู้ใช้ต้นทาง ในคอนฟิก VPN ทางการค้าที่มีอยู่ multi-hop บางครั้งเป็น setup เดียวที่เสนอการปกป้องที่มีความหมายจริง
Provider choices และ server trust สำคัญกว่าที่เคย
Jurisdiction, infrastructure และ legal exposure
แม้ multi-hop จะจำเป็น แต่มีอะไรมากกว่าที่ต้องพิจารณาก่อนไว้วางใจการเชื่อมต่อของคุณให้ double VPN provider ใดๆ บาง providers implement ฟีเจอร์นี้โดย chaining สองเซิร์ฟเวอร์ที่พวกเขาควบคุมภายใน jurisdiction เดียวกัน ทางเทคนิค คุณจะได้ multi-hop benefits แตคุณมีการปกป้องทางกฎหมายหรือการดำเนินงานน้อยมาก Dynamic multi-hop setup ที่เซิร์ฟเวอร์ตัดข้าม independent providers และ jurisdictions สำคัญกว่ามาก
หากเซิร์ฟเวอร์ของ provider ของคุณอยู่ในประเทศ Five Eyes — ออสเตรเลีย แคนาดา นิวซีแลนด์ สหราชอาณาจักร และสหรัฐอเมริกา — คุณเปราะบางต่อคำขอทางกฎหมายหรือข่าวกรองที่ประสานงานกัน ความเหมาะสมคือ multi-hop setups ควรครอบคลุมหลาย legal jurisdictions หรือให้คุณสร้างหรือเลือก hopsได้ Setups ชนิดนี้ทำให้การเจาะลึกยากขึ้น
จากจุดเหล่านี้ มี VPN บางตัวที่ผมไว้วางใจ และบางตัวที่ผมเลือกหลีกเลี่ยง ผมรายการความชอบส่วนตัวในตารางด้านล่าง:
| Provider | Multi-hop name | Server control | Jurisdiction of provider | Hop countries | User control over hop selection | Dynamic or static | Five Eyes exposure |
|---|---|---|---|---|---|---|---|
| Mullvad | Multi-hop | Single provider (own servers) and high-quality rented (leased) servers | Sweden (EU/GDPR) | 49 countries | Full (choose any entry and exit) | Dynamic | No |
| Obscura VPN + Mullvad | Two-party VPN | Two independent providers | Obscura: US; Mullvad: Sweden | Separate jurisdictions by design | Limited (Mullvad handles exit) | Static architecture | Obscura is US-based |
| ProtonVPN | Secure Core | Single provider (own servers) | Switzerland | Entry locked to Iceland, Switzerland, or Sweden; exit is user's choice | Partial (exit is flexible, entry is fixed) | Partially dynamic | No |
| NordVPN | Double VPN | Single provider (own servers) | Panama (parent company: Netherlands) | Fixed server pairs — limited country combinations | Minimal (pre-configured pairs only) | Static | No (Panama), but parent company in Netherlands (14 Eyes adjacent) |
| IVPN | Multi-hop | Single provider (self-hosted servers) and high-quality rented (leased) servers | Gibraltar | Multiple countries; entry and exit must be in different countries | Full (any entry/exit combination) | Dynamic | No |
Multi-hop เป็นฟีเจอร์ที่ผมกรองทุก VPN ผ่านตอนนี้
หากคุณเลือก multi-hop คุณควรรู้ว่า traffic จะต้องเดินทางไกลกว่า และอาจผ่านการเข้ารหัสเพิ่มเติม ซึ่งอาจทำให้เกิด latency บางส่วน ในทางปฏิบัติ คุณเพิ่มประมาณ 20 ถึง 60 วินาทีเพิ่มเติมต่อ requests
ไม่ว่าจะ latency อะไรที่มันก่อให้เกิด มันเป็นการแลกเปลี่ยนที่คุ้มค่าสำหรับชั้นความปลอดภัยและความเป็นส่วนตัวเพิ่มเติม ดังนั้น วิธีหนึ่งที่ผมรับรองว่าผมไม่ได้ใช้ VPN ผิดคือการเริ่มต้นด้วยตัวที่มีฟีเจอร์ multi-hop
การใช้ Two VPNs ดีกว่าไหม? ไม่ — นี่คือเหตุผล
Double อาจทำให้เกิดปัญหาเมื่อใช้มากกว่าหนึ่ง VPN
