

VPNs เคยเป็น networking term แต่ในจุดนี้ของ 2024 พวกมันกลายเป็น household name แล้ว คุณเคยดู YouTube sponsorships และ deals 99% off
และถือว่า fair — มีเหตุผลดีที่เกือบทุกคนต้องการ VPN แต่หากคุณแม้แต่ tech-savvy นิดหน่อย มีการเคลื่อนไหวที่ฉลาดกว่า: host VPN ของคุณเอง โดย hosting ผมไม่ได้หมายถึงบนคอมพิวเตอร์ของคุณเอง ผมพูดถึง VPS ใช่ ผมเห็นคิ้วของคุณยกขึ้นและหน้าผากเสียดสี: คุณต้องจ่ายเงินสำหรับนั้นด้วยไหม? คุณต้อง — แต่ฟังผมให้จบ
คุณได้ full control บน VPN ของคุณ
เซิร์ฟเวอร์ของคุณ กฎของคุณ
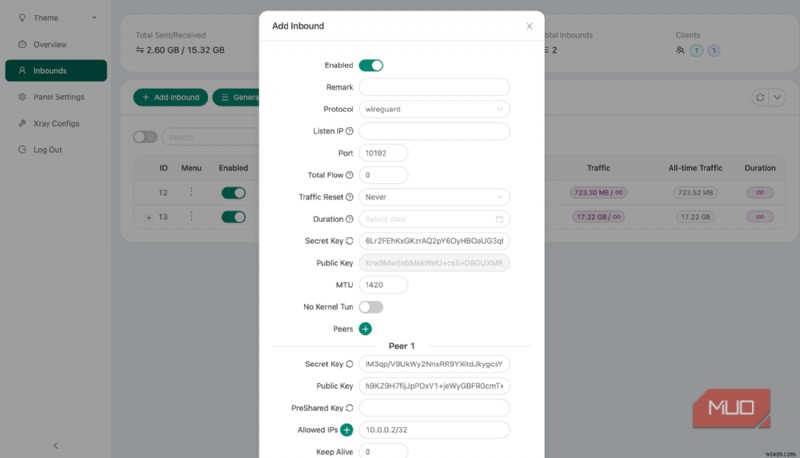
เมื่อคุณ host VPN ของคุณเองบน VPS คุณควบคุมทุกอย่าง คุณคือสถาปนิก หากคุณต้องการรัน WireGuard เพื่อ lightweight efficiency หรือ VLESS สำหรับ advanced obfuscation การเลือกอยู่ที่คุณ คุณไม่ถูกจำกัดด้วยโปรโตคอลใดๆ ที่ commercial VPN ตัดสินใจ expose
มันยังปลดล็อกความยืดหยุ่นที่หลายคนมองข้าม คุณสามารถรัน VPN โดยตรงบน router ของคุณ หรือบนอุปกรณ์เกือบใดก็ได้ ด้วย Proton, Nord หรือ provider อื่นๆ คุณมักต้องการแอพของพวกเขาเพื่อใช้ VPN ของพวกเขา คุณติดตั้งแอพของพวกเขาบน OpenWRT router ของคุณได้ไหม? หรือ smart TV เก่าของคุณ? เมื่อคุณควบคุมเซิร์ฟเวอร์ คุณเพียงแค่ generate configuration file ในโปรโตคอลใดๆ ที่อุปกรณ์ของคุณรองรับ
และดาวน์โหลดเร็วขึ้น
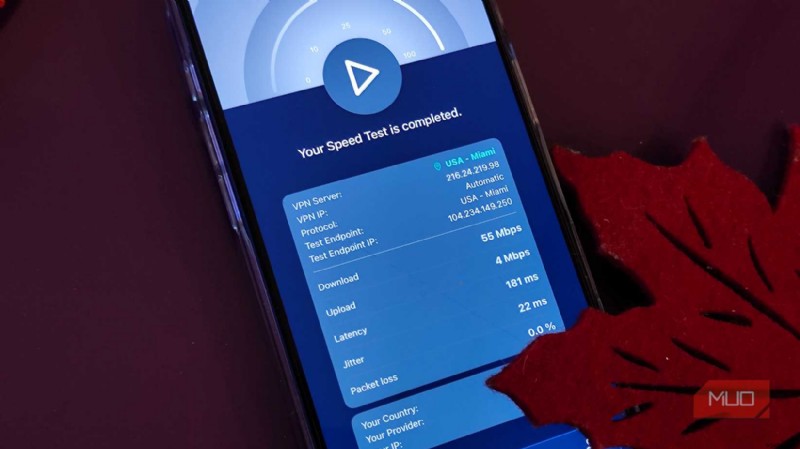
กับ commercial VPNs คุณอยู่ในฝูงชน นั่นคือโมเดลทั้งหมด — ร้อยหรือพันผู้ใช้ share exit IP เดียวกัน หากคนหนึ่ง abuse บริการและได้ IP ถูกบล็อก ทุกคนคนอื่นสืบทอดการแบน มากกว่านั้น หลาย services รู้จัก IP ranges ที่เป็นของ VPN providers และบล็อกล่วงหน้า
สิ่งนั้นไม่เกิดขึ้นกับ VPS-hosted VPN ของคุณเอง การเชื่อมต่อนั้นเป็นของคุณเพียงคนเดียว และเว้นแต่คุณจะทำลาย reputation ของมันเอง คุณโดยทั่วไปมี open access ยังมี congestion factor ด้วย ตามที่กล่าวมา การเชื่อมต่อนั้นเป็นของคุณเพียงคุณ ความเร็วของคุณไม่จะทับเมื่อทุกคนกระโดดขึ้น "US East" server เดียวกันตอน 7 โมงเย็น
การรัน raw speed test ให้ผม download speed 230Mbps เมื่อผมรัน test เดียวกันแต่เชื่อมต่อกับ closest server ของ ExpressVPN ความเร็วของผมลดเหลือ 55Mbps ด้วย self-hosted VPN ของผมเอง ผมยังได้ 180Mbps นั่นคือความแตกต่างที่ผมพูดถึง
นี่เป็น "hassle" ไหม?
ส่วนใหญ่เป็น one-time setup
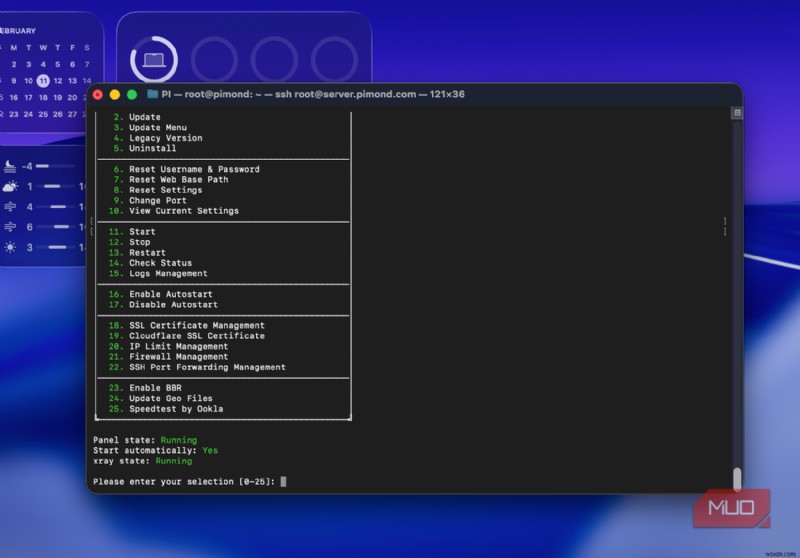
การคัดค้านใหญ่ที่สุดคือการจัดการ ใครอยากดูแลเซิร์ฟเวอร์? แต่ในทางปฏิบัติ มันง่ายกว่าที่ได้ยินมาก Modern VPN stacks มาพร้อม mature install scripts และ graphical panels เราอยู่ใน golden age ของ one-line script การตั้งค่า VPN หลายตัวสามารถ deploy ด้วยคำสั่ง curl เดียว
คุณตั้งค่าครั้งเดียว generate profiles ของคุณ และนั่นคือทั้งหมด VPN software ไม่ได้ implode แบบสุ่มทุกสัปดาห์ ใช่ คุณจะต้อง update บ้าง แต่ไม่ใช่งาน full-time คุณจริงๆ ไม่ต้อง "ดูแล" มัน
VPS providers ที่น่าเชื่อถือโฆษณา — และโดยปกติยึดถือ — 99.9% uptime Outages เป็นไปได้ ใช่ แต่หายาก Commercial VPNs หลายตัวนั่งบน data centers เดียวกันอยู่ดี
คณิตศาสตร์ค่าใช้จ่ายจริงๆ ทำงานได้
ไม่ทันที — แต่ long term
การคัดค้านใหญ่ที่สุดต่อ self-hosted VPN คือการจัดการ แต่ข้อกังวลที่ถูกต้องที่สุดคือค่าใช้จ่าย Commercial VPN อาจมีค่าใช้จ่าย $15 ต่อเดือน (หรือน้อยกว่ากับ long-term plan) และกลับคุณได้ access เซิร์ฟเวอร์ร้อยๆ ในหลายสิบ locations ด้วย VPS ถึงแม้จะมีข้อได้เปรียบทั้งหมด คุณได้ IP เดียว และ location เดียว
คุณสามารถได้ server ที่ดีสำหรับ $4 ต่อเดือน นั่นถูกกว่า VPN subscriptions หลายตัวแล้ว — และไม่เหมือน subscription VPS นั้นไม่ได้เป็นแค่ VPN box VPN ใช้ overhead น้อยมาก ส่วนที่เหลือของเซิร์ฟเวอร์สามารถ host บริการอื่นๆ ให้คุณได้
คุณสามารถหา 512 MB RAM VPS ได้ประมาณ $7.5 ต่อปี
หากคุณจริงใจหลาย locations คุณสามารถ spin up multiple tiny VPS instances บาง providers เสนอ yearly plans ที่ราคาต่ำมาก คุณสามารถหา 512 MB RAM VPS ได้ประมาณ $7.5 ต่อปี หนึ่งปี! นั่นมากพอสำหรับอย่างเช่น WireGuard
Locations แยกต่างหาก หนึ่งใน main appeals ของ commercial VPNs คือ หากเซิร์ฟเวอร์หนึ่งไม่ทำงาน คุณลองอีกตัวได้ ปัญหานั้น — และดังนั้นข้อได้เปรียบนั้น — หายไปส่วนใหญ่เมื่อคุณ self-host คุณควบคุม configuration คุณรู้ว่ามันตั้งค่าอย่างไร คุณไม่ได้ cycle ผ่าน overloaded endpoints หวังว่าอันหนึ่งจะทำงาน
คุณสามารถหาเซิร์ฟเวอร์จาก providers ต่างๆ ผ่านเว็บไซต์ Server Hunter ที่สะดวก
ปัจจัยอีกอย่างคือ device limits X-VPN และ Mullvad VPN อนุญาต 5 อุปกรณ์ต่อบัญชี Proton, Norton และ NordVPN อนุญาต 10 Self-hosted VPN อนุญาตอุปกรณ์มากเท่าที่เซิร์ฟเวอร์ของคุณรับไหว อย่างน้อยที่สุด คุณสามารถติดตั้งบน router และครอบคลุมครัวเรือนทั้งหมดด้วย tunnel เดียว
ความปลอดภัยเป็นอย่างไร?
โปรโตคอลเดียวกัน การเข้ารหัสเดียวกัน
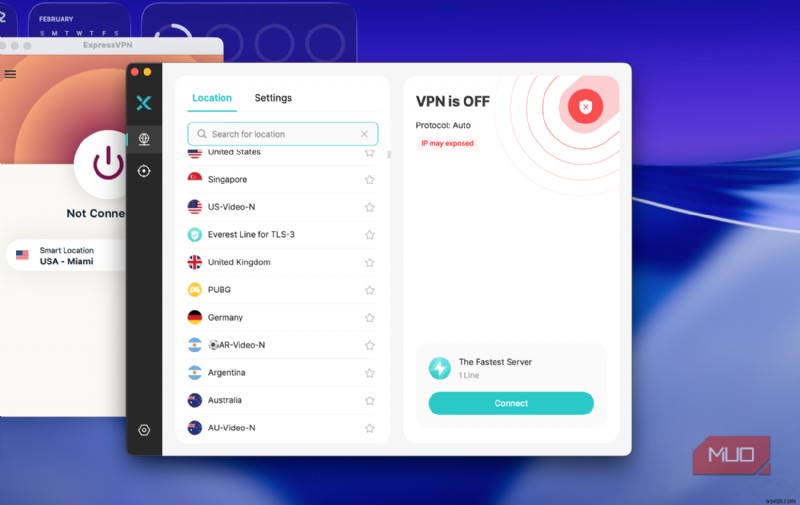
Commercial VPNs ชอบโฆษณาความปลอดภัยและนโยบาย no-log ของพวกเขา ในความจริง ส่วนใหญ่พึ่งพา open-source standards เช่น WireGuard หรือ OpenVPN บาง providers ปรับแต่ง WireGuard อื่นๆ wrap OpenVPN ใน layers เพิ่มเติม แต่ core cryptography เหมือนกัน
หากคุณรัน WireGuard เอง การเข้ารหัสเหมือนกัน ไม่ได้อ่อนแอเพราะคุณติดตั้งมันแทน marketing department และหากคุณต้องการ heavy obfuscation บางอย่างอย่าง VLESS ด้วยการตั้งค่าที่ถูกต้องสามารถไปไกลกว่าที่ most one-click VPN apps ให้ได้
ความแตกต่างจริงอยู่ที่ service layer เมื่อคุณ self-host คุณคือ provider และ user พร้อมกัน ไม่มี third-party VPN company รวบรวม email หรือ payment details ของคุณ คุณไม่ต้องการ third-party มา audit logs เพราะคุณคือ logs
ว่าด้วย นี่ไม่ได้ bulletproof Trust ย้ายไป VPS provider ของคุณยังคงเห็น real IP ของคุณเชื่อมต่อกับเซิร์ฟเวอร์ของพวกเขา เลือก host ที่น่าเชื่อถือ
นี่ไม่ใช่สำหรับทุกคน — และโอเค
Average user ควรติดกับ plug-and-play VPN apps พวกมันเรียบง่าย supported และยากต่อการ misconfigure แต่หากคุณสบายใจเช่า VPS การ host VPN ของตัวเองบ่อยครั้งเป็นการเคลื่อนไหวที่ฉลาดกว่า
มันถูกกว่า long term มันหลีกเลี่ยง shared IP headaches มันให้ full protocol control และมันลบ commercial VPN company ทั้งหมดออกจากกลาง traffic ของคุณ หากคุณรู้สึกอยากลอง มี VPN protocols หลายตัวที่คุณสามารถ host ได้ในไม่กี่นาที
