

รหัสผ่านแข็งแกร่งเป็นหนึ่งในวิธีปกป้องความเป็นส่วนตัวออนไลน์ นี่คือวิธีสร้างรหัสผ่านหรือ Passphrase ที่คุณจำได้ แต่อื่นเดาไม่ได้
รหัสผ่านแข็งแกร่งคืออะไร?
รหัสผ่านแข็งแกร่งสำหรับบัญชีออนไลน์ควร:
- สุ่มจริง (Truly random)
- ยาวไม่น้อยกว่า 17 ตัวอักษร
- ต่างกันสำหรับ ทุกบัญชี
- เปลี่ยนทุก 90 วัน
ปฏิบัติที่ควรหลีกเลี่ยง:
- อย่าใช้รูปแบบ "คำ + ตัวเลข" แบบเดิมๆ
- อย่าใส่ข้อมูลส่วนตัวที่เปิดเผยต่อสาธารณะ (วันเกิด ฯลฯ)
- อย่าใช้การแทนที่ทั่วไป (เช่น @ แทน a)
Passphrase คืออะไร?
รหัสผ่านทั่วไปผสมตัวเลข ตัวอักษร สัญลักษณ์ แต Passphrase ประกอบด้วย คำสุ่มหลายคำ ตัวอย่าง:
StingrayCobaltLyingStimulusLiquid
Passphrase จำง่ายกว่า และเดายากกว่ารหัสผ่านทั่วไป ลองจดตัวอักษรแรกของแต่ละคำ หรือเปลี่ยนเป็นเพลงในหัว ควรใช้ ≥ 5 คำ ที่สุ่มจริง อย่าให้ดูเหมือนประโยค เพื่อกัน Dictionary Attacks
เครื่องมือสร้าง Passphrase และ Password
เพื่อให้คำสุ่มจริง ใช้เครื่องมือฟรี:
- Passphrase: Diceware หรือ Secure Passphrase Generator
- Password (ตัวอักษร/ตัวเลขสุ่ม): Norton Password Generator หรือ Avast Random Password Generator
บัญชีบางอย่างมีเงื่อนไขรหัสผ่านเฉพาะ (ต้องมีตัวเลข, สัญลักษณ์, พิมพ์ใหญ่/เล็ก) อาจต้องปรับเพิ่ม
วิธีจดจำรหัสผ่าน
ใช้ข้อมูลง่ายๆ (วันเกิด, ปีจบเรียน) ไม่แนะนำ กลยุทธ์อื่น: สร้าง Acronym จากประโยค ตัวอย่าง:
"A gallon of milk used to cost 32 cents back in 1950"
Agomutc$.32bi1950
โดยทั่วไป อย่าเขียนรหัสผ่านไว้ แต่เขียน "ประโยคเตือน" ไว้ได้ ไม่มีใครรู้ความหมายจริง
ตั้งค่า Password Manager
อย่าใช้ Username/Password คู่เดิมทุกบัญชี ทุกบัญชีควรมีรหัสผ่านเฉพาะซับซ้อน สบายใจได้ เพราะไม่ต้องจำทั้งหมด
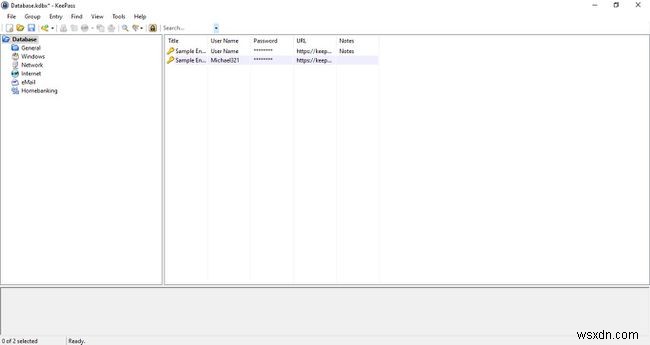
หากมีบัญชีหลายอัน ควรใช้ Password Manager เก็บข้อมูลล็อกอิน
ล็อกอินบัญชีไหนก็ได้โดยใส่ รหัสผ่านหลัก (Master Password) ของ Password Manager โปรแกรมที่ดีมักมี Password Generator ในตัว
เคล็ดลับ: ต้องการเช็ครหัสผ่านแข็งแค่ไหน ใช้ Password Meter หรือเครื่องมือเช็ครหัสผ่านออนไลน์
การยืนยันตัวตนหลายปัจจัย (Multi-factor Authentication / 2FA)
ไม่ว่ารหัสผ่านแข็งแค่ไหน ควรเปิด Two-Factor Authentication (2FA) เมื่อเป็นไปได้ เปิด 2FA สำหรับ Gmail และบริการอื่นๆ จะได้รหัสยืนยันทาง SMS/อีเมล ทุกครั้งที่ล็อกอิน ธนาคารและโซเชียลมีเดียส่วนใหญ่รองรับ 2FA
นอกจากบัญชีออนไลน์ อุปกรณ์ทุกเครื่อง (โทรศัพท์, แล็ปท็อป) ก็ต้องมีรหัสผ่านแข็ง โดยเฉพาะพกพานอกบ้าน OS ส่วนใหญ่รองรับ Biometric: Windows Hello (臉辨識), Apple Touch ID/Face ID (นิ้วมือ/ใบหน้า)
ทำไมรหัสผ่านแข็งแกร่งจึงสำคัญ?
รหัสผ่านปกป้องบัญชีจากคนอื่นที่ใช้คอมพิวเตอร์ร่วม และสำคัญกว่า: ปกป้องจากแฮกเกอร์ที่ขโมยข้อมูลส่วนตัว ตัวอย่าง: หากรู้รหัสผ่านอีเมล จะรู้คุณธนาคารไหน ทำงานไหน อาศัยไหน แฮกเกอร์มักขายรหัสผ่านที่ขโมยมาบน Black Market
วิธีที่แฮกเกอร์ขโมยรหัสผ่าน:
- Brute Force: ซอฟต์แวร์อัตโนมัติเดารหัสผ่านด้วยชุดตัวอักษรสุ่ม
- Dictionary Attack: ใช้ชุดคำสุ่มเดารหัสผ่าน
- Phishing: หลอกลวงขอข้อมูลส่วนตัวผ่านอีเมล/โทร/ลิงก์ปลอม
- Credential Recycling: หารู้ Username/Password บัญชีหนึ่ง จะลอง用在บัญชีอื่นของคุณ
ทำไงถ้ารหัสผ่านโดนขโมย?
หากสงสัยรหัสผ่านถูกเจาะ:
- สร้างรหัสผ่านใหม่ แข็งกว่าเดิม
- เปลี่ยนรหัสผ่านบัญชีที่เกี่ยวข้องทั้งหมด
- อัปเดตข้อมูลกู้คืนบัญชี (Recovery Info)
- เฝ้าดูบัญชีธนาคาร หาการซื้อขายไม่ได้รับอนุญาต
รู้ยังไงว่ารหัสผ่านโดนรั่วไหล?
Username/Password อาจรั่วไหลไม่ใช่ความผิดของคุณ บริษัทใหญ่อย่าง Facebook, Sony เคยโดน Data Breach เปิดเผย Credentials ผู้ใช้ ตรวจสอบได้ที่ Avast Hack Check ใส่อีเมล ดูว่าถูกเจาะหรือไม่ หากใช่ ต้องเปลี่ยนรหัสผ่านทุกบัญชีที่ใช้อีเมลนั้น
แนะนำ: ตั้งคำถามความปลอดภัยและ Recovery Info ให้ครบถ้วน เพิ่มชั้นป้องกัน
