

Tor เป็นมาตรฐานดานิยมสำหรับความเป็นส่วนตัวอินเทอร์เน็ต และสมควรได้รับการยอมรับ อย่างไรก็ตาม หากคุณใช้ Tor เข้าถึงเว็บทั่วไป (clear web) ควรทราบว่า exit nodes ของ Tor (ซึ่งส่งข้อมูลต้นทางออกจากเครือข่าย Tor) แม้จะไม่รู้ว่าคุณคือใคร แต่โดยความจำเป็นต้องเข้าถึงข้อมูลต้นทางที่คุณส่งผ่านเครือข่าย
มี exit nodes บางส่วนที่ถูกดำเนินการโดยอาชญากรไซเบอร์และรัฐบาล เพื่อดึงข้อมูลมีค่าจากผู้ที่ขอความเป็นส่วนตัว เรียนรู้วิธีป้องกันตัวเองจาก Tor exit nodes ที่เป็นอันตราย
เกิดอะไรขึ้นภายใต้ฝา Tor?
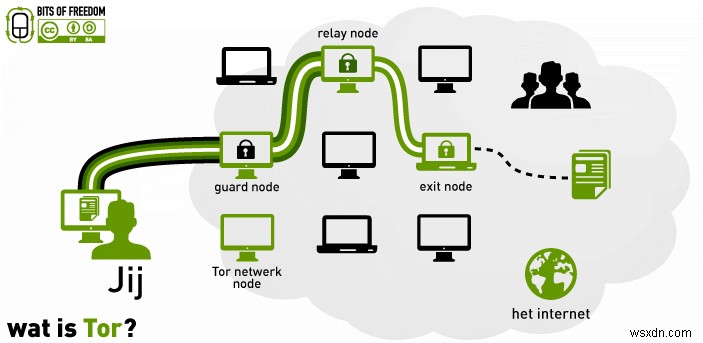
การเชื่อมต่อ Tor ไปยังไซต์ non-onion (เว็บทั่วไป) ทำงานดังนี้:
- คอมพิวเตอร์สร้างการเชื่อมต่อเข้ารหัสเข้าสู่เครือข่าย Tor หา entry guard (relay ที่มีแบนด์วิธพอและ uptime ดี) เบราว์เซอร์คำนวณเส้นทางสุ่มผ่านเครือข่าย Tor (เปลี่ยนทุก 10 นาที) และห่อข้อมูลหลายชั้นเข้ารหัส
- ข้อมูลเดินทางระหว่างโหนดในเส้นทาง แต่ละโหนดรู้เพียงโหนดก่อนหน้าและถัดไป หมายถึงที่อยู่ต้นทางถูกปิดบังหลังหนึ่งการกระโดด ทุกโหนดถอดรหัสหนึ่งชั้น ได้ข้อมูลว่าจะส่งต่อไปไหน ดังนั้นจึงมี термин “onion”
- ถึงโหนดสุดท้าย ชั้นเข้ารหัสสุดท้ายถูกถอดออก และข้อมูลส่งไปยังเซิร์ฟเวอร์ภายนอกเครือข่าย Tor ตามที่ตั้งใจไว้ต้นทาง
โหนดสุดท้ายเป็นจุดอ่อนที่สุดของเครือข่าย Tor เนื่องจากเข้ารหัส Tor หายไป และข้อมูลที่ไม่ได้เข้ารหัสอ่านได้โดยโหนดนั้น หากトラフィคถูกเข้ารหัสมาก่อนเข้าสู่เครือข่าย Tor เข้ารหัสนั้นจะคงอยู่จนถึงเซิร์ฟเวอร์ปลายทางภายนอก ซึ่งเป็นกุญแจสำคัญในการรักษาความเป็นส่วนตัวและความปลอดภัย
ใครคือผู้ดำเนินการ exit nodes ที่เป็นอันตราย?
สองกลุ่มหลักคือ อาชญากรไซเบอร์และรัฐบาล อาชญากรต้องการรหัสผ่านและข้อมูลส่วนตัวเพื่อเอาประโยชน์ รัฐบาลต้องการตรวจสอบกิจกรรมผิดกฎหมาย ตรวจคนทั่วไป และตรวจสอบประเทศอื่น
Exit nodes อันตรายถูกค้นพบหรือสาธิตในหลายทดลองอิสระ:
- 2007: นักวิจัย Dan Egerstad รัน exit nodes 5 ตัว จับข้อมูลละเอียดอ่อนรวมถึงการสื่อสารทางการทูต ถูกจับแต่ไม่ได้ฟ้อง
- 2014: นักวิจัยค้นพบ “นับไม่ถ้วน” exit nodes อันตราย
- 2015: นักวิจัยอิสระ Chloe ตั้งล็อกอินปลอมบนโหนดต่างๆ ใช้ผ่านการเชื่อมต่อ Tor ไม่เข้ารหัส ไซต์ honeypot ได้รับการเข้าชมมากและพยายามล็อกอินประมาณ 30 ครั้ง
- 2016: นักวิจัย Northeastern University ระบุ relay ที่ผิดปกติเกิน 100 ตัว
- 2017: Jigsaw Security ระบุโหนดตั้งอยู่ในพื้นที่ของหน่วยงานรัฐบาลสหรัฐและครמלินรัสเซีย
วิธีอยู่ปลอดภัยจาก exit nodes อันตราย
1. ใช้เฉพาะ HTTPS
วิธีดีที่สุดเก็บข้อมูลปลอดภัยจาก exit nodes ที่ขี้เหลียมคือ HTTPS แม้ผู้โจมตีขยันอาจ繞ได้ แต่เนื่องจากトラフィค HTTPS เข้ารหัสตลอดทางจากคอมพิวเตอร์ถึงเซิร์ฟเวอร์ปลายทางและกลับมา หมายความว่า_traffic ของคุณจะไม่ปรากฏใน cleartext ให้โหนด Tor ใดๆ เห็น แม้ exit node ก็ส่งข้อมูลเข้ารหัสไปยังไซต์
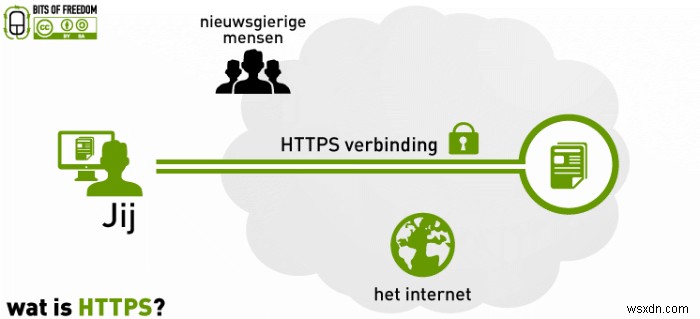
Tor อัปเกรดการเชื่อมต่อทุกอย่างเป็น HTTPS อัตโนมัติ แต่หากคุณอยู่บนการเชื่อมต่อไม่เข้ารหัส (HTTP sites) ให้ทราบว่า_traffic ของคุณมองเห็นได้โดย exit node โชคดีที่เว็บสมัยใหม่ส่วนใหญ่ใช้ HTTPS แตระวัง อย่าล็อกอินหรือส่งข้อมูลละเอียดอ่อนผ่าน HTTP
2. เก็บข้อมูลละเอียดอ่อนให้น้อยที่สุด
เพื่อความเป็นส่วนตัวสูงสุด ควรสมมติว่ามีใครดูอยู่ และเข้ารหัสทุกอย่างตามนั้น แม้การเชื่อมต่อจะเป็น HTTPS หากมีข้อมูลละเอียดอ่อนต้องสื่อสาร เข้ารหัสด้วย PGP ก่อน อย่าให้ข้อมูลส่วนตัวหรือล็อกอินบัญชีที่เชื่อมโยงกับตัวคุณจริง
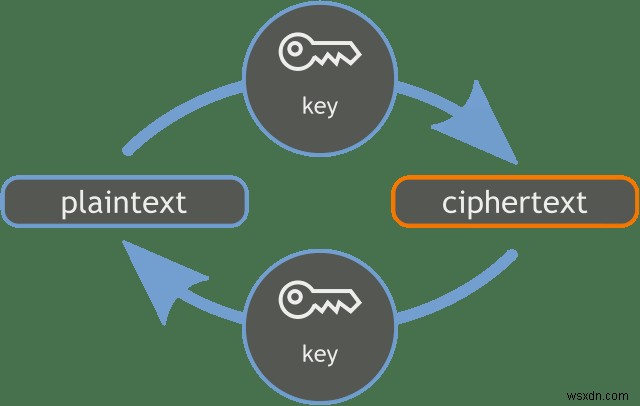
ในทางปฏิบัติ หากอยู่บน HTTPS คุณอาจเล่นเว็บได้ค่อนข้างปกติ แต่อย่าปล่อยให้การรักษาระวังลดลง
3. ใช้เฉพาะไซต์ .onion
ไซต์ .onion โฮสต์บนเครือข่าย Tor ไม่ต้องออกผ่าน exit node หมายถึงไม่มีโอกาสให้โหนดอันตรายเห็น_traffic ที่ถอดรหัสแล้ว ไซต์ใหญ่ที่มีเวอร์ชัน onion น้อยมาก แต่คุณอ่าน New York Times และเข้า Facebook ได้ (ถ้าคิดว่านั้นเป็นความคิดดี)
VPN + Tor ยังไง?
Tor ดีสำหรับความเป็นส่วนตัว VPN ดีสำหรับความเป็นส่วนตัว VPN + Tor = ความเป็นส่วนตัวสองเท่า? จริงๆ แล้วซับซ้อนกว่านั้น การรวมกันอาจดีสำหรับบางอย่าง แต่มี trade-offs โดยเฉพาะความเร็ว
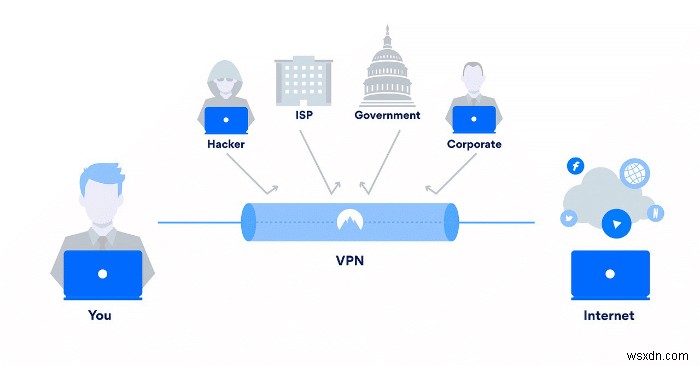
1. Tor over VPN (เชื่อมต่อ VPN ไปยัง Tor entry guard)
เชื่อมต่อ VPN ก่อน แล้วใช้ Tor Browser จะให้ความปลอดภัยบางส่วน ป้องกัน entry nodes ไม่เห็น IP ของคุณ และหยุด ISP ไม่ให้รู้ว่าคุณใช้ Tor แต่หมายถึงคุณต้องเชื่อมั่นในผู้ให้บริการ VPN และเครือข่าย Tor พร้อมกัน และไม่ทำอะไรป้องกัน bad exit nodes สำหรับเลี่ยงการเซ็นเซอร์ Tor bridge relays น่าจะดีกว่า
2. VPN over Tor (VPN หลัง exit node)
VPN over Tor ตั้งค่ายากกว่า ต้องตั้งการเชื่อมต่อ VPN ส่งข้อมูลผ่าน Tor แล้วส่งต่อไปเซิร์ฟเวอร์ VPN หมายถึง bad exit nodes อ่านข้อมูลไม่เข้ารหัสไม่ได้ แต่คุณ unknown มากขึ้น เพราะ exit node และไซต์เห็นเซิร์ฟเวอร์ VPN ของคุณ คุณเข้าถึง .onion sites ไม่ได้ และไม่ได้ประโยชน์จากฟีเจอร์ anonymization ของ Tor เช่น circuit switching มีการโต้แย้งมาก แต่โดยทั่วไป การยึดมั่นใน HTTPS ที่เข้ารหัสมีคุณค่ามากกว่า VPN over Tor มีประโยชน์เฉพาะกรณีเฉพาะ
สรุป: ใช้ VPN กับ Tor ได้ แต่วิธีง่ายไม่ป้องกัน bad exit nodes วิธียากมีข้อแม้สำคัญ วิธีเหล่านี้ช่วยได้แต่ควรทราบ trade-offs
The good, the bad, and the Tor
Tor ทางลดลัทธิการเซ็นเซอร์และรักษาความเป็นส่วนตัวออนไลน์ได้ดี แต่ตระหนักขีดจำกัดและมिथยา สำคัญ เครือข่าย Tor โฮสต์กิจกรรมผิดกฎหมายและส่วนตัวมาก เมื่อคุณใช้ คุณอาจเปิดเผย_traffic ให้คนและสถาบันที่มุ่งเป้าเข้าไป แม้ bad exit nodes เป็นกลุ่มน้อยในเครือข่าย แต่ความจริงคือมีอยู่จริง และเจ้าของส่วนใหญ่ไม่ได้เป็นแค่นักวิจัยที่ขี้เหลียม
