

คุณน่าจะรู้มาตรการความปลอดภัยอันชัดเจนในการปกป้องเว็บ WordPress แล้ว
อาจรู้ว่าต้องทำรหัสผ่าน "แข็งแกร่ง" (ผสมตัวอักษรพิเศษ, พิมพ์ใหญ่, พิมพ์เล็ก, ตัวเลข) ไม่ควรใช้ "admin" เป็น Username และควรเปลี่ยนรหัสผ่านบ่อย ใช้ Two-Factor Authentication และสำรองเว็บแล้ว และไม่ดาวน์โหลดปลั๊กอิน Premium ฟรีหรือจากแหล่งไม่รู้จัก อีกอะไรไหม?
นี่คือเคล็ดลับความปลอดภัย WordPress เพิ่มเติม ใช้วิธีที่รู้จักน้อย แต่มีประสิทธิภาพลึก เพื่อปกป้องเว็บ WordPress
1. เปลี่ยนชื่อหรือย้ายหน้า Login
หน้า Login เริ่มต้นคือ "www.websitename.com/wp-login.php" (หรือ "wp-admin") วิธีปกป้องคือซ่อน/บล็อกหน้า Login ไม่ให้แฮกเกอร์หาง่าย การควบคุมการเข้าถึง Login ด้วยการจำกัดจำนวนครั้งลอง Login และช่วงเวลาระหว่างการลอง ก็เพิ่มความปลอดภัย
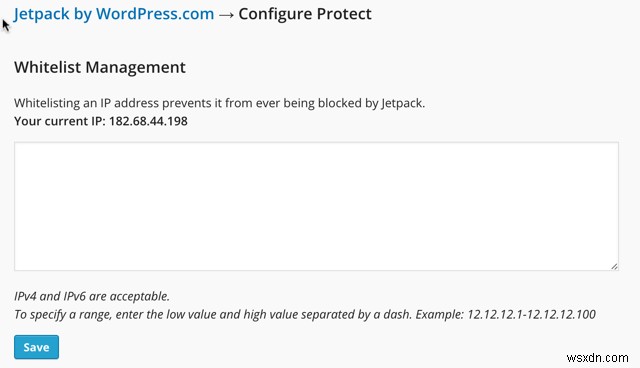
ถ้ามี Jetpack อยู่แล้ว เปิดโมดูล "Brute Force Protection" โมดูลนี้เปิดใช้งาน Jetpack จะอัปเดต Dashboard จำนวนครั้งพยายาม Login ร้ายกาจ เลือก Whitelist IP ได้ ที่ Jetpack ไป Settings -> Protect -> Configure จะเห็นภาพแบบด้านล่าง
Cerber Security และ Limit Login Attempt เป็นปลั๊กอินทางเลือกแทน Jetpack ถ้าไม่อยากใช้ Jetpack Limit Login เป็นทางเลือก ณ วันที่เขียน ปลั๊กอินติดตั้งเกิน 40,000 ครั้ง และชื่อเสียงเกือบสมบูรณ์แบบ 108 จาก 111 ให้ 5 ดาว
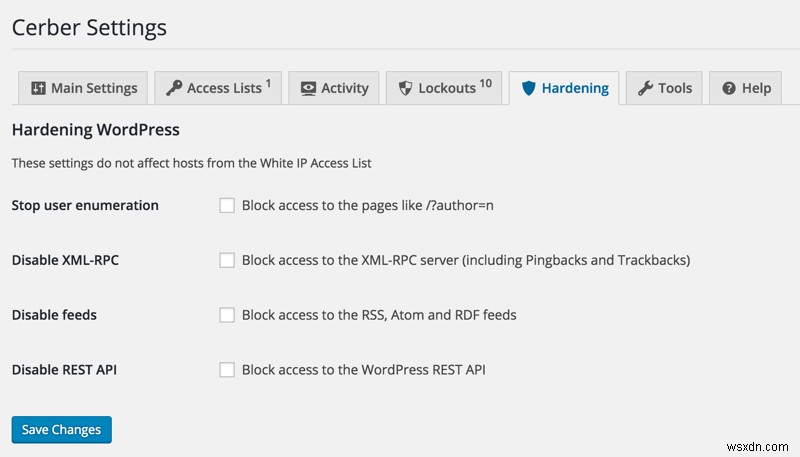
Limit Login ใช้ง่าย แต่ตั้งค่า "Hardening" เพิ่มความปลอดภัย เข้าถึง XML-RPC Server (รวม Trackbacks และ Pingbacks) บล็อกโดยค่าเริ่มต้น ถ้าต้องการเข้าถึง WP REST API (เช่นแอป Android/iOS ของบล็อกต้องการ) ให้ปล่อย WP REST API & XML-RPC
2. โฮสต์ที่ปลอดภัย
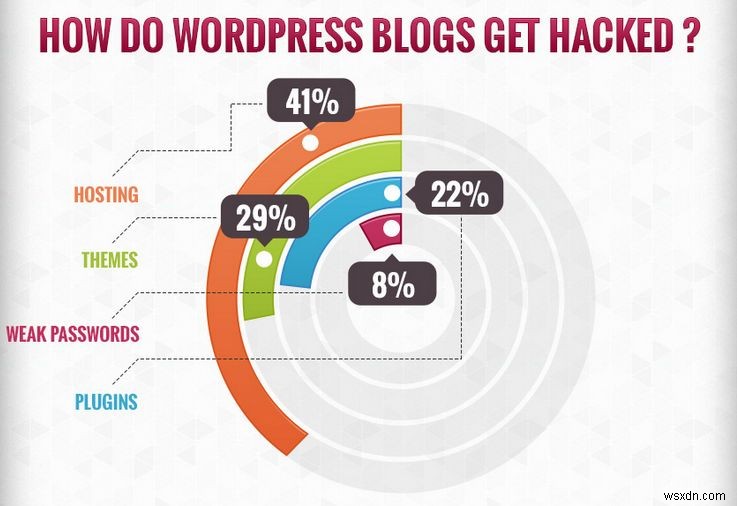
เนื่องจาก 41% ของการละเมิดความปลอดภัย WordPress มาจากโฮสต์ ไม่ใช่เว็บเอง จะต้องแน่ใจว่าโฮสต์ปลอดภäus พวกเขาเป็นตัวกำหนดความปลอดภัยมากที่สุด แค่ 8% ถูกแฮกเพราะรหัสผ่านอ่อน 29% เพราะธีม 22% เพราะปลั๊กอิน ดังนั้นครึ่งหนึ่งของความปลอดภัยเว็บพึ่งพาโฮสติ้ง
ตรวจสอบว่าบัญชีมี Account Isolation ถ้าใช้ Shared Hosting บัญชีจะได้รับการป้องกันจากสิ่งที่เกิดบนเว็บคนอื่น แต่วิธีดีที่สุดคือใช้บริการออกแบบมาสำหรับผู้ใช้ WordPress โดยเฉพาะ บริการเหล่านี้รวม: WordPress Firewall, Zero-day Malware Protection, MySQL และ PHP อัปเดต, เซิร์ฟเวอร์ WordPress เฉพาะทาง, และบริการลูกค้าที่เข้าใจ WordPress โฮสต์อย่าง WP Engine, Siteground, Pagely มีประวัติความปลอดภัยแข็งแกร่ง
3. อัปเดตตลอดและใช้ซอฟต์แวร์ที่อัปเดตล่าสุด
คุณรู้ว่าต้องใช้ Antivirus และ Anti-malware อัปเดตสำหรับคอมพิวเตอร์ สิ่งนี้ใช้ได้กับปลั๊กอินและธีมด้วย อัปเดตตลอด และถ้ามีธีม/ปลั๊กอินใน Repository ที่ไม่ได้ใช้ ให้ลบทิ้ง ถ้าถูกต้องสำหรับเว็บ คิดถึงการตั้งปลั๊กอินและธีมอัปเดตอัตโนมัติ โค้ดสำหรับปลั๊กอินใน wp-config.php:
add_filter( 'auto_update_plugin', '__return_true' );
สำหรับธีม ใช้โค้ดนี้:
add_filter( 'auto_update_theme', '__return_true' );
ถ้าอยาก Hands-off ดูแลเว็บ อาจตั้ง WordPress อัปเดตอัตโนมัติ แต่โปรดทราบ Auto-update อาจทำเว็บพัง หากปลั๊กอินไม่เข้ากันกับ WordPress ล่าสุด ตั้ง WordPress อัปเดตอัตโนมัติ ใส่โค้ดใน wp-config.php:
# Enable all core updates, including minor and major: define( 'WP_AUTO_UPDATE_CORE', true );
4. ลบ Plugin/Theme Editor และ PHP Error Reporting
ปิด Editor สำหรับปลั๊กอินและธีมที่ Built-in ถ้าไม่ได้ปรับแต่ง/เปลี่ยนตั้งค่าบ่อย (หรือรันการบำรุงรักษาอื่นบนปลั๊กอิน/ธีม) เนื่องจากความปลอดภัยเว็บ
ผู้ใช้ WordPress ที่ได้รับอนุญาตเข้าถึง Editor นี้ ทำให้เว็บเปราะบางต่อการละเมิดความปลอดภัยถ้าบัญชีถูกแฮก แฮกเกอร์ทำให้เว็บพังได้โดยแก้โค้ดใน Editor ปิด Editor ใส่โค้ดใน wp-config.php:
define( 'DISALLOW_FILE_EDIT', true );
Error Reporting ดี ช่วย Troubleshooting ปัญหาคือ Error Messages พร้อม Server Path แฮกเกอร์ดู Server Path เข้าใจโครงสร้างเว็บง่าย แม้ PHP Error Reporting ดี แต่ ปิดสนิท คือที่ดีที่สุด โค้ดสำหรับ wp-config.php:
error_reporting(0); @ini_set(‘display_errors’, 0);
5. ใช้ .htaccess ปกป้องไฟล์พิเศษ
.htaccess สำคัญเพราะเป็นหัวใจของ WordPress ไฟล์นี้จัดการ Permalinks Structure และความปลอดภัย นอกแท็ก #BEGIN WordPress และ #END WordPress ไม่มีขีดจำกัดจำนวนโค้ดที่เพิ่มใน .htaccess เพื่อเปลี่ยน Visibility ของไฟล์ใน Directory ของเว็บ
ถ้ายังไม่ทำ ให้ซ่อน wp-config.php ของเว็บ ไฟล์นี้สำคัญต่อการทำงาน และมีข้อมูลส่วนตัวและรายละเอียดสำคัญอื่นๆ ใช้โค้ดด้านล่างซ่อน
order allow,deny deny from all
จำกัดการเข้าถึง Admin: สร้าง .htaccess ใหม่ อัปโหลดไป Directory "wp-admin" ใส่โค้ด:
order deny,allow allow from 192.168.5.1 deny from all
ใส่ IP ของคุณในตำแหน่งที่ถูกต้อง อนุญาตเข้าถึง wp-admin จากหลาย IP ให้รายการ IP แต่ละบรรทัด เป็น allow from IP Address จำกัด wp-login.php ได้คล้ายกัน เพิ่มโค้ดใน .htaccess:
order deny,allow Deny from all # allow access from my IP address allow from 192.168.5.1
ถ้าไม่อยากบล็อกทั้งหมด แค่ IP เฉพาะที่พยายามเข้าถึง wp-admin หรือ wp-login.php บล็อก IP เฉพาะได้ด้วยโค้ด:
order allow,deny deny from 456.123.8.9 allow from all
บล็อกไม่ให้มอง Directory ของเว็บได้ โดยทำให้ Browse ไม่ได้ ใช้โค้ด:
Options All -Indexes
สรุป
คู่มือปฏิบัติจริงปรับปรุงความปลอดภัย WordPress สิ่งสำคัญที่สุดคือหาโฮสต์ที่มีชื่อเสียงความปลอดภัยดี เพราะครึ่งหนึ่งของความปลอดภัยเว็บพึ่งพาโฮสต์
เคล็ดลับไหนมีประโยชน์มากที่สุด และทำไม? มีเคล็ดลับความปลอดภัยอื่นที่ไม่อยู่ในรายการ? แจ้งในความคิดเห็นได้เลย
