

ทุกคนใช้ WiFi เป็นข้อเท็จจริงชีวิตสมัยใหม่ แต่ก็มาพร้อมความเสี่ยงและกังวลด้านความปลอดภัย WiFi ที่บ้านอาจเป็นส่วนที่ไม่ปลอดภัยที่สุดของการเชื่อมต่ออินเทอร์เน็ต เปิดโอกาสโจมตีจากอินเทอร์เน็ตและข้างบ้าน
แม้ไม่มีมาตรการปลอดภัยแบบสมบูรณ์ แต่มีขั้นตอนง่ายๆ ปรับปรุงความปลอดภัย WiFi บ้าน ให้โจมตียากขึ้น
เปลี่ยนชื่อ (SSID)

เรื่องง่ายมาก เปลี่ยนชื่อเครือข่าย โจมตีรู้ชื่อเริ่มต้นที่ผู้ผลิตรูเตอร์และ ISP ใช้ ถ้าพวกเขาทราบประเภทรูเตอร์จากชื่อเครือข่าย พวกเขาปรับโจมตีให้ตรงรูเตอร์คุณง่ายขึ้น ประหยัดเวลาและความพยายาม
นอกจากนี้ ข้อมูลนี้เปิดประตู Exploits ระดับสูงที่โจมตี Firmware เฉพาะของรูเตอร์ โจมตี Firmware โดยตรง และอาจได้เข้าถึงมากกว่าและลับๆ กว่าแค่เดารหัสผ่าน
เปลี่ยน Username และ Passphrase ของ Admin
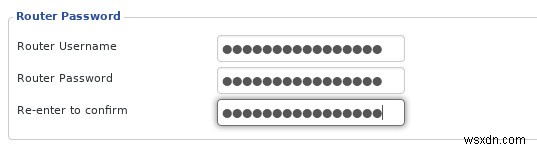
ตรรกะเดียวกับส่วนก่อน ต้องเปลี่ยน Username และ Password ของ Admin Network
โจมตีรู้ค่าเริ่มต้น และจะลองค่าเริ่มต้นก่อน อย่าคิดว่าคุณฉลาดแค่เปลี่ยนรหัสผ่านหรือเปลี่ยนแค่ตัวอักษรเดียว โจมตีมีเครื่องมือทดสอบรหัสผ่านและ Username พันๆ รูปแบบในเวลาอันรวดเร็ว
เปลี่ยน Admin Username เป็นอย่างยากที่จะเดา Passphrase ควรเป็นวลีสั้น มีคำแปลกๆ อย่างน้อย 1 คำ ใช้ตัวพิมพ์ใหญ่/เล็ก ตัวเลข และอักขระพิเศษ 1-2 ตัว
ใช้การเข้ารหัสแข็งแกร่ง
ถ้าไม่ใช้การเข้ารหัสบนเครือข่ายไร้สาย คุณทำผิดใหญ่ๆ จริงๆ ถ้าใช้เข้ารหัส ก็อาจทำผิดได้ ไม่ใช่ทุกการเข้ารหัสเท่าเทียมกัน ตรวจสอบให้แน่ใจว่าเลือกตั้งค่าถูกต้อง
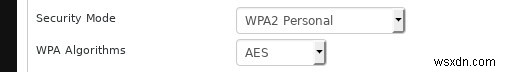
เลือก "WPA2 Personal" สำหรับเครือข่าย ถ้าตั้ง Enterprise ได้และรู้วิธี ดีกว่านิดหน่อย แต่ไม่ง่าย ถ้ายังไม่มีประสบการณ์
สำหรับอัลกอริทึมเข้ารหัส ให้เลือก AES อย่า รวม TKIP AES เข้ารหัสแข็งแกร่งกว่า และยากต่อการโจมตี TKIP มีไว้เพื่อความเข้ากันได้แบบย้อนหลัง ถ้าจริงๆ ต้องการ TKIP ให้อัปเดตอุปกรณ์
เลือก Passphrase ที่ดีกว่า
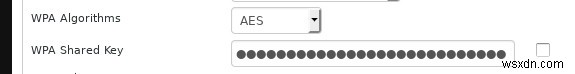
Passphrase ที่ใช้เข้าสู่เครือข่ายต้องแข็งแกร่ง และต้องต่างจาก Passphrase Admin เลือกวลียาวหลายคำ รวมคำที่ใช้น้อยอย่างน้อย 1 คำ และตัวเลข/อักขระพิเศษบ้าง Passphrase คว้ายาวอย่างน้อย 15 ตัวอักษร
หมุนเวียน WiFi Passphrase
แม้ WiFi Passphrase แข็งแกร่งมาก ต้องเปลี่ยน เช่น Passphrase ใดๆ การหมุนเวียน Passphrase ใหม่ทุกๆ สักพักดี ไม่ใช่ต้องเปลี่ยนทุก 2 วัน แต่ทุก 2 เดือนดี
ปิด Guest Network
Guest Network เป็นดาบสองคม แขกไม่ได้ Sign On เข้าถึงเครือข่ายทั้งหมด และไม่ใช้ Passphrase ของคุณ แต่ถ้า Guest Network ไม่มีรหัสผ่าน ก็กำลังเปิดโอกาสให้ ใครก็ได้ ที่อยากเชื่อมต่อ คือการให้โจมตีมีเท้าในประตู
ข้อยกเว้น: ถ้าสร้าง Guest Passphrase แยกสำหรับ Guest Network ได้ ถ้า Guest Network มีระดับความปลอดภัยเท่า Main Network 没问题 ไม่เช่นนั้น ปิดมัน และถ้าไม่ไว้เพื่อน เปลี่ยน Passphrase ตอนพวกเขาจากไป
เปิดใช้งาน Firewall
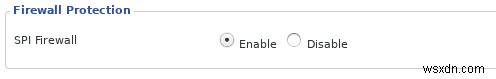
ไม่ใช่ทุกรูเตอร์มี Firewall Built-in แต่ถ้ามี ให้เปิดใช้งาน Firewall เป็นเส้นป้องกันแรก ออกแบบจัดการและกรองトラฟฟิกเข้า/ออกเครือข่าย และล็อกการพยายามเข้าถึงผ่านพอร์ตที่ไม่ได้ใช้
แม้มี Firewall บนอุปกรณ์แล้ว ชั้นที่สองก็ดี ไอยากให้โจมตีเข้าเครือข่ายถึงค่อยพยายามหยุด มันง่ายกว่าสำหรับโจมตีที่จะโจมตีจากในเครือข่าย มากกว่านอกเครือข่าย พวกเขายัง Monitor ทราฟฟิกได้
ใช้ VPN
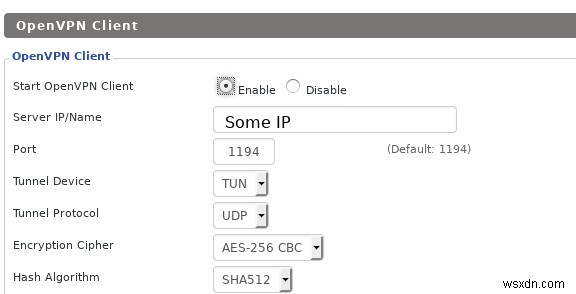
คุณไม่หยุดเพื่อนบ้านบุกเครือข่ายด้วย VPN แต่ช่วยหยุดโจมตีจากนอกพื้นที่ใกล้เคียง
ใช้ VPN: เชื่อมต่อ VPN Server ก่อน แล้วค่อยออกอินเทอร์เน็ต ทราฟฟิกทั้งหมดดูเหมือนมาจาก VPN รวมถึงข้อมูลเครือข่ายท้องถิ่น เพราะ VPN สร้าง Virtual Local Networks ตอนเชื่อมต่อ คอมพิวเตอร์อยู่บน Physical Local Network และ Virtual Network พร้อมกัน อินเทอร์เน็ตเห็นแค่ Virtual Network
VPN มีประโยชน์เพิ่ม: ทำให้ Traffic ไร้ตัวตนบางส่วน ไม่ VPN เพียงอย่างเดียวทำให้ไร้ตัวตนออนไลน์สมบูรณ์ แต่ช่วยแน่นอน
ปิด WPS
WPS = Wifi Protected Setup ระบบเชื่อมต่อ WiFi เข้ารหัสโดยไม่กรอก Passphrase มีหลายการนำไปใช้ แต่งานคือเหมือนกัน
WPS อาจดูดีบนกระดาษ แต่จริงๆ ไม่ดีเท่านั้น WPS มี Exploits และช่องโหว่ที่รู้จัก แย่กว่านั้น เปิดอยู่โดยค่าเริ่มต้นบนรูเตอร์ส่วนใหญ่ ถ้าจดจำ Passphrase ได้ ไม่ต้องการ WPS ปิดมัน และปิดช่องโหว่เหล่านั้น
จัดการ Firmware รูเตอร์
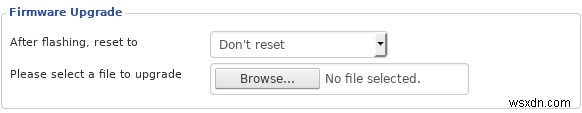
เหมือนคอมพิวเตอร์ รูเตอร์มี OS แต่ไม่เหมือนคอมพิวเตอร์ Security Updates ไม่ถูก Push อัตโนมัติ ต้องอัปเดตเอง
รูเตอร์บางตัวดาวน์โหลด Firmware Updates จากอินเทอร์เน็ต บางตัวต้องดาวน์โหลดและโหลดลงรูเตอร์ด้วยคอมพิวเตอร์ ไม่ว่าจะแบบไหน ต้องติดตาม
เหมือนคอมพิวเตอร์ Updates บ่อยครั้งรวม Security Fixes สำคัญ ถ้าปล่อยรูเตอร์โดยไม่มี Fixes อาจปล่อยให้รูเตอร์และเครือข่ายเปิดโอกาส Exploits ที่พิสูจน์แล้ว
ไม่ต้องทำบ่อย แค่เช็คอัปเดตทุกเดือน จะอยู่หน้า Exploits ได้
ถ้าเก่งเทคนิคมากกว่า อาจพิจารณา Custom Open-source Router Firmware มี Aftermarket Firmware ดีๆ ที่โหลดลงรูเตอร์ได้ มักมีอัปเดตเร็วกว่าและฟีเจอร์เยอะกว่า ถ้าไม่เคยทำระวัง อาจทำลายรูเตอร์
ปิด Remote Management / บริการที่ไม่จำเป็น
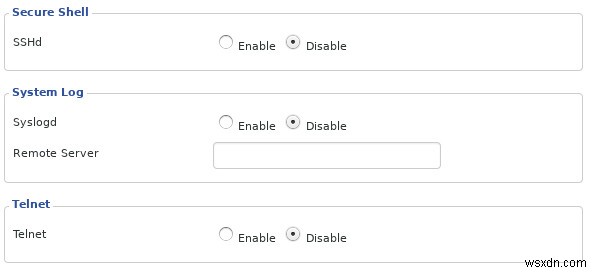
รูเตอร์หลายตัวมี Remote Management Services บางตัวเปิดโดยค่าเริ่มต้น อย่าผิดเข้าใจ ไม่ใช่ Web Interface ที่คุณจัดการรูเตอร์ ภายใน เครือข่าย Remote Services ให้จัดการ ภายนอก หมายถึง โจมตีจากอินเทอร์เน็ตเปิดเผยอาจเข้าถึง Management Interface ของรูเตอร์ได้
ไม่มีเหตุผลปฏิบัติมากที่จะจัดการรูเตอร์จากนอกเครือข่าย ปิดบริการอันตรายนี้ก็ไม่สูญเสียอะไรมาก
มีบริการอื่นที่รูเตอร์มาพร้อม แต่ไม่จำเป็นอย่างเคร่งครัด เช่น บางรูเตอร์มี SSH หรือ Telnet ที่ไม่ปลอดภัยกว่า เปิดโดยค่าเริ่มต้น ทั้งคู่ไม่มีเหตุผล เพราะใช้ Web Interface ของรูเตอร์ได้
บางรูเตอร์มี FTP และ Samba เปิดโดยค่าเริ่มต้นสำหรับแชร์ไฟล์ ทั้งคู่โด่งดังเรื่องง่ายต่อการโจมตี ถ้ามี ให้ปิด
ความคิดเห็นปิดท้าย
ถ้าสนใจหัวข้อความปลอดภัย หรืออ่านบทความแบบนี้มาแล้ว อาจสงสัยว่าทำไมบางอย่างไม่ได้กล่าวถึง มีเหตุผล ดีมาก
Static IP, MAC Filtering, และการซ่อน SSID ถูกละเว้น เพราะพิสูจน์แล้วว่าไม่ทำงาน แม้จะขัดขวางการ干涉เล็กน้อยได้ แต่เครื่องมือที่ถูกต้อง ทัคทิกเหล่านี้ไม่มีผล คุณควรลงทุนเวลาและความพยายามที่นับจริง เช่น การเข้ารหัสและ Passphrase แข็งแกร่ง
เครือข่ายบ้านคือกำแพงกั้นระหว่างเนื้อหาคอมพิวเตอร์ของคุณกับโลกภายนอก ขอให้ฉลาด และทำกิจการดีที่สุดให้รูเตอร์คุ้มครองคุณ
