

ทุกปี บริษัทด้านความปลอดภัยและเทคโนโลยีเผยแพร่รายละเอียดของช่องโหว่หลายพันช่อง สื่อมวลชนรายงานข่าวช่องโหว่เหล่านั้น โดยเน้นประเด็นที่อันตรายที่สุดและแนะนำวิธีการอยู่รอด
แต่ถ้าฉันบอกว่าจากช่องโหว่หลายพันช่องนั้น มีเพียงไม่กี่ช่องที่ถูกใช้โจมตีจริงในธรรมชาติ คุณจะคิดยังไง?
那么 มีช่องโหว่ด้านความปลอดภัยทั้งหมดกี่ช่อง? และบริษัทความปลอดภัยตัดสินใจความรุนแรงของช่องโหว่อย่างไร?
มีช่องโหว่ด้านความปลอดภัยทั้งหมดกี่ช่อง?
รายงาน Prioritization to Prediction Report Series ของ Kenna Security พบว่าในปี 2019 บริษัทความปลอดภัยเผยแพร่ CVE (Common Vulnerabilities and Exposures) มากกว่า 18,000 ช่อง
แม้ตัวเลขจะดูสูง แต่รายงานยังพบว่า จาก 18,000 ช่องโหว่ มีเพียง 473 ช่องที่ "แพร่หลายจนถึงขั้นถูกใช้โจมตีอย่างกว้างขวาง" ซึ่งคิดเป็นประมาณ 2% ของทั้งหมด แม้ช่องโหว่เหล่านี้ถูกใช้โจมตีทั่วอินเทอร์เน็ต แต่ไม่ได้หมายความว่าฮัคเกอร์ทุกคนทั่วโลกใช้ช่องโหว่เหล่านั้น
게다가 "โค้ดเอ็กซ์โพลอยท์มีอยู่แล้ว >50% ของช่องโหว่ในขณะที่เผยแพร่รายการ CVE" การที่โค้ดเอ็กซ์โพลอยท์มีอยู่แล้วดูน่ากลัว แต่ก็หมายความว่านักวิจัยด้านความปลอดภัยกำลังทำงานซ่อมแซมปัญหาอยู่แล้ว
แนวปฏิบัติทั่วไปคือการแก้ไขช่องโหว่ภายใน 30 วันหลังเผยแพร่ แม้จะไม่ได้เกิดขึ้นทุกครั้ง แต่เป็นสิ่งที่บริษัทเทคโนโลยีส่วนใหญ่พยายามทำให้สำเร็จ
แผนภูมิด้านล่างแสดงความแตกต่างระหว่างจำนวน CVE ที่รายงาน และจำนวนที่ถูกใช้โจมตีจริง
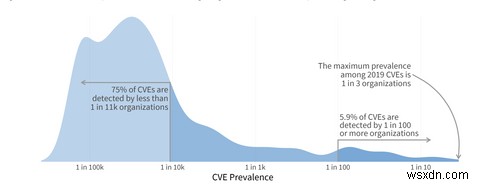
ประมาณ 75% ของ CVE ถูกตรวจพบโดย น้อยกว่า 1 ใน 11,000 องค์กร และเพียง 5.9% ของ CVE ถูกตรวจพบโดย 1 ใน 100 องค์กร ความกระจายตัวค่อนข้างมาก ควรสังเกตว่าแผนภูมิข้างต้นอ้างถึง 473 ช่องโหว่ที่ถูกใช้โจมตี ไม่ใช่ 18,000 ช่องโหว่ทั้งหมด
คุณสามารถหาข้อมูลและตัวเลขดังกล่าวได้ใน Prioritization to Prediction Volume 6: The Attacker-Defender Divide
ใครเป็นผู้กำหนด CVE?
คุณอาจสงสัยว่าใครเป็นผู้กำหนดและสร้าง CVE ไม่ใช่ใครก็ได้ที่จะกำหนด CVE ปัจจุบันมีองค์กร 153 แห่งจาก 25 ประเทศได้รับอนุญาตให้กำหนด CVE
ไม่ได้หมายความว่ามีแค่บริษัทและองค์กรเหล่านี้ที่รับผิดชอบการวิจัยด้านความปลอดภัยทั่วโลก จริงๆ แล้วแตกต่างมาก 153 องค์กรเหล่านี้ (เรียกว่า CVE Numbering Authorities หรือ CNA) ทำงานตามมาตรฐานที่ตกลงกันไว้สำหรับการเผยแพร่ช่องโหว่สู่สาธารณะ
เป็นตำแหน่งอาสา องค์กรที่เข้าร่วมต้องแสดง "ความสามารถในการควบคุมการเปิดเผยข้อมูลช่องโหว่โดยไม่เผยแพร่ล่วงหน้า" รวมถึงทำงานร่วมกับนักวิจัยอื่นที่ขอข้อมูลเกี่ยวกับช่องโหว่
มี Root CNA 3 แห่ง อยู่ที่ชั้นนำของลำดับชั้น:
- MITRE Corporation
- Cybersecurity and Infrastructure Security Agency (CISA) Industrial Control Systems (ICS)
- JPCERT/CC
CNA อื่นๆ ทั้งหมดรายงานต่อหนึ่งใน 3 องค์กรระดับบนนี้ CNA ที่รายงานส่วนใหญ่เป็นบริษัทเทคโนโลยีและผู้พัฒนา/จำหน่ายฮาร์ดแวร์ที่มีชื่อเสียง เช่น Microsoft, AMD, Intel, Cisco, Apple, Qualcomm และอื่นๆ รายชื่อ CNA ทั้งหมดมีบนเว็บไซต์ MITRE
การรายงานช่องโหว่
การรายงานช่องโหว่ยังถูกกำหนดโดยประเภทซอฟต์แวร์และแพลตฟอร์มที่พบช่องโหว่ รวมถึงผู้ที่พบมันก่อน
เช่น ถ้านักวิจัยด้านความปลอดภัยพบช่องโหว่ในซอฟต์แวร์ที่เป็นทรัพย์สินส่วนตัว พวกเขามักจะรายงานให้ผู้ขายโดยตรง หรือถ้าพบในโปรแกรมโอเพนซอร์ส นักวิจัยอาจเปิด issue ใหม่บนหน้ารายงานหรือ issue ของโครงการ
แต่ถ้าคนเลวร้ายพบช่องโหว่ก่อน พวกเขาอาจไม่เปิดเผยให้ผู้ขายทราบ เมื่อสิ่งนี้เกิดขึ้น นักวิจัยและผู้ขายอาจไม่รู้จักช่องโหว่จนกว่าจะถูกใช้เป็น zero-day exploit
บริษัทความปลอดภัยให้คะแนน CVE อย่างไร?
อีกปัจจัยหนึ่งคือวิธีที่บริษัทความปลอดภัยและเทคโนโลยีให้คะแนน CVE
นักวิจัยด้านความปลอดภัยไม่ได้สุ่มตัวเลขมากำหนดให้ช่องโหว่ที่เพิ่งค้นพบ มีกรอบคะแนนที่指导การให้คะแนนช่องโหว่: Common Vulnerability Scoring System (CVSS)
มาตราส่วน CVSS มีดังนี้:
| ระดับความรุนแรง | คะแนนพื้นฐาน |
|---|---|
| ไม่มี | 0 |
| ต่ำ | 0.1-3.9 |
| ปานกลาง | 4.0-6.9 |
| สูง | 7.0-8.9 |
| วิกฤต | 9.0-10.0 |
เพื่อหาค่า CVSS ของช่องโหว่ นักวิจัยวิเคราะห์ชุดตัวแปรครอบคลุม Base Score Metrics, Temporal Score Metrics และ Environmental Score Metrics
- Base Score Metrics ครอบคลุมเรื่องเช่น ความเป็นไปได้ในการเอ็กซ์โพลอยท์ ความซับซ้อนของการโจมตี สิทธิ์ที่ต้องการ และขอบเขตของช่องโหว่
- Temporal Score Metrics ครอบคลุมด้านเช่น ความสมบูรณ์ของโค้ดเอ็กซ์โพลอยท์ มีการแก้ไขสำหรับเอ็กซ์โพลอยท์หรือไม่ และความเชื่อมั่นในการรายงานช่องโหว่
- Environmental Score Metrics จัดการกับหลายพื้นที่:
- Exploitability Metrics: ครอบคลุมเวกเตอร์การโจมตี ความซับซ้อน สิทธิ์ ความต้องการการปฏิสัมพันธ์ของผู้ใช้ และขอบเขต
- Impact Metrics: ครอบคลุมผลกระทบต่อความลับ ความสมบูรณ์ และความพร้อมใช้งาน
- Impact Subscore: เพิ่มความชัดเจนให้ Impact Metrics ครอบคลุมข้อกำหนดความลับ ข้อกำหนดความสมบูรณ์ และข้อกำหนดความพร้อมใช้งาน
ถ้าสิ่งเหล่านี้ดูสับสน ให้พิจารณา 2 สิ่ง: 第一、นี่คือการปรับปรุงครั้งที่ 3 ของมาตราส่วน CVSS เริ่มต้นด้วย Base Score ก่อนเพิ่มเมตริกต่อเนื่องในการปรับปรุงภายหลัง เวอร์ชันปัจจุบันคือ CVSS 3.1
第二、เพื่อเข้าใจดีขึ้นว่า CVSS ให้คะแนนอย่างไร คุณสามารถใช้ National Vulnerability Database CVSS Calculator เพื่อดูว่าเมตริกช่องโหว่มีปฏิสัมพันธ์กันอย่างไร
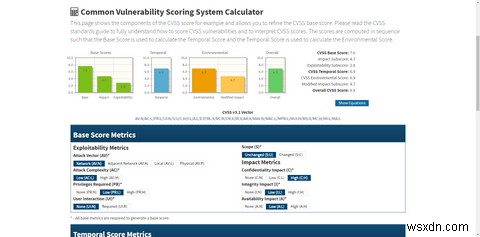
ไม่ต้องสงสัยว่าการให้คะแนนช่องโหว่า "โดยประมาณ" จะยากมาก เครื่องคิดแบบนี้ช่วยให้ได้คะแนนที่แม่นยำ
การอยู่รอดออนไลน์
แม้รายงานของ Kenna Security จะแสดงให้เห็นว่าสัดส่วนน้อยของช่องโหว่ที่รายงานกลายเป็นภัยคุกคามจริง แต่โอกาส 6% ที่จะถูกใช้โจมตียังคงสูง 想像ว่าเก้าอี้โปรดของคุณมีโอกาส 6 ใน 100 ที่จะพังทุกครั้งที่คุณนั่ง คุณจะเปลี่ยนใหม่ใช่ไหม?
คุณไม่มีตัวเลือกเดียวกันกับอินเทอร์เน็ต มันเปลี่ยนไม่ได้ แต่เหมือนเก้าอี้โปรด คุณสามารถซ่อมแซมและรักษาความปลอดภัยก่อนที่จะกลายเป็นปัญหาใหญ่ขึ้น มี 5 สิ่งสำคัญที่ต้องทำเพื่ออยู่รอดออนไลน์และหลีกเลี่ยมมัลแวร์และการใช้ประโยชน์จากช่องโหว่:
- อัปเดต. ระบบของคุณทันสมัย การอัปเดตเป็นวิธีหมายเลข 1 ที่บริษัทเทคโนโลยีคุ้มครองคอมพิวเตอร์ของคุณ แก้ไขช่องโหว่และข้อบกพร่องอื่นๆ
- แอนตี้ไวรัส. คุณอาจอ่านออนไลน์ว่า "คุณไม่ต้องการแอนตี้ไวรัสแล้ว" หรือ "แอนตี้ไวรัสไร้ประโยชน์" ใช่ โจมตีพัฒนาตัวเองเพื่อหลีกเลี่ยงโปรแกรมแอนตี้ไวรัส แต่คุณจะอยู่ในสถานะแย่กว่าโดยไม่มีมัน แอนตี้ไวรัส built-in ของระบบปฏิบัติการเป็นจุดเริ่มต้นที่ดี แต่คุณสามารถเสริมการป้องกันด้วยเครื่องมืออย่าง Malwarebytes
- ลิงก์. อย่าคลิกหากคุณไม่รู้ว่ามันนำไปไหน คุณสามารถตรวจสอบลิงก์ที่น่าสงสัยด้วยเครื่องมือ built-in ของเบราว์เซอร์
- รหัสผ่าน. ทำให้แข็งแกร่ง ทำให้ไม่ซ้ำ และอย่าใช้ซ้ำ อย่างไรก็ตาม การจำรหัสผ่านทั้งหมดนั้นยาก - ไม่มีใครจะโต้แย้งได้ นั่นคือเหตุผลที่คุณควรลองใช้เครื่องมือจัดการรหัสผ่านเพื่อช่วยจำและรักษาความปลอดภัยบัญชีได้ดีขึ้น
- การหลอกลวง. มีการหลอกลวงเยอะมากบนอินเทอร์เน็ต ถ้าดูดีเกินจริง มันน่าจะเป็นจริง คriminels และนักหลอกลวงเก่งสร้างเว็บไซต์สวยงามพร้อมส่วนต่างๆ ที่ลักลอบนำคุณผ่านการหลอกลวงโดยคุณไม่รู้ตัว อย่าเชื่อทุกอย่างที่อ่านออนไลน์
การอยู่รอดออนไลน์ไม่ต้องเป็นงานประจำ และคุณไม่ต้องกังวลทุกครั้งที่เปิดคอมพิวเตอร์ การทำขั้นตอนความปลอดภัยเพียงไม่กี่ขั้นตอนจะเพิ่มความปลอดภัยออนไลน์ของคุณอย่างมาก
