

หากคุณเป็นหนึ่งใน 1.6 พันล้านผู้ใช้ WhatsApp คุณใช้ End-to-End Encryption (E2EE) อยู่แล้ว การสื่อสารแบบปลอดภัยนี้หมายความว่าข้อความที่ส่งจะอ่านได้เฉพาะผู้รับ - ไม่สามารถสอดแนมได้โดยบุคคลที่สาม รวมถึงรัฐบาลและอาชญากร
น่าเสียดาย อาชญากรใช้การเข้ารหัสซ่อนทางรอดระหว่างทำกิจกรรมผิดกฎหมาย ทำให้แอปแชทปลอดภัยเป็นเป้าหมายการควบคุมของรัฐบาล เร็วๆ นี้ สภายุโรป (Council of Europe) ร่างข้อความปฏิรูปเพื่อควบคุม E2EE ก่อนส่งต่อ European Commission เพื่อร่างกฎหมายจริง
คำถามคือ: เรากำลังจะสูญเสียความเป็นส่วนตัวบนแอปแชทหรือไม่?
การเพิ่มขึ้นของกิจกรรม טרור กระตุ้นกลไก EU
หลังการโจมตีในฝรั่งเศสและออสเตรีย นายกรัฐมนตรีทั้งสอง Emmanuel Macron และ Sebastian Kurz เสนอร่างข้อความปฏิรูปของ Council of the European Union (CoEU) วันที่ 6 พฤศจิกายน เพื่อควบคุมการปฏิบัติ E2EE
CoEU เป็นองค์กรเสนอนโยบาย ในขณะที่ European Commission จะร่างกฎหมายที่บังคับใช้ จากจุดเริ่มต้นนี้นโยบาย ร่างข้อความปฏิรูปไม่ได้เป็นอันตรายต่อความเป็นส่วนตัวเท่าที่คาด:
- ไม่เสนอการห้าม E2EE โดยเฉพาะ
- ไม่เสนอการสร้าง backdoor ในโปรโตคอลเข้ารหัส
- ยืนยันการยึดมั่นในการเข้ารหัสที่แข็งแกร่งและสิทธิ์ความเป็นส่วนตัว
- เป็นการเชิญชวนผู้เชี่ยวชาญสำรวจมาตรการความปลอดภายภายใต้กรอบ "Security despite encryption"
อย่างไรก็ตาม ร่างเสนอแนวทางเฉพาะเจาะจง:
"หน่วยงานที่มีอำนาจต้องสามารถเข้าถึงข้อมูลได้อย่างชอบด้วยกฎหมายและเฉพาะเจาะจง โดยเคารพสิทธิพื้นฐานและระบบคุ้มครองข้อมูล พร้อมรักษาความปลอดภัยไซเบอร์"
ด้วยแนวโน้มรัฐบาลขยายขอบเขตเป้าหมายที่ถูกต้อง อาจรวมถึงการชุมนุมที่ชอบด้วยกฎหมาย เช่น ในฝรั่งเศส อาจเป็นการเคลื่อนไหว Yellow Vests ที่ถูกบังคับให้ย้ายจาก Facebook ไป Telegram ที่ปลอดภัยกว่า
น่าสนใจ Telegram เป็นแอปเดียวกันที่รัสเซียห้าม เพราะทีมพัฒนาปฏิเสธสร้าง backdoor ให้รัฐบาล ศาลยุโรปสิทธิมนุษยชน (ECHR) ตัดสินว่าการห้ามละเมิดเสรีภาพแสดงออก รัสเซียยกเลิกการห้าม 2 ปีต่อมา
คำพิพากษา ECHR กรณี Telegram เป็นการคุ้มครองอนาคตได้ไหม?
ดูไม่ใช่ เพราะในปี 2019 ECHR ตัดสินว่าเสรีภาพแสดงออกเกี่ยวโฮโลคอสต์ ไม่ใช่สิทธิมนุษยชน แต่เสรีภาพแสดงออกเกี่ยวกาลอาร์เมเนียน Genocide เป็นสิทธิมนุษยชน คำพิพากษาขัดแย้งแสดงว่า ECHR ไม่รักษามาตรฐานสากล
ร่างข้อความปฏิรูป EU ส่งผลต่อคุณไหม?
หากกังวลว่า WhatsApp, Telegram, Viber และแอป E2EE อื่นจะเปิดโอกาสให้แฮกเกอร์และขุดข้อมูลได้ อย่ากลัว ภายใน EU น่าจะเป็น "โซลูชันผสม" ที่หน่วยงานบังคับใช้กฎหมายต้องแสดงเหตุผลให้ศาลก่อนจะสืบสวนความเป็นส่วนตัว
แต่ในกลุ่ม Five Eyes (สหพันธมิตรสารานุกรม 5 ดวงตา) ดูมีการผลักดันให้กฎหมายบังคับ backdoor ในแอปแชท E2EE การต่อต้านจากพลเมืองและ NGO อย่าง Electronic Frontier Foundation จะสำคัญต่อการกันกฎหมายจำกัดการเข้ารหัส
ชันเส้นทางลื่นของรัฐบาลควบคุมการเข้ารหัส
ไม่เป็นความลับว่ารัฐบาลทั่วโลกอยากทำลายความเป็นส่วนตัวพลเมืองเพื่อ "ความมั่นคงแห่งชาติ" โดยเฉพาะ Five Eyes พวกเขาต้องการวิธีที่กว้างที่สุด: บังคับนักพัฒนาซอฟต์แวร์ติด backdoor ในแอป เพื่อให้รัฐบาลและบริษัทเทคเข้าถึงข้อมูลส่วนตัวได้ตลอดเวลา
แม้รัฐบาลจะกล่าวว่ามี safety measures ป้องกันการละเมิด แต่ประวัติไม่ค่อยดี ตามที่ Snowden เปิดเผย พวกเขาไม่แคร์สิทธิ์ความเป็นส่วนตัวของพลุ่ม Backdoor ยังถูกโจมตีโดยอาชญากรไซเบอร์ได้ง่าย ก่อให้เกิดความเสียหายทางเศรษฐกิจและความไว้วางใจ
Backdoor ที่บังคับด้วยกฎหมายยังไม่เป็นจริง แต่รัฐบาลมีอาวุธ설得 חזקה ได้ทุกครั้งที่มีเหตุอาชญากรรม/terrorism ดังนั้น รัฐบาลมีแรงจูงใจต่อเนื่องที่จะกัดกินการคุ้มครองความเป็นส่วนตัว โดย辯稱ว่า:
- อาชญากร/terrorists เข้าถึงโปรโตคอลการสื่อสารเข้ารหัสได้เท่าพลเมืองที่ปฏิบัติตามกฎหมาย
- ดังนั้น โปรโตคอลการสื่อสารเข้ารหัสต้องถูกทำลายเพื่อประโยชน์ของพลเมืองที่ปฏิบัติตามกฎหมาย
การหาจุดสมดุลระหว่างสองข้างเป็นกระบวนการต่อเนื่อง ล่าสุดถูกนำขึ้นสู่สาธารณะโดยรัฐสมาชิก EU
ทำไม E2E Encryption จึงสำคัญ?
คนที่ไม่อยากคิดถึงผลของ surveillance state มักใช้ข้อโต้แย้งพื้นฐาน: "ฉันไม่มีอะไรต้องซ่อน"
น่าเสียดาย การเชื่ออย่างโง่เขลาไม่ทำให้ชีวิตปลอดภัยจากการละเมิด ตามสกândาล Facebook-Cambridge Analytica แสดงให้เห็น ควรปฏิบัติต่อข้อมูลส่วนตัวอย่างเคร่งครัดเหมือนทรัพย์สินในบ้าน เมื่อถูกทอดทิ้ง E2E encryption คุณสร้างสภาพแวดล้อมที่เลี้ยงดู:
- การเซ็นเซอร์ตัวเอง (Self-censorship)
- การแฮ็กและขู่เขี้ยว
- ไม่สามารถเป็นนักต่อต้านการเมืองหรือนักข่าวที่มีประสิทธิภาพได้
- บริษัทและรัฐบาลใช้โปรไฟล์จิตวิทยาของคุณต่อต้านคุณ
- รัฐบาลมีความรับผิดชอบน้อยลงต่อนโยบายที่เป็นลบ
- ไม่สามารถปกป้องทรัพย์สินทางปัญญาได้อย่างมีประสิทธิภาพ
เช่นเดียวกับอาชญากรเข้าถึงปืนได้ง่ายแม้ห้ามและควบคุมเคร่งครัดทั่วโลก อาชญากรจะหาวิธีสื่อสารอื่น ในขณะเดียวกัน การทำลาย E2EE ทำให้ธุรกิจและพลเมืองเปราะบางต่อการละเมิดหลากหลาย
ตัวเลือก E2EE ที่คุณมีอยู่
Backdoor ในแอปแชทอาจเกิดได้ 3 ทาง:
- โดยบังเอิญจากโค้ดที่แย่ แล้วได้รับการแก้ไขเมื่อพบช่องโหว่
- โดยเจตนาจากหน่วยงานรัฐบาลกดดันภายในบริษัท
- โดยเจตนาและเปิดเผยผ่านกฎหมาย
เรายังไม่ถึงสถานการณ์ที่ 3 ในขณะนี้ ลองปฏิบัติตามแนวทางความปลอดภัยเมื่อเลือกแอปแชทปลอดภัย:
- เลือกแอปที่มีประวัติการต่อต้านการกดดันและได้คะแนนดีจากผู้ใช้
- ถ้ามีตัวเลือก ใช้ Free Open Source Software (FOSS) แอปเหล่านี้ขับเคลื่อนโดยชุมชน การติด backdoor จะถูกเปิดเผยเร็ว บางครั้งเจอภายใต้ FLOSS (free/libre open source software)
- ใช้อีเมล ลองใช้แพลตฟอร์มที่มี PGP หรือ GPG encryption
คำนึงถึงปัจจัยเหล่านี้ นี่คือแอปแชท E2EE โอเพนซอร์สที่ดี:
Signal
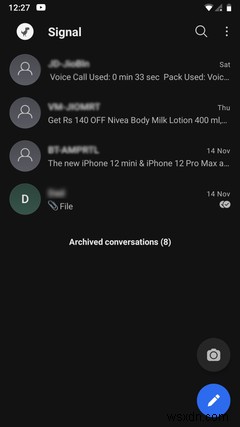
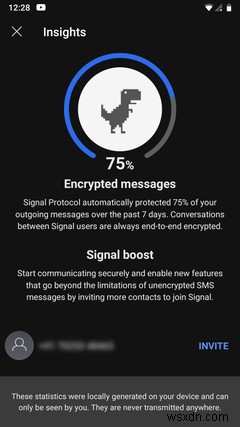
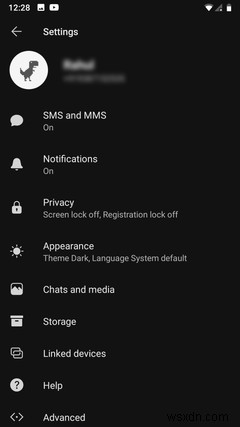
Signal เป็นที่นิยมของคนใส่ใจความเป็นส่วนตัว และมีเหตุผล มันใช้ Perfect Forward Secrecy (PFS) สำหรับทุกประเภทข้อความ: ข้อความ เสียง และวิดีโอ Signal ไม่บันทึก IP address และมีตัวเลือกส่งข้อความที่ทำลายตัวเอง บน Android ทำเป็นแอป SMS เริ่มต้นได้
อย่างไรก็ตาม Signal ต้องสมัครด้วยเบอร์โทร และไม่มี Two-Factor Authentication (2FA) รวมๆ แอปนี้ GDPR-compliant พร้อมทุกแพลตฟอร์ม ยังไม่มีแอปไหนเกินกว่า
Session
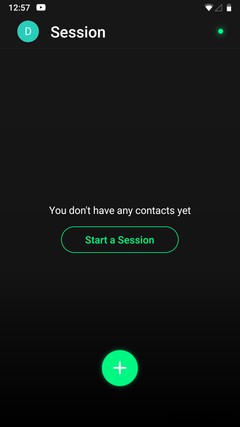
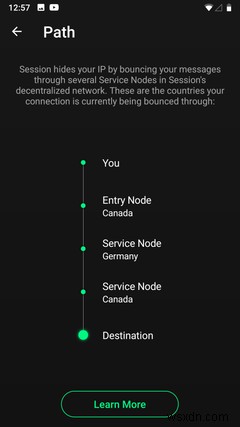
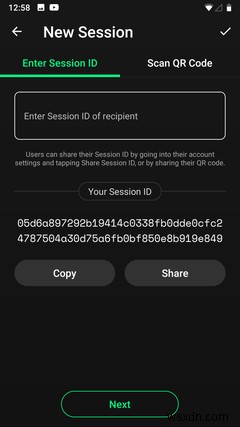
Session เป็น fork จาก Signal มุ่งสู่ความปลอดภัยมากกว่า รวมฟีเจอร์ Signal ทั้งหมด แต่ตัดเบอร์โทรและอีเมลออกจากการสมัคร ไม่บันทึก metadata หรือ IP แต่ยังไม่มี 2FA
พัฒนาโอเพนซอร์สยังดำเนินอยู่ อาจเจอ bugs โปรโตคอล Onion Routing (ใช้โดย Tor browser) ก็ยังพัฒนาอยู่
Briar
Briar แอพ FOSS ล่าสุดที่ decentralized หมดๆ มี E2EE เฉพาะ Android เป็นโซลูชันสำหรับคนกังวลเซิร์ฟเวอร์เก็บข้อความ Briar ทำให้เป็นไปไม่ได้ด้วย Peer-to-Peer (P2P) หมายถึงแค่คุณและผู้รับเท่านั้นที่เก็บข้อความ
เพิ่มชั้นป้องกันด้วย Onion Protocol (Tor) ไม่ต้องให้ข้อมูลอะไรเพื่อเริ่มใช้ Briar ชื่อผู้รับเพียงอย่างเดียว แต่หากเปลี่ยนอุปกรณ์ ข้อความทั้งหมดจะเข้าถึงไม่ได้
Wire
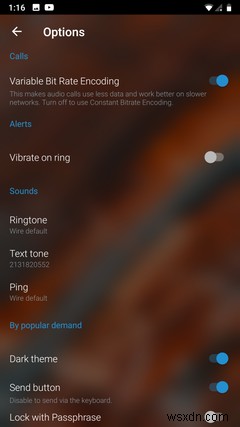
Wire ยังคงโอเพนซอร์ส แต่เน้นแชทกลุ่มและแชร์ ทำให้เหมาะสำหรับธุรกิจ ไม่ฟรียกเว้นบัญชีส่วนตัว นอกจาก E2EE ยังใช้ Proteus และ WebRTC พร้อม PFS และข้อความที่ลบตัวเอง
Wire ต้องสมัครด้วยเบอร์/อีเมล และบันทึกข้อมูลส่วนตัวบางส่วน ไม่มี 2FA แต่ GDPR compliance โอเพนซอร์ส และอัลกอริทึมเข้ารหัสระดับนำ ทำให้เหมาะสำหรับองค์กร
คุณไม่ได้ไร้การปกป้องต่อกระแสที่เปลี่ยน
สุดท้าย แม้รัฐบาลจะห้าม E2EE หรือบังคับ backdoor อาชญากรจะหาวิธีอื่น ขณะที่พลเมืองที่ไม่เข้าร่วมมากนักจะยอมรับสถานะใหม่: การเฝ้าระวังทั่วไป (mass surveillance) นั่นคือเหตุผลที่เราต้องระมัดระวังและต่อต้านเพื่อสิทธิมนุษยชนพื้นฐานในความเป็นส่วนตัว
