

กรณี Cambridge Analytica ใช้ข้อมูลผู้ใช้ Facebook อย่างไม่เหมาะสม ได้ดึงดูดความสนใจของล้านๆ คนทั่วโลก มันทำให้คนตระหนักถึงความสำคัญของความเป็นส่วนตัวของข้อมูล (data privacy) และการปกป้องข้อมูล (data protection) มากกว่าครั้งก่อน ด้วยความกังวลของผู้คนที่เพิ่มขึ้นเกี่ยวกับการตรวจสอบความเป็นส่วนตัวและความปลอดภัยของข้อมูล ขอขอบคุณสหภาพยุโรป (European Union) ที่เห็นถึงปัญหาว่าองค์กรจัดเก็บ ประมวลผล วิเคราะห์ และใช้ข้อมูลส่วนตัวของลูกค้าอย่างไร และได้制定 กฎระเบียบที่เข้มงวด – GDPR กำหนดกฎใหม่ที่เข้มงวดรอบด้านการปกป้องข้อมูลลูกค้า
ดังนั้น กฎระเบียบนี้ระบุอะไร บוא נלמד יחד במאמרนี้
GDPR คืออะไร?
GDPR หรือ General Data Protection Regulation เป็นกฎหมายของสหภาพยุโรปที่สามารถส่งผลต่อบริษัทใดๆ ที่จัดเก็บหรือประมวลผลข้อมูลสำหรับพลเมืองสหภาพยุโรป มันถูกตั้งขึ้นเพื่อทำให้บริษัทมีข้อกำหนดในการปกป้องข้อมูลส่วนตัวของพลเมืองสหภาพยุโรประหว่างธุรกรรมภายในรัฐสมาชิกของสหภาพยุโรป
ปัญหาข้อมูลเป็นข่าวใหญ่ในช่วงไม่กี่เดือนที่ผ่านมา โดยบริษัทเทคโนโลยีใหญ่ๆ ตกอยู่ในแฟ้งไฟเพราะการจัดการและความปลอดภัยข้อมูลที่แย่ GDPR บังคับให้บริษัทดูแลและจัดการข้อมูลส่วนตัวของพลเมืองอย่างเหมาะสม ดังนั้น มันรับรองว่าวิธีที่พวกเขาใช้ข้อมูล สอดคล้องกับความคาดหวังของสาธารณะและความเป็นส่วนตัว ภายใต้กฎหมายนี้ องค์กรต้องจัดเก็บและประมวลผลข้อมูลที่จำเป็นอย่างแน่นอนเท่านั้น
GDPR มีเป้าหมายเพื่อปกป้องความเป็นส่วนตัวของข้อมูล ซึ่งรวมถึง:
ข้อมูลพื้นฐาน เช่น ชื่อ ที่อยู่ เลขประจำตัว ข้อมูลติดต่อ เป็นต้น
- ข้อมูลชีวภาพ (Biometric Data)
- ข้อมูลเชื้อชาติ/เชื้อสาย (Racial/Ethnic Data)
- ความคิดเห็นทางการเมือง (Political Opinions)
- ข้อมูลเว็บ เช่น ตำแหน่งที่ตั้ง ที่อยู่ IP ข้อมูลคุกกี้ เป็นต้น
แม้ GDPR จะบังคับใช้เมื่อวันที่ 25 พฤษภาคม 2561 แต่วิดีอิดียามีมา منذ 2 ปีก่อน ในเดือนเมษายน 2559
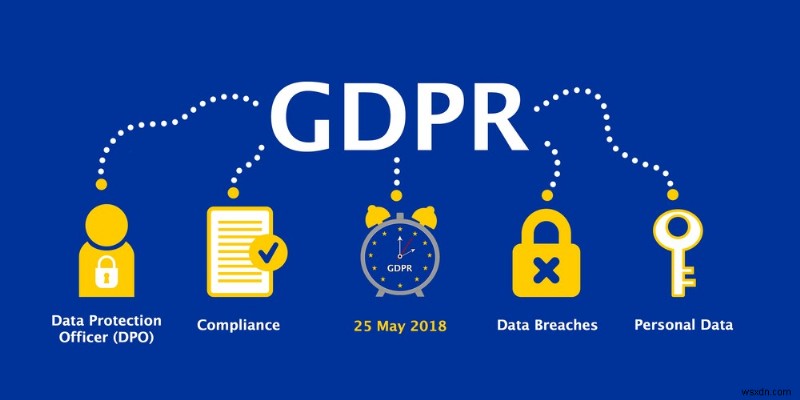
ตาม GDPR ข้อมูลส่วนตัวควรเป็น:
- ประมวลผลอย่างเป็นธรรมและโปร่งใส ลูกค้าควรทราบดีว่าข้อมูลของเขา/เธอถูกใช้หรือจะถูกใช้อย่างไร
- บันทึกไว้เพื่อวัตถุประสงค์เฉพาะและถูกต้องตามกฎหมายเท่านั้น
- รักษาความถูกต้อง ควรอัปเดต และใช้เฉพาะที่จำเป็น
- จัดเตรียมและจัดการในลักษณะที่รับรองการปกป้องข้อมูล
อ่านเพิ่มเติม: 5 สารคดีที่สร้างแรงบันดาลใจให้คุณปลอดภัยออนไลน์มากขึ้น
ทำไมต้องมี GDPR?
เหตุผลเบื้องหลังการ草擬 GDPR คือความปรารถนาของสหภาพยุโรปที่จะนำกฎหมายความเป็นส่วนตัวข้อมูลและกฎหมายการปกป้องข้อมูลมาเป็นหนึ่งเดียวกัน เช่นกันกับวิธีที่ข้อมูลของผู้คนถูกใช้ โดยเฉพาะโดยแพลตฟอร์มอย่าง Amazon, Facebook, Google, Twitter ที่เติมผู้ใช้ด้วยแอดแวร์ (ADware) ตราบใดที่ยักษ์ใหญ่เทคโนโลยีเหล่านี้ขายข้อมูลผู้ใช้ให้พวกเขา ผลลัพธ์ที่อันตรายของการให้สิทธิ์กว้างขวางอย่างนี้ แสดงออกมาชัดเจนในกรณี Cambridge Analytica ที่โปรไฟล์หลายล้านถูกเก็บเกี่ยวเพื่อ להשפיעต่อการเลือกตั้งประธานาธิบดีสหรัฐอเมริกา ปี 2559
เหตุผลถัดไปคือการแก้ไขปัญหาข้อมูลที่อินเทอร์เน็ตและระบบคลาวด์ (Cloud) อนุญาตให้แพลตฟอร์มเหล่านี้ใช้และละเมิดข้อมูลส่วนตัวของสาธารณะ
บริษัทประเภทไหนอยู่ภายใต้กฎระเบียบนี้?
- บริษัทใดๆ ที่จัดเก็บ หรือควบคุมข้อมูลพลเมืองสหภาพยุโรปภายในรัฐสมาชิกสหภาพยุโรป
- ไม่ว่าบริษัทจะไม่อยู่ในเขตสหภาพยุโรป แม้บริษัทจะมีลูกค้าสหภาพยุโรป และจัดเก็บข้อมูลของพวกเขาในทุกวิธี บริษัทเฉพาะนั้นก็จะอยู่ภายใต้ GDPR ด้วย
- บริษัทที่มีพนักงานมากกว่า 250 คน
- น้อยกว่า 250 คน แต่ระบบประมวลผลข้อมูลส่งผลต่อผู้ข้อมูล (data subject) หรือรวมข้อมูลที่ละเอียดอ่อนเกี่ยวกับผู้อยู่อาศัยสหภาพยุโรป
นี่หมายความพื้นฐานว่า เกือบทุกบริษัทต้องพิจารณา GDPR เป็นความสำคัญสูงสุดในเป้าหมายและกฎระเบียบองค์กรของพวกเขา
GDPR หมายถึงอะไรต่อองค์กร?
องค์กรใดๆ ที่จัดเก็บและใช้ข้อมูลของพลเมืองสหภาพยุโรป ถูกผูกมัดให้ปฏิบัติตามกฎใหม่ภายใต้กฎหมายนี้ ไม่ว่าบริษัทจะตั้งอยู่ที่ไหน จนถึงตอนนี้ บริษัทเคยขุดข้อมูล (mine data) โดยสะสมผ่านหลายวิธี แต่สิ่งนี้จะหยุดชะงักตอนนี้ องค์กรทั้งหมดที่ใช้อำนาจข้อมูลผู้ใช้โดยติดตามพฤติกรรมออนไลน์ของพวกเขา ต้องรวบรวมความยินยอมจากลูกค้าด้วยภาษาที่เข้าใจง่าย และสามารถใช้ชุดข้อมูลนี้ได้ในช่วงเวลาจำกัด
หมายถึงอะไรต่อคนทั่วไป?
เนื่องจากเป็นข้อบังคับบังคับให้องค์กรขอความยินยอมจากผู้ใช้ก่อนเข้าถึงข้อมูลส่วนตัวของพวกเขา ผู้ใช้จะพบคำเตือนและคำขอความยินยอมบ่อยขึ้น นี่คือความพยายามร่วมกัน ดังนั้น ผู้ใช้จึงได้รับคำแนะนำให้อ่านเงื่อนไขและข้อกำหนดอย่างน้อยหนึ่งครั้ง
ธุรกิจต้องนำการเปลี่ยนแปลงอะไรมาบังคับใช้?
เนื่องจาก General Data Protection Regulation บริษัทต้องใช้แนวทางต่างๆ เพื่อจัดเก็บและประมวลผลข้อมูลส่วนตัวด้วยความยินยอมของบุคคล
- ให้แน่ใจว่าคุณมีที่ปลอดภัยสำหรับจัดเก็บข้อมูลที่ละเอียดอ่อนทั้งหมด รับรองว่าข้อมูลถูกต้องและเป็นความลับ พร้อมใช้งานเมื่อต้องการ เข้ารหัสได้ดี และมีการสำรองข้อมูล (backup)
- จำไว้ว่าผู้จัดหาของคุณ (suppliers) ก็ต้องปฏิบัติตาม GDPR ด้วย ผู้ให้บริการใดๆ ที่คุณใช้ประมวลผลข้อมูล ต้องเป็นไปตามมาตรฐาน GDPR
- รายงานสำนักงานนายयुक्तข้อมูล (Information Commissioner's Office - ICO) หากมีการรั่วไหลข้อมูล ต้องรายงานภายใน 72 ชั่วโมง คุณเพียงต้องมีกระบวนการที่สามารถตรวจจับและตอบสนองต่อการรั่วไหลข้อมูลได้อย่างรวดเร็ว
- อัปเดตตลอดเวลา เพราะจะมีคำถามมามาก เพราะคนจะตระหนักสิทธิ์ความเป็นส่วนตัวข้อมูลของพวกเขามากขึ้น พวกเขาอาจสอบถามว่าคุณจัดเก็บและใช้ข้อมูลอย่างไร ดังนั้นคุณต้องตอบสนองต่อคำขอเหล่านั้นได้ดี
- คุณจะต้องแต่งตั้ง DPO (Data Protection Officer) ที่สามารถรับรองการปกป้อง PII โดยไม่มี تضاربความได้益 ขึ้นอยู่กับองค์กร ไม่จำเป็นต้องจ้าง DPO แบบเต็มเวลา คุณสามารถจ้าง DPO แบบเสมือน (virtual DPO) ที่ทำหน้าที่เป็นที่ปรึกษาและทำงานเมื่อคุณต้องการ
- คุณจำเป็นต้องสร้างแผนการปกป้องข้อมูลที่แก้ไขและอัปเดตแล้ว ซึ่งสอดคล้องกับข้อกำหนดของ GDPR
- บริษัทขนาดเล็กอาจได้รับผลกระทบอย่างมีนัยสำคัญจาก GDPR มากกว่าบริษัทอื่น พวกเขาอาจไม่มีทรัพยากรที่เหมาะสมเพื่อตอบสนองข้อกำหนด GDPR – ทรัพยากรภายนอก ที่ปรึกษา และผู้เชี่ยวชาญทางเทคนิคสามารถช่วยเหลือได้มากผ่านกระบวนการและรบกวนภายในน้อยที่สุด
- GDPR ขอความโปร่งใสสมบูรณ์ ดังนั้นผู้ใช้สามารถขอลบข้อมูลของพวกเขาได้ทุกเมื่อ (คือ สิทธิที่จะถูกลืม) ทำการแก้ไขข้อมูล และสามารถควบคุมข้อมูลของพวกเขาได้ด้วยการปฏิบัติตามโครงสร้างทางการ และกรณีเกิดการรั่วไหลข้อมูล พวกเขาควรได้รับการแจ้งเตือนโดยเร็วที่สุด
อ่านเพิ่มเติม: 7 แนวโน้มที่อาจเชิญชวนการโจมตีทางไซเบอร์มากขึ้น
เทคโนโลยีช่วยธุรกิจให้เป็นไปตาม GDPR ได้อย่างไร?
พร้อมกับการมาถึงของ GDPR บริษัทควรจัดสรรทรัพยากรเพื่อปกป้องข้อมูลจากการรั่วไหล การจัดการความเสี่ยง และการปฏิบัติตามกฎระเบียบ แม้บริษัทของคุณจะไม่อยู่ในสหภาพยุโรป GDPR ครอบคลุมข้อมูลของพลเมืองสหภาพยุโรปทั้งหมด ในกรณีที่บริษัทของคุณจัดการข้อมูลนั้น มันต้องปฏิบัติตามกฎระเบียบ ด้วยปริมาณข้อมูลที่มากมายที่ถูกประมวลผลและจัดการ กฎระเบียบนี้ถูกรายงานว่าเป็นหนึ่งในกฎระเบียบที่มีค่าใช้จ่ายสูงสุดในประวัติศาสตร์ จึงเป็นสิ่งจำเป็นอย่างยิ่งสำหรับบริษัทที่จะกำหนดและปฏิบัติตามนโยบายและขั้นตอนภายใต้กฎหมาย GDPR เพื่อเป็นการปฏิบัติตาม ดังนั้น องค์กรควรเตรียมพร้อมก่อนที่กฎหมายนี้จะบังคับใช้ มิฉะนั้น ค่าปรับที่อาจเกิดได้สูงสุด 4% ของรายได้ทั่วโลก หรือ 20 ล้านยูโร (จำนวนเงินใดก็ตามที่มากกว่า) จะถูกเรียกเก็บ
ด้านล่างนี้เป็นเทคโนโลยีบางอย่างที่ยอดเยี่ยมซึ่งสามารถช่วยบริษัทตอบสนองความต้องการของ GDPR
การจัดการและความปลอดภัยของข้อมูล (Data Management and Security)
การปกป้องข้อมูลของบริษัทหมายถึงการจำกัดการเข้าถึงที่ไม่ได้รับอนุญาต ข้อมูลอ่อนไหวต่อการรั่วไหลแม้ตำแหน่งที่ตั้งจะเป็นสาธารณะ ดังนั้น ขั้นตอนแรกในการบล็อกผู้บุกรุกจากการละเมิดคือการปกป้องตำแหน่งที่ตั้งที่จัดเก็บข้อมูล เพื่อรักษาความปลอดภัยข้อมูล จำเป็นต้องเข้ารหัสด้วยอัลกอริทึมบางอย่างเพื่อสร้างกำแพงต่อการรั่วไหลข้อมูล ตั้งแต่การใช้งาน Cloud Computing องค์กรสามารถตั้งใจได้ว่าข้อมูลของพวกเขาจัดเก็บได้ปลอดภัยและอยู่นอกเหนือจากการทำลายล้างทางกายภาพ ข้อมูลที่เข้ารหัส (Encrypted data) กำจัดความจำเป็นของเจ้าหน้าที่ปกป้องข้อมูล (data protection officer) ที่ต้องเฝ้าดู เพราะต้องมีคีย์ถอดรหัส (decryption key) เพื่ออ่าน แก้ไข และจัดการข้อมูล นอกจากสื่อความปลอดภัย องค์กรต้องรักษาการตรวจสอบข้อมูล (information audits) เพื่อตรวจสอบธุรกรรมข้อมูล เช่น มาจากไหน อยู่ในฐานข้อมูลนานแค่ไหน และถูกแชร์อย่างไร ดังนั้นจึงเป็นการจัดการข้อมูลที่ดีกว่า
บล็อกเชน (Blockchain)
เป็นหนึ่งในเทคโนโลยีที่กำลัง nổi lên (emerging technologies) มาหลายปี ซึ่งแน่นอนว่ามีอำนาจมากและพิสูจน์คุณค่าตามเวลา บล็อกเชนทำให้จัดเก็บข้อมูลในบัญชีแยกประเภทแบบกระจาย (distributed ledgers) ได้ โดยที่ข้อมูลถูกเข้ารหัสด้วยการเข้ารหัส (cryptography) การจัดเก็บข้อมูลในบัญชีแยกประเภทแบบกระจายหมายถึงการกระจายข้อมูล (decentralizing) ระหว่างตำแหน่งที่ตั้งทางภูมิศาสตร์และผู้คนต่างๆ ซึ่งทำหน้าที่เป็น "พยาน" (witnesses) ในกรณีของการโจมตีทางไซเบอร์ ข้อมูลที่จัดเก็บในบัญชีเหล่านี้เป็น immutable (ไม่สามารถแก้ไขหรือลบได้) มันลดความน่าจะเป็นของการโจมตีที่ประสบความสำเร็จเกือบเป็นศูนย์ เพราะทุก bản saoที่กระจายต้องถูกโจมตีพร้อมกัน
แพลตฟอร์มที่เปิดใช้งาน API (API-enabled platform)
ทุกองค์กรต้องเน้นสถาปัตยกรรมการจัดการ API เพื่อนำกฎในการรวบรวมความยินยอมสำหรับการได้มาซึ่งเนื้อหา (content acquisition) และแจ้งให้ผู้ใช้ทราบเกี่ยวกับกฎระเบียบการเข้าถึงข้อมูล มันเป็นแพลตฟอร์มที่เร็วกว่าและถูกกว่า เนื่องจากมันลดเวลาที่นักพัฒนาต้องใช้ในการเชื่อมต่อเทคโนโลยีกับองค์กร
GDPR จะส่งผลต่ออุตสาหกรรมเทคโนโลยีอย่างไร?
ตามอุตสาหกรรมเทคโนโลยี GDPR เป็น "ความท้าทายการปฏิบัติตามที่แย่ที่สุดในประวัติศาสตร์" GDPR พร้อมที่จะเปลี่ยนระบบการรวบรวมและใช้ข้อมูลผู้ใช้ บริษัทเทคโนโลยีหลายแห่งจะเผชิญกับความท้าทายในการเตรียมพร้อมสำหรับการเป็นไปตาม GDPR ความท้าทายหลักสำหรับบริษัททั้งหมดที่เคยจัดการข้อมูลผู้ใช้อย่างฉลาดคือการจัดทำเอกสาร "ข้อมูลส่วนตัว" (personal data) ของผู้ใช้ทั้งหมด มีแนวทางปฏิบัติบางอย่างที่描绘ว่าอะไรควรจัดอยู่ใน "ข้อมูลส่วนตัว" บริษัทจะต้องส่งมอบข้อมูลในรูปแบบที่ดาวน์โหลดได้ หรือลบมันเมื่อมีคำขอ กระบวนการทั้งหมดนี้จะต้องการพนักงานมากขึ้น ซึ่งจะไม่ถูกกว่าเลย บริษัท Cloud Computing เป็นผู้ที่จะได้รับผลกระทบมากที่สุด เนื่องจากผู้ใช้อาจขอลบข้อมูลทั้งหมดของพวกเขา ซึ่งจะเป็นปัญหาสำหรับผู้ให้บริการจัดเก็บคลาวด์ที่โฮสต์และจัดเก็บข้อมูล نيابة เรื่องบริษัทอื่นๆ
มีเพียงไม่กี่บริษัทที่รายงานความพร้อมสำหรับการปฏิบัติตามความเป็นส่วนตัวข้อมูล ส่วนที่เหลือต้องใช้ทรัพยากรมหาศาลเพื่อเป็นไปตาม
GDPR และโซเชียลมีเดีย
Facebook ซึ่งเป็นเจ้าของแพลตฟอร์มแชร์รูปภาพ "Instagram" จะเปิดตัวเครื่องมือที่จะช่วยผู้ใช้ดาวน์โหลดข้อมูลส่วนตัวของพวกเขา ซึ่งจะรวมถึงรูปภาพ วิดีโอ และข้อความ ตามที่เตรียมพร้อมสำหรับ GDPR ของสหภาพยุโรป เครื่องมือนี้จะช่วยผู้ใช้ค้นพบว่าพวกเขาแชร์ข้อมูลอะไรกับ Instagram ตามรายงาน ผู้พูดแทน Instagram กล่าวว่า "เรากำลังสร้างเครื่องมือพกพาข้อมูล (data portability tool) ใหม่ เร็วๆ นี้คุณจะสามารถดาวน์โหลดสำเนาของสิ่งที่คุณแชร์บน Instagram ได้ รวมถึงรูปภาพ วิดีโอ และข้อความของคุณ"
เนื่องจาก GDPR มีเป้าหมายเพื่อให้สิทธิแก่ลูกค้า – ว่าพวกเขาสามารถขอลบข้อมูล หรือเลือกไม่ให้เก็บข้อมูลในอนาคต หรือขอสำเนาข้อมูลที่พวกเขาใช้เพื่อส่งต่อไปยังแพลตฟอร์มที่ต่างกัน จะมีรายละเอียดเพิ่มเติมเกี่ยวกับเครื่องมือ คุณสมบัติเร็วๆ นี้ แต่ตอนนี้มันจะอนุญาตให้คุณดาวน์โหลดและส่งออกสิ่งที่คุณแชร์กับ Instagram

อ่านเพิ่มเติม: ความปลอดภัยทางไซเบอร์กำลังดีขึ้นหรือแย่ลง?
มองไปข้างหน้า:
ข้อความสำหรับองค์กรคือต้องตระหนักถึงฐานข้อมูลของคุณ เช่น ข้อมูลที่ละเอียดอ่อนหรือข้อมูลของคุณจัดเก็บที่ไหน ใครมีสิทธิ์เข้าถึง และใครควรจะมีสิทธิ์เข้าถึง – จะกลายเป็นประเด็นสำคัญ
องค์กรขนาดกลางและขนาดใหญ่ทุกแห่งต้องพร้อมสำหรับการปฏิบัติตาม GDPR ภายใน พฤษภาคม 2561 นอกจากนี้ GDPR ยังเสนอโอกาสที่ยอดเยี่ยมสำหรับองค์กรในการอัปเกรดความสามารถด้านความปลอดภัย แม้ว่ามันอาจเปลี่ยนแปลงความคิดขององค์กรธุรกิจต่างๆ เนื่องจากจนถึงตอนนี้ พวกเขาเคยจัดการข้อมูลของพวกเขาเป็นทรัพย์สินและขุดข้อมูลโดยไม่มีกฎระเบียบ แต่แต่เดี๋ยวนี้ องค์กรเหล่านี้จะต้องเป็นรายละเอียด (granular) มากขึ้นเกี่ยวกับข้อมูลสะสมและกระแสข้อมูลของพวกเขา
