

ในปัจจุบันทั้งบริษัทขนาดเล็กและขนาดใหญ่ก็เปราะบางต่อการโจมตี ระบบสารสนเทศและข้อมูลอยู่ในความเสี่ยงตลอดเวลา ดังนั้นเพื่อให้อยู่ในภาวะปลอดภจากภัยคุกคามเหล่านี้ จำเป็นต้องเข้าใจขั้นตอนพื้นฐานที่เกี่ยวข้องกับไซเบอร์เซคьюริติ
ไซเบอร์เซคьюริติจำเป็นต่อการประเมินความเสี่ยง ช่วยให้องค์กรทราบว่าควรมีขั้นตอนอะไรในการจัดการกับภัยคุกคามและการโจมตีร้ายแรงอื่นๆ
ไซเบอร์เซคьюริติคืออะไร? 
เป็นเทคนิคในการรับรองความสมบูรณ์ ความเป็นส่วนตัว และการเข้าถึงข้อมูล ไซเบอร์เซคьюริติปกป้องคอมพิวเตอร์ เครือข่าย โปรแกรม และข้อมูลจากการเข้าถึงโดยไม่ได้รับอนุญาต ภัยคุกคาม และช่วยกู้คืนจากอุบัติเหตุที่ไม่คาดคิด เช่น การล้มเหลวของฮาร์ดดิสก์ การไฟฟ้าดับ และภัยคุกคามที่ต่อเนื่องและขั้นสูง (APTs)
ความปลอดภัยควรเป็นเรื่องสำคัญที่สุดสำหรับองค์กร และผู้บริหารระดับสูงควรทำให้เป็นหน้าที่บังคับ เรารู้จักโลกที่เราอาศัยอยู่ในวันนี้ ซึ่งเปราะบางในแง่ของความปลอดภัยข้อมูล ทำให้ไซเบอร์เซคьюริติเป็นสิ่งจำเป็นและเร่งด่วน
ผู้บริหารระดับสูงต้องรับผิดชอบด้านความปลอดภัยบนบรรดาพวกเขา ต้องมั่นใจว่าระบบทุกระบบมีความปลอดภัยในตัว และปฏิบัติตามมาตรฐานที่กำหนด นอกจากนี้ ควรให้การฝึกอบรมที่เหมาะสมแก่พนักงานเพื่อลดโอกาสของข้อผิดพลาดจากมนุษย์ ไม่มีอะไรที่ปลอดภัย 100% ดังนั้นเราจึงต้องระมัดระวัง นักพัฒนาแอปพลิเคชันควรระมัดระวังเป็นพิเศษ เพราะพวกเขาเป็นมนุษย์และอาจทำผิดพลาดได้ ข้อผิดพลาดเพียงครั้งเดียวและข้อมูลทั้งหมดของเราอาจอยู่ในความเสี่ยง
อ่านเพิ่มเติม: ความเป็นส่วนตัวของข้อมูลและผลกระทบต่อคุณ
ความจำเป็นของการฝึกอบรมด้านความปลอดภัย
มนุษย์ไม่ใช่เทพเจ้า พวกเขามักทำผิดพลาด และจึงเป็นจุดอ่อนที่สุดในโปรแกรมความปลอดภัยใดๆ ดังนั้น เพื่อทำให้ไซเบอร์เซคьюริติแข็งแกร่ง พนักงาน นักพัฒนา และผู้บริหารระดับสูง ควรได้รับการสร้างจิตสำนึกและความเข้าใจในความสำคัญของมัน
บริษัททุกแห่งจะตกเป็นเหยื่อการโจมตีไซเบอร์ ความเร็วหรือช้าก็ตาม เนื่องจากช่องโหว่ Zero-day แม้จะมีระบบความปลอดภัยที่แข็งแกร่งที่สุด ก็ยังมีโอกาสที่ข้อบกพร่องจะทำให้ผู้โจมตีได้เปรียบเพื่อประโยชน์ของตนเอง
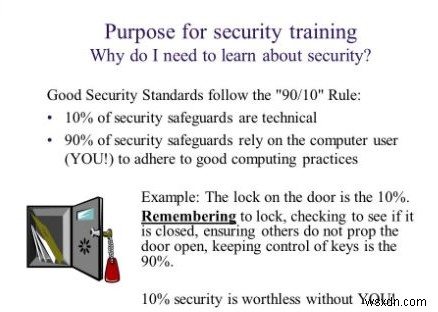
เช่นเดียวกับการทำงานพื้นฐานอย่างล้างมือกินข้าว ทำให้เราได้ "สุขภาวะส่วนบุคคล" การทำงานพื้นฐานด้านไซเบอร์เซคьюริติก็จะทำให้ได้ "ไซเบอร์ไจน" (Cyber Hygiene) องค์กรควรรักษาการรับรองที่แข็งแกร่ง และหลีกเลี่ยงการเก็บข้อมูลละเอียดอ่อนบนเซิร์ฟเวอร์สาธารณะ หรือที่เข้าถึงได้ง่ายโดยทุกคน
กลยุทธ์สำหรับไซเบอร์เซคьюริติที่ดี
ระบบความปลอดภัยพื้นฐานสามารถป้องกันได้เฉพาะภัยคุกคามระดับต้นเท่านั้น ในขณะที่กลยุทธ์ไซเบอร์เซคьюริติที่ดีจะช่วยให้เราไปไกลกว่าพื้นฐาน แฮกเกอร์ที่ซับซ้อนและขั้นสูงสามารถข้ามระบบป้องกันพื้นฐานได้หลายวิธี เช่น การ exploit อุปกรณ์ที่เชื่อมต่อ (รถยนต์ โรงไฟฟ้า อุปกรณ์ทางการแพทย์) นอกจากนี้ ด้วยระบบใหม่ๆ เช่น อุปกรณ์ IoT บริการคลาวด์ ความเสี่ยงจึงเพิ่มขึ้น ดังนั้นเราจึงต้องให้ความสำคัญกับไซเบอร์เซคuritéอย่างจริงจัง
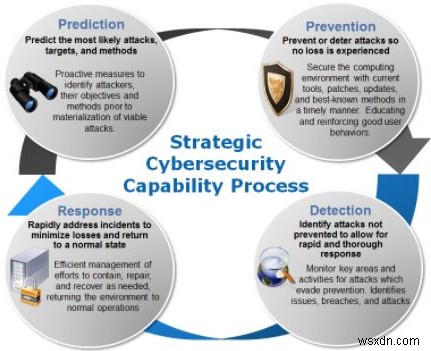
เมื่อไม่กี่วันมา กฎระเบียบการคุ้มครองข้อมูลส่วนบุคคลทั่วไป (GDPR) ของสหภาพยุโรปได้ทำให้กฎเกณฑ์การคุ้มครองความเป็นส่วนตัวของบุคคลเข้มงวดขึ้น ทำให้ความต้องการด้านไซเบอร์เซค्यूริติเพิ่มขึ้น องค์กรจ้างผู้เชี่ยวชาญด้านความปลอดภัยมาจัดการไซเบอร์เซคิวริติ เนื่องจากความเสี่ยงการโจมตีเพิ่มขึ้น
พื้นที่ที่ไซเบอร์เซคิวริติเป็นสิ่งจำเป็น
ขอบเขตของไซเบอร์เซคิวริติกว้างขวาง แต่มีบางพื้นที่ที่ต้องได้รับการป้องกัน เนื่องจากหากไม่ทำงานได้อย่างถูกต้อง เราจะไม่สามารถดำเนินการใดๆ ได้
อ่านเพิ่มเติม: ไซเบอร์เซคิวริติกำลังดีขึ้นหรือแย่ลง?
โครงสร้างพื้นฐาน (Infrastructure)
โครงสร้างพื้นฐานที่จำเป็น รวมถึงระบบอย่างไฟฟ้า น้ำ ไฟสัญญาณจราจร และโรงพยาบาล หากเกิดอะไรขึ้นกับระบบเหล่านี้ ชีวิตของเราจะล้มเหลว ปัจจุบันทุกอย่างเชื่อมต่อออนไลน์ ระบบเหล่านี้จึงเชื่อมต่อกันและกลายเป็นเป้าหมายของการโจมตีไซเบอร์ ดังนั้นเราต้องหาโซลูชัน และวิธีที่จะรักษาความปลอดภัยคือการดำเนินการ Due Diligence เพราะจะช่วยให้บริษัทเข้าใจช่องโหว่และวิธีจัดการ มันไม่ได้หมายความว่าแค่บริษัททำงานคนเดียว ผู้อื่นก็ต้องช่วยด้วยการประเมินและเข้าใจว่าการโจมตีโครงสร้างพื้นฐานสำคัญอาจส่งผลต่อพวกเขาอย่างไร และแผนฉุกเฉินจะช่วยได้มากแค่ไหน ดังนั้นองค์กรควรได้รับความช่วยเหลือในการพัฒนาแผนดังกล่าว
ความปลอดภัยเครือข่าย (Network Security)
ความปลอดภัยเครือข่ายเป็นสิ่งจำเป็น เพราะมันเป็นตัวกลางระหว่างข้อมูลของคุณและการเข้าถึงโดยไม่ได้รับอนุญาต มันปกป้องข้อมูลสำคัญของคุณจากรหัสอันตราย แต่หลายครั้งในการรักษาความปลอดภัย ใช้เครื่องมือต่างๆ ที่สร้างข้อมูลจำนวนมาก ทำให้ภัยคุกคามจริงถูกมองข้าม ดังนั้น เพื่อจัดการความปลอดภัยเครือข่ายและติดตามตรวจสอบ ทีมความปลอดภัยควรเริ่มใช้ Machine Learning เพราะช่วยเติมช่องว่างที่มีอยู่ บริษัทหลายแห่งเริ่มใช้เทคนิคนี้เพื่อให้แน่ใจว่าไซเบอร์เซคิวริติที่แข็งแกร่งได้รับการดำเนินการ
ความปลอดภัยคลาวด์ (Cloud Security)
เมื่อองค์กรย้ายข้อมูลไปยังคลาวด์ พวกเขาเผชิญกับความท้าทายด้านความปลอดภัยใหม่ๆ ปี 2017 ไม่ใช่ปีที่ดีในแง่ของความปลอดภัยข้อมูลบนคลาวด์ บริษัทเผชิญกับการรั่วไหลของข้อมูลทุกสัปดาห์ เนื่องจากการกำหนดค่าความปลอดภัยคลาวด์ที่ไม่ดี นั่นคือเหตุผลที่ผู้ให้บริการคลาวด์ต้องสร้างเครื่องมือความปลอดภัยและช่วยผู้ใช้งานองค์กรรักษาความปลอดภัยข้อมูล แต่จุดสำคัญคือ: การย้ายข้อมูลไม่ใช่โซลูชันเมื่อพูดถึงความปลอดภัยข้อมูล หากเราดำเนิน Due Diligence และสร้างกลยุทธ์ที่ถูกต้อง ไซเบอร์เซคิวริติสามารถบรรลุได้
ความปลอดภัยแอปพลิเคชัน (Application Security)
นอกจากมนุษย์ แอปพลิเคชัน โดยเฉพาะเว็บแอปพลิเคชัน เป็นจุดอ่อนทางเทคนิคที่สุดสำหรับการโจมตี แต่องค์กรน้อยๆ ที่ตระหนักรู้เรื่องนี้ ดังนั้นพวกเขาจึงต้องเริ่มให้ความสำคัญกับความปลอดภัยแอป และควรรักษาระดับข้อผิดพลาดในการเขียนโค้ดไว้ โดยสามารถใช้การทดสอบเจาะระบบ (Penetration Testing)
ความปลอดภัย Internet of Things (IoT)
IoT หมายถึงระบบที่เชื่อมต่อกัน ด้วยการเพิ่มขึ้นของการใช้อุปกรณ์ IoT ความเสี่ยงการโจมตีก็เพิ่มขึ้น นักพัฒนา IoT ไม่ได้คาดการณ์ว่าอุปกรณ์ของพวกเขาจะถูกแฮ็กได้อย่างไร และส่งมอบอุปกรณ์พร้อมความปลอดภัยน้อยหรือไม่มีเลย ทำให้เป็นภัยคุกคามไม่เพียงต่อผู้ใช้ แต่ยังต่อผู้อื่นบนอินเทอร์เน็ต อุปกรณ์เหล่านี้มักถูกใช้เป็นบอทเน็ต (Botnet) พวกเขาเป็นความท้าทายด้านความปลอดภัยทั้งสำหรับผู้ใช้บ้านและสังคม
ประเภทของภัยคุกคามทางไซเบอร์
ภัยคุกคามทางไซเบอร์ส่วนใหญ่จัดอยู่ใน 3 หมวดหมู่หลัก อธิบายด้านล่าง:
การโจมตีความเป็นส่วนตัว (Attacks on Privacy)
อาชญากรไซเบอร์ขโมย หรือคัดลอกข้อมูลส่วนตัวของเหยื่อ เพื่อทำการโจมตีไซเบอร์ต่างๆ เช่น การฉ้อโกงบัตรเครดิต การขโมยข้อมูลตัวตน หรือการขโมยกระเป๋าเงินบิตคอยน์
การโจมตีความสมบูรณ์ (Attacks on Integrity):
ที่รู้จักกันในชื่อ "การทำลายล้าง" (Sabotage) การโจมตีความสมบูรณ์ถูกออกแบบมาเพื่อทำลายหรือทำลายข้อมูลหรือระบบ การโจมตีความสมบูรณ์มีหลายประเภท อาจมุ่งเป้าองค์กรเล็กหรือประเทศทั้งประเทศ
การโจมตีการเข้าถึง (Attacks on Accessibility):
ในวันนี้ แรนซัมแวร์ข้อมูลเป็นภัยคุกคามที่พบบ่อย มันป้องกันไม่ให้เหยื่อเข้าถึงข้อมูล และนอกจากนี้ การโจมตี DDOS ก็เพิ่มขึ้น การโจมตีปฏิเสธบริการ (Denial-of-service) ทำให้ทรัพยากรเครือข่ายทำงานเต็มที่ด้วยคำขอ จนทำให้ไม่สามารถใช้งานได้
แต่การโจมตีเหล่านี้ดำเนินการอย่างไร นี่คือคำถาม มาอ่านต่อไปเพื่อเข้าใจ
อ่านเพิ่มเติม: ไม่มีความเสี่ยงไซเบอร์อีกต่อไปกับ Adaptive Authentication
วิศวกรรมสังคม (Social Engineering)
ในปัจจุบัน วิศวกรรมสังคมถูกใช้ในการออกแบบการโจมตีแรนซัมแวร์ เหตุผล? เพราะข้อมูลส่วนตัวเข้าถึงได้ง่าย! เมื่อแฮกเกอร์สามารถแฮกมนุษย์ได้ ทำไมต้องเสียเวลาแฮกระบบ วิศวกรรมสังคมเป็นวิธีที่ 1 ที่ใช้หลอกผู้ใช้ให้รันโปรแกรม Troy horse วิธีที่ดีที่สุดในการอยู่ปลอดภัยจากการโจมตีเหล่านี้คือการระมัดระวังและมีความรู้เกี่ยวกับมัน
การโจมตีฟิชชิง (Phishing Attacks)
เป็นวิธีที่ดีที่สุดในการขโมยรหัสผ่านของใครก็ตาม อาชญากรไซเบอร์ออกแบบอีเมลให้ผู้ใช้เปิดเผยรหัสผ่านบัญชีทางการเงินและบัญชีอื่นๆ การป้องกันที่ดีที่สุดคือการยืนยันตัวตน 2 ปัจจัย (2FA)
ซอฟต์แวร์ที่ไม่ได้แพตช์ (Unpatched Software)
คุณไม่สามารถ 비난บริษัทได้ หากผู้โจมตีติดตั้ง Zero-day exploit ต่อคุณ เนื่องจากสิ่งนี้เกิดจากความล้มเหลวในการดำเนิน Due Diligence หากองค์กรไม่ได้นำแพตช์มาใช้แม้หลังจากเปิดเผยช่องโหว่แล้ว แล้วมันคือหน้าที่ของคุณที่จะขอและนำไปใช้
ภัยคุกคามจากโซเชียลมีเดีย (Social Media Threats)
การสร้างการโจมตีเพื่อมุ่งเป้ากลุ่มบุคคลเฉพาะ ไม่ได้ยากอีกต่อไป ผู้โจมตีใช้เว็บไซต์เครือข่ายสังคม ไม่ว่าจะเป็น Facebook, LinkedIn, Twitter หรือเว็บไซต์ยอดนิยมใดๆ เพื่อเริ่มสนทนา และจากนั้นทำให้พวกเขาเป็นเป้าหมายจากโปรไฟล์ของพวกเขา
ภัยคุกคามที่ต่อเนื่องและขั้นสูง (Advanced Persistent Threats)
เมื่อพูดถึงเรื่องนี้ มันคือการโจมตีเครือข่ายที่บุคคลไม่ได้รับอนุญาตเข้าถึงเครือข่ายและซ่อนอยู่เป็นเวลานาน วัตถุประสงค์ของการโจมตีแบบนี้คือการขโมยข้อมูลของคุณและทำลายเครือข่ายหรือองค์กร ในขณะที่เล่นเกมหลบหา
อาชีพในด้านไซเบอร์เซคิวริติ
เมื่อองค์กรเริ่มตระหนักถึงความสำคัญของไซเบอร์เซคิวริติ ทางอาชีพก็เปิดโอกาสขึ้น การบังคับใช้ GDPR ในประเทศยุโรป ทำให้การค้นหาผู้เชี่ยวชาญในสาขานี้เพิ่มขึ้น เนื่องจากพวกเขาช่วยสร้างกลยุทธ์ไซเบอร์เซคิวริติที่แข็งแกร่ง
ไม่เคยมีความต้องการในผู้เชี่ยวชาญด้านไซเบอร์เซคิวริติสูงขนาดนี้มาก่อน แต่เมื่อบริษัทเริ่มเข้าใจความสำคัญ พวกเขากำลังมองหาผู้เชี่ยวชาญด้านไซเบอร์เซคิวริติมากกว่าผู้วิเคราะห์ความปลอดภัย นักทดสอบการเจาะระบบ (Penetration Tester) กลายเป็นสิ่งจำเป็นเพื่อบังคับใช้ความเข้มงวดและความปลอดภัยที่แข็งแกร่ง
CISO/CSO
Chief Information Security Officer (CISO) คือผู้บริหารระดับสูงในองค์กร รับผิดชอบในการสร้างและรักษากลยุทธ์เพื่อให้แน่ใจว่าทรัพยากรสารสนเทศและเทคโนโลยีได้รับการปกป้อง
Security Analyst (นักวิเคราะห์ความปลอดภัย)
ผู้ที่ตรวจจับและป้องกันภัยคุกคามไซเบอร์ไม่ให้เจาะเข้าสู่เครือข่ายองค์กร รับผิดชอบในการระบุและแก้ไขข้อบกพร่องในระบบความปลอดภัยของบริษัท โดยทั่วไปหน้าที่ของ Security Analyst ประกอบด้วย:
- วางแผน ดำเนินการ และอัปเกรดมาตรการความปลอดภัย
- ปกป้องไฟล์ดิจิทัลและระบบสารสนเทศจากการเข้าถึง แก้ไข หรือทำลายโดยไม่ได้รับอนุญาต
- บำรุงรักษาข้อมูลและติดตามการเข้าถึงความปลอดภัย
- ทำการตรวจสอบความปลอดภัยภายในและภายนอก
- จัดการเครือข่าย ระบบตรวจจับและป้องกันการบุกรุก
- วิเคราะห์การละเมิดความปลอดภัยเพื่อหาสาเหตุรากฐาน
- กำหนด ดำเนินการ และบำรุงรักษานโยบายความปลอดภัยขององค์กร
- ประสานงานแผนความปลอดภัยกับผู้จัดจำหน่ายภายนอก
Security Architect (สถาปนิกความปลอดภัย)
ผู้คนนี้รับผิดชอบในการรักษาความปลอดภัยของบริษัท พวกเขาคิดอย่างแฮกเกอร์เพื่อคาดการณ์การเคลื่อนไหวและวางแผนกลยุทธ์ในการรักษาความปลอดภัยระบบคอมพิวเตอร์ไม่ให้ถูกแฮ็ก
Security Engineer (วิศวกรความปลอดภัย)
เป็นบรรทัดหน้าสุดขอบของการป้องกัน ผู้ที่มีทักษะทางเทคนิค องค์กร และการสื่อสารที่แข็งแกร่ง ยังเป็นที่ต้องการสำหรับงานนี้
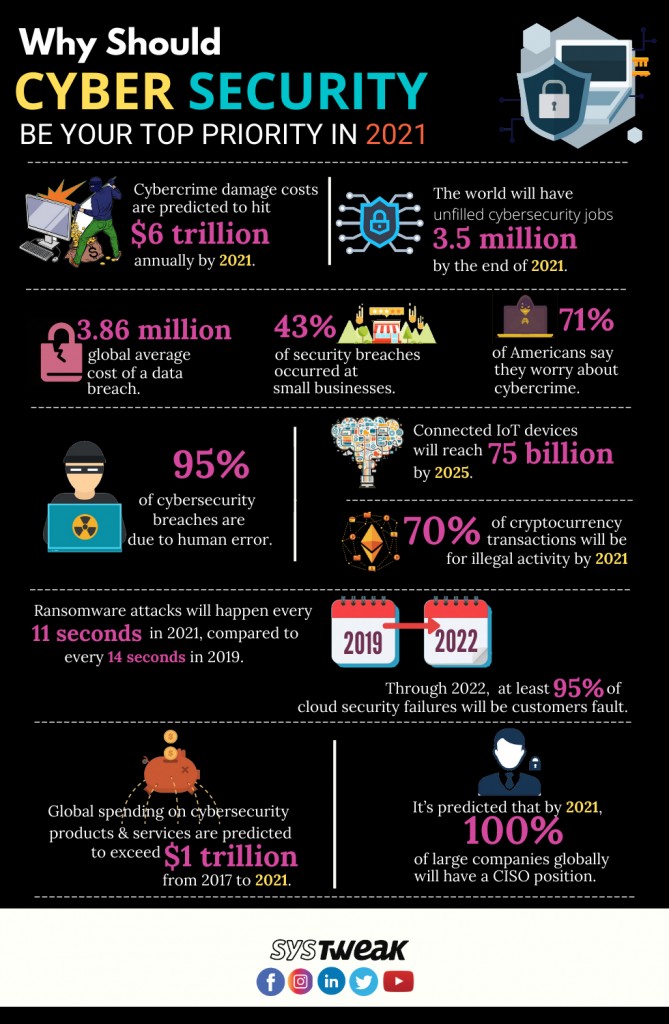
อ่านเพิ่มเติม: บริษัทพร้อมสำหรับการโจมตีไซเบอร์หรือไม่?
ทั้งหมดนี้แสดงให้เห็นชัดเจนว่าไซเบอร์เซคิวริติสำคัญเพียงไรในโลกที่เชื่อมต่อกันทุกอย่างในปัจจุบัน หากองค์กรล้มเหลวในการมีระบบไซเบอร์เซคิวริติที่ดี ไปอยู่ในภาวะเปราะบางต่อการโจมตี ไม่ว่าองค์กรจะเล็กหรือใหญ่ สิ่งที่สำคัญคือผู้โจมตีต้องการข้อมูล เราทราบว่าไม่มีระบบไหนปลอดภัย 100% แต่ไม่ได้หมายความว่าเราควมหยุดพยายามปกป้องข้อมูลของเรา ทุกอย่างที่อธิบายข้างต้นจะช่วยให้คุณเข้าใจความสำคัญของไซเบอร์เซคิวริติและพื้นที่ที่ควรนำไปใช้
