

นี่คือเรื่องตลกเกี่ยวกับรหัสผ่าน ยิ่งมันยาก ยิ่งมันง่ายที่จะลืม และยิ่งมันง่ายที่จะจดจำ ยิ่งมันง่ายที่จะให้คนอื่นเดาได้ จริงๆ แล้ว ข้อบกพร่องนี้ในรหัสผ่านน่าหงุดหงินมากจนแม้ M. Knight Shyamalan ก็ไม่จะทำหนังเรื่องนี้
เราไม่ได้พยายามให้เขาได้ไอเดียใหม่ แต่การป้องกันด้วยรหัสผ่านได้พิสูจน์แล้วว่าไม่มีประสิทธิภาพ ซ้ำๆ ในการปกป้องรายละเอียดและบัญชีออนไลน์ของคุณจากการเปิดเผยต่อกิจกรรมอาชญากรรม นี่ชัดเจนจากการรั่วไหลข้อมูลขนาดใหญ่ที่ได้ป่วยโลกเว็บไซด์เวิลด์เว็บมาตั้งแต่ไม่กี่ปีที่ผ่านมา แม้การรั่วไหลข้อมูลและการแฮกไซเบอร์จะไม่ใช่แนวคิดใหม่ ข้อมูลและข้อมูลออนไลน์ของเรายังคงถูกปกป้องอย่างไร้พร้อมด้วยรหัสผ่าน ประธาน Microsoft คุณบิลเกทส์ ได้พยากรณ์แล้วว่าการเข้าถึงแบบรหัสผ่านจะสู่ความหมดศักดิ์สิทธิ์และจะถูกแทนที่
ดูเพิ่ม: Zero-Day Exploit – การโจมตีไซเบอร์ที่นิยามใหม่!
เหตุผลด้านล่างคือเหตุผลว่าทำไม 'Password Protection' ที่เชื่อถือได้ ไม่พอ
- เหมือนนักการเมืองของเรา การป้องกันด้วยรหัสผ่านล้าสมัย 儘管การก้าวหน้าทางเทคโนโลยีทั้งหมด เรายังถูกบังคับให้ใช้วิธีโบราณนี้ที่ไม่เพียงแค่ง่ายที่จะลืม แต่ยังสามารถถูกแฮกโดยอาชญากรไซเบอร์ได้ในที่สุด
- เครื่องมือตรวจสอบความแข็งแกร่งของรหัสผ่านบนเว็บไซต์ยอดนิยมส่วนใหญ่เป็นเพียง eye candy และไม่ได้ทำงานจริง พวกเขาก็แค่ตัดสินความแข็งแกร่งของรหัสผ่านจากความหลากหลายของตัวอักษรที่ใช้เพื่อความซับซ้อน แต่สิ่งนั้นยังไม่ได้หมายความว่าคุณสร้างรหัสผ่านที่แข็งแกร่งแล้ว
- รหัสผ่านของคุณสุดท้ายจะถูกเก็บในฐานข้อมูลเว็บไซต์ ซึ่งสามารถเป็นเป้าหมายง่ายสำหรับแฮกเกอร์ เราเห็นตัวอย่างมากมายในไม่กี่ปีที่ผ่านมา ที่แพลตฟอร์มเครือข่ายออนไลน์อย่าง Twitter, Facebook และ Yahoo เป็นเหยื่อของอาชญากรไซเบอร์
ดูเพิ่ม: ข้อเท็จจริงไซเบอร์เซคิวริติที่คุณต้องรู้!
ดังนั้น ตอนนี้ต้องชัดเจนแล้วว่าการปกป้องรายละเอียดละเอียดอ่อนของคุณด้วย semi-gibberish (ข้อความไม่มีความหมาย) ไม่ใช่ตัวเลือกที่ดี หากคุณมองหาความปลอดภัย วิธีนี้แน่นอนว่ารันคอร์ส (run its course) แล้วและควรประกาศล้าสมัยแล้ว ดังนั้น หากคุณเห็นพ้องกับเรา คุณก็จะมองหาทางเลือกสำหรับการป้องกันด้วยรหัสผ่านสำหรับบัญชีออนไลน์ของพวกเขา ดังนั้น จะสะดวกหากมีรายการของทางเลือกที่มีอยู่และอนาคตทั้งหมดสำหรับระบบความปลอดภัยเท็จที่เราไม่สามารถเคลื่อนย้ายต่อไปได้
-
ชีวภาพลक्षण (Biometrics)
เหมือนกับการใช้ปืน Lawgiver ของ Judge Dredd สามารถทำให้แขนอาชญากรระเบิด โทรศัพท์หรืออุปกรณ์ของคุณที่ล็อกด้วยลายนิ้วมือของคุณไม่สามารถเข้าถึงได้โดยใครก็ตาม องค์กรมืออาชีพและธุรกิจหลายแห่งใช้ชีวภาพลक्षणแทนบัตรเข้าถึงแล้ว สามารถเห็นได้กับอุปกรณ์อย่าง iPhone, iPad และแล็ปท็อปที่มีการเข้าถึงลายนิ้วมือ แม้การพยายามเข้าถึงอุปกรณ์ของคุณด้วยลายนิ้วมือผิดจะไม่แย่ขนาด Judge Dredd แต่เป็นมาตรการความปลอดภัยที่ดีกว่ามากการใช้ "MickeyMinniePlutoHueyLouieDeweyDonaldGoofySacramento" คิดว่าไม่มีใครจะเดาได้ คุณอาจจะถูกต้อง เพราะมีโอกาสสูงว่าคุณเองก็จดจำไม่ได้ครั้งที่สอง
-
อัตราการเต้นของหัวใจ (Heart Rate)
สิ่งนี้อาจดูคล้ายคนรักของคุณ แต่อัตราการเต้นของหัวใจของคุณถูกพิจารณาเป็นวิธีการยืนยันตัวตนที่เหมาะสมในการแยกคุณจากคนอื่น แม้เทคโนโลยีนี้ยังอยู่ในขั้นพัฒนา แต่นักวิจัยได้แสดงแล้วว่าอัตราการเต้นของหัวใจของแต่ละคนเป็นเอกลักษณ์และสามารถใช้เพื่อการยืนยันตัวตนได้ อาจไม่แม่นยำเท่าชีวภาพลक्षण แต่ก็จะกำจัดความจำเป็นในการยืนยันตัวตนทุกครั้งที่คุณพยายามเข้าถึงอุปกรณ์ของคุณ
-
รหัสผ่านครั้งเดียว (One-Time Passwords)
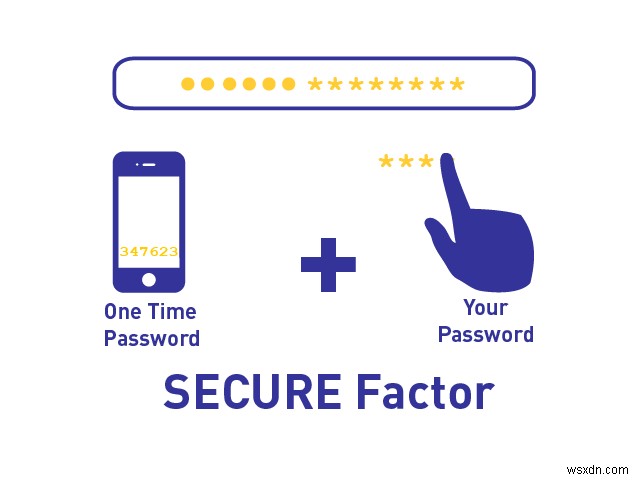
หากคุณเคยช็อปออนไลน์ด้วยบัตรเดบิต คุณคงคุ้นเคยกับสิ่งนี้แล้ว ยังรู้จักในชื่อ Two-step verification นี่ไม่ใช่ทางเลือกจริงๆ แต่มากกว่านั้นเป็นโมดูลเสริมความแข็งแกร่งที่กำจัดช่องโหว่ในความปลอดภัยของคุณ ทุกครั้งที่คุณพยายามเข้าถึงบริการ คุณจะได้รับรหัสผ่านครั้งเดียวพิเศษผ่าน SMS ที่คุณต้องใช้เพื่อล็อกอิน รหัสผ่านนี้ไม่สามารถใช้ซ้ำได้โดยคุณหรือใครก็ตาม และคุณจะได้รับรหัสผ่านใหม่ในครั้งต่อไปที่คุณล็อกอิน
ดูเพิ่ม: 7 วิธีปกป้องความเป็นส่วนตัวออนไลน์ของคุณ
-
Single Sign On (SSO)
การป้อนรหัสผ่านเพียงหนึ่งครั้งเพื่อเข้าถึงบริการและบัญชีหลายๆ อย่างดูสะดวกมาก แม้จะเป็นการปรับแต่งเทคโนโลยีเก่าๆ แต่มันยังดีกว่าการใช้ (และจดจำ) รหัสผ่านหลายๆ ตัว SSO ยังลดจำนวนบัญชีและ User ID ที่คุณต้องสร้างเพื่อเข้าถึงบริการต่างๆ ออนไลน์ ตัวอย่างที่ดีที่สุดของ SSO สามารถเห็นได้บนเว็บไซต์ที่อนุญาตให้ผู้ใช้ล็อกอินด้วยบัญชี Facebook, Google หรือ Twitter
-
การรู้จำเสียง (Voice Recognition)
เราเห็นตัวอย่างมากมายในหนังที่เสียงของคุณถูกใช้เพื่อยืนยันตัวตน สามารถเห็นได้ในสมาร์ทสปีคเกอร์ใหม่ที่ทำงานด้วยคำสั่งเสียงของคุณ ดังนั้น ไม่มีข้อสงสัยว่าเสียงของคุณสามารถใช้เพื่อการระบุตัวตนได้ แม้จะยังไม่เชื่อถือได้เท่าวิธีที่กล่าวมาข้างต้น เนื่องจากเสียงของบุคคลเปลี่ยนหลายครั้งในชีวิต แต่เพราะการรู้จำใบหน้าก็เป็นเรื่องหนึ่ง การรู้จำเสียงจึงเป็นตัวเลือกที่น่าเชื่อถือกว่า
แม้จะมีเทคโนโลยีทดลองอื่นๆ ในขั้นพัฒนาอีกด้วย 5 ข้อด้านบนมีโอกาสแรงที่สุดที่จะแทนที่รหัสผ่านเป็นวิธีการยืนยันตัวตนที่ต้องการ แค่เรื่องของเวลาก่อนที่โลกทั้งโลกจะตื่นขึ้นมาสู่ช่องโหว่หลักนี้และแทนที่มันให้สิ้นสุดลง
แหล่งรูปภาพ: images.google.com
