

目前軟體開發界人人知曉非受管開源程式和工具潛藏的嚴重安全風險,但許多公司仍視而不見,給駭客可乘之機。為了保持防護、領先駭客一步,我們需要知道如何偵測系統安全漏洞以及防護步驟。
偵測安全漏洞需使用安全測試——軟體測試的一種變體。它在識別系統、網路和應用程式開發中的安全缺陷扮演關鍵角色。
本文將解釋什麼是安全測試、重要性、類型、造成安全漏洞的因素、安全威脅類別,以及如何修補系統軟體弱點。
什麼是安全測試?
安全測試是為了偵測安全缺陷並建議保護資料免遭透過這些弱點利用而設計的流程。
安全測試的重要性?
當前情境下,安全測試是展示和解決軟體或應用程式安全漏洞的明確途徑,有助避免以下情況:
- 失去客戶信任
- 網路、系統、網站停機導致時間和金錢損失
- 為防禦攻擊而投入的系統、網路安全成本
- 因安全措施疏失面臨的法律責任
了解安全測試定義與重要性後,繼續了解安全測試類型及其防護效用。
安全測試類型
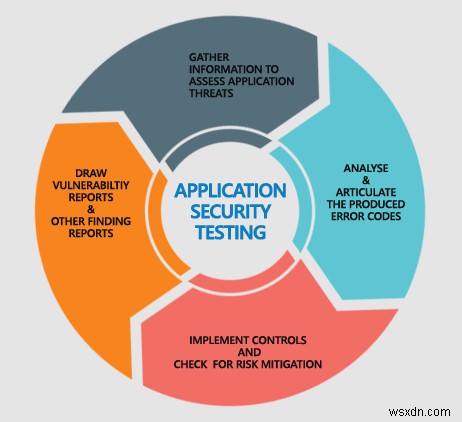
為偵測應用程式、網路和系統漏洞,可使用以下七種主要安全測試方法:
注意: 這些方法可手動用於偵測可能威脅關鍵資料的安全漏洞。
- 漏洞掃描: 自動化電腦程式掃描並識別網路中可能威脅系統的安全漏洞
- 安全掃描: 自動或手動識別系統和網路漏洞。程式與 Web 應用程式通訊,偵測網路、Web 應用程式和作業系統的潛在安全漏洞
- 安全稽核: 系統性評估公司安全以了解可能危及公司關鍵資訊的缺陷
- 道德駭客: 公司或安全人員合法執行的駭客行為,尋找網路或電腦的潛在威脅。道德駭客繞過系統安全偵測可被惡意分子利用入侵的漏洞
- 滲透測試: 展示系統弱點的安全測試
- 態勢評估: 結合道德駭客、安全掃描和風險評估,檢視組織整體安全狀態
風險評估: 評估和決定感知安全漏洞所涉風險的流程。組織透過討論、訪談和分析評估風險。
僅知道安全測試類型和定義,無法理解入侵者類別、威脅和安全測試技術。需繼續深入了解。
三類入侵者:
壞人通常分為三類:
- 偽裝者: 未獲授權存取系統的個體,冒充合法通過認證的用戶獲取存取權
- 欺騙者: 擁有合法系統存取權的個體,但濫用權限獲取關鍵資料
- 隱秘用戶: 繞過安全控制取得系統控制權的個體
威脅類別
除了入侵者類別,還有不同威脅類別可利用安全弱點:
- 跨站式腳本攻擊 (XSS): Web 應用程式的安全缺陷,允許網路犯罪分子將客戶端腳本注入網頁,誘騙用戶點擊惡意 URL。執行後可竊取所有個人資料並代表用戶執行動作
- 未授權資料存取: 除了 SQL 注入,未經授權的資料存取也是最常見攻擊類型。駭客取得未授權資料存取權透過伺服器存取。包含:透過資料提取操作存取資料、非法存取客戶認證資訊、監視他人活動未授權存取資料
- 身分詐騙: 駭客利用合法用戶憑證攻擊網路的手法
- SQL 注入: 當前最常見攻擊技術,駭客利用系統弱點向軟體、Web 應用程式等注入惡意程式碼,從伺服器資料庫獲取關鍵資訊
- 資料操縱: 駭客利用網站發布的資料獲取網站擁有者資訊並竄改為冒犯性內容
- 權限提升: 壞人建立帳號獲取不應授予的提升權限。若成功可存取根檔案,執行危害整個系統的惡意程式碼
- URL 操縱: 駭客透過操縱 URL 獲取機密資訊。發生在應用程式使用 HTTP 而非 HTTPS 在伺服器和客戶端間傳輸資訊時。因資訊以查詢字串形式傳輸,參數可被竄改使攻擊成功
- 阻斷服務攻擊: 試圖癱瘓網站或伺服器使其無法服務用戶,導致用戶不信任網站。通常利用殭屍網路攻擊
安全測試技術
以下列出的安全設定可幫助組織應對上述威脅。需要具備 HTTP 協定、SQL 注入和 XSS 的良好知識。若具備这些知识,即可輕鬆使用以下技術修補偵測到的安全漏洞並保持防護。
跨站式腳本攻擊 (XSS): 如前所述,XSS 是攻擊者獲取存取權的手法,為了安全測試人員需檢查 Web 應用程式的 XSS。即確認應用程式不接受任何腳本,因這是最大威脅會使系統處於風險中。
攻擊者可輕易利用 XSS 執行惡意程式碼竊取資料。用於測試 XSS 的技術如下:
跨站式腳本攻擊測試可針對:
- 小於號 (<)
- 大於號 (>)
- 單引號 (')
密碼破解: 系統測試最關鍵部分是密碼破解。駭客使用密碼破解工具或網路上常見的密碼、用戶名獲取機密資訊。因此測試人員需保證 Web 應用程式使用複雜密碼且 Cookie 未加密儲存。
此外測試人員需牢記以下 安全測試的七大特性 和 安全測試方法論:
- 完整性
- 驗證
- 可用性
- 授權
- 機密性
- 彈性
- 不可否認性
安全測試方法論:
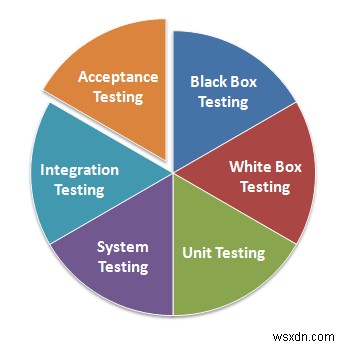
- 白箱測試: 測試人員取得所有資訊
- 黑箱測試: 測試人員無任何資訊,需在真實世界情境測試系統
- 灰箱測試: 部份資訊提供給測試人員,其餘需自行探索
組織可使用這些方法修補系統偵測到的安全漏洞。此外,最重要的一點是避免使用新手撰寫的程式碼,因其存在難以輕易修補或識別的安全弱點,除非進行嚴格測試。
希望本文資訊豐富,能幫助您修復系統安全漏洞。
