

เพียงไม่กี่เดือนที่ผ่านมา โลกทั้งโลกเพิ่งเผชิญกับภัยคุกคามจากซอฟต์แวร์ฆ่าล้ม Petya และ NotPetya ตอนนี้ซอฟต์แวร์ฆ่าล้มตัวใหม่ชื่อ BadRabbit ได้ปรากฏขึ้นในหลายพื้นที่ของรัสเซียและยูเครน ตามรายงานเบื้องต้น ซอฟต์แวร์ฆ่าล้มตัวนี้ได้โจมตีระบบคอมพิวเตอร์ที่สนามบินนานาชาติออเดสซ่า และสถานีรถไฟฟ้าใต้ดินของกรุงคีฟในยูเครน สำนักข่าวรัสเซีย Interfax ก็แจ้งว่าเซิร์ฟเวอร์และระบบคอมพิวเตอร์บางส่วนของพวกเขาก็ได้รับผลกระทบเช่นกัน และกำลังดำเนินการแก้ไขอย่างเต็มที่
วิธีการเข้าสู่ระบบ:
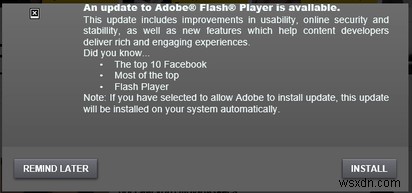
ในขณะนี้ คาดการณ์ว่า ซอฟต์แวร์ฆ่าล้มตัวนี้มาจากกลุ่มผู้สร้างเดียวกับ Petya และ NotPetya เนื่องจากใช้วิธีการเผยแพร่ที่เหมือนกัน บริษัทความปลอดภัยไซเบอร์ชั้นนำอย่าง Kaspersky และ ESET ระบุว่า BadRabbit แพร่กระจายผ่านการโจมตีแบบ "Drive-by Download" ตัวติดตั้ง Adobe Flash ที่ปลอมแปลงเป็นไฟล์ถูกต้อง ได้หลอกเหล้มเหยื่อให้รันมัลแวร์ ซึ่งจะล็อกระบบโดยการเข้ารหัสไฟล์
ค่าไถ่ที่ถูกเรียกร้อง:
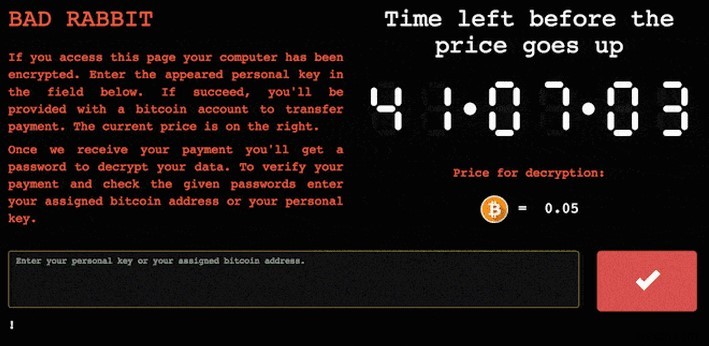
ค่าไถ่ที่ BadRabbit เรียกร้องเพื่อถอดรหัสไฟล์ คือ 0.05 บิทคอยน์ (ประมาณ 280 ดอลลาร์สหรัฐ) อย่างไรก็ตาม ไม่มีความมั่นใจว่าการชำระเงินจะทำให้ไฟล์ถูกปลดล็อกจริงๆ นอกจากนี้ยังมีนาฬิกานับถอยหลังในข้อความเตือน กำหนดเวลา 41 ชั่วโมง หากหมดเวลา ค่าไถ่จะเพิ่มขึ้น
มีวิธีแก้ไขหรือไม่?
ข่าวที่น่าผิดหวังที่สุดคือ ซอฟต์แวร์กันไวรัสและกันมัลแวร์ชั้นนำยังไม่สามารถตรวจจับ BadRabbit ได้ อย่างไรก็ตาม ระหว่างข่าวร้ายเหล่านี้ นักวิจัยความปลอดภัยจาก Cybereason ได้โพสต์ว่าเขาพบวิธี "วัคซีน" สำหรับซอฟต์แวร์ฆ่าล้มตัวนี้
เขายืนยันว่า – วัคซีนสำหรับ #badrabbit:
สร้างไฟล์ต่อไปนี้ c:\windows\infpub.dat และ c:\windows\cscc.dat – จากนั้นลบสิทธิ์ทั้งหมด (inheritance) คุณก็จะได้รับการ "วัคซีน" แล้ว 🙂
เขาได้เผยแพร่รายละเอียดที่เว็บไซต์ของเขา
แม้วิธีนี้ยังไม่ใช่ทางแก้ไขทางการ แต่หวังว่าจะช่วยเหลือเหยื่อได้ นอกจากนี้ ผู้เชี่ยวชาญด้านความปลอดภัยทุกคนแนะนำให้เหยื่อ อย่าชำระค่าไถ่ เนื่องจากการจ่ายเงินไม่รับประกันว่าจะสามารถกำจัดซอฟต์แวร์ฆ่าล้มได้
อ่านต่อ: ซอฟต์แวร์ฆ่าล้ม Locky 'กลับมาจากตาย'
ในขณะนี้ เรายังแนะนำให้คุณสำรองข้อมูลสำคัญทั้งหมด และอัปเดตซอฟต์แวร์กันไวรัสและกันมัลแวร์ให้เป็นเวอร์ชันล่าสุด เพราะการป้องกันก่อนดีกว่าการรักษาหลัง
