

เมืองฟิลาเดลเฟีย (Philadelphia) มีอัตราอาชญากรรมสูงสุดในอันดับหนึ่งของสหรัฐอเมริกา และตอนนี้ชื่อเมืองนี้ก็กลายเป็นชื่อของแรนซอมแวร์อันตรายอีกอย่างหนึ่ง
Philadelphia Ransomware คืออะไร?
Philadelphia เป็นรุ่นแปรผันของ Stampado Ransomware (พบครั้งแรกเดือนกรกฎาคม) ทำงานคล้ายกัน แต่ Philadelphia มี 2 นาฬิกานับถอยหลัง ส่วน Stampado มีเพียง "Russian Roulette" เท่านั้น
ลักษณะการทำงาน
- เข้ารหัสข้อมูลผู้ใช้และขอค่าไถ่
- ขายซอร์สโค้ดราคา $400 บน Dark Web ผ่านพอร์ทัล "The Rainmaker" ให้นักขโมยซื้อไปใช้งานได้
- ผู้พัฒนาช่วยตั้งค่าแคมเปญฟิชชิ่ง และการตั้งค่ากระเป๋า Bitcoin เพื่อรับค่าไถ่
- โจมตีองค์กรธุรกิจและผู้ใช้ทั่วไปพร้อมกัน
วิธีการแพร่เชื้อ
แพร่ผ่าน อีเมลฟิชชิ่ง ปลอมแปลงเป็นข้อความแจ้งชำระเงินค้าง มีลิงก์นำไปยังเว็บไซต์ของ Philadelphia ซึ่งมี Java Application ดาวน์โหลดอัตโนมัติ เมื่อติดตั้งสำเร็จ จะเข้ารหัสไฟล์และเปลี่ยนนามสกุลเป็น .locked ตามด้วยตัวอักษรสุ่ม แล้วแจ้งเตือนผู้ใช้พร้อมขอค่าไถ่
รูปแบบไฟล์ที่ถูกเข้ารหัส
.7z, .asp, .avi, .bmp, .cad, .cdr, .doc, .docm, .docx, .gif, .html, .jpeg, .jpg, .mdb, .mov, .mp3, .mp4, .pdf, .php, .ppt, .pptx, .rar, .rtf, .sql, .str, .tiff, .txt, .wallet, .wma, .wmv, .xls, .xlsx, .zip
ใช้ อัลกอริทึมการเข้ารหัสแบบอсимเมตริก (Public key เข้ารหัส, Private key ถอดรหัส) ผู้สร้างควบคุม Private key ทำให้เหยื่อต้องจ่ายค่าไถ่โดยเฉลี่ย 0.3 Bitcoin (ประมาณ $187)
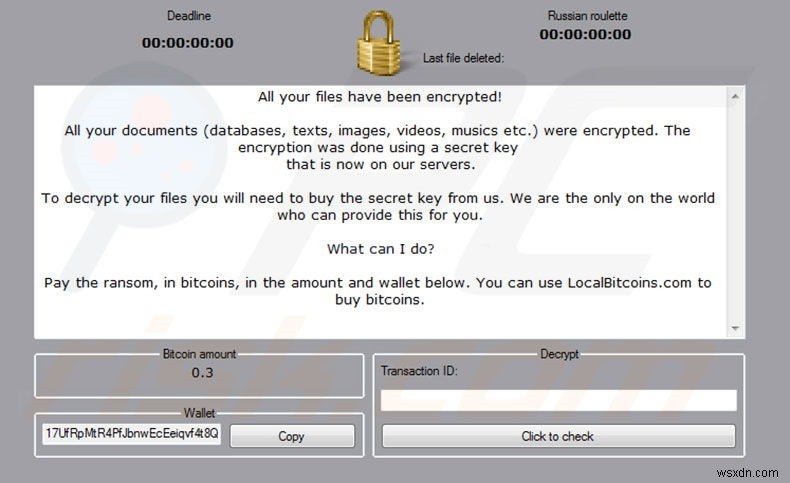
หน้าต่างแสดง 2 นาฬิกา: Deadline (เวลาคงเหลือเพื่อรับ Private key) และ Russian Roulette (เวลาคงเหลือก่อนลบไฟล์ถาวร) ทั้งสองทำงานร่วมกัน เมื่อหมดเวลา จะลบ Private key และไฟล์สุ่ม
วิธีกำจัด Philadelphia Ransomware
สามารถกำจัดด้วยตนเองได้ตามขั้นตอนด้านล่าง (แนะนำโดย PC Risk)
ขั้นตอนที่ 1: เข้าสู่ Safe Mode with Networking
Windows XP / 7: รีสตาร์ท → กด F8 ซ้ำ → เลือก "Safe Mode with Networking"
Windows 8/10: Start → ค้นหา "Advanced" → General PC Settings → Advanced Startup → Restart now → Troubleshoot → Advanced options → Startup Settings → Restart → กด F5
ขั้นตอนที่ 2: สแกนและกำจัดไวรัส
ล็อกอินด้วยบัญชีที่ติดไวรัส → ดาวน์โหลด/ซื้อ Anti-malware ที่น่าเชื่อถือ → ติดตั้ง สแกน และกำจัดทุกสายพันธุ์
ขั้นตอนที่ 3: กู้คืนไฟล์ด้วย Windows Previous Versions
- คลิกขวาไฟล์ → Properties → Previous Version → เลือกเวอร์ชัน → Restore
หมายเหตุ: วิธีนี้ใช้ได้ก็ต่อเมื่อแรนซอมแวร์ไม่ได้เข้ารหัสหรือลบ Shadow Copies
