

Ransomware ยังคงครองภูมิทัศน์ไซเบอร์สเปซตั้งแต่ 2017 ถึง 2018 ไม่ว่าธุรกิจจะเล็กหรือใหญ่ การโจมตีเหล่านี้ไม่ได้ทิ้งหินไหนไว้ ทำให้ผู้ใช้จ่ายล้านดอลลาร์เพื่อปลดล็อกไฟล์ที่ถูกเข้ารหัสและควบคุม การระเบิดของสกุลเงินเสมือนจริงอย่าง Bitcoin ไม่ทิ้งร่องรอยสำหรับการติดตาม และสร้างพีระมิดกำไรผ่านการลักพาตัวทางดิจิทัล ทำให้ Ransomware กลายเป็นภัยคุกคามจริงสำหรับบุคคลและองค์กรธุรกิจ ตามรายงาน บุคคลถูกโจมตีทุก 10 วินาที ในขณะที่ธุรกิจถูกโจมตีทุก 40 วินาที ล่าสุด แม้คนที่มีความรู้ทางเทคนิคต่ำก็ลองสร้าง Ransomware แบบเลียนแบบเพื่อกระจายความน่ากลัวออนไลน์
เนื่องจากภัยคุกคำนี้ไม่น่าจะหายไป เรามาดูการโจมตี Ransomware ที่ร้ายแรงที่สุดที่เคยเกิดขึ้น
การโจมตี Ransomware ใหญ่ที่สุด
-
GandCrab
เป็น Ransomware ที่โดดเด่นที่สุดในปี 2018 และแพร่ระบาดอย่างกว้างขวาง นอกจากวิธีการจำกัดการเข้าถึงข้อมูลแบบดั้งเดิม GandCrab มาพร้อมเทคนิคใหม่ หลังมัลแวร์ประมวลผลในระบบ มันเข้ารหัสไฟล์ทั้งหมดด้วยนามสกุล .GDCB (เช่น beach.jpg จะกลายเป็น beach.jpg.GDCB) และหลังเข้ารหัสแล้ว GandCrab สร้างไฟล์ถอดรหัส GDCB-DECRYPT.txt ที่มีข้อมูลสถานการณ์และคำแนะนำขั้นตอนถัดไป คือ การถอดรหัส เพื่อถอดรหัสข้อมูล เหยื่อต้องเข้าเว็บ TOR browser รับคีย์ถอดรหัสบนเซิร์ฟเวอร์ระยะไกลที่จัดการโดยผู้พัฒนา GandCrab โดยจ่ายค่าไถ่ประมาณ 1.5 Dash (สกุลเงินดิจิทัล) ประมาณ $300-$500 เมื่อชำระเงินสำเร็จ คีย์ถอดรหัสมักจะถูกปล่อยออกมา
-
WannaCry
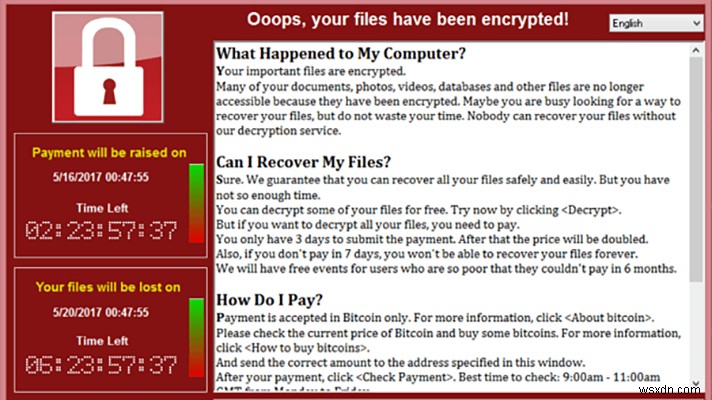
WannaCry อาจเป็นการโจมตี Ransomware ที่มีชื่อเสียงมากที่สุดจนถึงปัจจุบัน เนื่องจากมีอิทธิพลกว้างขวางถึง 150 ประเทศ และเป้าหมายโปรไฟล์สูงรวมถึง บริการสุขภาพแห่งชาติของอังกฤษ (NHS) มัลแวร์ WannaCry เข้าระบบในรูป 'Dropper' ที่ประกอบด้วยหลายส่วนประกอบ เช่น แอปเข้ารหัส/ถอดรหัสไฟล์ ไฟล์ที่มีคีย์เข้ารหัส และสำเนา Tor browser เพื่อทำให้ IP ไม่สามารถติดตามได้ แฮกเกอร์ขอค่าไถ่เป็นร้อยๆ Bitcoin ภายในเวลาจำกัด สร้างความเร่งด่วนโดยคุกคามว่าจะสูญเสียข้อมูล การแพร่กระจายครั้งแรกเกิดที่ SMB (Server Message Block) ของ Microsoft ใช้แชร์ไฟล์ระหว่างคอมพิวเตอร์ในเครือข่ายปิด แต่ถูกใช้ประโยชน์ได้หากคอมพิวเตอร์หนึ่งต่อสาธารณะ ดังนั้นระบบทั้งหมดที่เชื่อมต่อกับโหนด SMB กลายเป็นเป้าหมาย
ดูเพิ่มเติม: ระวัง SpriteCoin: มันคือ Ransomware!
-
GoldenEye
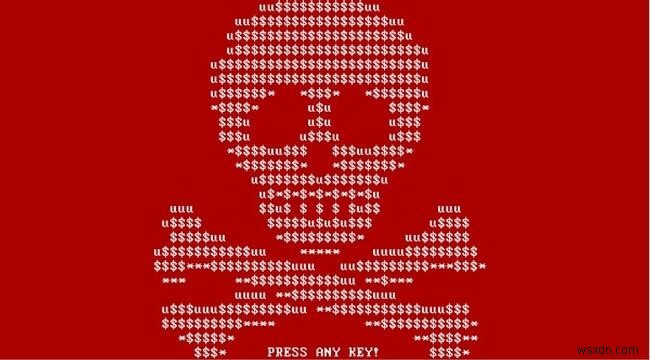
รู้จักอีกชื่อว่า NotPetya การโจมตี GoldenEye Ransomware กระจายไปสู่ระบบของบริษัทมูลค่าหลายพันล้านดอลลาร์ เช่น FedEx, Merck, Cadbury, AP Moller-Maersk มูลค่ารวม $130 พันล้านดอลลาร์ คำถามคือแฮกเกอร์ต้องขอค่าไถ่เกิน $300 ต่อเครื่องที่ถูกควบคุม แต่เป้าหมายหลักคือทำลายข้อมูล GoldenEye 属于 Petya family (ดังนั้นจึงชื่อ NotPetya) เข้ารหัสไฟล์สำคัญ ขโมยข้อมูลรับรองที่ละเอียดอ่อน และยึดฮาร์ดไดรฟ์ด้วย เทียบกับ GoldenEye, WannaCry ค่อนข้างพื้นฐาน GoldenEye ไม่ได้แค่ยึดข้อมูล มันบังคับให้คอมพิวเตอร์รีบูทและลบล็อกทั้งหมดพร้อมกัน ทำให้ติดตามแฮกเกอร์ไม่ได้ การบุกเข้าของมัลแวร์ด้านหลัง Ransomware นี้ อาจทำโดยคนในเครือข่ายของคุณ โดยหลอกด้วยอีเมลหรือเอกสาร Word ที่โหลดมัลแวร์ มัลแวร์นี้คือตัวอัจฉริยะที่สุดจนถึงปัจจุบัน
-
CryptoLocker
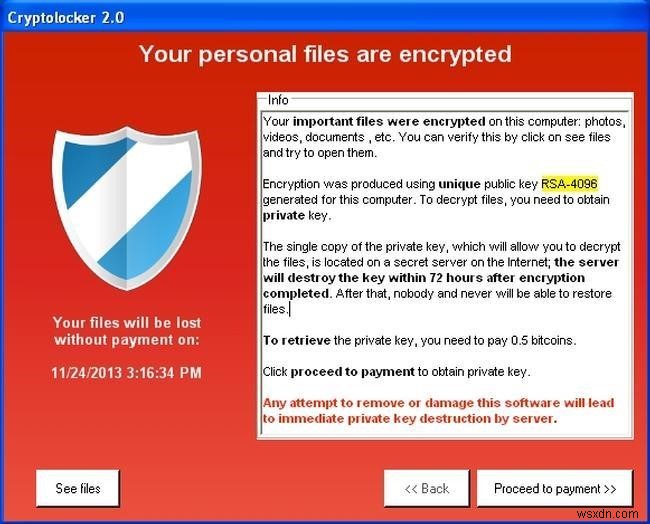
Cryptolocker ทำงานแบบ Ransomware แบบดั้งเดิม โทรจันบุกเข้าระบบ และเข้ารหัสไฟล์สำคัญทั้งหมด แฮกเกอร์ขอ $300 เพื่อให้คีย์ถอดรหัส กระบวนการจริงใช้เทคนิค Social Engineering หลอกผู้ใช้รันไฟล์ ZIP ที่มีรหัสผ่าน ซึ่งดูเหมือนไฟล์แนบอีเมลที่แท้จริง เมื่อผู้ใช้เปิดไฟล์ โทรจันทำงานในพื้นหลัง สร้างคีย์สมมาตรแยกต่างหากสำหรับแต่ละไฟล์ที่เข้ารหัส โหมดเข้ารหัสคือ RSA 2048-bit
-
zCrypt
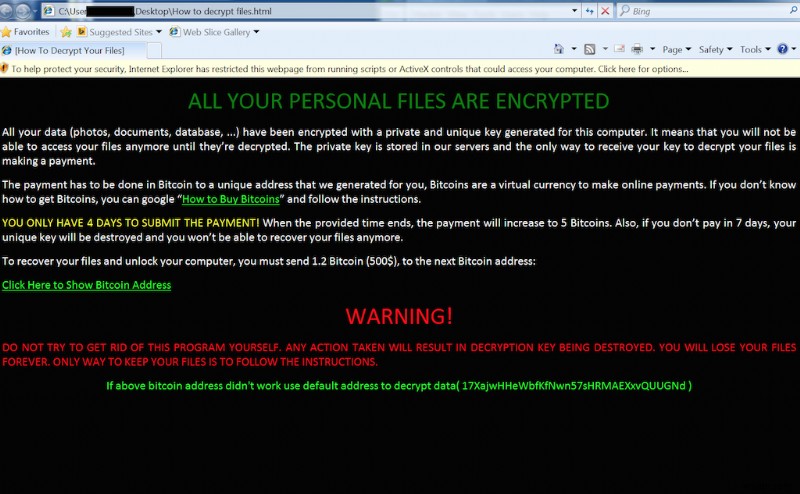
zCrypt เป็น Ransomware แบบทำงานเหมือนไวรัส ต่างจาก Ransomware อื่นที่แพร่ผ่านอีเมลหรือดาวน์โหลด ตัวนี้แพร่ผ่าน USB stick เพิ่งถึงเป้าหมาย ก็สร้างไฟล์ autorun.inf เพื่อรันอัตโนมัติเมื่อ USB ติดไวรัสเสียบเข้าระบบอื่น หลังแฮกเกอร์เข้ารหัสข้อมูลทั้งหมด ขอชำระเงินภายใน 4 วัน หลังช่วงเวลานี้ ค่าไถ่จะเพิ่มขึ้น และคีย์ถอดรหัสบนเซิร์ฟเวอร์แฮกเกอร์จะถูกทำลายหากไม่ชำระภายใน 7 วัน (ตามการโจมตี มกราคม 2016)
ข้อเสียใหญ่ของ zCrypt คือ แม้ผู้ใช้ยอมแพ้ข้อมูลที่ถูกขโมย ก็ยังใช้ระบบไม่ได้ เพราะ zCrypt ไม่หยุดหลังเข้ารหัสข้อมูลเดิม มันยังคงเฝ้าระวังการเปลี่ยนแปลงไฟล์หรือไฟล์ใหม่ที่สร้างขึ้น เพื่อเข้ารหัสไฟล์นั้นๆ ด้วย ผู้ใช้จะหลุดพ้นได้ก็ต่อเมื่อมัลแวร์ถูกลบออกสมบูรณ์
นอกเหนือจากการโจมตีที่กล่าวมา ล่าสุดมีการโจมตีอีเมลส่งไฟล์แนบอันตรายที่มีภัยคุกคามหรือโทรจันชื่อ Quant Loader สามารถติดตั้ง Ransomware และซอฟต์แวร์ขโมยรหัสผ่าน โจมตีใหม่นี้แยกช่องโหว่ Internet Explorer อายุ 2 ปี ที่ให้แฮกเกอร์ข้ามประตูความปลอดภัย
แต่ครั้งนี้แฮกเกอร์ใช้วิธีใหม่ โดยพึ่งพา Samba ในการดาวน์โหลดไฟล์/เอกสาร แทนที่จะใช้เว็บบราวเซอร์ ดังนั้นข้ามฟีเจอร์ความปลอดภัยทั้งหมด อีเมลนี้ตรวจพบว่าเป็นใบแจ้งหนี้ และอีเมลว่างที่มีแค่ไฟล์แนบ .zip ไฟล์ zip นี้มี Windows Script Files (.wsf) ทำให้ Quant Loader ติดตั้งไฟล์ แต่การใช้ Samba ติดตั้งใช้ file:// แทน https:// address
IT Admins ควรทำอะไรเพื่อรักษาความปลอดภัยองค์กร?
นี่คือเคล็ดลับสำหรับการป้องกันองค์กรลดความเสี่ยง Ransomware:
- ใช้ Two-Step Verification – แคมเปญฟิชชิงยังคงมีประสิทธิภาพ การยืนยัน 2 ขั้นตอนช่วยจำกัดความเสียหาย แม้ข้อมูลเข้าถึงถูกขโมยก็ตาม
- เข้ารหัสข้อมูลละเอียดอ่อนทั้งหมด – ทุกบริษัทเคยเจอบุกรุกข้อมูล การเข้ารหัสข้อมูลสำคัญจะช่วยหากถูกขโมย แฮกเกอร์จะใช้ไม่ได้
- ดูแลความปลอดภัยทางกายภาพด้วย – ข้อมูลถูกขโมยออฟไลน์ได้ จำเป็นต้องใช้กล้องวงจรปิดในองค์กร ป้องกันไม่ให้ใครเข้าพื้นที่จำกัดและขโมย/ปลอมแปลงข้อมูล
- รักษาแหล่งโจมตีที่เปราะบางที่สุด – อีเมลเป็นแหล่งที่รู้จักสำหรับ Ransomware ส่วนใหญ่โจมตีเริ่มจากอีเมลปกติพร้อมไฟล์แนบติดไวรัส รูปภาพ วิดีโอ เอกสาร ลิงก์ YouTube หรือไฟล์อื่นที่มีมัลแวร์ อย่าเปิดจนกว่าจะแน่ใจว่าอีเมลนั้นเป็นของคุณหรือรู้จักผู้ส่ง หากได้อีเมลแปลก ให้แจ้งที่ปรึกษาความปลอดภัยข้อมูล และลบอีเมลทันที
- ทำให้พนักงานฉลาดขึ้น – ฝึกพนักงานเรื่องความสำคัญของไซเบอร์ความปลอดภัย และสำคัญที่สุด สอนให้รู้สัญญาณเตือนและตอบสนองอย่างเหมาะสม
- ระมัดระวัง – อย่ารอโจมตี กระตือรือร้น เรียนรู้การรั่วไหลข้อมูลจาก執法单位 ใช้ไฟล์ล็อกและพยายามระบุสัญญาณเตือนก่อนเวลา
การเปิดเผยการโจมตี?
วิธีแก้เก่าๆ เช่นเก็บโคลนข้อมูลทั้งหมดบนเซิร์ฟเวอร์สำรองในเครื่อง ล้าสมัย แม้ช่วยกู้คืนฐานข้อมูลเร็วในส่วนใหญ่ จนกว่าปัญหาจะไม่ใช่การหยุดทำงานของไซต์ใหญ่ ในขณะที่ปัจจุบันคลาวด์มีผลกระทบต่ออุตสาหกรรมนี้ เพราะทำให้แชร์ไฟล์ระหว่างเซิร์ฟเวอร์สำรองและหลักง่ายขึ้น คุณไม่ต้องกังวลเรื่องการแชร์ผ่านอินเทอร์เน็ตที่อาจถูกบุกเข้ามา อย่างไรก็ตาม Ransomware ที่สุกขึ้นตามเวลา มีวิธีและกลยุทธ์ของตัวเองในการทำลายไม่แค่เซิร์ฟเวอร์หลัก แต่รวมถึงเซิร์ฟเวอร์สำรองด้วย
วิธีแก้ปัจจุบันคือใช้เทคโนโลยี Machine Learning แบบ AI ด้วย ML นักพัฒนาสามารถฝึกกับฐานข้อมูลการโจมตี Ransomware อดีต และปล่อยให้ Machine Learning สร้างความเชื่อมโยงจากโจมตีเก่า เพื่อเข้าใจและป้องกันเวอร์ชันใหม่ได้เร็ว
จากที่เห็นมา Ransomware เป็นการโจมตีที่จะเพิ่มขึ้นตามเวลาและมีผลกระทบมากขึ้น องค์กรจะยังคงจ่ายเงินให้แฮกเกอร์ แทนที่จะดูแลมาตรการปกติ เช่น สแกนอีเมล กรองดาวน์โหลด และอัปเดตระบบ
