

กำลังเล่นเน็ต/เช็กอีเมล -> ป๊อปอัปขึ้น: "คอมพิวเตอร์และข้อมูลถูกล็อก/เข้ารหัสโดยแรนซอมแวร์ ต้องจ่ายค่าไถ่จึงจะปลดล็อก"
คนส่วนใหญ่รู้จักแรนซอมแวร์ทั่วไป — นักอาชญากรรมจึงประดิษฐ์รูปแบบใหม่ๆ ให้จ่ายเงินง่ายขึ้น
1. แรนซอมแวร์ที่พูดได้ (Talking Ransomware - Cerber)
ติดผ่านไฟล์แนบปลอม Microsoft Office -> เข้ารหัสไฟล์ เปลี่ยนนามสกุลเป็น .cerber
ข้อยกเว้น: หากอยู่ในรัสเซีย, ยูเครน, หรือประเทศ CIS อื่นๆ (อาร์เมเนีย, อาเซอร์ไบจาน, เบลารุส, กรุงี, คีร์กีสถาน, คาซัคสถาน, มอลโดวา, เติร์กเมนิสถาน, ตาจิกิสถาน, อุซเบกิสถาน) Cerber จะปิดการทำงาน
จะรู้ว่าติด Cerber จาก: ข้อความบนเดสก์ท็อป, คำแนะนำการจ่ายในทุกโฟลเดอร์ (TXT, HTML), และไฟล์ .vbs (Visual Basic Script) ที่พูดแนะนำวิธีจ่ายและถอดรหัส
2. "เล่นเกมให้เรา... ไม่งั้น..." (PUBG Ransomware)
เมษายน 2018: PUBG Ransomware ไม่ขอเงิน — ให้เลือก:
- เล่นเกม PlayerUnknown's Battlegrounds (ราคา $29.99 บน Steam)
- หรือวางโค้ดที่ให้มาบนหน้าจอ -> ปลดล็อกได้เลย
เป็น "Unmalware" — ดูราวกับแรนซอมแวร์ แต่จริงๆ เป็นเครื่องมือโปรโมทเกม — แต่จริงๆ มันเข้ารหัสไฟล์และเปลี่ยนนามสกุลเป็น .pubg หากเจอ ให้วางโค้ดดีกว่าซื้อเกม — แรนซอมแวร์จริงจะขอเงินมากกว่านี้ 10 เท่า
น่าเสียดาย: นี่คือแรนซอมแวร์ชนิดเดียวที่ "ง่ายต่อการเอาชนะ" แบบนี้
3. "ฉันจะลบไฟล์ทีละไฟล์" (Jigsaw)
Jigsaw ลบไฟล์ทีละไฟล์ — เดิมชื่อ "BitcoinBlackmailer" เปลี่ยนชื่อจากตุ๊กตา Billy the Puppet ในหนัง Saw
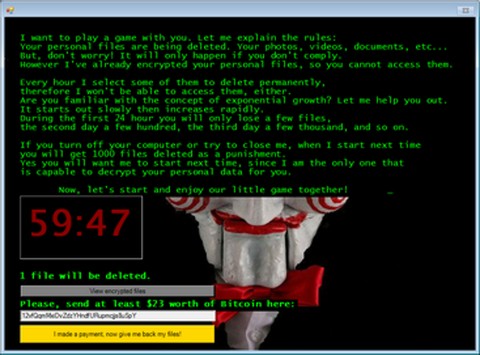
พบเมษายน 2016 แพร่ผ่านอีเมลสแปม/ไฟล์แนบ -> ล็อกข้อมูลและ MBR -> แสดงข้อความขู่
ไม่จ่ายภายใน 1 ชั่วโมง -> ลบไฟล์ 1 ไฟล์ ทุกชั่วโมงจำนวนไฟล์ที่ลบเพิ่มขึ้น Reboot/Kill process -> ลบ 1000 ไฟล์ (Jigsaw ปลอมเป็น Firefox/Dropbox ใน Task Manager)
รุ่นใหม่ขู่ "Dox" (เปิดเผยข้อมูลส่วนตัว) หากไม่จ่าย — เปลี่ยนเกมมัลแวร์
4. "จ่ายแล้ว? เสียดายนะ" (Ranscam)
แรนซอมแวร์ทั่วไป: จ่าย -> ได้ Key ถอดรหัส — แต่ Ranscam แตกต่าง: รับเงิน แล้วหนี ไม่เข้ารหัสเลย -> ลบข้อมูลทิ้งไปเลย
Petya (NotPetya) ทำลายข้อมูลเช่นกัน ไม่คืนการเข้าถึง
5. "ใช่ เราล็อก TV คุณ" (FLocker)
มิถุนายน 2016: FLocker (ANDROIDOS_FLOCKER.A) ที่โจมตี Android โทรศัพท์/แท็บเล็ต -> ขยายไป Smart TV ที่ใช้ Android
แสดงข้อความปลอม "คำเตือนจากเจ้าหน้าที่กฎหมาย: พบเนื้อหาผิดกฎหมาย" เป้าหมาย: ยุโรปตะวันตก/อเมริกาเหนือ (ยกเว้นรัสเซีย/ประเทศ CIS)
จ่ายด้วย Gift Card iTunes -> คืนการควบคุม
6. "เราล็อกข้อมูลคุณจริงๆ นะ!" (Fake Ransomware)
มีแรนซอมแวร์ที่ ไม่ทำอะไรเลย — แค่ Popup ปลอมอ้างว่าควบคุมคอมพิวเตอร์
เหยื่อจ่ายเงิน ไม่รู้ว่าไม่จำเป็น — ข้อมูลไม่ถูกเข้ารหัส
มักเป็น Browser Popup ปิดไม่ได้ — ทดสอบ: กด Alt+F4 (Win) / Cmd+W (Mac) หากปิดได้ = ปลอม -> อัปเดต Antivirus สแกนทันที
7. แรนซอมแวร์แต่งตัว (Ransomware in Disguise)
ไฟล์แนบอีเมลปลอม: .doc อ้างเป็นใบแจ้งหนี้ -> ดาวน์โหลด -> ระบบโดนแฮ็ก
ปลอมเป็นซอฟต์แวร์ดัง: DetoxCrypto ปลอมเป็น Malwarebytes ("Malwerbyte"), CTB-Locker ปลอมเป็น Windows Update
มิจฉาชีพไม่หยุดสร้างแรนซอมแวร์ใหม่ — อ่านคู่มือป้องกันแรนซอมแวร์ หรือ เครื่องมือถอดรหัสแรนซอมแวร์
