

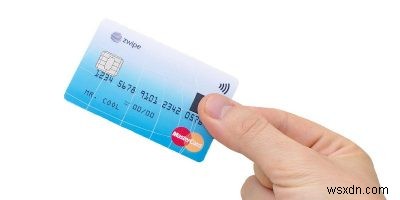
20 เมษายน MasterCard ประกาศปล่อยบัตรเดบิตชีวภาพ (biometric) ใหม่ในแอฟริกาใต้ ใช้ประเทศนี้เป็นสนามทดสอบ ปรับปรุงเทคโนโลยีก่อนขยายประเทศอื่น
แม้จะได้รับการต้อนรับดีจากคนที่คาดว่าจะชอบจ่ายเงินเร็วขึ้น แต่ต้องถามว่า: นิ้วมือปลอดภัยกว่า PIN แบบเก่าจริงไหม? การยืนยันตัวตนที่สะดวกและทันสมัย ไม่ได้หมายความว่าปลอดภัยกว่าแน่นอน
Biometric Authentication เป็น Trend แรง
รหัสผ่านใช้มาตั้งแต่สมัยโบราณ ทหารประตูท้าทายให้ท่องคำพูด เพื่อตัดสินใจปล่อยผ่าน ในยุคดิจิทัล รหัสผ่านถูกและง่ายสำหรับความปลอดภัยบัญชีผู้ใช้ การยืนยันตัวตนด้วยนิ้วมือ ก่อนหน้านี้สนใจเฉพาะองค์กรใหญ่และรัฐบาล
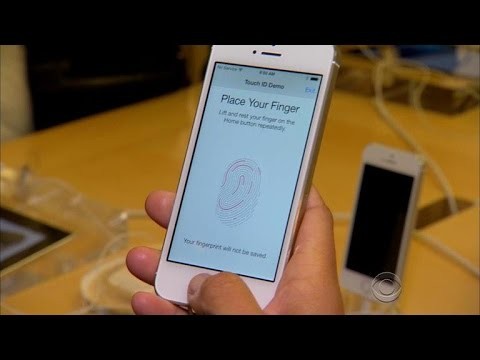
ทุกอย่างพลิกผันหลัง Apple และ Samsung แข่งขันวางนิ้วมือบนโทรศัพท์ ตั้งแต่นั้นมา Trend วาง biometric authentication บนผลิตภัณฑ์ระดับพรีเมียม Samsung Galaxy S8 ล่าสุดมี iris scanner ด้วย
คนไว้วางใจวิธีนี้ เพราะ unique ปลอดภัยสมมติว่าแฮกเกอร์ไม่มีนิ้วมือ/ลวดตาเหมือนคุณ มีความมั่นใจว่า "ผูกมัดทางชีววิทยา" กับอุปกรณ์/บัญชี นี่อาจเป็นเหตุผล MasterCard ใช้ความไว้วางใจนี้ วางนิ้วมือบนบัตร ทำให้จ่ายเงินปลอดภัย ไม่ต้อง PIN
เหตุผลที่ควรกังวล
การกระทำของ MasterCard เลvant คำถาม: บัญชีธนาคารที่เป็นส่วนตัว ควรผูกกับนิ้วมือหรือ PIN? ตรรกดู PIN 4 หลัก มี 10,000 แบบ (0000-9999) นิ้วมือมี billions permutations ทายากกว่า
แต่มีปัญหาเล็กน้อย: โจร/แฮกเกอร์ ราวๆ พยายามทายรายละเอียดยืนยันตัวตนของบัตรที่เพิ่งขโมย ใช้พลังงานมาก บัตรล็อคหลังพยายามผิดหลายครั้ง การขโมย credentials กดขีดการทาย PIN ขโมยได้หลายวิธี: ติด keypad ปลอมบน ATM หรือมองจากหลังไหล่
มองตอนแรก PIN ไม่น่าปลอดภัยเท่า biometrics นิ้วมือขโมยไม่ได้ใช่ไหม?
ผิด
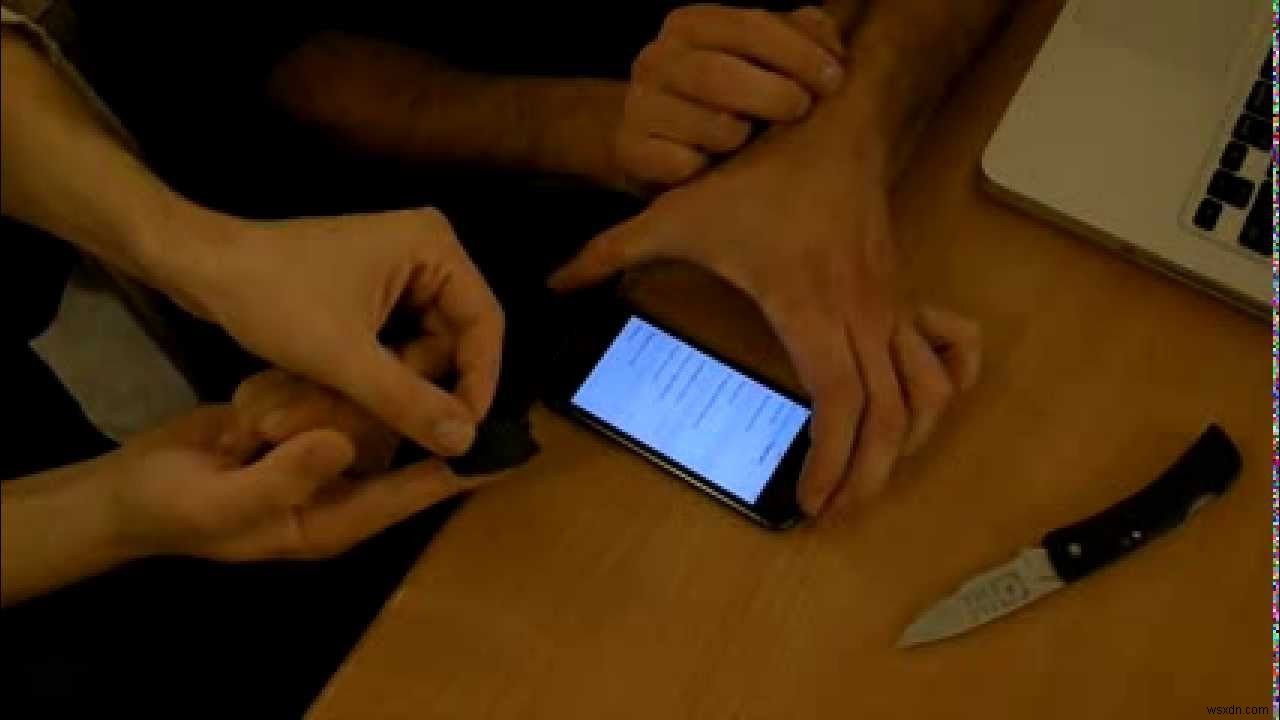
ขโมยนิ้วมือ ง่ายมาก แฮกเกอร์ดัง Jan Kissler ดึงข้อมูลนิ้วมือจากรูปถ่ายความละเอียดสูงของ Ursula von der Leyen รัฐมนตรีกล้องแอฟริกา เรียบร้อยพอเข้าถึงข้อมูล biometric ของเธอได้
พยายามทำให้ scanner แข็งแรงด้วยการ map รูปแบบเส้นเลือดในนิ้ว ก็ถูกนักวิจัย Swiss ผ่านด้วยเทคนิค imaging พิเศษ และอย่าลืม: การรั่วไหลข้อมูล U.S. Office of Personnel Management กรกฎาคม 2015 แฮกเกอร์ขโมย social security number 21.5 ล้าน และ นิ้วมือ 5.6 ล้านคน
ทำไมมันสำคัญ
ฐานข้อมูลใหญ่ถูกบุก รหัสผ่านถูกขโมย ผลกระทบรุนแรง แต่กันได้โดยเปลี่ยนรหัสผ่านทันที แต่นิ้วมือถูกขโมย จะเปลี่ยนยังไง?
ใจความ: นิ้วมือเป็นข้อมูล ยกเลิกไม่ได้ (irrevocable) เกิดมา มีตลอดชีวิต เหมือนลวดตา หรือ biometric identifier อื่นๆ ทำได้ดีที่สุดคือเปลี่ยนนิ้ว แต่นิ้วมีแค่ 10 นิ้ว ถ้าเป็นเป้าหมายโปรไฟล์สูง หรือมีรูปถ่ายความละเอียดสูงเยอะบนเว็บ ไม่มีทางหลบพ้น
Biometric authentication มีประสิทธิภาพสูงสุดตอนใช้ในสภาพแวดล้อมปลอดภัยสูง โดยคนที่ไม่มีชีวิตสาธารณะ (เช่นเอเจนต์รัฐบาล) ในเทคโนโลยีผู้บริโภค มันเป็นความสะดวกที่ แลกกับความปลอดภัย นิ้วมือกลายเป็น ปลอดภัยน้อยลงเมื่อคุณมีชื่อเสียงมากขึ้น
วันนี้ วางความไว้วางใจเต็มที่ใน biometrics อาจเป็น time bomb ที่จะถึง entropy ในไม่กี่ปี แฮกเกอร์จะมาสร้างฐานข้อมูลนิ้วมือ/ลวดตาใหญ่ๆ
คิดว่ามีวิธีทำให้ biometric authentication ปลอดภัยกว่าสำหรับเทคโนโลยีผู้บริโภคไหม? คอมเมนต์บอกเรา!
