

Chrome Web Store ไม่ได้มีระบบป้องกันที่สมบูรณ์แบบ และนักพัฒนามัลแวร์ใช้ช่องโหว่เหล่านี้เพื่อวัตถุประสงค์ที่ไม่ดี อันตรายจากส่วนขยายอันตรายกำลังเพิ่มขึ้นจนกลายเป็นภัยคุกคามใหญ่ต่อธุรกิจและองค์กรทั่วโลก
มาดูว่า ส่วนขยาย Chrome ที่เป็นอันตรายเพียงตัวเดียว สามารถสร้างปัญหาใหญ่ให้ธุรกิจได้อย่างไร
Chrome Web Store ปลอดภัยจากไวรัสจริงหรือ?
Chrome Web Store เป็นสถานที่ที่ปลอดภัยกว่าสำหรับติดตั้งส่วนขยาย แต่ไม่ได้ปลอดภัย 100% Google พยายามป้องกันมัลแวร์ เช่น อนุญาตติดตั้งเฉพาะจาก Web Store หรือภายใต้เงื่อนไขเข้มงวด และตรวจสอบกิจกรรมที่น่าสงสัย
แต่ Google ไม่สามารถจับส่วนขยายที่ไม่ดีทุกตัวที่อัปโหลดขึ้นมา บางตัวก็เลยรอดผ่านมา ดังนั้น ไม่มีอะไรใน Web Store ที่ปลอดภัย 100% แต่ปลอดภัยกว่าการดาวน์โหลดไฟล์สุ่มจากอินเทอร์เน็ตมาก
ส่วนขยาย Chrome ตัวเดียว กระทบองค์กรทั้งหมดได้อย่างไร
ปัจจุบัน มัลแวร์ส่วนขยาย Chrome ส่วนใหญ่ มีเป้าหมายเพียงคอมพิวเตอร์เครื่องเดียว อาจติดตั้ง keylogger หรือติดตามการใช้เบราว์เซอร์ แต่ผลกระทบ侷限在เครื่องที่ใช้อยู่
แต่แนวโน้มใหม่ของมัลแวร์ส่วนขยาย Chrome ต้องการเปลี่ยนแปลงสิ่งนี้ แทนที่จะส่งเพย์โหลดเพียงอย่างเดียว สายพันธุ์ใหม่นี้จะสร้าง "จุดอิง" (foothold) บนคอมพิวเตอร์เหยื่อ
จากจุดอิงนี้ ฮักเกอร์สามารถเจาะลึกลงไปในเครือข่ายองค์กรได้ หากผ่านระบบป้องกันเครือข่ายได้ ฮักเกอร์สามารถสPY บนคอมพิวเตอร์และระบบไฟล์อื่นๆ ในเครือข่ายได้
นี่คือวิวัฒนาการของส่วนขยาย Chrome ที่ไปในทางผิด ที่โลกไซเบอร์เซキュริตี้ยังไม่เคยเห็น ตอนนี้ คนเพียงคนเดียวในเครือข่ายใหญ่ ก็สามารถทำให้คนอื่นๆ อันตรายได้ เพียงแค่ดาวน์โหลดส่วนขยายที่เป็นอันตราย
ตัวอย่างมัลแวร์ส่วนขยาย Chrome ในโลกจริง
สิ่งนี้อาจดูน่ากลัว แต่ไม่มีความหมายหากไม่เกิดขึ้นจริง เรามีหลักฐานอะไรบ้างที่ว่าวิธีโจมตีนี้เป็นจริง?
หลักฐานมาจาก ThreatPost ซึ่งติดตามภัยคุกคามความปลอดภัย พวกเขาพบ 106 ส่วนขยายอันตราย และแจ้ง Google ลบออก
การลบส่วนขยายอันตรายไม่ใช่เรื่องใหม่ แต่จุดที่น่ากลัวคือพฤติกรรมของมัลแวร์ มันไม่ได้แค่ขโมยข้อมูลจากเครื่องเหยื่อ แต่ยังสร้าง "ประตูหลัง" (backdoor) ให้ฮักเกอร์เข้าเครือข่ายเหยื่อได้
มัลแวร์ทำงานอย่างไร?
การตรวจสอบความปลอดภัยของ Google เป็นอุปสรรคใหญ่สำหรับมัลแวร์ส่วนขยาย หาก Google ตรวจพบ มันอาจเตือนให้รู้จักมัลแวร์รุ่นใหม่ แต่หากผ่านการตรวจสอบ มัลแวร์ก็มีโอกาสแพร่กระจายกว้าง เพราะผู้ใช้ไว้วางใจแอปใน Chrome Web Store
สายพันธุ์นี้เปลี่ยนเส้นทางเหยื่อไปเว็บไซต์เพื่อดาวน์โหลดไฟล์ติดไวรัส แต่หากลิงก์โดยตรง Google จะจับได้ทันที
นักพัฒนามัลแวร์หลีกเลี่ยงโดยสร้าง "เว็บไซต์ที่เปลี่ยนรูปแบบ" (morphing website) เมื่อคอมพิวเตอร์เชื่อมต่อ เว็บจะตรวจสอบว่ามาจากไหน
หากไม่ใช่จาก ISP ของบริษัทหรือผู้บริโภค อาจเป็นระบบอัตโนมัติเช่น Google ที่มาเช็คความปลอดภัย เว็บจะแสดงหน้า landing page ปลอดภัย เพื่อหลอกตัวตรวจสอบว่าเว็บปลอดภัย
แต่หากผู้เยี่ยมชมมาจาก ISP บริษัทหรือผู้บริโภค จะเป็นมนุษย์จริง เว็บจะเปลี่ยนเส้นทางไป "เว็บจริง" ที่มีลิงก์มัลแวร์
ดังนั้น ตอนอัปโหลดไป Chrome Web Store ตัวตรวจสอบเห็นหน้า landing page ปลอดภัย จึงทำเครื่องหมายว่าแอปปลอดภัย แต่ตอนผู้ใช้ดาวน์โหลด พวกเขาเห็นเว็บจริงพร้อมเพย์โหลดมัลแวร์
มัลแวร์แพร่กระจายไปไกลแค่ไหน?
วิธีนี้หลีกเลี่ยงการตรวจจับได้ดีมาก จนมี 106 ส่วนขยาย Chrome ผ่านตัวกรองไวรัส รวมกันมี 32 ล้านครั้งที่ดาวน์โหลด—แสดงให้เห็นถึงการแพร่กระจายที่กว้างขวาง
มัลแวร์แต่งตัวเป็นแอปตรวจจับเว็บไซต์อันตราย หรือแปลงไฟล์—ทั้งคู่เป็นส่วนขยายที่คนดาวน์โหลดโดยไม่คิดสองครั้ง ทำให้เป็นที่ลับที่สมบูรณ์แบบ
มัลแวร์สร้างจุดอิงใน 100 บริษัทและองค์กรที่แตกต่างกัน รวมถึงการเงิน สาธารณสุข และองค์กรรัฐบาล แสดงว่าฮักเกอร์มีจุดอิงในอุตสาหกรรมหลากหลาย
เนื่องจากโค้ดเบสของแอปแต่ละตัวคล้ายกันมาก นักวิจัยเชื่อว่ากลุ่มเดียวอัปโหลดทุกส่วนขยาย และเชื่อว่ามัลแวร์เป็นส่วนหนึ่งของการเฝ้าระวังระดับโลกเพื่อสร้างจุดอิงในธุรกิจทั่วโลก
คุณดาวน์โหลดมัลแวร์ไประหว่างนี้?
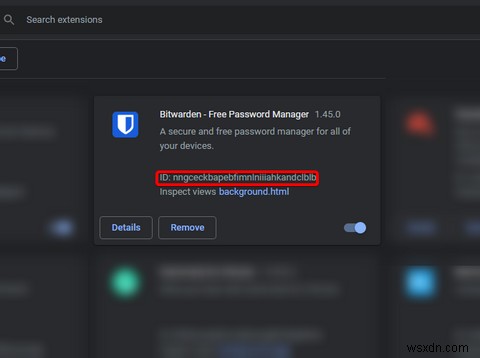
หากสงสัยว่าดาวน์โหลดส่วนขยายติดไวรัสไป ไปที่ chrome://extensions/ หาส่วนขยายที่สงสัย บันทึก ID ที่แสดงด้านล่าง
เปรียบเทียบ ID กับรายการส่วนขยายอันตราย เนื่องจาก ID เป็นตัวอักษรสับสน ให้กด CTRL+F วาง ID ที่สงสัยลงไป จะค้นหาและแจ้งถ้าพบตรงกัน
ป้องกันตัวเองจากโจมตีแบบนี้อย่างไร?
การโจมตีนี้เป็นสัญเตือนล่วงหน้าสำหรับอนาคตของมัลแวร์ส่วนขยาย เนื่องจากเครื่องมือทำงานบนเบราว์เซอร์อย่าง Google Docs ถึง Zoom ทำให้เราทำงานจากเบราว์เซอร์มากขึ้น นักพัฒนามัลแวร์จึงย้ายมาสร้างไวรัสในพื้นที่ส่วนขยายที่อ้างว่าช่วยงานเหล่านี้
ปกติจำนวนดาวน์โหลดเป็นตัวบ่งชี้ แอปที่ดาวน์โหลดน้อยและรีวิว 5 ดาวน่าสงสัย จะบ่งชี้มัลแวร์ แต่กรณีนี้ 32 ล้านคนดาวน์โหลด—จำนวนดาวน์โหลดไม่น่าเชื่อถืออีกต่อไป
แต่คุณสามารถติดตั้งเฉพาะแอปที่คนไว้วางใจ หรือมีมานานแล้ว ส่วนขยายที่มีมาปหลายปี ได้รับคำแนะนำและรีวิวดีเยอะ มั่นใจได้ว่าไม่มีเจตนาอันตราย
เช่น ส่วนขยายที่เราแนะนำสำหรับปรับปรุงการบราวซิ่ง ทุกตัวเป็นของจริง ไม่มีมัลแวร์
เก็บส่วนขยาย Chrome ให้สะอาด
ง่ายที่จะคิดว่าส่วนขยายทุกตัวใน Chrome Web Store ปลอดภัย แต่ความจริงไม่อย่างนั้น หากต้องการส่วนขยาย ให้พึ่งพาตัวเก่าที่เชื่อถือได้ เพื่อให้แน่ใจว่าไม่มีมัลแวร์ซ่อนอยู่
หากต้องการให้แน่ใจว่าส่วนขยายทุกตัวทำงานปกติ ให้ลบส่วนขยาย Chrome ที่น่าสงสัยออกไป
