

毫无疑้องว่า Google กำลังนำฟีเจอร์ใหม่ๆ มาเพื่อเพิ่มความปลอดภัยของข้อมูลผู้ใช้ที่จัดเก็บบน Google Cloud ชุดฟีเจอร์ความปลอดภัยใหม่ได้รับการเปิดตัวโดย Google โดยจุดมุ่งหมายหลักคือเพื่อให้ความปลอดภัยที่ดีขึ้นแก่ Google Cloud Platform (GCP)
ฟีเจอร์ความปลอดภัยใหม่ของ Google Cloud Platform (GCP):
GCP พยายามให้แพลตฟอร์มที่ปลอดภัยและขยายได้แก่ผู้ใช้และองค์กร บทความนี้รายการฟีเจอร์ใหม่ทั้งหมดบน Google Cloud Platform อ่านต่อเพื่อเข้าใจว่ามีอะไรบ้าง:
1. รักษาความลับข้อมูลด้วย Google VPC Service Controls

ฟีเจอร์แรกที่ Google นำเสนอคือ Virtual Private Cloud Service Controls หากคุณกังวลเรื่องความเป็นส่วนตัวของข้อมูลบน Google Cloud ว่ามันไม่อยู่ในเครือข่ายที่ปลอดภัยของคุณ VPC service controls คือตัวเลือกที่ดีที่สุด
Google VPC Service Controls สร้างชั้นเพิ่มเติมรอบข้อมูลของคุณที่ให้ความปลอดภัยเพิ่มเติมและป้องกันการเข้าถึงที่ไม่ถูกต้อง
Google เป็นรายแรกที่ให้ขอบเขตความปลอดภัยแบบเสมือนจริงแก่บริการที่ใช้ API เช่น Google Cloud Storage, BigQuery และ Bigtable ปัจจุบัน VPC Service Controls อยู่ในขั้น Alpha และรักษาความปลอดภัยข้อมูลที่ละเอียดอ่อนบนคลาวด์โดยการสร้างชั้นความปลอดภัยเพิ่มเติมที่เรียบง่าย รวดเร็ว และยืดหยุ่น
หากต้องการสมัคร VPC Service Controls คลิกที่นี่
2. Cloud Security Command Center
ยอมรับว่าองค์กรเริ่มมอบแอปพลิเคชันมากขึ้นไปยังคลาวด์ แต่ยังคงยากที่จะเข้าใจปัจจัยความเสี่ยงและระดับทรัพยากรคลาวด์ที่เกี่ยวข้อง
Cloud Security Command Center (Cloud SCC) ใหม่ของ Google ให้แดชบอร์ดศูนย์กลางที่ช่วยให้คุณเห็นและตรวจสอบแคตตาล็อกของทรัพยากรคลาวด์ทั้งหมด สแกนตัวเลือกที่จัดเก็บที่คุณสามารถจัดเก็บข้อมูลละเอียดอ่อน ตรวจสอบช่องโหว่บนเว็บ และตรวจสอบสิทธิ์การเข้าถึงทรัพยากรสำคัญของคุณ
Cloud SCC อยู่ในขั้น Alpha และให้คำอธิบายโดยละเอียดว่าบริการ GCP เช่น Compute Engine, Cloud Storage ฯลฯ มีสุขภาพและความปลอดภัยอย่างไร
หากต้องการสมัครโปรแกรม Cloud SCC alpha คลิกที่นี่
3. Access Transparency
เราไม่ไว้ใจอะไรแบบโง่เขลาได้ เรื่องนี้ใช้ได้กับบริการ Google Cloud ที่เราใช้ จนกว่าคุณจะไว้ใจผู้ให้บริการคลาวด์บางราย คุณจะไม่จัดเก็บข้อมูลบนมัน Google Cloud Services พยายามให้ความโปร่งใสสูงสุดแก่ลูกค้า ทำให้ง่ายต่อการไว้ใจแอปพลิเคชันและมีข้อมูลเชิงลึกว่าสิ่งที่เกิดขึ้นกับข้อมูลที่จัดเก็บบนคลาวด์คืออะไร
ด้วย Access Transparency Google มุ่งให้บันทึกการตรวจสอบ (audit logs) ของการเข้าถึงการบริหารจัดการที่ได้รับอนุญาตโดย Google Support และ Engineering สำหรับบริการ GCP ในขณะที่ให้บันทึกการตรวจสอบ มันยังมุ่งรักษาสภาพแวดล้อมที่มีประสิทธิภาพสูงและน่าเชื่อถือ
หากต้องการข้อมูลเชิงลึกเกี่ยวกับ Access Transparency เยี่ยมชมหน้าผลิตภัณฑ์และสมัครวันนี้
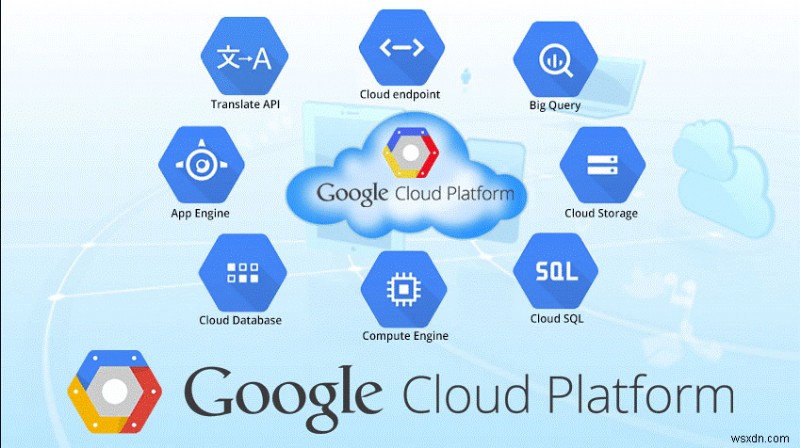
Img Src: Freebuf
4. Cloud Armor
เราทราบดีว่าบริการที่面向อินเทอร์เน็ตควรเร็วและตอบสนอง แต่มีอีกประเด็นสำคัญที่ต้องให้ความสนใจ คือการป้องกันการโจมตีที่เป็นอันตราย Google จึงนำเสนอ Cloud Armor Cloud Armor เป็นบริการป้องกัน DDoS (Distributed Denial of Service) และการป้องกันแอปพลิเคชันที่มีรายละเอียดทางเทคนิคเหมือนที่ใช้ใน Gmail และ YouTube
Cloud Armor ทำงานกับ Cloud HTTP(S) Load Balancing และมีภาษากฎที่มีศักยภาพและเครื่องยนต์บังคับใช้ทั่วโลก ด้วย Cloud Armor ผู้ใช้สามารถกำหนดกลไกการป้องกันที่กำหนดเองได้ง่ายโดยอิงจากพารามิเตอร์ต่างๆ จากเลเยอร์ 3 ถึงเลเยอร์ 7
หากต้องการข้อมูลเชิงลึกเกี่ยวกับ Cloud Armor เยี่ยมชมหน้าผลิตภัณฑ์ Cloud Armor
5. DLP API:
การรักษาความปลอดภัยข้อมูลละเอียดอ่อนเป็นความต้องการของยุคนี้ ปัจจัยหลักที่เพิ่มเข้ามาคือเราจะรู้ได้อย่างไรว่าเราปลอดภัย Google จึงนำเสนอ Data Loss Prevention (DLP) API DLP เป็นบริการที่กำหนดและจัดหมวดหมู่ข้อมูลความลับที่คุณจัดเก็บในทรัพยากรดิจิทัลขององค์กรได้ง่าย
DLP ถูกนำเสนอปีที่แล้ว และปีนี้ Google ทำให้พร้อมใช้งานทั่วไปพร้อมฟีเจอร์เพิ่มเติมมากมาย บางอย่างรวมถึง การระบุข้อมูลประจำตัวของบัญชีบริการ การพัฒนาเซ็นเซอร์ที่กำหนดเองที่ขึ้นอยู่กับรูปแบบ กฎบริบท และพจนานุกรม
หากต้องการข้อมูลเชิงลึกเกี่ยวกับ DLP API เยี่ยมชมหน้าผลิตภัณฑ์ DLP API
6. Cloud Identity
บริการที่สร้างไว้ภายในที่ให้ผู้ใช้และองค์กรเข้าถึงและจัดการบุคคลหรือกลุ่มที่ต้องการเข้าถึงทรัพยากร GCP บริการที่สร้างไว้ภายในนี้เรียกว่า Cloud Identity และถูกประกาศโดย Google ปีที่แล้ว Cloud Identity ทำหน้าที่เป็นโซลูชัน IDaaS ที่ให้องค์กรใช้ฟีเจอร์อย่าง การจัดการอุปกรณ์และแอปพลิเคชัน และความปลอดภัยขององค์กร
หากต้องการข้อมูลเชิงลึกเกี่ยวกับ Cloud Identity เยี่ยมชมหน้าผลิตภัณฑ์ Cloud Identity
7. อัปเดตอื่นๆ
นอกเหนือจากฟีเจอร์มากมายที่นำเสนอในความปลอดภัย GCP ยังมีการประกาศอื่นๆ Google ยังประกาศว่า "โครงสร้างพื้นฐานร่วมของ Google ได้รับการอนุมัติชั่วคราว FedRAMP Rev. 4 Provisional Authorization to Operate (P-ATO) ระดับ Moderate Impact จาก FedRAMP Joint Authorization Board (JAB)"
พูดง่ายๆ ตอนนี้องค์กรและองค์กรที่อยู่ในประเทศที่ครอบคลุมภายใต้ GCP สามารถใช้และได้ประโยชน์จากการรับรองใหม่นี้
สุดท้าย มีการประกาศเกี่ยวกับความร่วมมือของ Google กับบริษัทความปลอดภัยบุคคลที่สามเพื่อให้ความปลอดภัยเพิ่มเติม บริษัทพันธมิตรจนถึงตอนนี้คือ Rackspace, Dome9 และ RedLock
以上就是關於 Google 最近宣布的新 Google Cloud Platform 安全功能,旨在使 Google Cloud 服務更加安全可靠。希望您喜歡這篇文章,請在下面的評論區分享您的反饋。
