

การเปิดกล่องสมาร์ทโฟนใหม่ ควรเป็นหนึ่งในความสุขของคนชอบเทคโนโลยี ถอดพลาสติกเปิดฝากล่อง เปิดเครื่องอุปกรณ์ใหม่ที่สะอาด無暇 โลโก้บูทหมุนวนในเกียรติยศสีสัน ในขณะที่โทรศัพท์เตรียมระบบปฏิบัติการใหม่
แต่มันจะเป็นไรถ้ายังไม่สะอาดสนิท? ใต้ผิวหน้าที่สว่างสว่าง อาจซ่อนสิ่งมืดมิดอันน่ากลัว ไปได้ว่า มีหลักฐานเพิ่มขึ้นว่า คุณอาจไม่ไว้วางใจโทรศัพท์ Android ใหม่ของคุณได้เลย
โซ่อุปทานอุปกรณ์อิเล็กทรอนิกส์ผู้บริโภค
โซ่อุปทานการผลิตสมัยใหม่ซับซ้อนมาก เนื่องจากโลกาภิวัตน์ มีตลาดโลกสำหรับทุกอย่าง ตั้งแต่วัตถุดิบจนถึงผลิตภัณฑ์เสร็จสิ้น อุปกรณ์อิเล็กทรอนิกส์ก็ไม่ต่างกัน หนึ่งในผู้ผลิตอิเล็กทรอนิกส์ใหญ่ที่สุดคือ จีน ที่ธุรกิจตะวันตกหลายแห่ง outsourcing การผลิตมาตั้งแต่เศรษฐกิจจีนเติบโตในช่วง 1980
จีนยังเป็นผู้ผลิตซิลิคอนอันดับหนึ่ง วัสดุสำคัญในอิเล็กทรอนิกส์สมัยใหม่ ประเทศนี้รับผิดชอบผลิตอุปกรณ์อิเล็กทรอนิกส์ผู้บริโภคส่วนใหญ่ที่ใช้ทั่วโลก การนำเข้าจีนไปสหรัฐอเมริกาปี 2017 รวม 1,890 億ดอลลาร์ การเติบโตมหาศาลและความเป็นผู้นำตลาด นำไปสู่สงครามการค้าระหว่างสหรัฐ-จีน เมื่อปี 2018 ทั้งสองประเทศเก็บภาษีสูงบนสินค้าของอีกฝ่าย
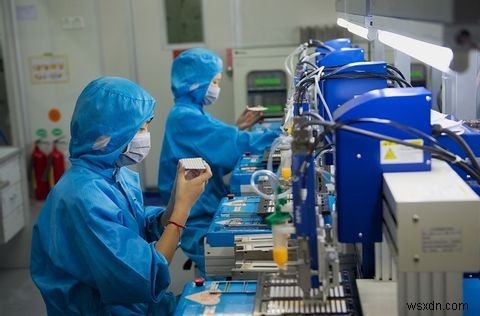
แม้จีนควบคุมสัดส่วนใหญ่ของโซ่อุปทานการผลิต วัสดุและชิ้นส่วนประกอบก็มาจากทั่วโลก เพราะฉะนั้น iDevice ของแอปเปิลจึงมีข้อความ "Designed in California. Assembled in China" (ออกแบบในแคลิฟอร์เนีย ประกอบในจีน) บนหลังเครื่อง ในบทความ "I, Pencil" ปี 1958 ของนักเศรษฐศาสตร์ Leonard Read รายละเอียดกระบวนการซับซ้อนในการผลิตดินสอเพียงแท่งเดียว สินค้าที่ดูเรียบง่ายและทิ้งทิ้งได้
โซ่อุปทานอิเล็กทรอนิกส์ที่กว้างใหญ่และซับซ้อน ทำให้การติดตามต้นทาง (traceability) ที่แม่นยำ เป็นงานเกือบจะเป็นไปไม่ได้
การผลิตสมาร์ทโฟน Android
แนวทาง "walled garden" (สวนล้อมผนัง) ของแอปเปิล หมายความว่าพวกเขาควบคุมกระบวนการผลิตอย่างเข้มงวด บริษัทเคยถูก控訴เรื่องสภาพแวดล้อมทำงานแย่และไม่ปลอดภัยให้พนักงานโรงงาน แต่พวกเขาควบคุมกระบวนการอย่างแน่นอน
แต่ Android ไม่ได้เป็นเช่นนั้น
Google ใช้แนวทาง "hands-off" (ไม่แทรกแซง) กับระบบปฏิบัติการมือถือ เนื่องจาก Android เป็น open-source ผู้ผลิตทำอะไรกับมันก็ได้ โดยไม่ต้องจ่ายเงิน โมเดลธุรกิจนี้ได้รับเครดิตว่า ขับเคลื่อน Android สู่ mainstream และความครอบครองตลาดในปัจจุบัน
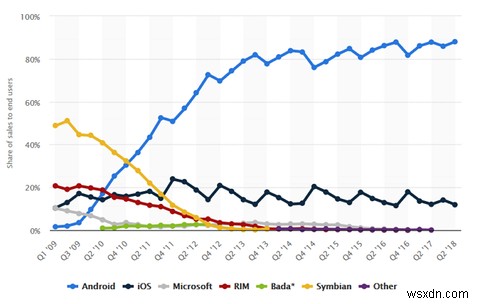
แต่แนวทางนี้มีข้อบกพร่อง: Fragmentation (การแยกแยะ), อัปเดตช้าหรือไม่มีอัปเดตเลย, และ launcher ที่ตอบสนองช้าหรือเต็มไปด้วยสแปม เพื่อนำไปสู่การผลิตอุปกรณ์ Android ที่หลากหลายมากในตลาด
เนื่องจากส่วนใหญ่ของการผลิตทำในจีน (ซึ่งเป็นเหตุผลที่ซื้อโทรศัพท์ตรงจากจีนจึงนิยมขึ้น) โรงงานมักประกอบสมาร์ทโฟนให้หลายแบรนด์ พวกเขาอาจรันบนสายการผลิตเดียวกัน แค่เปลี่ยนแบรนด์ นำไปสู่อุปกรณ์หลายเครื่องที่ใช้ซอฟต์แวร์ ชิ้นส่วน และบางครั้งผลิตภัณฑ์เสร็จสมบูรณ์เหมือนกัน
คุณไม่ไว้วางใจสมาร์ทโฟนใหม่ของคุณได้
ลักษณะเปิดของ Android ให้โอกาสมัลแวร์ เข้ามาได้ง่ายกว่า อุปกรณ์ของแอปเปิลที่คัดสรรมาอย่างระมัดระวัง แม้ Google จะพยายามปรับปรุงความปลอดภัยของแพลตฟอร์มมาเป็นปีๆ แต่ การปฏิบัติที่ไม่ดี และโซ่อุปทานที่ซับซ้อนของผู้ผลิต สร้างโอกาสให้ผู้โจมตี
มัลแวร์ RottenSys
ต้นปี 2018 บริการ Wi-Fi บน Xiaomi Redmi จดจ่อผู้วิจัยที่ Check Point Research (CPR) หลังสืบสวน พบว่ามัน ไม่ได้ให้บริการ Wi-Fi จริงๆ แต่ขอรายการสิทธิ์ (permissions) แอนดรอยด์ที่ละเอียดอ่อนมาก ไม่เกี่ยวกับ Wi-Fi เลย
สิทธิ์ที่สำคัญที่สุดคือ DOWNLOAD_WITHOUT_NOTIFICATION แอปดูเหมือนใช้สิทธิ์นี้ ดาวน์โหลดซอฟต์แวร์อันตรายจากเซิร์ฟเวอร์ Command & Control (C&C) หลังจากหน่วงเวลาเล็กน้อยตอนเปิดเครื่องครั้งแรก มัลแวร์ชื่อ RottenSys สามารถซ่อนจากระบบปฏิบัติการได้ โดยใช้ framework โอเพนซอร์สชื่อ MarsDaemon รักษากระบวนการให้ทำงานต่อไป
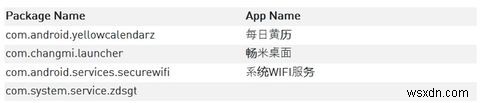
เซิร์ฟเวอร์ C&C ส่งไฟล์สำหรับเครือข่ายโฆษณาอันตราย ซึ่งติดตั้งเงียบๆ บนโทรศัพท์โดยบริการ Wi-Fi ปลอม CPR ประมาณการว่าผู้โจมตีอาจได้รายได้สูงสุด $115,000 ต่อ 10 วันการทำงาน นักวิจัยยังพบหลักฐานว่าผู้โจมตีกำลังเตรียมจ้างอุปกรณ์ที่ติดเชื้อเข้าสู่ botnet ของพวกเขา (botnet คืออะไร?)
การสืบสวนของ CPR พบว่า ผู้จัดจำหน่ายอุปกรณ์อิเล็กทรอนิกส์ Tian Pai จัดการเกือบครึ่งหนึ่งของอุปกรณ์ที่ติดเชื้อ แม้ไม่ได้กล่าวว่า Tian Pai ร่วมมือ แต่สรุปได้ว่า มัลแวร์น่าจะถูกติดตั้งในบางจุดของโซ่อุปทาน
มัลแวร์เริ่มแพร่ระบาดตั้งแต่กันยายน 2016 และถึง มีนาคม 2018 ติดเชื้อเกือบ 5 ล้านอุปกรณ์ทั่วโลก โชคดีที่ การกำจัด RottenSys ใช้เพียงไม่กี่วินาที — เพียงคุณรู้ว่ามันอยู่ที่ไหน ถ้า Android ใหม่ของคุณดูเต็มไปด้วย adware ให้ไปที่ Settings และลบแอปที่รายงานในรายงาน CPR ออก เมื่อ uninstall แอปแล้ว RottenSys ควรหายไปพร้อมกัน
Shanghai AdUps Technology
สมาร์ทโฟนของเราสร้างและเก็บข้อมูลส่วนตัวและละเอียดอ่อนเยอะมาก สิ่งที่คุณไม่คาดหวังจากโทรศัพท์ใหม่คือ มันเก็บข้อมูลทั้งหมด แล้วส่งไปเซิร์ฟเวอร์จีนทุก 72 ชั่วโมง
แต่นั่นคือสิ่งที่นักวิจัยที่บริษัทความปลอดภัย Kryptowire พบในปี 2016 Firmware ที่ได้รับผลกระทบ พบบนอุปกรณ์ Android หลายเครื่องที่ขายในสหรัฐ รวมถึง BLU R1 HD ยอดนิยม ด้วยการข้าม Android permissions มันได้เข้าถึงข้อมูลทั้งหมดของคุณโดยไม่มีข้อจำกัด ตามรายงาน รวมถึง:
"...ข้อมูลผู้ใช้และอุปกรณ์ รวมถึงเนื้อหาข้อความเต็มรูปแบบ รายชื่อติดต่อ ประวัติโทรพร้อมเบอร์โทร เงื่อนไขระบุตัวตนอุปกรณ์เฉพาะตัว รวมถึง IMSI (International Mobile Subscriber Identity) และ IMEI (International Mobile Equipment Identity)"
มันยังสามารถ โปรแกรมอุปกรณ์ระยะไกล ติดตั้งแอป และเก็บข้อมูล Fine Location ได้ Kryptowire ติดตามกิจกรรมน่าสงสัยกลับไปที่ บริษัทจีน Shanghai AdUps Technology บริษัทกล่าวว่าการเก็บข้อมูลเป็นความผิดพลาด และ firmware ใช้เพื่อให้อัปเดตอย่างเดียว แต่พวกเขาทำงานกับรัฐบาลสหรัฐ Amazon, BLU และ Google เพื่อกำจัดสปายแวร์
หนึ่งปีต่อมา นักวิจัยพบว่า Shanghai AdUps ยังใช้สปายแวร์บนอุปกรณ์ Android อยู่ ส่วนใหญ่ของการดูดข้อมูลถูกซ่อน ไม่ได้ลบ ฟีเจอร์บางอย่างปิดสำหรับอุปกรณ์สหรัฐ แต่มันยังส่งข้อมูลกลับไปที่บริษัทจีน Kryptowire สังเกตว่า AdUps ยังคงเก็บรายการแอปที่ติดตั้ง เบอร์โทร เลขระบุตัวตนอุปกรณ์ และข้อมูลหอสัญญาณ
ด้วยสถานะความสัมพันธ์ระหว่างสหรัฐ-จีน อาจคุ้มค่าที่จะทราบว่า Kryptowire ได้รับทุนจาก United States Defense Advanced Research Projects Agency (DARPA) และ Department of Homeland Security (DHS)
คุณตีความเองได้เลย
ใครคือคนที่ไว้วางใจได้จริง?
ความผิดส่วนใหญ่ของมัลแวร์ติดมาจากโรงงาน และช่องโหว่ความปลอดภัยในตัว ตกอยู่ที่จีน ใช่แล้ว การเมืองของการปกครองรัฐการเฝ้าระวังใหญ่ที่สุดโลก อาจรั่วไหลเข้าไปในอุตสาหกรรมการผลิต แต่การระบุตัวตน (attribution) ยาก และรายงานที่จับตัวผู้รับผิดชอบส่วนใหญ่ ก็คาดเดาเท่านั้น
ไม่ได้ว่าจีนควรหลุดพ้นไปหมด แต่การ控訴ล่าสุดต่อ Huawei หมายความว่า คุณ คงไม่ควรซื้อโทรศัพท์ของพวกเขา ถ้าคุณให้คุณค่าความเป็นส่วนตัว ไม่ใช่ครั้งแรกที่ Huawei 捲入醜聞ความปลอดภัย
แม้มัลแวร์ในขณะนี้ จำกัดอยู่ที่อุปกรณ์ Android แต่ไม่ได้หมายความว่าจะอยู่แบบนี้ตลอด แม้ภายใต้การดูแลของแอปเปิล ความเสี่ยงมัลแวร์ก็เป็น "ไม่น่าเป็นไปได้" ไม่ใช่ "เป็นไปไม่ได้" ถ้าความไม่แน่นอนนี้ทำให้คุณอยากยกมือ降服 อาจเป็นเวลาที่จะพิจารณา ทิ้งสมาร์ทโฟน และซื้อ dumb phone (โทรศัพท์ธรรมดา) แทน
