

คุณเพิ่งได้รับอัปเดต iOS ที่ไม่คาดคิด ไปดูเลย ตอนนี้คุณควรอัปเดต iPhone เป็น iOS 9.3.5 แล้ว เพื่อปิดช่องโหว่ Zero-day 3 ช่อง ที่ถูกใช้ประโยชน์อย่างต่อเนื่อง เพื่อให้โจมตีสามารถดักจับและขโมยข้อมูลลับจากแอปหลากหลายชนิดได้
สปายแวร์ชื่อ Pegasus ถูกค้นพบโดยบริษัทวิจัยความปลอดภัยมือถือ Lookout ร่วมกับ Citizen Lab ของมหาวิทยาลัย تورอนโต พวกเขาเชื่อว่าสปายแวร์นี้ลูกเล่นมาแล้วสักพัก แต่อย่างมากก็ถูกใช้ติดเชื้อเป้าหมายคุณค่าสูงที่ครอบครองข้อมูลละเอียดอ่อน
Pegasus บินอิสระ
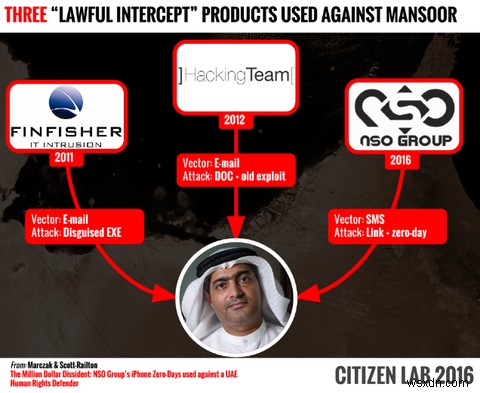
Pegasus ถูกค้นพบเมื่อ Ahmed Mansoor นักปกป้องสิทธิมนุษยชนชื่อดัง ได้รับ SMS น่าสงสัย สัญญา "ความลับใหม่" เกี่ยวกับผู้ถูกกักตัวถูกทรมานในคุกสหรัฐอาหรับเอมิเรตส์ หากเขากดลิงก์ แต่ Mansoor ส่งข้อความต่อให้ Citizen Lab วิเคราะห์
พวกเขาพบสปายแวร์ขั้นสูงมาก ที่ออกแบบมาเพื่อซ่อนตัวให้มากที่สุด พร้อมคำสั่งทำลายตนเอง Citizen Lab และ Lookout ปล่อยข้อความอธิบายว่าการแฮกนี้มีลักษณะเฉพาะของกลุ่ม NSO Group ที่มืดแต่โดดเด่น ซึ่งว่าก่อตั้งโดยอดีตทหารหน่วยข่าวกรม 8200 ของอิสราเอล
เรารู้จักลิงก์เหล่านี้เป็นส่วนของโครงสร้างโจมตีที่เชื่อมโยงกับ NSO Group บริษัท "สงครามไซเบอร์" ตั้งอยู่ในอิสราเอล ที่ขาย Pegasus สปายแวร์ "กฎหมายสำหรับการดักฟัง" เฉพาะรัฐบาล หากติดเชื้อ โทรศัพท์ของ Mansoor จะกลายเป็นสายลับดิจิทัลในกระเป๋า สามารถใช้กล้องและไมโครโฟนของ iPhone เพื่อเฝ้าระลอกกิจกรรมรอบข้าง บันทึกการโทร WhatsApp และ Viber บันทึกข้อความในแอปแชทมือถือ และติดตามการเคลื่อนที่ของเขา
เชื่อว่าเป็น "กรณีแรกของการ Jailbreak iPhone แบบระยะไกล ที่ใช้ในธรรมชาติจริงในฐานะส่วนหนึ่งของแคมเปญโจมตีเป้าหมาย" ทำให้การค้นพบนี้หายากและสำคัญ ชุดช่องโหว่ Zero-day 3 ช่องนี้ถูกเรียกว่า Trident ประกอบด้วย:
- CVE-2016-4657 -- การเข้าเว็บไซต์ที่สร้างขึ้นอย่างอันตรายอาจนำไปสู่การรันโค้ดตามใจชอบ
- CVE-2016-4655 -- แอปพลิเคชันอาจสามารถเปิดเผยหน่วยความจำเคอร์เนลได้
- CVE-2016-4656 -- แอปพลิเคชันอาจสามารถรันโค้ดตามใจชอบด้วยสิทธิ์เคอร์เนลได้
อำนาจตำนานของ Pegasus
เรารู้จัก Pegasus เพราะ Mansoor ส่ง SMS ติดเชื้อให้นักวิจัยความปลอดภัยในทอรอนโต พวกเขาสามารถแยกและแยกสปายแวร์ได้ก่อนที่ลิงก์ที่ส่งให้ Mansoor จะหมดอายุ มันทำอะไรได้บ้าง?
พูดคร่าวๆ มันทำทุกอย่างที่คาดหวังจากสปายแวร์สมัยใหม่ขั้นสูง มุ่งเป้ามือถือ ขโมยประวัติเบราว์เซอร์ อีเมล SMS และข้อมูลแชท (รวมถึง iMessage และ WhatsApp) รายชื่อติดต่อ ปฏิทิน ประวัติตำแหน่ง และอื่นๆ อีกมากมาย
iPhone มีชื่อเสียงสมควรได้ในเรื่องความปลอดภัย เนื่องจากแพลตฟอร์ม iPhone ถูกควบคุมโดย Apple อย่างเข้มงวด การโจมตีที่ซับซ้อนทางเทคนิคมักจำเป็นสำหรับการติดตั้งและการทำงานของเครื่องมือตรวจสอบ iPhone แบบระยะไกล ช่องโหว่เหล่านี้หายากและมีค่าใช้จ่ายสูง
นักวิจัยความปลอดภัยประทับใจกับความสามารถของ Pegasus ที่ซ่อนตัวได้นาน Mike Murray รองประธานวิจัยความปลอดภัย Lookout บอก Motherboard ว่า:
ซอฟต์แวร์ของ NSO Group และวิธีการกำหนดค่าและรัน มันทั้งหมดเกี่ยวกับการไม่ถูกตรวจพบ [มัน] ออกแบบมาเพื่อความลับและการมองไม่เห็น
ยืนยันการใช้งานกับเป้าหมายคุณค่าสูง สปายแวร์ออกแบบมาให้บันทึกสภาพแวดล้อมและถ่ายภาพ แต่เฉพาะเมื่อหน้าจอปิด Pegasus ยังมีกลไกทำลายตนเองที่สามารถกระตุ้นได้ภายใต้เงื่อนไขบางอย่าง
Pegasus นำข้อได้เปรียบจากการที่อุปกรณ์มือถือผสานรวมในชีวิตเรา และคุณสมบัติเฉพาะที่มีเฉพาะมือถือ -- เชื่อมต่อตลอดเวลา (WiFi, 3G/4G) การสื่อสารด้วยเสียง กล้อง อีเมล แชท GPS รหัสผ่าน และรายชื่อติดต่อ ผลลัพธ์จากโมดูลาร์ลักษณะการทำงาน ความกว้างขวางของการสื่อสารและข้อมูลผู้ใช้ที่ตรวจสอบ และวิธีการเฉพาะที่นำเข้าไปในแอปอื่นๆ เพื่อสกัดข้อมูลออกมา จนถึงตอนนี้ Pegasus เป็นการโจมตีที่ซับซ้อนที่สุดที่ Lookout เคยพบบนปลายทางมือถือ
"การดักฟังที่ถูกต้องตามกฎหมาย"
NSO Group ผู้พัฒนา Pegasus ได้อนุญาตให้สปายแวร์นี้แก่ปานามาและเม็กซิโก ตามข้อมูลจากกลุ่มนักกิจกรรม Privacy International รัฐบาลปานามารายงานว่าจ่าย $8 ล้านสำหรับ Pegasus ตามรายงานท้องถิ่น เรายังสามารถเพิ่มสหรัฐอาหรับเอมิเรตส์ เข้าไปในรายการได้ เพราะพวกเขาถูก牵连โดยตรงในการเปิดเผยครั้งนี้
เทคโนโลยี "การดักฟังที่ถูกต้องตามกฎหมาย" ไม่ได้เป็นเรื่องใหม่ หลายประเทศมีกฎหมายเข้มงวดเพื่อป้องกันการใช้เทคโนโลยีเหล่านี้อย่างผิดประสงค์ น่าเสียดายที่เรารู้ว่าสิ่งนี้ไม่ได้เป็นจริงเสมอไป แม้กรณีเดียวของ Ahmed Mansoor ก็เน้นย้ำปัญหาเกี่ยวกับสปายแวร์อันทรงพลังนี้ นี่เป็นเครื่องมือ "การดักฟังที่ถูกต้องตามกฎหมาย" ตัวที่สาม ที่ถูกใช้เก็บข้อมูลที่น่าจะใช้ต่อต้านเขา
หมายความว่าอะไรกับเรา?
หากคุณอัปเดต iPhone แล้ว คุณปลอดภัยแล้ว การโต้ตอบส่วนใหญ่ของผู้ใช้ iPhone กับ Pegasus คือการเห็นอัปเดตสำคัญจาก Apple และติดตั้ง มัน Errata Security blog กล่าวว่า:
ฉันเดาถึงผู้อยู่นอกชุมชนไซเบอร์เซค อาจเป็นเรื่องใหม่ แต่สำหรับเราที่อยู่ภายใน ไม่ได้น่าสนใจอย่างพิเศษ มันคือมัลแวร์ของรัฐบาลที่ล่าผู้กิจกรรมอีกครั้ง เพียงชุด Zero-day อีกชุดหนึ่ง
ในกรณีนี้ มีความแตกต่างเล็กน้อย ในขณะที่ Zero-day ส่วนใหญ่ถูกค้นพบโดยนักวิจัยหรือบริษัทเอง ช่องโห้วนี้ถูกใช้ประโยชน์อย่างต่อเนื่องเพื่อขโมยข้อมูลส่วนตัวและน่าจะเป็นข้อมูลละเอียดอ่อนมาก ที่อาจวางคนในอันตรายทันที
เพิ่มเติม บริบทของการพัฒนา Pegasus ทำให้การค้นพบและการใช้งานน่าสนใจกว่าปกติ: สปายแวร์อันตรายพัฒนาในประเทศประชาธิปไตย อิสราเอล ถูกขายให้ระบอบกดขี่ เช่น UAE ในขณะที่เครื่องมือพัฒนาอย่างถูกต้องเป็น "เครื่องมือดักฟังที่ถูกต้องตามกฎหมาย" กรณีนี้เป็นตัวอย่างว่าสปายแวร์ถูกใช้ในธรรมชาติจริงอย่างไร NSO Group ดำเนินงานในกรอบกฎหมาย และในคำของพวกเขา ต้องการเพียง "ช่วยทำให้โลกปลอดภัยมากขึ้น โดยให้เทคโนโลยีที่ช่วยรัฐบาลที่ได้รับอนุญาตต่อสู้กับ טרור และอาชญากรรม"
เป็นอย่างไรก็ตาม มันยังถูกใช้ต่อต้านผู้ร้องเรียน ปกป้องสิทธิมนุษยชนในประเทศที่ดูเรื่องนี้อย่างหนัก ซึ่งขัดกับการประกาศอย่างเป็นทางการว่าสินค้าของพวกเขา "อาจใช้ได้เฉพาะเพื่อการป้องกันและสืบสวนอาชญากรรม" อย่างไรก็ตาม การกระทำของ Mansoor ใน UAE เป็นกิจกรรมอาชญากรรมส่วนใหญ่ (ในเขตอำนาจศาลของพวกเขา)
พบบั๊กใน OS X และ Safari
Apple เผยแพร่แพทช์สำคัญสำหรับแพลตฟอร์มเดสก์ท็อป OS X และเบราว์เซอร์ Safari อย่างเงียบๆ หลังจากพบว่าช่องโหว่ Zero-day Trident ยังส่งผลต่อบริการเหล่านี้ด้วย ค่อนข้างเป็นธรรมชาติเนื่องจากมีโค้ดร่วมมากระหว่างแพลตฟอร์มเหล่านี้ ดังนั้นเมื่อพบช่องโหว่ในที่หนึ่ง จึงน่าจะส่งผลต่ออีกที่หนึ่ง
คุณสามารถหาแพทช์สำหรับ El Capitan และ Yosemite ได้ที่นี่ และแพทช์สำหรับ Safari ได้ที่นี่ แพทช์เหล่านี้สามารถดาวน์โหลดและติดตั้งผ่านกลไกอัปเดตมาตรฐาน และเราขอแนะนำให้ทำอย่างนั้น
ปลอดภ... จนกว่าครั้งหน้า
อุปกรณ์ Apple ของคุณปลอดภหากคุณอัปเดตแล้ว หากยังไม่แน่ใจ ดาวน์โหลดแอป Lookout Security และสแกนระบบ หากพบอะไร คุณต้องติดตั้งแพทช์ ผู้ใช้ที่ไม่ต้องการแพทช์ (เช่น ถ้าคุณ Jailbreak แล้ว) อาจพิจารณาบทแนะนำนี้ (ข้อจำกัดความรับผิดชอบ: ผมไม่ได้ทำ และไม่ได้รับการอนุมัติหรือรับรองจาก MakeUseOf โดยเด็ดขาด)
ช่องโหว่ Zero-day ถูกค้นพบตลอดเวลา และได้รับการแก้ไขโดยไม่ได้เคารพนักวิจัยหรือผู้ที่อาจได้รับผลกระทบ อย่างไรก็ตาม ผู้ใช้ iPhone ควรสบายใจ -- ผู้ใช้ Android เปิดโอกาสให้แฮกเกอร์เก่าๆ ที่มีความเชื่อมั่นน้อยและดูวิดีโอ YouTube บ้างก็แฮกได้
iPhone ยังถูกใช้ประโยชน์โดยนักแสดงของรัฐชาติเท่านั้น ยังคงเป็นโทรศัพท์ที่ปลอดภัยที่สุดสำหรับผู้บริโภคส่วนใหญ่ 儘管มีช่องโหว่ Zero-day หลายช่องปรากฏในข่าว Zero-day exploits จะถูกตรวจสอบและเปิดเผยตลอดเวลา Apple เสนอสูงสุด $200,000 ในโปรแกรม Bug Bounty และปีที่แล้ว Zerodium เสนอ $1 ล้านสำหรับ exploits ให้เข้าถึง iPhone คุณเห็นปัญหาแล้ว
คุณและข้อมูลของคุณจะปลอดภ แต่นี้จะไม่ใช่ครั้งสุดท้ายของสปายแวร์ที่มุ่งเป้าผู้กิจกรรมหรือนักข่าว
คุณอัปเดต iPhone แล้วหรือยัง? คิดว่านักแสดงของรัฐชาติควรรับผิดชอบมากขึ้นกับมัลแวร์และสปายแวร์ "อาวุธ化" ที่ขาย? บอกความคิดเห็นได้ด้านล่าง!
