

คุณตรวจสอบข้อมูลแอปบน Google Play Store ก่อนกดซื้อบ่อยแค่ไหน? ขึ้นอยู่กับสิ่งที่ดาวน์โหลดไหม? ถ้าแอปมีรายการดาวน์โหลดหลายตัวเลือก แจ้งเตือนภายในควรดังดัง — และในหลายกรณีเป็นสัญญาณชัดเจนว่ามีเอนทิตี้อันตรายกำลังทำงาน
โทรจันคลิกโป๊ (Porn Clicker Trojans) ที่เลียนแบบง่าย แก้ไขง่าย และดูเหมือนผ่านการตรวจสอบความปลอดภัยของ Google ได้ง่าย กำลังปลอมตัวเป็นแอปซ้ำ รอติดเชื้ออุปกรณ์ของคุณ
พวกมันแพร่หลายแค่ไหน? โอกาสดาวน์โหลดแอปอันตรายมีมากน้อยแค่ไหน? ถ้าดาวน์โหลดแล้วจะเกิดอะไรขึ้น? และสำคัญที่สุด — จะหลีกเลี่ยงได้อย่างไร?
โทรจันคลิกโป๊ (Porn Clicker Trojans)
โทรจันคลิกโป๊ไม่ใช่เรื่องใหม่ ความสำเร็จสร้างบนความเต็มใจและความสาบายของผู้ใช้ Android จำนวนมากที่หวังดาวน์โหลดแอป/เกมยอดนิยมฟรี ด้วยความเชื่อเท็จว่าจะได้สิ่งมีค่าโดยไม่ต้องจ่าย — อีกครั้งเราเห็นข้อบกพร่องของธรรมชาติมนุษย์ถูกใช้ประโยชน์อย่างไร้จริยธรรม
นักวิจัยของบริษัทความปลอดภัย ESET พบโทรจันคลิกโป๊อันตราย 343 ตัวระหว่างสิงหาคม 2015 ถึง กุมภาพันธ์ 2016 นักวิจัยมัลแวร์ Android ชื่อ Lukáš Štefanko กล่าวว่า "เคยมีแคมเปญมัลแวร์บน Google Play หลายครั้ง แต่นone ยาวนานและประสบความสำเร็จสูงขนาดนี้"
โทรจันเหล่านี้ปลอมตัวเป็นแอปและเกมยอดนิยม ดึงดูดผู้ใช้หลายพันคน เพื่อให้เห็นขนาด แต่ละโทรจันถูกดาวน์โหลดเฉลี่ย 3,600 ครั้ง ปลอมเป็น My Talkin Angela, My Talkin Tom, GTA: San Andreas, GTA: Vice City, Subway Surfers, Hay Day, Temple Run และอีกมากมาย
หมายเหตุ: ปิดเสียงวิดีโอด้านล่างเพื่อความสงบสุขของคุณ
โทรจันคลิกโป๊ที่เลียนแบบแอปใช้กลยุทธ์แยกสินค้าหลากหลายเพื่อแยกจากแอปจริง ตัวระบุทั่วไป ได้แก่ free, 2015, 2016, V1, V2, V3, new version, F2P และอื่นๆ เพื่อปิดบังวัตถุประสงค์จริง ขณะที่ยังคงคล้ายแอปจริงมากที่สุด ผู้โจมตีเก่งที่สุดจะคัดลอกคำอธิบายสินค้า ใช้โลโก้เหมือนกัน และพยายามสร้างรีวิวบวกผ่านบัญชี Google Play ที่ถูกควบคุมแล้ว ก่อนที่รีวิวลบจะเริ่มทำงาน
รายได้
เป้าหมายหลักของมัลแวร์นี้คือสร้างรายได้ โทรจันคลิกโป๊สร้างรายได้โดยคลิกโฆษณาที่สร้างโดยเซิร์ฟเวอร์ของโจมตี วางบนเว็บไซต์โป๊ โรคอาราศนิดีห์appen โดยไม่ให้ผู้ใช้ที่ติดเชื้อรู้ ใช้ข้อมูลมือถือจำนวนมากโดยลับ
Lukáš Štefanko ทดสอบการใช้ข้อมูลของโทรจันคลิกโป๊บนอุปกรณ์ยอดนิยม 2 เครื่อง คือ Samsung Galaxy S3 และ S5 ติดตั้งโทรจันจาก Google Play แล้วทิ้งไว้ 1 ชั่วโมง เพื่อวัดปริมาณข้อมูลที่ใช้
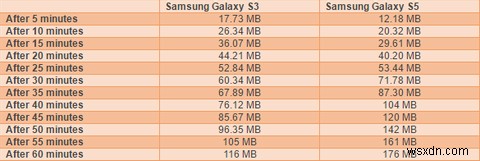
ผลการทดสอบพบความแตกต่างเล็กน้อยระหว่าง S3 และ S5 แต่เฉลี่ยใช้ข้อมูล 146 MB ภายใน 1 ชั่วโมง Štefanko ประมาณว่าโทรจันคลิกโป๊สามารถใช้ข้อมูลเกิน 3.5 GB ต่อวัน ทุกวัน จนกว่าผู้ใช้จะรู้สึกผิดปกติและพยายามหยุด
ตัวแปร HummingBad
นอกจากแอปซ้ำที่ซ่อนโค้ดอันตรายแล้ว นักวิจัยความปลอดภัยยังพบมัลแวร์ Android อีกตัวหนึ่งที่แพร่กระจายผ่านแคมเปญโฆษณาอันตราย (Malvertising) ที่ดำเนินอยู่ HummingBad สลบเข้าอุปกรณ์ผ่านโฆษณาติดเชื้อที่แสดงบนเว็บไซต์โป๊
เมื่ออยู่บนอุปกรณ์ HummingBad ติดตั้งรูทคิท (Rootkit) ให้โจมตีทำลายอุปกรณ์อย่างรุนแรงและยาวนาน ติดตั้งคีย์ล็อกเกอร์ ขโมยข้อมูล ขโมยข้อมูลรับรอง และหากมีโอกาส จะข้ามคอนเทนเนอร์อีเมลที่เข้ารหัส Andrey Polkovnichenko และ Oren Koriat สมาชิก Check Point Research Team ที่ค้นพบ HummingBad อธิบายโซ่การโจมตี:
"มัลแวร์ตรวจสอบว่าอุปกรณ์รูทแล้วหรือยัง ถ้ารูทแล้ว จะดำเนินการถึงเป้าหมายทันที ถ้ายังไม่รูท มัลแวร์แม่จะถอดรหัสไฟล์จาก assets ชื่อ right_core.apk (ทุกตัวอักษร XOR กับ 85) right_core.apk ถอดรหัสไลบรารีเนทีฟจากไฟล์ support.bmp ไลบรารีเนทีฟนี้ใช้เปิด exploits หลายตัวเพื่อขยายสิทธิ์และได้ root access"
เหมือนมัลแวร์ส่วนใหญ่ ไม่ว่าจะเป็น Android หรือไม่ เมื่อทำงานแล้ว มัลแวร์จะติดต่อกลับบ้าน (dial home) ไปที่เซิร์ฟเวอร์คำสั่งและควบคุม (C&C) เพื่อรับคำสั่งเพิ่มเติม บางคำสั่งติดตั้งแอปอันตรายเพิ่ม บางคำสั่งขับเคลื่อนトラフィックปลอมไปเซิร์ฟเวอร์โฆษณาอื่น เพื่อสร้างรายได้
ปัญหาที่ยังคงดำเนินต่อไป
ปัญหาหลัก นอกจากโทรจันคลิกโป๊เอง คืออัตราที่แอปอันตรายเหล่านี้หลุดผ่านตาข่ายและไปอยู่บน Google Play Store เมื่อได้รับการยอมรับแล้ว เกือบแน่นอนว่าจะมีใครดาวน์โหลดและเปิดใช้งานแอป ให้รายได้ที่โจมตีต้องการ
Google มีตัวกรอง Bouncer เพื่อจับและควบคุมโค้ดอันตรายที่ส่งมาบ่อย Google Play Store ยังมีกระบวนการตรวจสอบโดยมนุษย์เพื่อหยุดแอปอันตรายไม่ให้ไปถึงอุปกรณ์ของเรา
เพิ่มเติม Android มีการตั้งค่า "Verify Apps" ในตัว เพื่อบล็อกการติดตั้งแอปที่อาจทำลายอุปกรณ์ ปกติใช้เพื่อหยุด APK อันตราย แต่นักวิจัยพบว่าระบบทำงานก็ต่อเมื่อแอปเคยถูกลบออกจาก Google Play Store แล้ว เนื่องจากแต่ละแอปซ้ำมีการปรับโค้ดอันตรายเล็กน้อย พร้อมกลยุทธ์การปิดบังเพื่อความอยู่รอด วัตถุประสงค์จริงจึงยังคงถูกปิดบัง ระบบเหล่านี้顯然ไม่ได้ทำงาน
อย่างไรก็ตาม มีมาตรการป้องกันหนึ่งที่ผู้ใช้ทุกคนสามารถทำได้: รีวิวลบจากผู้ใช้ ซึ่งเป็นระบบความปลอดภัยเพียงไม่กี่ระบบที่สามารถ勝任ได้ด้วยน้ำหนักของผู้ใช้จริง แต่ผู้เหยื่อไม่พอที่จะทำ Due Diligence ของตัวเองและอ่านรีวิวผู้ใช้ รีวิวลบมักมีเหตุผล
ในกรณีแอปอันตราย ผู้ใช้ที่โชคร้ายโดนแฮกให้เครือข่ายความปลอดภัยที่จำเป็น แม้มักถูกละเลย คุณเพียงต้องดูจำนวนดาวน์โหลดที่สูงมาก จะเข้าใจว่ามีผู้คนกี่คนที่เพิกเฉยรีวิวลบ ดาวน์โหลดแอปอันตรายแม้สัญญาณเตือนจะส่งสัญญาณ STOP ดังดัง
คุณสามารถอยู่ในความปลอดภัยได้
มุมมองอีกมุมคือการศึกษา ผมตรวจสอบรีวิวทุกครั้งก่อนดาวน์โหลด ดูชัดเจนมาก สิ่งที่มีรีวิวลบจำนวนมาก หรือจมอยู่ในเรตติ้ง 1 ดาว คือ no-no ใหญ่ๆ สำหรับผม
แต่ผู้อื่นไม่ได้ถูกขยับง่ายๆ แต่คุณควรใช้เวลาสักครู่น้อยตรวจสอบแอปก่อนดาวน์โหลด:
- ตรวจสอบ รีวิวแอป ถ้าแย่มาก อย่าดาวน์โหลด!
- ตรวจสอบ แอปซ้ำ ควรมีเพียง 1 เวอร์ชันเท่านั้น!
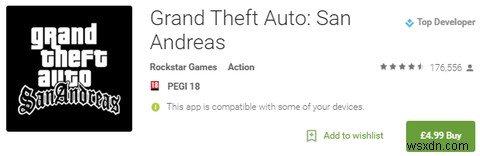
- ตรวจสอบ ชื่อนักพัฒนาและจำนวนดาวน์โหลด แอปยอดนิยมจะมีดาวน์โหลดล้านๆ พร้อมชื่อนักพัฒนาที่คาดหวัง เช่น GTA: San Andreas มี Rockstar Games เป็นนักพัฒนา รีวิวรวม 175k+ และดาวน์โหลดเกือบ 1,000,000 — ตามที่คาดหวังจากไตเติลยอดนิยม
- ตรวจสอบ ชื่อแอปหาตัวแยก เช่น free, 2015, 2016, V1, V2, V3, new version, F2P และตรวจสอบข้ามออนไลน์
- ตรวจสอบ "[ชื่อแอป]+malware" ใน Google Search ควรเปิดเผยแคมเปญมัลแวร์ที่ดำเนินอยู่
- ตรวจสอบ "[ชื่อแอป]+sale" ใน Google Search แอปพรีเมียมไม่กลายเป็นฟรีทันใดне ยกเว้นกรณีพิเศษ
สุดท้าย มัลแวร์ Android และมือถือกำลังเพิ่มขึ้น เหมือนเราเห็นระบาดของแรนซัมแวร์ขั้นสูงบนแลปท็อปและ PC โจมตีเข้าใจช่องโหว่ทั่วไปของ OS ยอดนิยม — รวมถึงข้อบกพร่องที่ชัดเจนของจิตวิทยามนุษย์ อย่าปล่อยให้ตัวเองกลายเป็นสถิติ!
เคยเป็นเหยื่อมัลแวร์โป๊ Android ไหม? รู้ยังไง และกำจัดยังไง? แชร์ด้านล่างได้เลย!
