

การโจมตี Business Email Compromise (BEC) สร้างความเสียหายมากกว่า 3,000 ล้านดอลลาร์ในปี 2025 ตามรายงานประจำปีของศูนย์รับเรื่องร้องเรียนอาชญากรรมอินเทอร์เน็ตของ FBI (IC3) ตัวเลขนี้ย้ำเตือนถึงความจำเป็นในการมีการป้องกัน BEC ที่ฉลาดและน่าเชื่อถือ
การเจาะระบบอีเมลเพียงบัญชีเดียวสามารถเปิดประตูให้กับการฉ้อโกง การขโมยเงินเดือน หรือข้อมูลลูกค้าที่ถูกขโมย
ธุรกิจขนาดเล็กและขนาดกลางเป็นเป้าหมายหลัก เนื่องจากดำเนินการเร็วและพึ่งพาการสื่อสารทางอีเมลในมากมาย แต่ธุรกิจใดก็ตามที่ไม่มีชั้นความปลอดภัยสำคัญ เช่น การรับรองหลายปัจจัย (MFA) หรือการกรองอีเมลขั้นสูง อาจเปราะบางต่อการโจมตี เนื่องจากผู้โจมตีสามารถเข้าถึงบัญชีหรือปลอมแปลงเป็นพนักงานได้โดยไม่มีการตรวจสอบเพิ่มเติม
BEC ทำงานอย่างไร?
การโจมตี Business Email Compromise ไม่ได้พึ่งพาแมลแวร์ที่ตรวจจับได้หรือสัญญาณเตือนทั่วไปที่คุณสามารถศึกษาและเรียนรู้ได้ แทนที่จะเป็นเช่นนั้น การหลอกลวง BEC เล่นกับความไว้วางใจ ผู้หลอกลาศึกษาบริษัท เรียนรู้ว่าใครจัดการการชำระเงินหรือข้อมูลที่ละเอียดอ่อน จากนั้นส่งข้อความที่ดูเหมือนถูกต้องสมบูรณ์เพื่อขอเงินหรือข้อมูลธุรกิจที่ละเอียดอ่อน
นี่คือรายละเอียดของการหลอกลวง BEC แบบปกติ:
- การวิจัยและการเลือกเป้าหมาย: ผู้โจมตีรวบรวมรายละเอียดเกี่ยวกับบริษัท เช่น ชื่อผู้บริหาร ผู้จัดจำหน่าย รอบบิล และตารางวันหยุดพักผ่อน พวกเขาตัดสินใจว่าจะโจมตีทีมหรือบุคคลใด
- การปลอมแปลง: ผู้โจมตีปลอมแปลง (spoof) หรือเจาะระบบบัญชีเพื่อปลอมตัวเป็น CEO ผู้จัดการ หรือผู้จัดจำหน่าย และอาจติดตามด้วยอีเมลฟิชชิงเพิ่มเติมเพื่อเข้าถึงบัญชีที่ละเอียดอ่อนหรือระบบการเงิน การลองฟิชชิงอาจเป็นรูปแบบของ whaling attack เมื่อมุ่งเป้าหมายผู้นำระดับสูง
- การสร้างความเร่งด่วน: อีเมลใช้ภาษาที่เร่งด่วนเพื่อกดดันคุณ เช่น "การโอนเงินนี้ต้องส่งวันนี้" หรือ "ฉันต้องการเอกสารนี้ทันที"
- การขอเงินหรือข้อมูล: ผู้หลอกละขอเงิน การเปลี่ยนแปลงเงินเดือน หรือข้อมูลธุรกิจที่ละเอียดอ่อน
- การส่งเงินหรือข้อมูล: เป้าหมายตอบสนอง คิดว่าคำขอเป็นจริง และเงินหรือข้อมูลไปถึงผู้โจมตีโดยตรง
ความแตกต่างระหว่าง BEC, ฟิชชิง (Phishing) และ ספיר פישינג (Spear Phishing) คืออะไร?
ฟิชชิง (Phishing) เป็นการหลอกลวงทั่วไปที่ใช้ข้อความปลอมเพื่อหลอกเหยื่อให้คลิกลิงก์อันตรายหรือสละข้อมูลรับรอง สปียร์ฟิชชิง (Spear Phishing) เป็นย่อยประเภทของฟิชชิงที่มุ่งเป้า เปิดโจมตีที่ปรับแต่งส่วนบุคคลไปยังบุคคล กลุ่มเล็ก หรือองค์กรเฉพาะ BEC เป็นรูปแบบของสปียร์ฟิชชิงที่มุ่งเป้าสูงและเน้นการฉ้อโกงทางการเงินและข้อมูลภายในองค์กร
เช่นเดียวกับสปียร์ฟิชชิง BEC ใช้กลยุทธ์ฟิชชิง แต่มีเป้าหมายที่คมคมกว่าและมีค่าสูงกว่า คือ การฉ้อโกงทางการเงินและข้อมูลในองค์กร แต่แทนที่จะเป็นบุคคลที่มีค่าสูง เช่น ผู้นำที่ไว้วางใจได้ ผู้จัดจำหน่าย หรือผู้บริหาร เป็นเป้าหมายของการโจมตี ใน BEC บุคคลเหล่านี้จะถูกปลอมแปลงแทน โดยผู้หลอกละใช้ความไว้วางใจที่พวกเขาสั่งสม เพื่อขอการโอนเงินหรือข้อมูลที่ละเอียดอ่อน
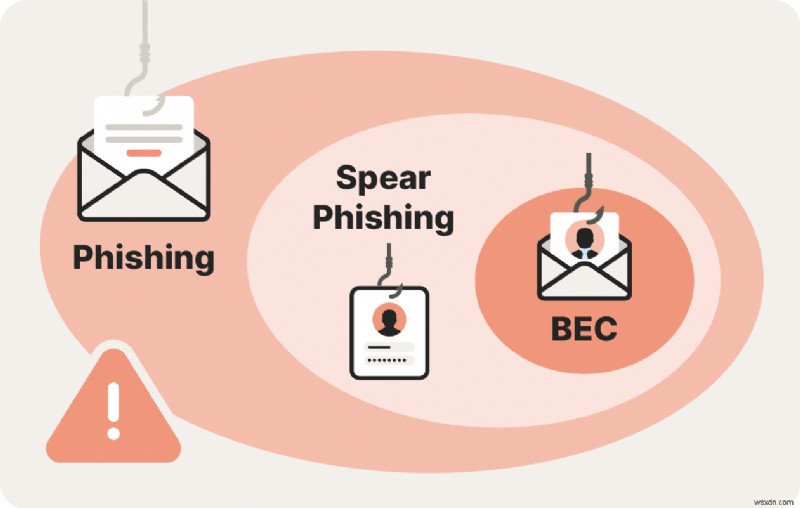
Business email compromise เป็นรูปแบบของ spear phishing ที่มุ่งเป้าสูงมาก
Business email compromise เป็นรูปแบบของ spear phishing ที่มุ่งเป้าสูงมาก
ตัวบ่งชี้ของการโจมตี BEC มีอะไรบ้าง?
ข้อความ BEC ถูกออกแบบมาเพื่อดูปกติใน מבט ראשוני แต่การตรวจสอบอย่างใกล้ชิดอาจเปิดเผย सुरา BEC attacks เป็นแบบส่วนตัวมาก จึงใช้แนวทางที่แตกต่างกันไป ขึ้นอยู่กับข้อมูลที่ผู้โจมตีต้องการ และผู้ที่พวกเขาปลอมแปลง แต่มีบางสิ่งที่ควรระวังซึ่งควรทำให้คุณคิดอย่างมีวิพากษ์วิจารณ์ก่อนตอบกลับ
นี่คือตัวบ่งชี้ทั่วไปของการโจมตี BEC:
- คำขอเร่งด่วนสำหรับการโอนเงินหรือข้อมูลที่ละเอียดอ่อน
- การเปลี่ยนแปลงรายละเอียดการชำระเงินหรือข้อมูลบัญชีธนาคารอย่างฉับพลัน
- อีเมลที่ดูเหมือนมาจากผู้บริหาร แต่รู้สึกว่าลحنหรือขอบเขตแปลกเล็กน้อย
- การสะกดผิดเล็กน้อยในที่อยู่ผู้ส่งหรือโดเมน เช่น "1" แทน "l" หรือ "I"
- แรงกดดันจากผู้บังคับบัญชาให้ข้ามขั้นตอนอนุมัติปกติ
- คำขอความลับรอบการทำธุรกรรมทางการเงิน
- เวลาที่ผิดปกติ เช่น คำขอชำระเงินตอนดึกหรือวันหยุดสุดสัปดาห์
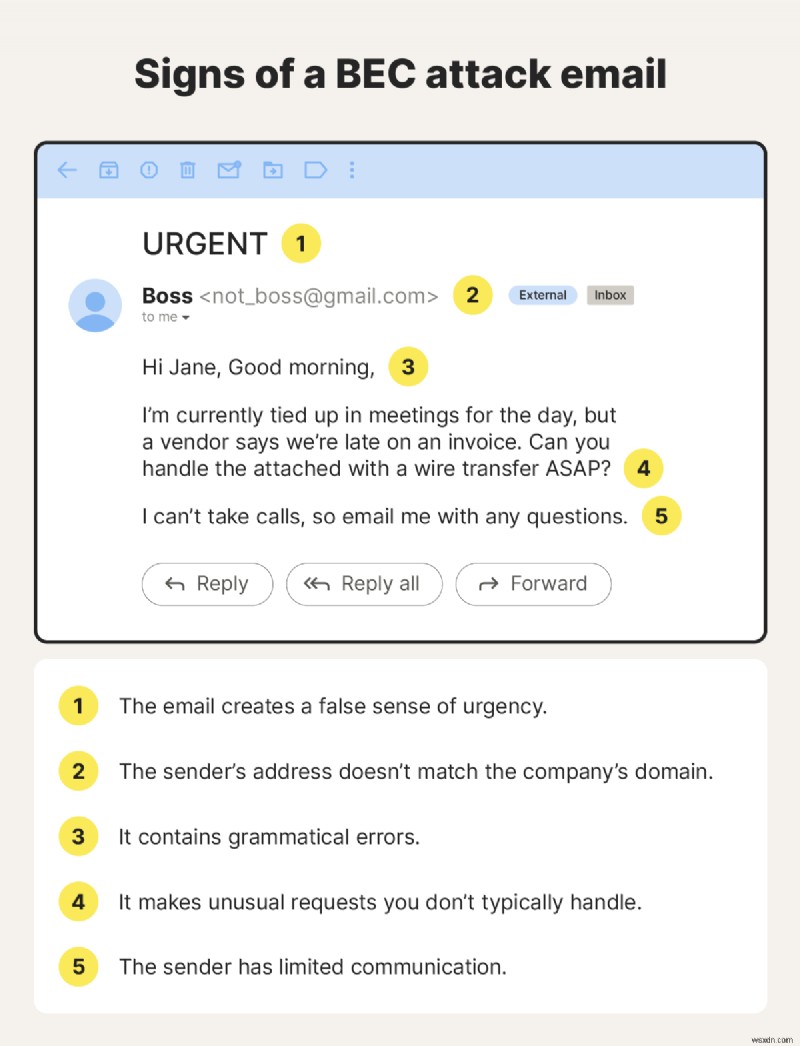
ตัวอย่างอีเมลโจมตี BEC พร้อมบันทึกเน้นจุดที่น่าสงสัย เช่น ภาษาที่กดดันและข้อจำกัดการสื่อสาร
ตัวอย่าง BEC ที่พบบ่อย
การหลอกลวง BEC มีรูปแบบและขนาดต่างกัน แต่วัตถุประสงค์เหมือนกัน: ได้รับความไว้วางใจเร็วและหลอกคุณให้แบ่งปันเงินหรือข้อมูล แต่การดูว่าการโจมตีเหล่านี้เกิดขึ้นในชีวิตจริงอย่างไร จะช่วยให้ง่ายต่อการตรวจจับและหยุดชะงัก
นี่คือตัวอย่างการหลอกลวง BEC ที่พบบ่อย:
- คำขอเร่งด่วนจาก CEO: พนักงานได้รับอีเมลที่ดูเหมือนมาจาก CEO ขอการโอนเงินทันทีหรือซื้อบัตรของขวัญสำหรับข้อตกลงที่เป็นความลับ
- การหลอกลวงการอัปเดตเงินเดือน: HR ได้รับข้อความจากพนักงานขอเปลี่ยนรายละเอียดการโอนเงินโดยตรงอย่างรวดเร็ว บัญชีธนาคารใหม่เป็นของผู้หลอกลวง
- การโจมตี Man-in-the-middle: ในการโจมตี man-in-the-middle ฮักเกอร์ดักจับการสนทนาอีเมลระหว่างสองฝ่ายอย่างลับๆ จากนั้นกระโดดเข้ามาในช่วงเวลาที่เหมาะสมเพื่อเปลี่ยนรายละเอียดการชำระเงินหรือเปลี่ยนเส้นทางเงินทุน
- การฉ้อโกงใบแจ้งหนี้ผู้จัดจำหน่าย: โจรปลอมตัวเป็นผู้จัดจำหน่ายที่เชื่อถือได้และส่งคำแนะนำการชำระเงินที่อัปเดตแล้ว การชำระเงินใบแจ้งหนี้ครั้งต่อไปจะไปตรงถึงผู้โจมตี
- การปลอมแปลงด้วย AI: ผู้โจมตีบางรายใช้ AI และ deepfakes เพื่อเลียนเสียงและสไตล์การเขียน ข้อความเสียงปลอมหรืออีเมลที่น่าเชื่อถือสามารถทำให้การหลอกลวงดูจริงอย่างน่ากลัว
การโจมตี BEC ในชีวิตจริง
ต้นปี 2024 Microsoft เปิดเผยว่า threat actor ระดับรัฐได้เข้าถึงบัญชีอีเมลของพนักงานจำนวนน้อย รวมถึงสมาชิกผู้บริหารระดับสูง ทีมไซเบอร์เซคิวริตี้ และทีมกฎหมาย บริษัทตรวจพบกิจกรรม กำจัดการเข้าถึงของผู้โจมตี และเริ่มทำงานร่วมกับฝ่ายบังคับกฎหมายและผู้กำกับดูแล
แม้เหตุการณ์จะไม่มีผลกระทบต่อการดำเนินงานอย่างสำคัญ แต่ย้ำเตือนว่า การเจาะระบบบัญชีอีเมล สามารถส่งผลถึงองค์กรที่มีความปลอดภัยสูงสุดได้
ทำไม BEC จึงอันตราย
BEC โจมตีที่จุดที่เจ็บปวดองค์กรของคุณมากที่สุด — เงินและชื่อเสียง เหตุการณ์เพียงครั้งเดียวสามารถทำให้ธุรกิจขนาดเล็กสูญเสียเงินจนรบกวนการจ่ายเงินเดือน ล่าช้าการชำระเงินผู้จัดจำหน่าย และขัดขวางการเติบโต
นอกจากนี้ ข้อมูลพนักงานหรือลูกค้าที่ถูกขโมย สร้างผลกระทบระยะยาว คุณอาจเผชิญกับข้อกล่าวหาทางกฎหมาย ค่าปรับ ค่าใช้จ่ายในการแจ้งเตือนการรั่วไหล และความสัมพันธ์พันธมิตรที่ตึงเครียด เพิ่มเติม เวลาของทีมถูกดึงไปจัดการกับความเสียหายแทนการดูแลธุรกิจ ลูกค้าอาจคิดสองครั้งก่อนแบ่งปันรายละเอียดอีก
นั่นคือเหตุผลที่การมีมาตรการป้องกัน BEC ที่แข็งแกร่ง เช่น ขั้นตอนการตรวจสอบการชำระเงิน การกรองอีเมลที่ปลอดภัย และการฝึกอบรมพนักงานเป็นประจำ จึงสำคัญ แนวทางปฏิบัติเหล่านี้ช่วยให้พนักงานตรวจจับกิจกรรมน่าสงสัยในเวลาอันรวดเร็ว และป้องกันอาชญากรรมไซเบอร์ก่อนที่อีเมลหลอกลวงเพียงอันเดียวจะกลายเป็นวิกฤตการณ์เต็มรูปแบบ
วิธีป้องกันการโจมตี BEC
การป้องกัน BEC ต้องการการรักษาความปลอดภัยอีเมลแบบหลายชั้นสำหรับธุรกิจขนาดเล็ก หมายถึง เครื่องมืออีเมลที่ปลอดภัย การควบคุมการเข้าถึง และการฝึกอบรมพนักงาน ทั้งหมดทำงานร่วมกัน กระบวนการภายในที่ชัดเจนยังช่วยให้ทีมจัดการคำขอที่ละเอียดอ่อน เช่น การชำระเงินหรือการเปลี่ยนแปลงข้อมูล ด้วยความมั่นใจแทนความไม่แน่ใจ
เพื่อให้การโจมตี BEC อยู่ระยะไกลจากธุรกิจขนาดเล็กและขนาดกลาง:
- สร้างกระบวนการตรวจสอบการชำระเงินที่เข้มงวด: กำหนดให้มีการอนุมัติสองฝ่ายสำหรับการโอนเงินและการเปลี่ยนแปลงบัญชีธนาคารผู้จัดจำหน่าย ตรวจสอบคำขอโดยใช้เบอร์โทรศัพท์ที่รู้จัก แทนที่จะเป็นเบอร์ในอีเมล
- ใช้การรับรองหลายปัจจัย (MFA): การใช้ MFA บนบัญชีทั้งหมดช่วยบล็อกการพยายามเข้าครอบครองบัญชี แม้รหัสผ่านจะถูกขโมย
- ปรับใช้การกรองอีเมลขั้นสูงและการป้องกันโดเมน: ใช้เครื่องมือที่ตรวจจับโดเมนปลอม ที่อยู่ที่คล้ายกัน และพฤติกรรมการส่งที่ผิดปกติ
- ให้การฝึกอบรมรับรู้ฟิชชิงอย่างต่อเนื่อง: การจำลองสถานการณ์เป็นประจำปรับปรุงการป้องกันฟิชชิงในโลกจริง และลดการตอบสนองแบบ衝动ต่อคำขอเร่งด่วน
- ติดตามกิจกรรมล็อกอินที่ผิดปกติ: ใช้เครื่องมือความปลอดภัยที่ส่งการแจ้งเตือนเมื่อมีการลงชื่อเข้าใช้อุปกรณ์ใหม่ สถานที่แปลก หรือสองสถานที่ไกลกันภายในเวลาสั้น
- เข้ารหัสการสื่อสารที่ละเอียดอ่อน: การเข้ารหัสอีเมลช่วยปกป้องข้อมูลเงินเดือน สัญญา และบันทึกการเงินจากการถูกดักจับ
- จำกัดการเข้าถึงทางการเงิน: เฉพาะพนักงานที่ได้รับอนุญาตเท่านั้นที่ควรอนุมัติการชำระเงินหรือเปลี่ยนรายละเอียดธนาคาร แรงงานน้อยลงในกระบวนการ หมายถึงโอกาสน้อยลงสำหรับข้อผิดพลาดของมนุษย์และการฉ้อโกงที่จะลับผ่าน
- ตรวจสอบสแต็กความปลอดภัยเป็นประจำ: ตรวจสอบให้แน่ใจว่า IT essentials สำหรับธุรกิจขนาดเล็ก เช่น Secure Email Gateway, Endpoint Protection, Backups และ Monitoring เป็นปัจจุบันและตั้งค่าอย่างถูกต้อง
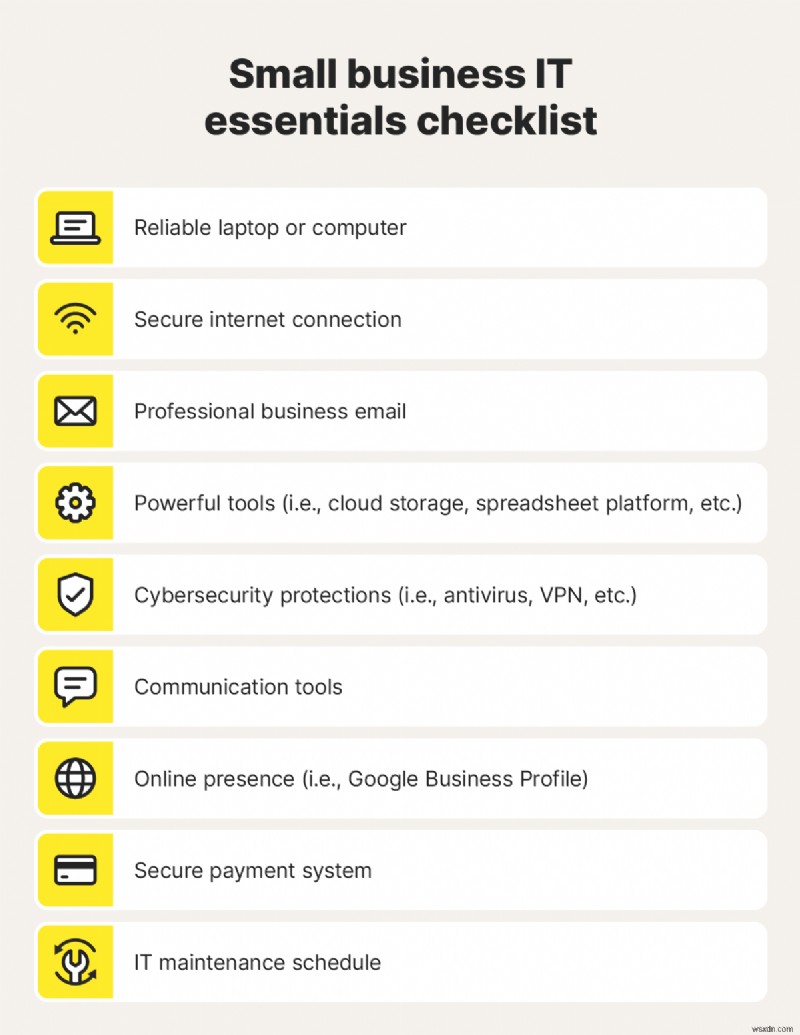
รายการตรวจสอบ IT essentials สำหรับธุรกิจขนาดเล็ก รวมถึงแล็ปท็อปที่น่าเชื่อถือและเครื่องมือไซเบอร์เซคิวริตี้
ควรทำอย่างไรหากสงสัยการโจมตี BEC
หากคุณสงสัยการโจมตี BEC ให้หยุดธุรกรรมทันที ตรวจสอบคำขอผ่านช่องทางที่เชื่อถือได้ แจ้งทีม IT หรือความปลอดภัย และติดต่อธนาคารหากคุณได้ส่งเงินไปแล้ว การดำเนินการเร็วสามารถปกป้องเงิน ข้อมูล และชื่อเสียงของคุณ ในขณะที่เสริมสร้างการตอบสนองด้านไซเบอร์เซคิวริตี้โดยรวม
นี่คือรายละเอียดเพิ่มเติมเกี่ยวกับสิ่งที่ควรทำหากสงสัยการโจมตี BEC:
- หยุดกิจกรรมที่เกี่ยวข้องทั้งหมดทันที: หยุดการชำระเงิน ยกเลิกการโอนที่ค้างอยู่ และป้องกันไม่ให้ข้อมูลเพิ่มเติมถูกแชร์จนกว่าสถานการณ์จะแก้ไข
- ตรวจสอบคำขอโดยใช้วิธีที่เชื่อถือได้: ติดต่อผู้บริหาร พนักงาน หรือผู้จัดจำหน่ายผ่านเบอร์โทรศัพท์ที่รู้จักหรือระบบภายใน หลีกเลี่ยงการตอบกลับอีเมลที่น่าสงสัยโดยตรง
- แจ้งผู้บริหารและทีม IT หรือความปลอดภัย: การรายงานภายในเร็วช่วยควบคุมปัญหา ตรวจสอบการเจาะระบบบัญชี และป้องกันการพยายามคล้ายคลึงทั่วทั้งบริษัท
- ติดต่อฝ่ายฉ้อโกงของธนาคาร: การรายงานอย่างรวดเร็วสามารถเพิ่มโอกาสในการหยุดหรือคืนเงินที่สูญเสีย และปกป้องธุรกิจของคุณ
- รักษาความปลอดภัยบัญชีที่ได้รับผลกระทบ: รีเซ็ตรหัสผ่าน เปิดใช้ MFA และตรวจสอบประวัติการล็อกอินเพื่อหากิจกรรมผิดปกติ
- สแกนระบบและบันทึกอีเมล: ค้นหา rules การส่งต่ออัตโนมัติ (การตั้งค่าที่ส่งต่อสำเนาอีเมลไปที่ที่อยู่นอกองค์กรอย่างลับๆ) รวมถึงการเข้าถึงที่ไม่ได้รับอนุญาต หรือสัญญาณอื่นๆ ว่าผู้โจมตียังคงอยู่ในเครือข่ายของคุณ
- บันทึกทุกอย่าง: เก็บอีเมล ตimestamp และรายละเอียดธุรกรรม ไว้ เพื่อสนับสนุนการสืบสวนและการเรียกร้องประกันภัยหากจำเป็น
การโจมตี Business Email Compromise สร้างบนการหลอกลวง Norton Small Business ช่วยต่อสู้กับภัยคุกคามด้วยการป้องกันที่ทรงพลังและจัดการได้ง่าย ซึ่งออกแบบมาสำหรับทีมที่กำลังเติบโต ตั้งแต่ความปลอดภัยอุปกรณ์ไปจนถึงการติดตามการเงิน Norton ช่วยลดความเสี่ยงของการเข้าครอบครองบัญชีและกิจกรรมทางการเงินที่น่าสงสัย
ด้วยการตั้งค่าที่ง่ายและการควบคุมแบบรวมศูนย์ Norton เพิ่มการป้องกันที่ฉลาดโดยไม่ทำให้ทีมช้าลง นั่นหมายถึง ช่องโหว่น้อยลง การป้องกันแข็งแกร่งขึ้น และความมั่นใจมากขึ้นในทุกอีเมลที่ธุรกิจของคุณส่งและรับ
คำถามที่พบบ่อย (FAQs)
ตัวอย่าง BEC ที่พบบ่อยที่สุดคืออะไร?
หนึ่งในตัวอย่าง BEC ที่พบบ่อยที่สุดคือ CEO fraud scam พนักงานได้รับอีเมลเร่งด่วนที่ดูเหมือนมาจาก CEO ของบริษัทขอการโอนเงินหรือซื้อบัตรของขวัญ ความกดดันให้ดำเนินการเร็วคือสิ่งที่ทำให้มีประสิทธิภาพ
BEC ส่งผลต่อไซเบอร์เซคิวริตี้อย่างไร?
BEC เปิดเผยช่องว่างในการควบคุมอีเมล การปกป้องข้อมูลระบุตัวตน และกระบวนการภายใน การโจมตีที่สำเร็จสามารถนำไปสู่ความเสียหายทางการเงิน การรั่วไหลของข้อมูล และความไว้วางใจที่เสียหาย มันยังแสดงให้เห็นว่าการติดตามที่แข็งแกร่งและการควบคุมการเข้าถึงเป็นส่วนสำคัญของแผนไซเบอร์เซคิวริตี้ใดๆ
ธุรกิจของฉันสามารถใช้เครื่องมืออะไรสำหรับการตรวจจับ BEC?
คุณสามารถใช้ Secure Email Gateways, MFA, Domain Monitoring และเครื่องมือตรวจจับภัยคุกคามเชิงพฤติกรรม โซลูชันอย่าง Norton Small Business ยังช่วยเสริมสร้างการมองเห็นและการป้องกันข้ามอุปกรณ์และบัญชี นอกจากนี้ การฝึกอบรมพนักงานและกระบวนการตรวจสอบการชำระเงินที่ชัดเจนเล่นบทบาทสำคัญในการจับกิจกรรมน่าสงสัยในเวลาอันรวดเร็ว
ชื่ออื่นที่ใช้เรียก Business Email Compromise คืออะไร?
Business Email Compromise ยังเรียกว่า Email Account Compromise (EAC) เป็นรูปแบบหนึ่งของอาชญากรรมไซเบอร์ ภายใต้ชirm นี้ คุณจะพบประเภทการหลอกลวงเฉพาะ เช่น CEO Fraud, Vendor Invoice Fraud และ Payroll Diversion Scams แต่ละประเภทใช้มุมมองที่แตกต่างกันเพื่อหลอกคุณให้ส่งเงินหรือข้อมูล
หมายเหตุจากบรรณาธิการ: บทความของเราให้ข้อมูลเพื่อการศึกษา และเขียนขึ้นเพื่อสร้างความตระหนักรู้เกี่ยวกับหัวข้อสำคัญใน Cyber Safety ผลิตภัณฑ์และบริการของ Norton อาจไม่ป้องกันทุกประเภทของภัยคุกคาม การฉ้อโกง หรืออาชญากรรมที่เราเขียนถึง สำหรับรายละเอียดเพิ่มเติมเกี่ยวกับวิธีที่เราวิจัย เขียน และตรวจสอบบทความ ดู Editorial Policy ของเรา
