

ทำไมรหัสผ่านที่ "จดจำง่าย" จึงอันตราย?
หลายคนตั้งรหัสผ่านจากข้อมูลส่วนตัว: วันเกิด วันครบรอบ ชื่อสัตว์เลี้ยง แต่ข้อมูลเหล่านี้ ทายง่าย และเปิดโอกาสให้ Brute force attacks, Credential stuffing, Dictionary attacks แฮกเกอร์ใช้บอทลองรหัสผ่านทั่วไปหลายร้อยพันรหัสต่อนาที
4 เทคนิคสร้างรหัสผ่านแข็งแกร่ง
1. ทำให้รหัสผ่านยาว (Length Matters Most)
รหัสผ่านยาว = จำนวนการรวมตัวอักษรเยอะมากขึ้น = แฮกเกอร์ทายยากขึ้น ใช้เวลานานขึ้น = อาจทำให้โจมตีไม่คุ้มค่า
- ขั้นต่ำ 15 ตัวอักษร (NIST แนะนำ)
- ยิ่งยาวยิ่งดี 20+ ตัวอักษรดีกว่า
- ตัวอย่าง:
CorrectHorseBatteryStaple(25 ตัวอักษร) แข็งแกร่งกว่าP@ssw0rd123!(12 ตัวอักษร)
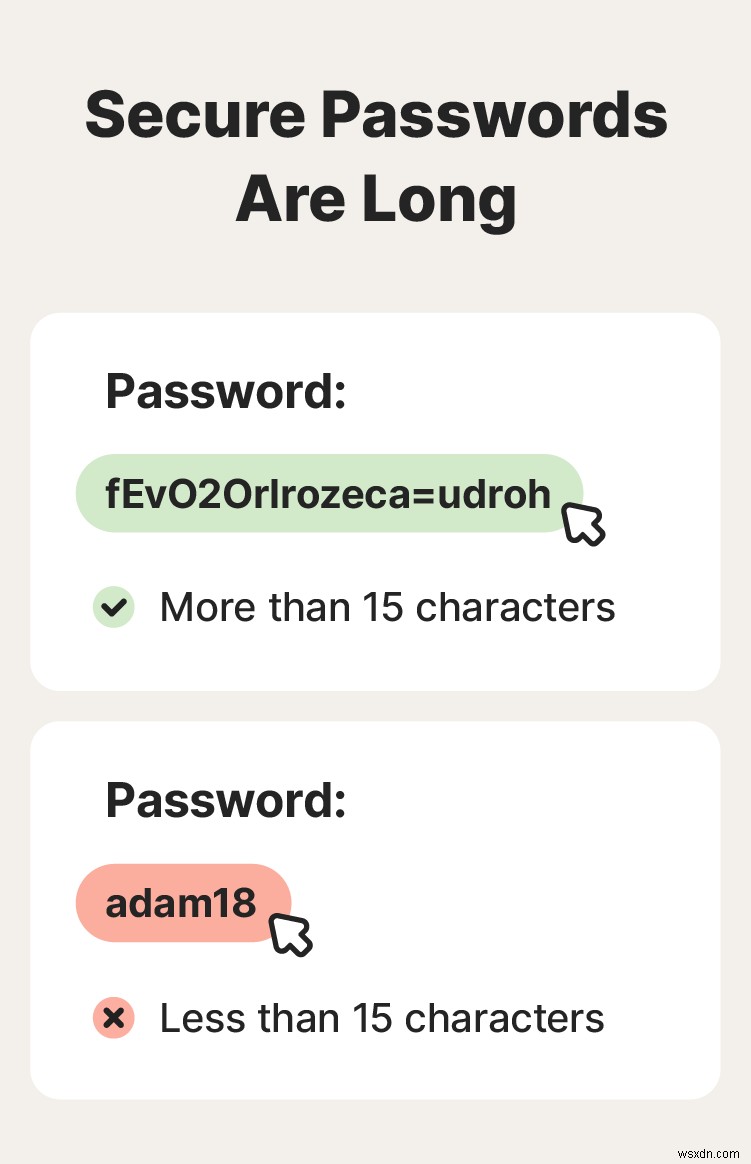
เปรียบเทียบ: รหัสผ่านสั้น (อ่อน) vs รหัสผ่านยาว 15+ ตัวอักษร (แข็งแกร่ง)
2. ใช้ Passphrase (วลีผ่าน) ยาวและสุ่ม
Passphrase = สตริงของคำหลายคำ (5-7 คำ) ที่สุ่มและไม่เกี่ยวข้องกับข้อมูลส่วนตัว
- จดจำง่ายกว่ารหัสผ่านสุ่มตัวอักษร
- ตัวอย่างดี:
TangoAppleRiverJazzMountain(5 คำ, 25 ตัวอักษร) - ตัวอย่างไม่ดี:
WeWereOnABreak123!(จากซีรีส์ Friends - ทายง่ายหากโพสต์สาธารณะ) - หลีกเลี่ยง: คำร้องเพลงคุ้นเคย, วลีสำนวน, ข้อมูลส่วนตัว
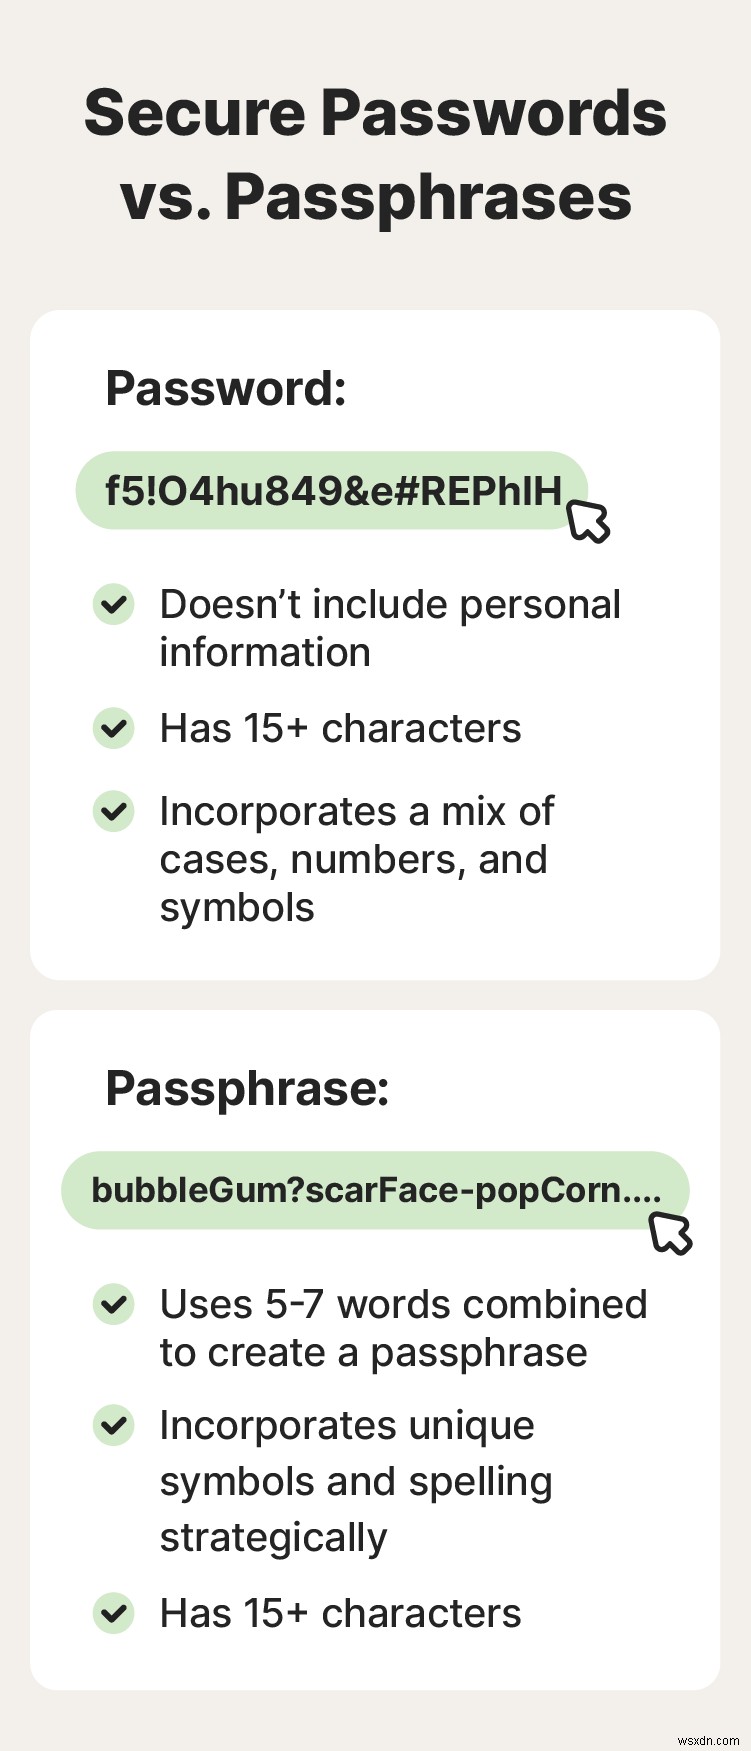
ตัวอย่าง: รหัสผ่านจาก Password Manager vs Passphrase ที่แข็งแกร่ง
3. ใช้การสุ่มกลยุทธ์ (Strategic Randomization)
รหัสผ่านสุ่ม (Randomized) เป็นมาตรฐานทองคำมายาวนาน เพื่อกัน Brute force และ Dictionary attacks
- Password Entropy (เอนโทรปี) = ความไม่แน่นอน ความสุ่ม ถ้าไม่มีรูปแบบ = สูง = ยากต่อการทาย
- NIST ปัจจุบัน: ความยาว 15+ ตัวอักษร สำคัญกว่าความซับซ้อน (เพราะมนุษย์มักสร้างรูปแบบ เช่น ท้ายด้วย 123!)
- ให้ Password Manager สร้างรหัสสุ่ม = ปลอดภัยที่สุด
- หากสร้างเอง: ใช้ Passphrase ดีกว่า การแทนที่ตัวอักษรง่ายๆ (a→@, s→$, o→0) เพราะแฮกเกอร์รู้ทุกเทคนิคนี้
- ตัวอย่างไม่ดี:
Wi$hLi$t(Swiftie fan - ทายง่าย)
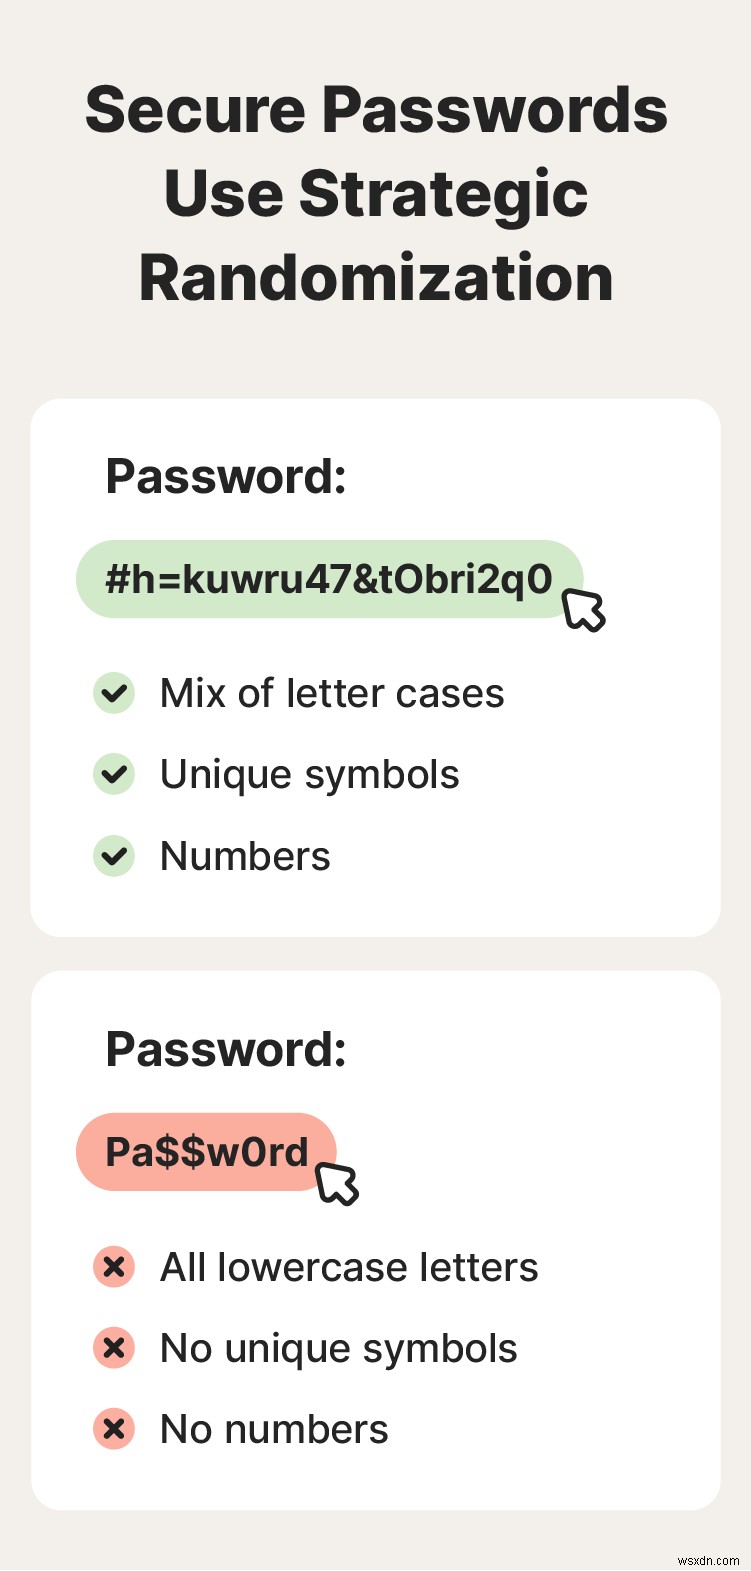
เปรียบเทียบ: รหัสผ่านอ่อน (มีรูปแบบ) vs รหัสผ่านแข็งแกร่งจาก Password Manager (Entropy สูง)
4. ห้ามนำรหัสผ่านเดิมมาใช้ซ้ำ (No Password Reuse)
ใช้รหัสผ่านเดียวหลายบัญชี = หนึ่งบัญชีรั่ว = ทุกบัญชีเสี่ยง
- สร้างรหัสผ่าน Unique (ไม่ซ้ำ) ทุกบัญชี
- วิธีง่ายที่สุด: Password Generator + Password Manager
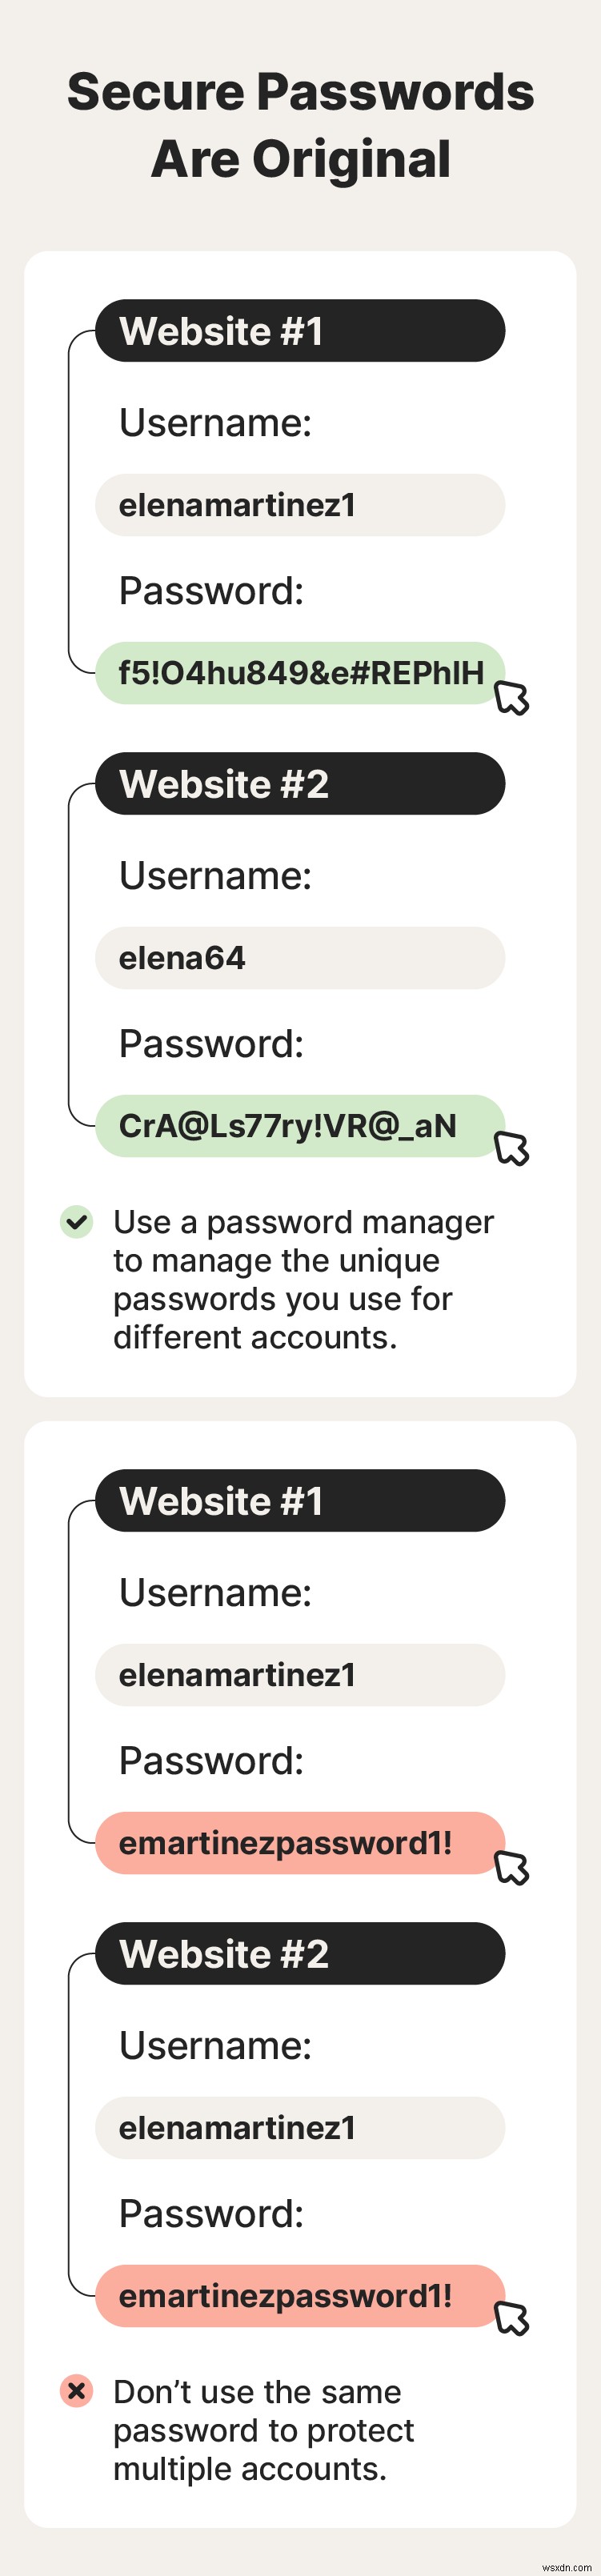
ตัวอย่าง: ใช้ Password Manager สร้างและจัดเก็บรหัสผ่าน Unique ทุกบัญชี
สิ่งที่ต้องหลีกเลี่ยง (Password Mistakes to Avoid)
- รูปแบบตัวเลข:
1234, 1111, 0000 - คำทั่วไป:
password, guest, admin, welcome, qwerty - ตัวอักษรซ้ำ:
aaaa, 1111 - รูปแบบคีย์บอร์ด:
qazwsx, asdfgh, 1qaz2wsx - สั้นกว่า 15 ตัวอักษร
- ชื่อ-นามสกุล (ตัวเอง/ครอบครัว)
- ชื่อสัตว์เลี้ยง
- ชื่อเล่น
- วันที่สำคัญ (วันเกิด, วันครบรอบ)
- เมืองที่อาศัย/เคยอาศัย
- โรงเรียน/มหาวิทยาลัย
- คำกลับ (reversed):
drowssap - การแทนที่ง่าย:
@=a, $=s, 0=o, 3=e, 1=i
วิธีจดจำรหัสผ่านแข็งแกร่ง
Password Manager (แนะนำมากที่สุด)
Vault เข้ารหัส เก็บรหัสผ่านทั้งหมด จดจำแค่ Master Password เดียว → Auto-fill บนเว็บไซต์
- ตัวอย่าง: Norton Password Manager (ใน Norton 360 Deluxe)
- Bitwarden, 1Password, KeePassXC (Open source)
Mnemonic Devices (เทคนิคช่วยจำ)
เชื่อมโยงรหัสผ่านกับสิ่งที่จดจำง่าย (วลี, เพลง, เนื้อร้อง)
ตัวอย่าง: แทนที่จะใช้ AdamC (ชื่อตัวเอง) ใช้ Mnemonic: AstronautDrivesArmorMiracleCorduroy (ตัวอักษรแรกของแต่ละคำ = A D A M C)
ยังคงผสม Case, ตัวเลข, สัญลักษณ์ได้ หากจดจำง่าย (NIST ไม่บังคับแล้ว แต่ทำได้ถ้าสะดวก)
ทำไมความปลอดภัยรหัสผ่านจึงสำคัญ?
- ความเสียหายทางการเงิน: ล้มบัญชีธนาคาร, ฉ้อโกง, โอนเงิน
- Identity Theft (การขโมยข้อมูลตัวตน): ขอสินเชื่อ, ทำบัตรเครดิต, ร้องเรียนปลอม
- Scams และ Social Engineering: ใช้บัญชี Social/Email หลอกลวงเพื่อน/ครอบครัว
Dark Web Monitoring: เมื่อรหัสผ่านถูกขโมย มักถูกขายบน Dark Web Norton 360 Deluxe มีฟีเจอร์สแกน Dark Web แจ้งเตือนทันที
รูปแบบการขโมยรหัสผ่าน
- Data Breaches: ระบบถูกแฮก รหัสผ่านรั่ว
- Password-guessing attacks: Dictionary attacks (ลองคำทั่วไป), Brute force (ลองทุกรูปแบบ)
- Malware: Keyloggers, Info stealers
- Phishing: หลอกให้กรอกรหัสผ่านบนเว็บปลอม
- Social Engineering: หลอกให้เปิดเผยข้อมูลผ่านการจดชี้จริต
วิธีเก็บรหัสผ่านให้ปลอดภัย
- สร้างรหัสผ่าน/Passphrase ยาว ≥ 15 ตัวอักษร
- ใช้รหัสผ่าน Unique ทุกบัญชี
- ใช้ Password Manager ที่น่าเชื่อถือ
- เปิด 2FA (Two-Factor Authentication) ทุกบัญชีที่สำคัญ
- พิจารณา Passphrase ที่มีการสะกดผิดเจตนาหรือตัวอักษรสุ่ม
- สมัคร Data Breach Alerts (Have I Been Pwned, Firefox Monitor)
- ไม่คลิกลิงก์น่าสงสัย
- ไม่แชร์รหัสผ่านให้ใคร (รวม IT support จริงก็ไม่ขอ)
- ใช้ Security Suite เช่น Norton 360 Deluxe
Norton 360 Deluxe: ปกป้องบัญชีและอุปกรณ์
รวม Password Manager, Dark Web Monitoring, Malware/Virus Protection, VPN, Parental Controls - ปกป้องหลายชั้น
FAQ
ตัวอย่างรหัสผ่านดี vs ไม่ดี?
ดี: AstronautDrivesArmorMiracleCorduroy (ยาว 5-7 คำ ไม่มีข้อมูลส่วนตัว)
ไม่ดี: adam1234 (สั้น มีชื่อ รูปแบบตัวเลขเดาได้)
รหัสผ่านควรยาวเท่าไหร่?
อย่างน้อย 15 ตัวอักษร หรือ 5-7 คำ สำหรับ Passphrase
รู้ยังไงว่ารหัสผ่านไม่ปลอดภัยแล้ว?
สั้น, ทายง่าย, แชร์ให้คนอื่น, ใช้ซ้ำหลายบัญชี, หรือรั่วใน Data Breach
Password Manager ไหนดีที่สุด?
Norton Password Manager: ตรวจจับจุดอ่อน, สร้างรหัสซับซ้อน, Vault เข้ารหัส, Biometrics, Sync ทุกอุปกรณ์
