

หากข้อมูลส่วนตัวของคุณถูกเปิดเผยจากเหตุการณ์รั่วไหลของข้อมูล (Data Breach) หรือการรั่วไหล (Leak) คุณจะเสี่ยงต่อการหลอกลวงแบบเจาะจง (Targeted Scams) การขโมยข้อมูลส่วนตัว (Identity Theft) และภัยคุกคามทางไซเบอร์อื่นๆ ช่วยปกป้องบัญชีและข้อมูลตัวตนของคุณโดยยืนยันว่าข้อมูลอะไรถูกเจาะ แล้วเปลี่ยนรหัสผ่าน เปิดใช้งาน Two-Factor Authentication (2FA) แช่แข็งหรือล็อกเครดิต ติดตามบัญชีเพื่อดูกิจกรรมน่าสงสัย และระวังการโจมตีฟิชชิง (Phishing)
การรู้ว่าต้องทำอะไรหลัง Data Breach เป็นสิ่งสำคัญ เพราะแม้บริษัทที่คุณ委任ข้อมูลความลับสูงสุด ก็ยังทำผิดพลาดร้ายแรงได้ หากไม่มีมาตรการป้องกันที่เหมาะสม
ในเดือนมีนาคม 2026 ผู้ให้บริการป้องกันขโมยข้อมูลตัวตน Aura ประสบ Data Breach เปิดเผยบันทึกของลูกเกือบ 900,000 ราย บริษัทอ้างว่เหตุการณ์เกิดจากพนักงานถูกหลอกลวงแบบ Voice Phishing (Vishing) และให้สิทธิ์เข้าถึงบุคคลที่สามที่ไม่ได้รับอนุญาต ทำให้ลูกค้าเสี่ยงต่อการโจมตีแบบเจาะจง เช่น ฟิชชิงและวิศวกรรมสังคม (Social Engineering)
หากคุณสงสัยว่าข้อมูลของคุณถูกเจาะ ไปทำตามขั้นตอนเหล่านี้:
1. ยืนยันว่าข้อมูลของคุณถูกเจาะหรือไม่
เมื่อบริษัทประสบ Data Breach กฎหมายกำหนดให้ต้องแจ้งเตือนลูกค้าที่ได้รับผลกระทบ แต่เวลากำหนดต่างกันตามรัฐ และบางบริษัทเลื่อนการเปิดเผย ทำให้ผู้คนถูกสาธารณูปโภคนานกว่าที่ควรจะเป็น ในในทางที่ดีที่สุด คุณควรได้รับการแจ้งเตือนทันเวลาพร้อมทรัพยากรช่วยคุณตอบสนอง
แต่แม้ไม่มีการแจ้งเตือนทางการ กิจกรรมบัญชีที่ผิดปกติอาจเป็นสัญญาณเตือน นั่นคือเหตุผลที่สำคัญต้องตรวจสอบล่วงหน้าหลักฐานของ Data Breach แทนที่จะรอการยืนยัน หากคุณสงสัยว่าข้อมูลถูกเปิดเผย นี่คือวิธียืนยัน:
- ตรวจสอบบัญชี: หาธุรกรรมแปลก การเปลี่ยนรหัสผ่าน การเปลี่ยนแปลงการตั้งค่า หรือการแจ้งเตือนล็อกอินใหม่ ทั้งหมดอาจบ่งชี้การเข้าถึงโดยไม่ได้รับอนุญาตหลัง Data Breach
- ตรวจสอบรายงานเครดิต (Credit Reports): สแกนรายงานเครดิตเพื่อหาบัญชีหรือการสอบถามที่ไม่คุ้นเคย ซึ่งอาจหมายถึงมีคนพยายามเปิดเครดิต باسمคุณ
- ระวังการแจ้งเตือนล็อกอินน่าสงสัย: บางครั้งบริษัทจะอีเมลแจ้งกิจกรรมบัญชีที่น่าสงสัย ให้ตรวจสอบ แต่ระวังฟิชชิงด้วย โจมตีอาจสร้างการแจ้งเตือนล็อกอินปลอมเพื่อหลอกให้คุณเปิดเผยข้อมูลเพื่อให้พวกเขาควบคุมบัญชีได้
- ลองใช้ Data Breach Checker: ใส่ข้อมูลของคุณในเครื่องมือตรวจจับการรั่วไหล เพื่อดูว่าข้อมูลของคุณปรากฏบน Dark Web หรือไม่ — ส่วนอินเทอร์เน็ตที่ซ่อนเร้นซึ่งข้อมูลที่รั่วไหลมักถูกโพสต์หรือขาย หรือเปิดใช้งานการแจ้งเตือนอัตโนมัติผ่านคุณสมบัติ Dark Web Monitoring ที่รวมอยู่ใน Norton 360 with LifeLock
2. กำหนดว่าข้อมูลประเภทไหนถูกเปิดเผย
เมื่อคุณยืนยันว่าข้อมูลของคุณเกี่ยวข้องกับ Data Breach ขั้นตอนต่อไปคือระบุว่าข้อมูลประเภทไหนถูกรั่วไหล ประเภทข้อมูลที่รั่วไหลต่างกันนำไปสู่ความเสี่ยงต่างกัน ดังนั้นการรู้ว่าอะไรถูกเปิดเผยช่วยให้คุณเลือกมาตรการป้องกันที่เหมาะสม
มาสำรวจประเภทข้อมูลที่รั่วไหลบ่อยและว่าการเปิดเผยส่งผลต่อความเสี่ยงอย่างไร:
- Personally Identifiable Information (PII) - ข้อมูลระบุตัวตนส่วนบุคคล: การเปิดเผย PII เช่น ชื่อเต็ม ที่อยู่ วันเกิด ทำให้คุณเป็นเป้าหมายหลอกลวงง่ายขึ้น โจมตีสามารถใช้ข้อมูลนี้ทำให้ Social Engineering และ Phishing น่าเชื่อถือมากขึ้น: อีเมลฟิชชิงหรือสาย Vishing ที่มีชื่อและวันเกิดจริงของคุณ จะหลอกคุณ หรือเจ้าหน้าที่บริการลูกค้า ให้เชื่อว่าเป็นเรื่องจริงได้ง่ายขึ้น เครื่องมืออย่าง Norton Genie ผู้ช่วยขับเคลื่อนด้วย AI ช่วยเตือนคุณจากหลอกลวงอันฉลาด
- ที่อยู่อีเมล (Email address): หากอีเมลของคุณปรากฏใน Data Breach คุณอาจได้รับสแปมและข้อความฟิชชิงมากขึ้น ปกป้องตัวเองโดยเปลี่ยนรหัสผ่าน เปิด 2FA ทุกที่ที่ทำได้ และระวังฟิชชิง
- หมายเลขโทรศัพท์ (Phone number): เบอร์โทรที่รั่วไหลนำไปสู่สแปมโทร/ข้อความ และการพยายามบุกบัญชี ยังเสี่ยงต่อการยึดเบอร์ (Phone Takeover) โดยแฮกเกอร์ ปกป้องโดยรายงานเบอร์สแปม รักษาบัญชีออนไลน์ที่ลิงก์กับเบอร์ และใช้ฟีเจอร์ SIM Monitoring อย่างใน Norton 360 with LifeLock Advantage
- รหัสผ่าน (Passwords): หากรหัสผ่านหรือข้อมูลเข้าสู่ระบบรั่วไหล คุณเสี่ยงต่อ Account Takeover มากขึ้น โดยเฉพาะหากใช้รหัสผ่านซ้ำหลายเว็บ ไหนเข้าได้ พวกเขาอาจซื้อของด้วยรายละเอียดการชำระเงินที่เก็บไว้ ขโมย Gift Card ล็อกคุณนอกบัญชี หรือเก็บข้อมูลส่วนตัวเพิ่มเติมโจมตีบัญชีอื่นของคุณ
- ข้อมูลชีวภาพ (Biometric data): เนื่องจากข้อมูลชีวภาพ เช่น ลายนิ้วมือ Face ID หรือสแกนตาจักษุ เป็นของตัวตนและถาวร การรั่วไหลจึงเป็นความเสี่ยงร้ายแรง โจมตีอาจใช้เพื่อข้ามระบบความปลอดภัย หรือจับคู่กับข้อมูลลับอื่นที่ขโมยมา หากได้รับผลกระทบ ให้ตรวจสอบว่าอุปกรณ์/บัญชีไหนใช้ Biometrics และเสริมการป้องกันรอง เช่น PIN หรือ Token
- รายละเอียดบัตรเครดิต (Credit card details): หากรายละเอียดบัตรเครดิตรั่วไหล คุณเสี่ยงต่อ Credit Card Fraud ปกป้องโดยติดตามรายการธนาคาร/บัตรเครดิตหากมีกิจกรรมน่าสงสัย แช่แข็งบัตร ตั้ง Transaction Alerts และรายงานค่าใช้จ่ายไม่ได้รับอนุญาตให้ธนาคารทันที
- หมายเลขประกันสังคม (Social Security Number - SSN): นี่เป็นการรั่วไหลร้ายแรงที่สุด เนื่องจาก SSN ใช้ทำ Identity Theft และ Fraud ได้ วาง Fraud Alert หรือ Credit Freeze กับเครดิตบิวโร่ทั้ง 3 (Equifax, Experian, TransUnion) ติดตามรายงานเครดิตหากมีบัญชีใหม่ และยื่นภาษีก่อนเวลาเพื่อป้องกัน Tax Fraud
3. รักษาความปลอดภัยบัญชีที่เสี่ยง
หลัง Data Breach โจมตีอาจพยายามบุกบัญชีหรือล็อกคุณนอกบัญชี การรักษาความปลอดภัยการล็อกอินด้วยการป้องกันที่แข็งแกร่งขึ้นช่วยให้คุณควบคุมสถานการณ์และป้องกันความเสียหายเพิ่มเติม
วิธีทำ:
- เปลี่ยนรหัสผ่าน: อัปเดตรหัสผ่านสำหรับบัญชีที่เกี่ยวข้องกับอีเมลหรือล็อกอินที่รั่วไหล หากใช้รหัสผ่านซ้ำที่อื่น ให้อัปเดตบัญชีเหล่านั้นด้วย
- ใช้ Password Manager: สร้างรหัสผ่านแข็งแกร่ง ไม่ซ้ำ สำหรับทุกบัญชี และเก็บใน Password Manager ที่เข้ารหัส เพื่อไม่ต้องจำทั้งหมด ทำให้รหัสผ่านถูกขโมยหนึ่งชุด ไม่ทำให้บัญชีหลายบัญชีเสี่ยง
- ตั้งค่า Multi-Factor Authentication (MFA): MFA กำหนดให้ให้ 2+ ปัจจัยยืนยันตัวตนก่อนเข้าถึงบัญชี ช่วยปกป้องจากภัยคุกคามหลัง Breach โดยเพิ่มชั้นความปลอดภัย ทำให้ยากมากสำหรับผู้ไม่ได้รับอนุญาตที่จะเข้าได้ แม้มีรหัสผ่าน
- ลบอุปกรณ์ที่ไม่คุ้นเคย: หลัง Data Breach ตรวจสอบบัญชีหา Logins ที่น่าสงสัย หากเห็นอุปกรณ์ไม่คุ้นเคย ให้ลบออก
- ปกป้อง SIM Card: โจมตีอาจใช้ข้อมูลส่วนตัวหลอกผู้ให้บริการมือถือสลับเบอร์โทรไปยัง SIM ของพวกเขา เรียกว่า SIM Swap Attack ทำให้พวกเขารับสายและข้อความได้ รวมถึงรหัส 2FA
ปกป้อง SIM โดยตั้ง PIN เฉพาะตัวกับผู้ให้บริการมือถือ และใช้ Norton 360 with LifeLock Advantage ติดตาม Phone Takeover
4. แช่แข็งหรือล็อกเครดิต (Freeze or Lock Your Credit)
หากข้อมูลที่ละเอียดอ่อนอย่าง SSN ถูกรั่วไหล โจมตีอาจพยายามเปิดเครดิตใหม่ باسمคุณ การวาง Credit Freeze บนรายงานเครดิตจะป้องกันไม่ให้ผู้ให้กู้ยืมเข้าถึงรายงาน ซึ่งบล็อกการสมัครเครดิตใหม่
Credit Freeze ปกติไม่จำเป็นหากข้อมูลที่รั่วไหลไม่ละเอียดอ่อนอย่างอีเมล เพราะข้อมูลนั้นเพียงอย่างเดียวไม่สามารถเปิดเครดิตใหม่ได้
คุณสามารถพิจารณา Credit Lock ทางเลือกเสียเงินที่เสนอเพิ่มเติม เช่น Credit Monitoring Alerts หรือประกัน Identity Theft สะดวกกว่าเพราะล็อก/ปลดล็อกได้ทันทีผ่านแอปมือถือ เหมาะหากคุณกำลังสมัครเครดิตอยู่
5. ตั้ง Fraud Alerts (การแจ้งเตือนฉ้อโกง)
Fraud Alerts ให้ผู้ให้กู้ยืมทราบล่วงหน้าว่าคุณอาจเป็นเหยื่อฉ้อโกงเมื่อพวกเขาตรวจสอบเครดิต ทำให้พวกเขาตรวจสอบตัวตนผู้สมัครอย่างละเอียดขึ้น คุณตั้ง Alert ได้โดยติดต่อเครดิตบิวโร่หลัก أيแห่งหนึ่ง และพวกเขาจะแจ้งให้อีกสองแห่งโดยอัตโนมัติ
หากคุณเกี่ยวข้องกับ Breach หรือสงสัยว่าอาจถูกกระทบ ให้ขอ Fraud Alert มาตรฐาน 1 ปี หากคุณเป็นเหยื่อ Identity Theft จริง ให้ดู Extended Fraud Alert ที่ปกป้อง 7 ปี
คุณไม่ต้องรอผู้ให้กู้ยืมยืนยันตัวตนเพื่อรู้ว่ามีคนใช้เครดิตของคุณหรือไม่ สมัคร Norton 360 with LifeLock Advantage เพื่อทราบทันทีเมื่อตรวจพบกิจกรรมฉ้อโกงเกี่ยวกับ SSN หรือเครดิตของคุณ
6. ติดตามรายงาน (Monitor Your Reports)
ติดตามรายงานอย่างใกล้ชิดอย่างน้อย 1 ปีหลัง Data Breach — อาจต้องนานกว่านั้นหากสังเกตกิจกรรมน่าสงสัยตลอดปีแรก ให้เฝ้ารายงานต่อไปนี้:
- Social Security Statements: ตรวจสอบบัญชี My Social Security (My SSA) เป็นประจำ หากมีกิจกรรมผลประโยชน์หรือคำขอที่ไม่คุ้นเคย
- Bank Statements: ตรวจสอบธุรกรรมหาค่าใช้จ่ายไม่ได้รับอนุญาตหรือไม่คุ้นเคย
- Credit Reports: ดึงรายงานจากแต่ละบิวโร่ หาบัญชีหรือ Credit Checks ที่ไม่คุ้นเคยบ่งชี้ฉ้อโกง AnnualCreditReport.com ตอนนี้อนุญาตให้ดึงรายงานฟรีรายสัปดาห์จาก Equifax, Experian, และ TransUnion
หรือ ทำให้การติดตามบัญชีง่ายและสะดวกด้วย Norton 360 with LifeLock Advantage ซึ่งช่วยติดตามบัญชีธนาคารและรายงานเครดิต แจ้งเตือนกิจกรรมน่าสงสัย
7. เตือนคนที่คุณรู้จัก
หากบัญชีหรือรายละเอียดติดต่อของคุณถูกเปิดเผยใน Data Breach โจมตีอาจพยายามใช้ข้อมูลนั้นหลอกลวงเพื่อน ครอบครัว หรือเพื่อนร่วมงาน พวกเขาอาจส่งอีเมลฟิชชิง ข้อความน่าสงสัย หรือปลอมตัวเป็นคุณเพื่อหลอกผู้อื่นให้เปิดเผยข้อมูลส่วนตัว
เพื่อลดความเสี่ยง ให้เตือนผู้ติดต่อล่วงหน้า เพื่อให้พวกเขาระวังข้อความผิดปกติ nhắcให้พวกเขาอย่าคลิกลิงก์น่าสงสัย ดาวน์โหลดไฟล์แนบที่ไม่คาดคิด หรือแชร์ข้อมูลลับโดยไม่ยืนยันว่ามาจากคุณจริง การเตือนสั้นๆ สามารถช่วยได้มาก
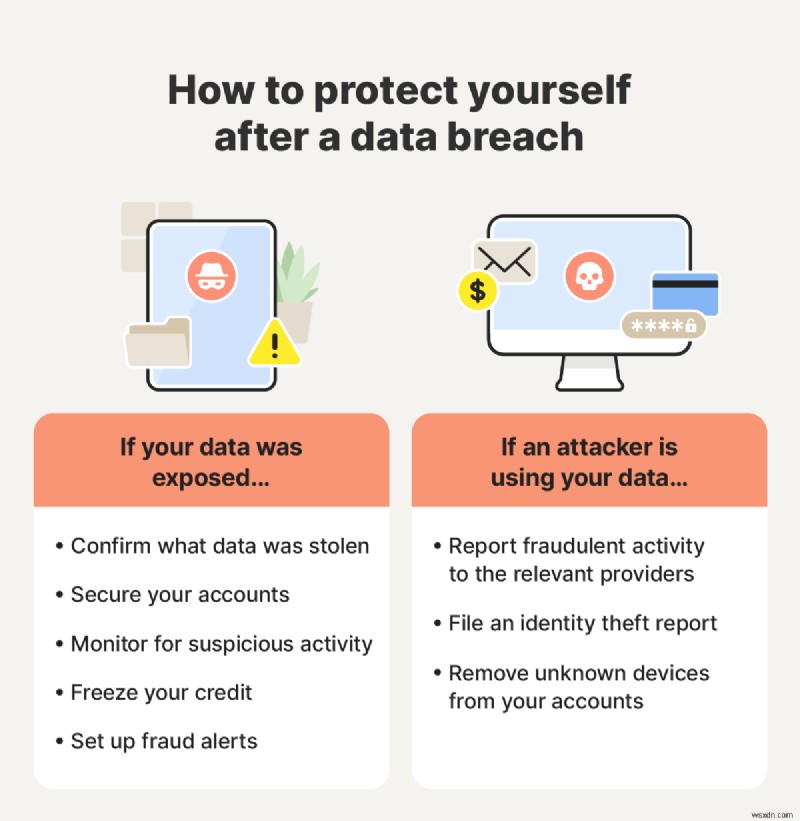
ภาพแสดงขั้นตอนปกป้องตัวเองหากข้อมูลรั่วไหล vs โจมตีกำลังใช้ข้อมูลของคุณอยู่
วิธีปกป้องตัวเองจาก Data Breach ในอนาคต
ไม่มีใครรับประกันป้องกัน Data Breach ได้ 100% แต่นิสัยความปลอดภัยที่ดีลดความเสี่ยงและจำกัดความเสียหายหากเกิดขึ้น จุดสำคัญคือ ปกป้องบัญชี แชร์ข้อมูลน้อยลง และเตือนตัวเองตลอดเวลา:
- ใช้อีเมลหลายบัญชี: ใช้อีเมลแยกสำหรับธนาคาร ช็อปปิ้ง โซเชียลมีเดีย และใช้ส่วนตัว หากบัญชีหนึ่งถูกเจาะ ความเสียหายจะถูกจำกัด
- เสริมสร้างรหัสผ่าน: สร้างรหัสผ่านซับซ้อน ไม่ซ้ำ สำหรับทุกบัญชี Password Manager ช่วยจัดการได้โดยไม่ต้องใช้ซ้ำ รหัสผ่านไม่ซ้ำให้การป้องกันจริงต่อ Brute Force และ Credential Stuffing
- ระวังสัญญาณหลอกลวง: ดู Red flags ของฟิชชิง เช่น ลิงก์น่าสงสัย ข้อผิดพลาดไวยากรณ์ หรือขอข้อมูลส่วนตัวด่วน หากคลิกลิงก์อันตราย ให้สแกนมัลแวร์เร็ว เครื่องมืออย่าง Norton Genie ช่วยตัดสินว่าข้อความ/ลิงก์เป็นจริงหรือปลอมด้วย AI
- ยืนยันก่อนคลิก: หากรู้สึกแปลก ให้ยืนยันโดยตรงกับบริษัท/บุคคลผ่านช่องทางที่เชื่อถือได้ ช่วยหลีกเลี่ยงดาวน์โหลดมัลแวร์หรือแชร์ข้อมูลลับให้คนอันตราย
- จำกัดการแชร์ข้อมูล: แชร์เฉพาะข้อมูลส่วนตัวขั้นต่ำที่จำเป็น แม้กับองค์กรที่ถูกต้อง ยิ่งแชร์น้อย ยิ่งขโมยได้น้อย
- สมัคร Identity Theft Protection: บริการป้องกัน Identity Theft และ Data Breach ช่วยติดตาม Dark Web หาข้อมูลส่วนตัวของคุณ Norton 360 with LifeLock Advantage ให้การสนับสนุนสำคัญหากคุณเป็นเหยื่อฉ้อโกง รวมถึงค่าชดเชย Stolen Funds Reimbursement ถึง $100,000
บริษัทที่ได้รับผลกระทบควรทำอะไรหลัง Data Breach?
Data Breach ไม่ได้กระทบแค่คุณ บริษัทที่เกี่ยวข้องก็มีหน้าที่กระทำอย่างรวดเร็วและรับผิดชอบ นี่คือขั้นตอนสำคัญที่พวกเขาควรทำ:
- ควบคุมการรั่วไหล: แยกระบบ/เครือข่ายที่ถูกเจาะ เพื่อหยุดการแพร่กระจายของการโจมตี
- ประเมินความเสียหาย: สอบสวนว่าข้อมูลอะไรถูกเข้าถึง เมื่อไหร่ และใครเป็นผู้กระทำ
- แจ้งเตือนผู้ได้รับผลกระทบ: โปร่งใสแจ้งลูกค้าและพนักงานที่ข้อมูลถูกเปิดเผย บริษัทควรให้ทรัพยากรและคำแนะนำช่วยคนปกป้องตัวเอง
- กู้คืนระบบ: แก้ไขช่องโหว่ และซ่อมแซมระบบที่ถูกเจาะ เพื่อให้ดำเนินการกลับสู่ปกติ
- เสริมสร้างความปลอดภัย: ควรเสริมการป้องกันซอฟต์แวร์ ฝึกอบรมพนักงาน และนำโปรโตคอลความปลอดภัยที่เข้มงวดขึ้นมาใช้ เพื่อป้องกัน Breach ในอนาคต
ข่าว Data Breach 近期
Data Breach เป็นข่าวบ่อยครั้ง และกระทบถึงองค์กรใหญ่ๆ นี่คือข่าวที่เด่นช่วง近期:
TransUnion
สิงหาคม 2025 TransUnion หนึ่งใน 3 เครดิตบิวโร่ใหญ่ ยืนยัน Data Breach เปิดเผยข้อมูลส่วนตัวของลูกค้าเกือบ 4.5 ล้านราย แฮกเกอร์ขโมยข้อมูลละเอียดอ่อนจากแอปพลิเคชันบุคคลที่สามที่ใช้สำหรับบริการลูกค้า ข้อมูลรั่วไหลรวมถึงชื่อ วันเกิด และ SSN
Google, Apple, และ Facebook
สิ่งที่เรียกว่า Data Breach ใหญ่ที่สุดในประวัติศาสตร์ โจมตีแบบ Infostealer โจมตี Google, Apple, และ Facebook ตาม Cybernews การรั่วไหลเปิดเผย Login Credentials 16 พันล้าน รายการข้าม 30 ชุดข้อมูล แม้บางเรคคอร์ดเก่า แต่ผู้เชี่ยวชาญเตือนว่าข้อมูลที่ถูกขโมยส่วนใหญ่ยังใหม่และเป็นภัยคุกคามร้ายแรงต่อผู้ใช้
Qantas
มิถุนายน 2025 สายการบิน Qantas แอสเตรเลีย รายงานกิจกรรมน่าสงสัยในแพลตฟอร์มบริการลูกค้าบุคคลที่สาม ที่มีข้อมูลประมาณ 6 ล้านคน ข้อมูลที่รั่วไหลรวมถึงชื่อ อีเมล เบอร์โทร วันเกิด และหมายเลข Frequent Flyer กำลังสอบสวนอยู่
Belk
พฤษภาคม 2025 ร้านค้าขายส่ง Belk ถูกโจมตีโดยไซเบอร์การ์เทล DragonForce ซึ่งอ้างว่าขโมยข้อมูลลูกค้าและพนักงาน 156 GB การรั่วไหลรบกวนดำเนินงาน และ Belk ใช้เกือบ 1 เดือนแจ้งผู้ได้รับผลกระทบ ก่อให้เกิดคดี集體訴訟 2 คดี บริษัทได้เสริมความปลอดภัยและเสนอความช่วยเหลือให้เหยื่อ
Experian
ปลายปี 2022 โจมตีใช้ช่องโหว่ทางเทคนิคที่เปิดเผย Consumer Credit Files ของ Experian ช่องโหว่ทำงาน 47 วัน อนุญาตให้โจมตีเข้าถึงรายงานเครดิตเต็มรูปแบบด้วยแค่ชื่อ ที่อยู่ วันเกิด และ SSN บริษัทได้รับแจ้งธันวาคม 2022 แต่ใช้ 1 เดือนแจ้งสาธารณะ แก้ไขเงียบๆ โดยไม่เปิดเผย Breach ทันที
ปกป้องข้อมูลตัวตนหลัง Breach
เมื่อข้อมูลส่วนตัวของคุณถูกเปิดเผยหลัง Data Breach หรือ Leak ข้อมูลตัวตนของคุณอยู่ในอันตราย จริงๆ แล้ว 1 ใน 3 คนอเมริกัน มี SSN เสี่ยงต่อการโจมตีขโมยตัวตน เนื่องจาก Data Breach
ด้วย Norton 360 with LifeLock Advantage คุณได้การป้องกันหลายชั้นต่อความเป็นไปได้ของ Data Breaches และ Leaks ช่วยตรวจจับหลอกลวงแบบกำหนดเองด้วย AI รับแจ้งเตือนหากข้อมูลละเอียดอ่อนปรากฏบน Dark Web ติดตามรายงานเครดิตหากมีกิจกรรมผิดปกติ และตั้งค่าติดตามบัญชีธนาคารจับค่าใช้จ่ายน่าสงสัย นอกจากนี้ หากตัวตนของคุณถูกขโมย คุณมีสิทธิ์ได้รับการคุ้มครองที่เป็นไปได้ถึง $1.2 ล้าน
FAQs
FTC แนะนำให้เหยื่อ Data Breach ทำอะไรหลังการโจมตี?
คำแนะนำของ FTC สำหรับการทำอะไรหลัง Data Breach แตกต่างตามข้อมูลที่ถูกเปิดเผย แต่โดยทั่วไปแนะนำให้ตรวจสอบบัญชีแปลกบน Credit Report ตั้งบริการติดตาม ได้ประกัน Identity Theft และวาง Credit Freeze หรือ Fraud Alert
ฉันฟ้องร้องได้ไหมถ้าข้อมูลของฉันรั่วไหล?
หากคุณพิสูจน์ได้ว่าการรั่วไหลทำให้คุณเสียหาย หรือเกิดจากความละเลย คุณอาจฟ้องร้องได้ ปรึกษาทนายความเพื่อยืนยันว่าข้อมูลของคุณถูกจัดการผิดปกติ และมีทางเลือกอะไร
ฉันได้ค่าชดเชยเท่าไหร่สำหรับ Data Breach?
ค่าชดเชยแตกต่างตามคดีและเขตอำนาจศาล บางครั้งจ่ายค่าเสียหายจริง บางครั้งบริษัทเสนอแบ่งจ่ายให้ผู้ได้รับผลกระทบ
Data Breach ใหญ่ที่สุดในประวัติศาสตร์คืออะไร?
Data Breach ใหญ่ที่สุดจนถึงปัจจุบัน โจมตีบริษัทเทคโนโลยีอย่าง Apple, Facebook, และ Google เปิดเผย Login Credentials 16 พันล้าน
