

คุณต้องสังเกตเห็น หลายโปรแกรมที่ติดตั้งบนเครื่องต้องการสิทธิ์ Admin เพื่อเริ่มต้น การมีสิทธิ์ Admin ใน Windows 11/10/8/7 ให้ทำการเปลี่ยนแปลงระบบที่ส่งผลต่อผู้ใช้ทั้งหมด กล่าวคือ โปรแกรมที่รันเป็น Administrator — ทำให้เข้าถึงคอมพิวเตอร์ได้มากขึ้นตอนรัน
User Account Control (UAC) แจ้งเตือนก่อนทำการเปลี่ยนแปลง — ไม่ใช่ทุกการเปลี่ยนแปลง แต่เฉพาะที่ต้องการสิทธิ์ Administrator หรือ elevated permissions เมื่อรันโปรแกรมบางตัว อาจเห็น UAC Prompt ก่อน ต้องให้ความยินยอมถึงจะรัน นี่คือฟีเจอร์ความปลอดภัยของ Windows จุดสำคัญคือเข้าใจว่าสามารถทำอะไรได้ และการเปลี่ยนสิทธิ์ Admin หรือ elevated privileges ยังไงโดยไม่สลายความปลอดภัย
วิธีให้สิทธิ์หรือรับ Elevated Privileges ใน Windows 11/10
ดูตัวเลือกและสถานการณ์ต่างๆ:
- เปิด Command Prompt ด้วยสิทธิ์สูง (Elevated Command Prompt)
- ทำให้โปรแกรมรันเป็น Administrator เสมอ
- ปิด Admin Approval Mode ด้วย Secpol
- ให้ Elevated Privileges
1) เปิด Elevated Command Prompt window
แม้ทำงานหลายอย่างได้ด้วย CMD บางงานต้องการ elevated privileges Windows 8.1 ให้เปิด Command Prompt (Admin) ได้ง่ายจาก WinX menu บทความนี้แสดงวิธีรัน Command Prompt เป็น Administrator
อ่านเพิ่ม: วิธีสร้าง shortcut ด้วย elevated privileges เพื่อรันโปรแกรม
2) ทำให้โปรแกรมรันเป็น Administrator เสมอ
หากต้องการโปรแกรมรันด้วย admin privileges เสมอ คลิกขวา executable file ของโปรแกรม เลือก Properties ที่นี่ ติ๊ก Run this program as an administrator คลิก Apply > OK บทความนี้รายละเอียดวิธีทำให้แอปพลิเคชันรันเป็น Administrator เสมอ
3) ปิด Admin Approval Mode ด้วย Secpol
รัน secpol.msc เปิด Local Security Policy ไป Local Policies > Security Settings ด้านขวาจะมีการตั้งค่า User Account Control: Turn on Admin Approval Mode ดับเบิลคลิก เลือก Disabled
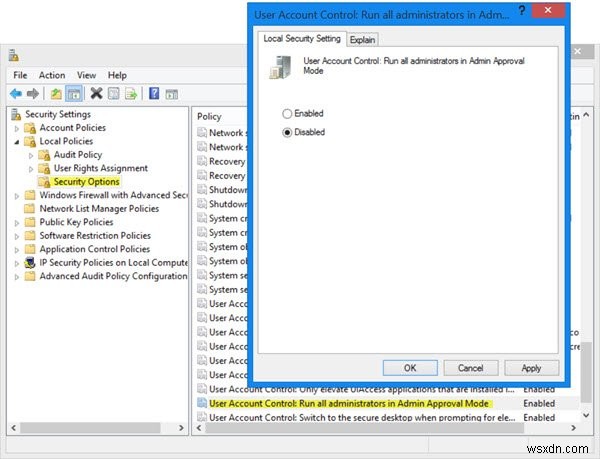
การตั้งค่านี้ควบคุมพฤติกรรมของ UAC policy settings ทั้งหมด หากเปลี่ยน ต้องรีสตาร์ทคอมพิวเตอร์ ตัวเลือก: (1) Enabled (Default) Admin Approval Mode เปิด ต้อง Enable นี้และ UAC policies ที่เกี่ยวข้องให้เหมาะสม เพื่อให้ built-in Administrator account และผู้ใช้ใน Administrators group รันใน Admin Approval Mode (2) Disabled Admin Approval Mode และ UAC policies ทั้งหมดปิด หากปิด Security Center จะแจ้งว่าความปลอดภัยโดยรวมลดลง
ระวัง: นี่จะลดความปลอดภัยโดยรวมของคอมพิวเตอร์ลง!
4) ให้ Elevated Privileges ใน Windows 11/10
Standard user ไม่มีสิทธิพิเศษสำหรับการเปลี่ยนแปลงการบริหารเซิร์ฟเวอร์ อาจไม่มีสิทธิ์: เพิ่ม/ลบ/แก้ไข user, ปิดเซิร์ฟเวอร์, สร้าง/บริหาร Group Policy Object, เปลี่ยน file permissions ฯลฯ
แต่ผู้ใช้ที่มีสิทธิ์ Admin ทำได้มากกว่า Standard user สิทธิ์เหล่านี้ให้หลังจากได้ elevated privileges สำหรับแต่ละระดับในกลุ่ม: Local Server, Domain และ Forest
เมื่อเพิ่มผู้ใช้ในกลุ่มใดกลุ่มหนึ่ง จะได้พลังเพิ่มทำมากกว่า Standard user ได้ User Rights เพิ่ม คือสิทธิ์/การตั้งค่าควบคุม "ใคร" ทำ "อะไร" กับคอมพิวเตอร์ได้ ตั้งค่าแล้ว แต่ละคอมพิวเตอร์รองรับชุด administrators ที่ควบคุมพื้นที่ต่างๆ ได้
มี user rights มากกว่า 35 ต่อคอมพิวเตอร์ บางสิทธิ์ทั่วไปควบคุม elevated privileges:
- Shut down the system
- Force shutdown of the remote system
- Log on as a batch job
- Log on as a service
- Backup and Restore files and directories
- Enable trusted for delegation
- Generate security audits
- Load and unload device drivers
- Manage auditing and security log
- Take ownership of files and other objects
User rights ปรับใช้ผ่าน Group Policy (Local/Active Directory) ทำให้ควบคุมการเข้าถึงเซิร์ฟเวอร์ได้สม่ำเสมอ
เพิ่มเติม ทุกไฟล์ โฟลเดอร์ และ Registry key มี Access Control List (ACL) รายการให้ standard permissions:
- Full control
- Modify
- Read
Standard permissions เหล่านี้ทำให้ตั้งค่าควบคุมออบเจ็กต์ง่ายขึ้น ACL คือรายการ users, groups, และ/หรือ computers ที่ได้รับสิทธิ์บนออบเจ็กต์ที่เกี่ยวข้องกับ ACL
บทความที่อาจน่าสนใจ:
- Take ownership & full control of registry keys
- Take Full Ownership of Files & Folders
