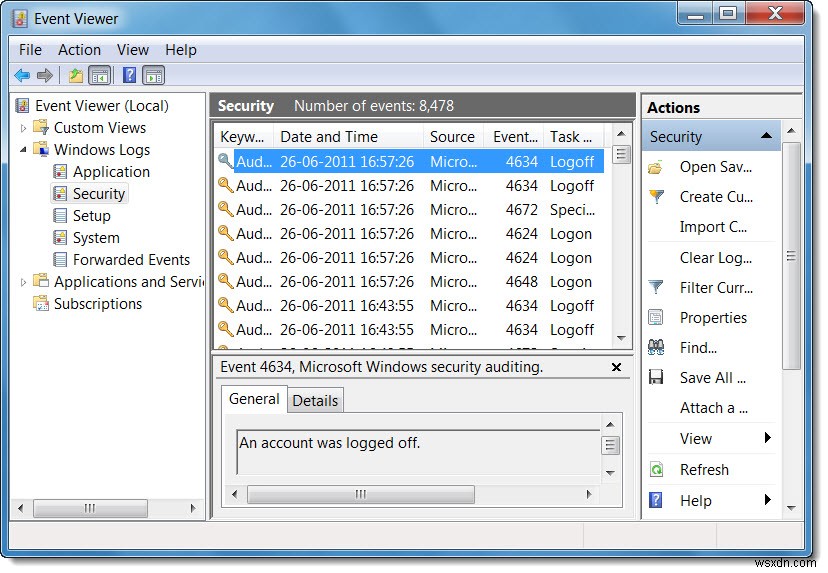
Group Policy อนุญาตให้คุณตรวจสอบหรือเฝ้าระวังการเปลี่ยนแปลงบนคอมพิวเตอร์ Windows ของคุณ โดยใช้ Group Policy คุณสามารถตรวจสอบว่าใครเข้าสู่ระบบและเมื่อไหร่ ใครเปิดเอกสาร ใครสร้างบัญชีผู้ใช้ใหม่ หรือเปลี่ยนนโยบายความปลอดภัย
ตรวจสอบเอกสารของคุณโดยใช้ Group Policy
เพื่อทำเช่นนั้น ให้พิมพ์ secpol.msc ในการค้นหา start แล้วกด Enter เพื่อเปิด Local Security Policy
ภายใต้ Security settings ในแถบด้านซ้าย ให้ขยาย Local Policies แล้วเลือก Audit Policy
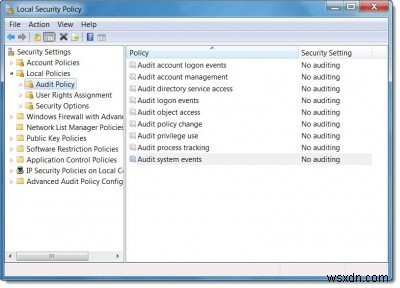
ตามที่คุณเห็น คุณสามารถตรวจสอบได้:
- Account logon events: เหตุการณ์การเข้าสู่ระบบบัญชีถูกสร้างเมื่อคอมพิวเตอร์ตรวจสอบข้อมูลประจำตัวของบัญชีที่มันมีอำนาจ
- Account management: ให้คุณเห็นว่ามีใครเปลี่ยนชื่อบัญชี เปิด/ปิดใช้งานบัญชี สร้าง/ลบบัญชี เปลี่ยนรหัสผ่าน หรือเปลี่ยนกลุ่มผู้ใช้
- Directory service access: ตรวจสอบสิ่งนี้เพื่อดูเมื่อใครเข้าถึง Active Directory object ที่มี system access control list (SACL) ของตัวเอง
- Logon events: เหตุการณ์ Log off ถูกสร้างเมื่อเซสชันการเข้าสู่ระบบของบัญชีผู้ใช้ที่ล็อกอินแล้วถูกยุติ
- Object access: ให้คุณเห็นเมื่อใครใช้ไฟล์ โฟลเดอร์ พิมพ์ คีย์รีจิสทรี หรือออบเจ็กต์อื่น
- Policy change: ตรวจสอบการเปลี่ยนแปลงนโยบายความปลอดภัยท้องถิ่น
- Privilege use: ตรวจสอบสิ่งนี้เพื่อดูเมื่อใครทำงานบนคอมพิวเตอร์ที่พวกเขามีสิทธิ์ทำ
- Process tracking: ติดตามเหตุการณ์เช่นการเปิดใช้งานโปรแกรมหรือกระบวนการออกจากระบบ
- System events: ให้คุณตรวจสอบและดูเมื่อใครปิดหรือรีสตาร์ทคอมพิวเตอร์ หรือเมื่อกระบวนการ/โปรแกรมพยายามทำสิ่งที่ไม่มีสิทธิ์
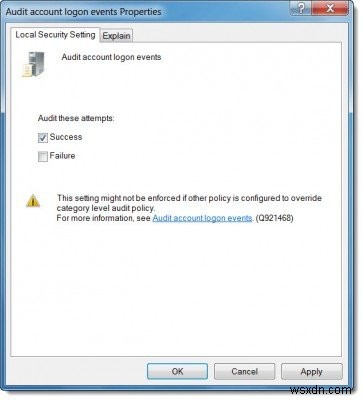
ดับเบิลคลิกที่ตัวที่คุณต้องการตรวจสอบ และเลือกตัวเลือก Success คลิก Apply คุณสามารถรับข้อมูลเพิ่มเติมเกี่ยวกับแต่ละอย่างได้หากคุณคลิกแท็บ Explain
เพื่อ เปิดใช้งานการตรวจสอบเอกสารของคุณ ให้คลิกขวาไฟล์และคลิกเปิด Properties
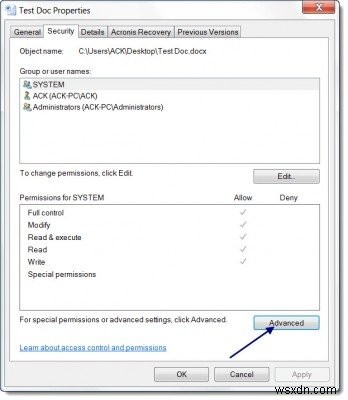
เลือกแท็บ Security > Advanced > แท็บ Auditing
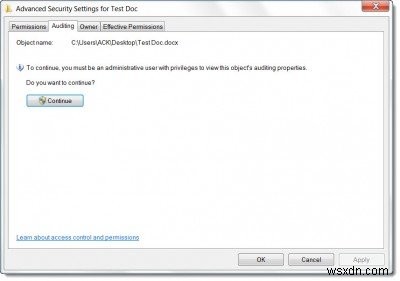
คลิก Continue เพื่อเปิดกล่อง Advanced Security Settings และคลิก Add
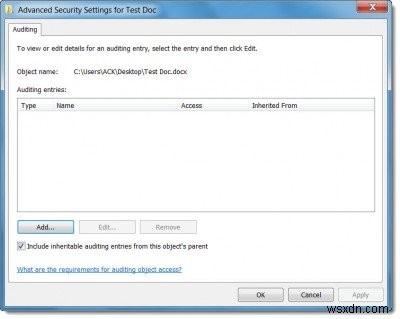
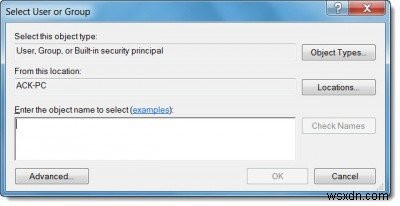
ตอนนี้ ในกล่อง Enter the object name to select ให้พิมพ์ชื่อผู้ใช้หรือกลุ่มที่คุณต้องการติดตามการกระทำ และคลิก OK ในกล่องโต้ตอบทั้งสี่ที่เปิดอยู่
ติ๊กเช็คบ็อกซ์สำหรับการกระทำใดๆ ที่คุณต้องการตรวจสอบ และคลิก OK หากต้องการเรียนรู้เพิ่มเติมเกี่ยวกับสิ่งที่คุณสามารถตรวจสอบและการกระทำที่ตรวจสอบได้สำหรับไฟล์ โปรดเยี่ยมชม Microsoft
เพื่อ ดู Audit Logs ให้พิมพ์ Event Viewer ในการค้นหา start แล้วกด Enter
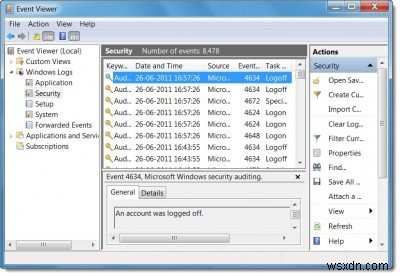
ในแถบด้านซ้าย ดับเบิลคลิก Windows Logs แล้วคลิก Security ต่อไป ดับเบิลคลิกเหตุการณ์เพื่อดูรายละเอียดล็อก
หวังว่าบทความนี้จะมีประโยชน์