

LDAP Signing เป็น Authentication Method ใน Windows Server เพิ่ม Security ของ Directory Server เปิดใช้งานแล้วจะ Reject Request ที่ไม่ขอ Signing หรือใช้ Non-SSL/TLS-Encrypted บทความนี้แนะนำ Enable LDAP Signing ใน Windows Server และ Client Machines LDAP = Lightweight Directory Access Protocol
วิธีเปิดใช้งาน LDAP Signing ใน Windows Computers
ป้องกัน Attacker ใช้ Forged LDAP Client เปลี่ยน Server Config/Data จำเป็นต้อง Enable LDAP Signing สำคัญเท่าเทียมบน Client Machines
- Set Server LDAP Signing Requirement
- Set Client LDAP Signing Requirement ด้วย Local Computer Policy
- Set Client LDAP Signing Requirement ด้วย Domain Group Policy Object
- Set Client LDAP Signing Requirement ด้วย Registry Keys
- How to Verify Configuration Changes
- How to Find Clients ที่ไม่ใช้ Require Signing Option
ส่วนสุดท้ายช่วยหา Clients ที่ ไม่ได้ Enable Require Signing ใช้สำหรับ IT Admins Isolate เครื่องเหล่านั้น และ Enable Security Settings
1] Set Server LDAP Signing Requirement
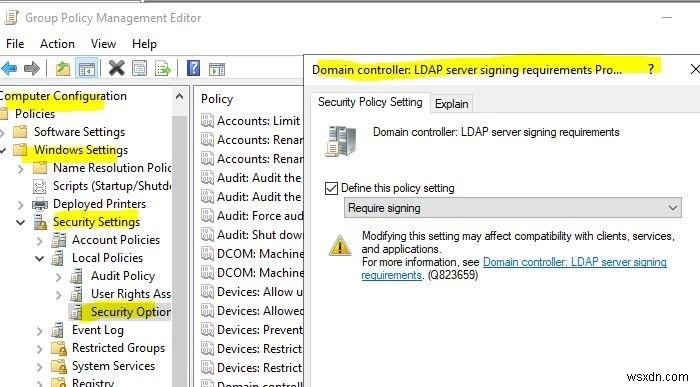
- Open Microsoft Management Console (mmc.exe)
- File > Add/Remove Snap-in > Group Policy Object Editor > Add
- Group Policy Wizard เปิด Browse เลือก Default Domain Policy แทน Local Computer
- OK > Finish > Close
- Default Domain Policy > Computer Configuration > Windows Settings > Security Settings > Local Policies > Security Options
- Right-click Domain controller: LDAP server signing requirements > Properties
- Enable Define This Policy Setting เลือก Require Signing ใน List > OK
- Recheck Settings Apply
2] Set Client LDAP Signing Requirement ด้วย Local Computer Policy
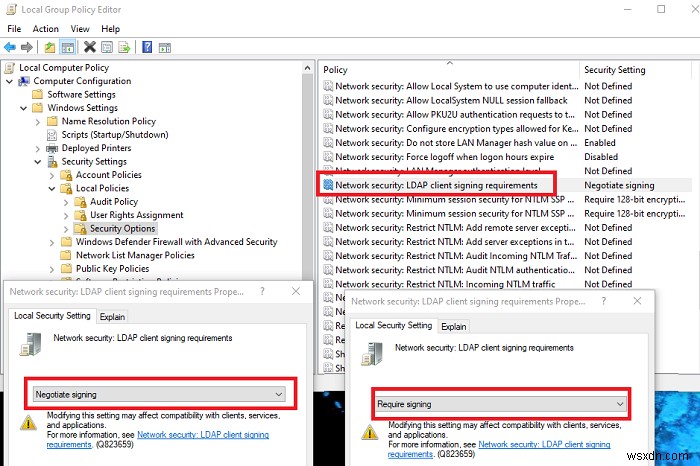
- Run Prompt พิมพ์ gpedit.msc Enter
- Group Policy Editor ไป Local Computer Policy > Computer Configuration > Policies > Windows Settings > Security Settings > Local Policies > Security Options
- Right-click Network security: LDAP client signing requirements > Properties
- เลือก Require Signing ใน List > OK
- Confirm Changes Apply
3] Set Client LDAP Signing Requirement ด้วย Domain Group Policy Object
- Open Microsoft Management Console (mmc.exe)
- File > Add/Remove Snap-in > Group Policy Object Editor > Add
- Group Policy Wizard Browse เลือก Default Domain Policy แทน Local Computer
- OK > Finish > Close
- Default Domain Policy > Computer Configuration > Windows Settings > Security Settings > Local Policies > Security Options
- Network security: LDAP client signing requirements Properties Dialog Box เลือก Require Signing > OK
- Confirm Changes Apply Settings
4] Set Client LDAP Signing Requirement ด้วย Registry Keys
Backup Registry ก่อน
- Open Registry Editor
- Navigate to HKEY_LOCAL_MACHINE \ SYSTEM \ CurrentControlSet \ Services \ <InstanceName> \Parameters
- Right-click Right Pane New DWORD ชื่อ LDAPServerIntegrity
- ค่า Default ค้างไว้
<InstanceName>: ชื่อ AD LDS Instance ที่ต้องการเปลี่ยน
5] Verify Configuration Changes Require Sign-in
- Sign in Computer ที่มี AD DS Admin Tools
- Run ldp.exe Enter (UI Navigate Active Directory Namespace)
- Connection > Connect
- Server และ Port ใส่ Server Name และ Non-SSL/TLS Port ของ Directory Server > OK
- Connection Established > Connection > Bind
- Bind Type เลือก Simple Bind
- User/Password > OK
หากได้ Error Ldap_simple_bind_s() failed: Strong Authentication Required แสดงว่า Config Directory Server สำเร็จ
6] หา Clients ที่ไม่ใช้ Require Signing Option
ทุกครั้ง Client Connect Server ด้วย Insecure Protocol จะ Gen Event ID 2889 Log Entry จะมี IP Addresses ของ Clients Enable โดยตั้ง 16 LDAP Interface Events Diagnostic Setting เป็น 2 (Basic) เรียนรู้ Configure AD และ LDS Diagnostic Event Logging ที่ Microsoft
LDAP Signing สำคัญ หวังว่าจะเข้าใจชัดเจนวิธี Enable LDAP Signing ใน Windows Server และ Client Machines
