

ติดตั้งแอนติไวรัสเพื่อป้องกันอุปกรณ์จากภัยคุกคามและมัลแวร์ แต่อย่างไรถ้าผู้รักษากลายเป็นตัวร้าย? ถ้าแอนติไวรัสของคุณกลับควง? ถ้ามันยืนต้านสิ่งที่มันควรป้องกัน? ถ้ามันกลายเป็น Ultron ทดลองของ Iron Man และ Hulk สร้างผู้ปกครองมนุษยชาติ ที่ล้มเหลว?
ตาม Cybellum บริษัทไซเบอร์เซキュริตี้ของอิสราเอล การโจมตีนี้ใช้ Microsoft Application Verifier (เครื่องมือตรวจสอบรันไทม์สำหรับโค้ดที่ไม่ได้จัดการ) เป็นช่องโหว่ในการฉีดโค้ดเพื่อควบคุมซอฟต์แวร์ เรียกว่า Double Agent Attack แอนติไวรัสได้รับความสนใจจากโจมตีนี้มากที่สุด เพราะมีสิทธิ์เข้าถึงสูงสุดเหนือซอฟต์แวร์อื่นๆ ที่ติดตั้งอยู่ในระบบ เนื่องจากโจมตีนี้ แอนติไวรัสของเราอาจกลับควงมาต่อระบบและถูกแฮกเกอร์ควบคุม
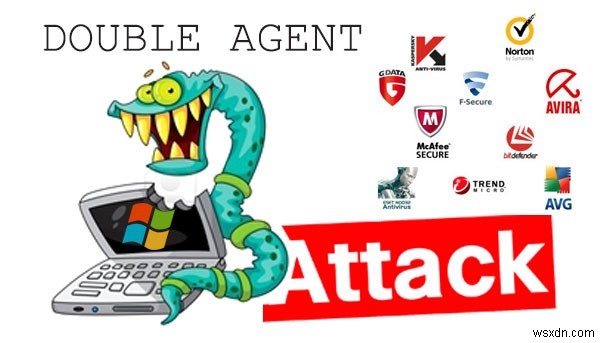
Slava Bronfman CEO ของ Cybellum กล่าวว่า "คุณติดตั้งแอนติไวรัสเพื่อปกป้องตัวเอง แต่จริงๆ แล้วคุณกำลังเปิดเวกเตอร์การโจมตีใหม่บนคอมพิวเตอร์ของคุณ" แฮกเกอร์ปกติพยายามหนีและซ่อนจากแอนติไวรัส แต่ตอนนี้แทนที่จะหนี พวกเขาสามารถโจมตีแอนติไวรัสโดยตรงได้ และเมื่อควบคุมได้แล้ว พวกเขาไม่ต้องถอนการติดตั้ง พวกเขาสามารถปล่อยให้มันทำงานเงียบๆ ได้"
ต่อมาเมื่อการโจมตีเปิดเผย โค้ดอันตรายได้รับชัยชนะและอนุญาตให้แฮกเกอร์เข้าควบคุม เมื่อแฮกเกอร์ได้ควบคุมแอนติไวรัส พวกเขาสามารถควบคุมโค้ดและใช้ซอฟต์แวร์ในทุกทาง หากพยายามสำเร็จ การแอบดูข้อมูลส่วนตัวหรือขโมยข้อมูลจะเป็นเรื่องง่ายสำหรับแฮกเกอร์ ในกรณีแย่ที่สุด แฮกเกอร์สามารถเข้ารหัสไฟล์ระบบหรือแม้แต่ฟอร์แมตฮาร์ดไดรฟ์
อ่านเพิ่มเติม: 10 แอนติไวรัสดีที่สุดสำหรับ Windows 10, 8, 7
เมื่อระบบอยู่ภายใต้การโจมตี ไม่มีทางออก การรีบูทระบบ หรือการถอนติดตั้งและติดตั้งซอฟต์แวร์ใหม่จะไม่ทำงาน
"Double Agent attack ให้ผู้โจมตีความสามารถในการควบคุม AV โดยไม่ถูกตรวจจับ ในขณะที่รักษาภาพลวงตาว่า AV ทำงานปกติ" Slava Bronfman ร่วมก่อตั้งและ CEO ของ Cybellum กล่าว
"เมื่อเราค้นพบการโจมตีนี้ เราพยายามเข้าใจผลกระทบและข้อจำกัด และเราเข้าใจทันทีว่าไม่มีข้อจำกัด" Michael Engstler CTO ของ Cybellum กล่าว "คุณสามารถใช้มันฉีดกระบวนการใดๆ ได้ ดังนั้นเมื่อเราเข้าใจว่ามีปัญหาใหญ่อยู่ที่นี่"
นักพัฒนาโปรแกรมแอนติไวรัสที่ได้รับผลกระทบทั้งหมด (Avast, AVG, Avira, Bitdefender, Trend Micro, Comodo, ESET, F-Secure, Kaspersky, Malwarebytes, McAfee, Panda, Quick Heal, และ Norton) ได้รับการแจ้งเตือนและกำลังพัฒนาบั๊กเพื่อแก้ไขปัญหา
Microsoft พัฒนาเทคนิคชื่อ Protection Process สามปีก่อน มันป้องกันโปรแกรมแอนติไวรัสจากการเขียนทับโค้ดโดยไม่มีการตรวจสอบที่เหมาะสม และบล็อก Double Agent ได้สำเร็จ นอกจาก Windows Defender ไม่มีใครนำกระบวนการนี้ไปใช้จนถึงตอนนี้ ถึงเวลาทุกโปรแกรมแอนติไวรัสควรเริ่มใช้เทคนิคนี้เพื่อป้องกันโปรแกรมของตน
อ่านเพิ่มเติม: Advanced System Protector: สถานที่พักพิงสุดท้ายของคุณต่อมัลแวร์
Malwarebytes, AVG, Trend Micro, Kaspersky และ Avast ได้เผยแพร่แพตช์แก้ไขข้อบกพร่องนี้แล้ว
Norton และ Comodo ยืนยันว่าซอฟต์แวร์ของพวกเขาทำให้การโจมตีนี้ไม่ทำงาน Symantec ระบุว่า "พวกเขาพัฒนาและปรับใช้การตรวจจับและบล็อกเพิ่มเติมให้ผู้ใช้ในกรณีที่ไม่คาดคิดว่าถูกเป้าหมาย"
เร็วๆ นี้โปรแกรมแอนติไวรัสทุกตัวจะปล่อยบั๊กฟิกซ์เพื่อแก้ไขภัยคุกคามนี้ แต่สิ่งนี้ทิ้งคำถามที่ทำให้กังวล: ถ้าโปรแกรมแอนติไวรัสเปราะบางต่อการโจมตีครั้งต่อไป จะเหลือเราอยู่ที่ไหน? ความจริงที่ขร่าของแต่อย่างนี้อาจสั่นสะพรานบรรษาที่สร้างโดยโปรแกรมแอนติไวรัส เพื่อให้แน่ใจว่าไม่เกิดซ้ำ พวกเขาต้องก้าวไปอีกไมล์หนึ่งและตรวจสอบภัยคุกคามที่จะมาถึงก่อนที่ความเสียหายจะเกิดขึ้น
คุณคิดอย่างไร? บอกเราในความคิดเห็นด้านล่าง!
