

อีกครั้ง โจมตีฟิชชิง (phishing) ที่แฝงตัวดีได้ปรากฏขึ้น ซึ่งหลอกลวงแม้ผู้ใช้ระมัดระวังสุดๆ คราวนี้ โจรไซเบอร์ใช้ Google Docs เป็นเหยื่อ (bait) หลอกลวงผู้คน
ระมัดระวัง หากคุณได้รับคำเชิญ Google Docs เร็วๆ นี้ หากคุณตกพับ คุณไม่ใช่เหยื่อเพียงคนเดียว คุณจะเผยแพร่ไปยังผู้ติดต่อของคุณด้วย
สิ่งที่คุณต้องรู้เกี่ยวกับการโจมตี:
- หากคุณได้รับลิงก์ติดไวรัส คลิกจะ redirect ไปหน้า Google-hosted จริง พร้อมรายการบัญชี Google
- หน้าจะแสดง Google Docs ขออนุญาตเข้าถึงข้อมูล เช่น จัดการผู้ติดต่อ และอ่าน/ลบอีเมล
- เมื่อคุณกด Allow ให้สิทธิ์ งานของโจรไซเบอร์เสร็จสิ้น เพราะคุณไม่ได้อนุญาต Google Docs จริง เข้าถึงข้อมูล
- เพิ่มเติม สิทธิ์นี้จะให้เข้าถึงผู้ติดต่อทั้งหมด และเผยแพร่มัลแวร์ไปทุกคนที่คุณส่งอีเมลไป

ฉันหลีกเลี่ยงการติดเชื้อได้อย่างไร?
ค่อนข้างยากที่จะไม่โดน แต่มีบางอย่างตรวจสอบได้:
Google Docs ไม่ต้องการอนุญาตเข้าถึง Gmail และจะไม่แสดงในหน้าสิทธิ์แอป (apps permission page) ดังนั้น หากเห็นอย่างนี้ขออนุญาต อย่าตกเป็นเหยื่อ
อีกวิธี หลีกเลี่ยดกับดัก คือ คลิก Google Docs บนหน้า Google Hosted ที่แท้จริง และหากเห็นข้อมูลนักพัฒนาผิดปกติ ให้หนีไปทันที!

เพื่อปลอดภัย อย่าเปิดอีเมลจากผู้ส่งไม่รู้จัก และอย่าคลิกลิงก์หากมีข้อสงสัยแม้น้อยที่สุด ปลอดภัยกว่าขอเสียใจ!
หากติดเชื้อแล้ว แก้ไขอย่างไร?
หากคุณติดเชื้อแล้ว ต้องรีเซ็ตรหัสผ่านบัญชี Google และตรวจสอบสิทธิ์แอป เพื่อรู้ว่าแอปไหนเข้าถึงบัญชี Google ได้ คลิกลิงก์ด้านล่าง –
https://myaccount.google.com/permissions
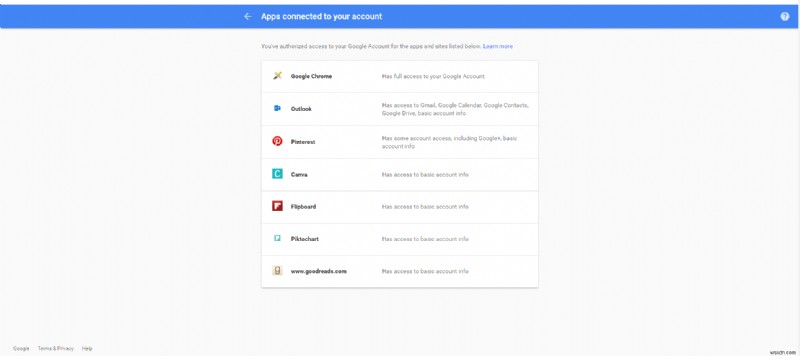
คลิกรายการ คุณจะได้รายการสิทธิ์แอป หากมี Google Doc อยู่ในรายการแอป คลิกมัน และจะได้แท็บ Remove คลิก Remove และอยู่ปลอดภัย
Google เปลี่ยนประกาศบน Twitter เกี่ยวกับหลอกลวงนี้ และขอให้ผู้ใช้ระมัดระวังและอย่าคลิกลิงก์น่าสงสัย พร้อมทั้งระบุว่าได้ตรวจสอบการหลอกลวง และขอให้ผู้ได้รับผลกระทบไปที่ลิงก์ต่อไปเพื่อความปลอดภัย
Link

Google กดขวางการหลอกลวง และกำลังทำงานหยุดไม่ให้แพร่กระจายต่อ
นี่เป็นอีกตัวอย่างว่าพื้นที่ไซเบอร์เปราะบางแค่ไหน แม้ชื่อใหญ่ในอุตสาหกรรมเทคโนโลยี ก็ตกเป็นเหยื่ออาชญากรรมไซเบอร์สม่ำเสมอ สัปดาห์ที่แล้ว Facebook และ Google รายงานโจมตีที่เสียค่าใช้จ่าย $100 ล้านแต่ละแห่ง แม้กู้คืนเงินได้
