

รانسอมแวร์ที่น่ากลัวกลับมาพร้อมตัวแปรใหม่สองตัว คือ 'Diablo' และ 'Lukitus'

นักวิจัยด้านความปลอดภพบสองสเตรน Locky Ransomware ใหม่คือ Diablo และ Lukitus เหมือนรูปแบบ Crypto-locking Ransomware อื่นๆ พวกมันถูกออกแบบมาเพื่อเข้ารหัสไฟล์บนคอมพิวเตอร์และขอค่าไถ่เพื่อแลกกับคีย์ถอดรหัส ตัวแปรใหม่เหล่านี้ถูกรายงานโดยนักวิจัยเมื่อวันที่ 16 สิงหาคม 2017
"Ransomware เกี่ยวกับการจับบ่น้ำใจความอ่อนแอของจิตวิทยามนุษย์มากกว่าความเชี่ยวชาญทางเทคโนโลยีของศัตรู"
? James Scott
Locky เป็นหนึ่งในรูปแบบ Ransomware หลักที่ประสบความสำเร็จระดับโลก ปรากฏครั้งแรกปี 2016 และจบสิ้นปีก็หายไป แต่ถ้าคิดว่ามันไม่เป็นภัยคุกคามแล้ว คุณผิด หลังจากเข้าสู่ความมืด Locky กลับมาพร้อม Necurs Botnet ซึ่งเป็นหนึ่งในบอทเน็ตใหญ่ที่สุดที่ใช้โจมตี
ตั้งแต่วันที่ 9 สิงหาคม Locky ปรากฏอีกครั้งด้วยนามสกุลไฟล์ใหม่ ".diablo6" เพื่อเข้ารหัสไฟล์พร้อมบันทึกช่วยชีวิต: "diablo-.htm" Diablo เรียกกลับไปยัง Command and Control Server ที่ต่างออกไป พร้อมกับนั้น มีตัวแปรใหม่อีกตัวที่เพิ่มนามสกุล '.Lukitus' ให้ไฟล์ที่ถูกเข้ารหัส
น่าสนใจที่ Lukitus ในภาษาฟินแลนด์หมายถึงการล็อก
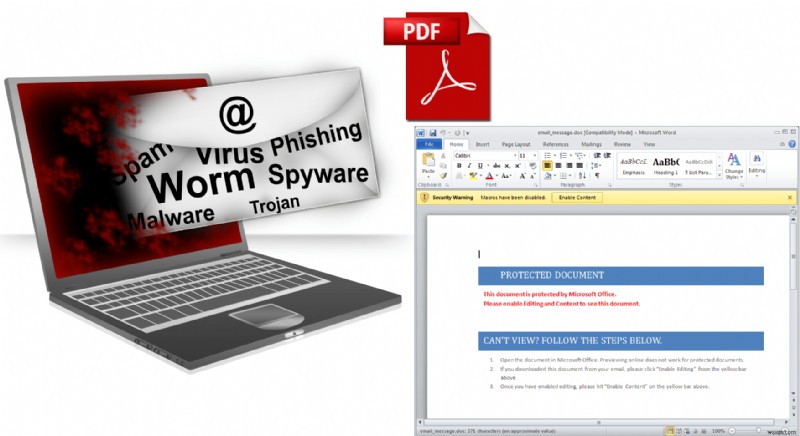
แคมเปญใหม่ส่งอีเมลสแปมในรูปไฟล์แนบ PDF ที่มีไฟล์ .DOCM แฝงอยู่ภายใน หากผู้ใช้ดาวน์โหลดไฟล์แนบและเปิดใช้แมโครตามที่ขอ พวกเขาจะสูญเสียการเข้าถึงไฟล์บนคอมพิวเตอร์
เมื่อข้อมูลทั้งหมดถูกเข้ารหัส จะขอค่าไถ่ หากเจ้าของต้องการรับ Private Key เพื่อถอดรหัสข้อมูล Locky แม้จะพบน้อยลง แต่ยังคงเป็นภัยคุกคามร้ายแรงเนื่องจากการเข้ารหัสที่แข็งแกร่ง
แคมเปญนี้เป็นการตื่นตัวให้เราทุกคน ที่คิดว่า Locky หายไปเพราะไม่ได้ใช้งานเป็นเวลานี้ ไม่ใช่ครั้งแรกที่ Locky กลับมา มันคุ้มครองด้วยความลึกลับบางเวลา แล้วกลับมาพร้อมการติดเชื้อใหม่
การกลับมาซ้ำอย่างกะทันหันของ Locky อาจเกี่ยวข้องกับเครื่องมือถอดรหัสสำหรับ Jaff Ransomware ที่พร้อมใช้งานในเดือนมิถุนายน Jaff ปรากฏเดือนพฤษภาคม และแพร่กระจายโดย Necurs Botnet เดียวกันที่ใช้กระจาย Locky
นี่พิสูจน์ว่า Ransomware ไม่จะจากไปเร็วๆ นี้ เราจึงต้องพัฒนากลยุทธ์และเทคนิคใหม่ๆ ต่อต้านพวกมันต่อไป
ตัวแปร Locky เรียกกลับไปยัง Command and Control Server (C2) ที่ต่างกัน และใช้ Affiliate ID: AffilID3 และ AffilID5
