

อินเทอร์เน็ต: โลกเล็กๆ ที่เชื่อมต่อเราทุกมุมโลก ใช้งานทุกวัน ไม่ใช่แค่ความบันเทิง แตเป็นแพลตฟอร์มข้อมูลอันใหญ่โต แต่ ความปลอดภัยคือสิ่งสำคัญที่สุด แฮกเกอร์โจมตีได้ทุก saat ไม่สามารถปล่อยการป้องกันได้แม้กระพริบตา
คุณรู้จัก 2FA (Two-Factor Authentication) แน่นอน: เพิ่มชั้นความปลอดภัยล็อกอิน แต่ยังมี 2SV (Two-Step Verification) ที่คล้ายกันแตแตกต่างเล็กน้อย
2FA vs 2SV: เหมือนกันแตต่างกันที่ไหน?
ทั้งคู่เพิ่มชั้นความปลอดภัย แต่ วิธีการทำงานต่างกัน ไม่ว่าจะใช้มือถือ แท็บเล็ต โน้ตบุ๊ก ความปลอดภัยเป็นหัวใจสำคัญ สิทธิโจมตีเพิ่มขึ้นเรื่อยๆ ต้องเข้าใจความต่าง เพื่อเลือกวิธีที่เหมาะสม
Two-Factor Authentication (2FA)
มาตรฐานที่นิยมทุกแพลตฟอร์ม: ล็อกอิน → Username + Password → รหัสความปลอดภัยส่งไปมือถือ/อุปกรณ์ที่เชื่อถือได้ → ใส่รหัส → เข้าสู่ระบบ

หรือใช้ Biometric: Fingerprint, Face ID แทนรหัสส่งมือถือ 2FA เน้น 2 ปัจจัย: Something you know (Password) + Something you are/have (Device/Biometric) ยืนยันตัวตนจาก 2 แหล่งที่ต่างกัน → Assurance Level สูงขึ้น
Gmail, Facebook, ทุกบริการใหญ่ใช้ 2FA อยู่แล้ว หากยังไม่เปิด ควรเปิดทุกบัญชีทันที
Two-Step Verification (2SV)
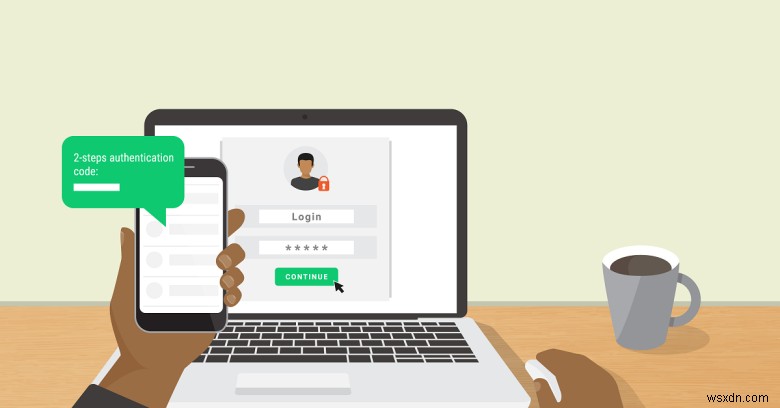
ล็อกอิน → Password (ที่คุณรู้) → OTP/รหัสสุ่มส่งไปมือถือ (ที่คุณไม่รู้ล่วงหน้า) → ใส่รหัสภายในเวลาจำกัด → เข้าระบบ หากหมดเวลา รหัสใหม่จะส่งมาใหม่
Gmail ใช้วิธีนี้: Username + Password → รหัสตัวเลขสุ่มส่ง SMS/App → ใส่รหัส → เข้าได้
สรุป: อันไหนปลอดภัยกว่า?
ทั้งคู่คล้ายกัน 2FA เป็นคำกว้างกว่า 2SV แต่ 2FA ปลอดภัยกว่า เพราะรองรับ Biometric Authentication (นิ้วมือ/ใบหน้า) ซึ่งยากต่อการปลอมแปลงมากกว่า OTP ทาง SMS/App ใครก็ตามที่ยังไม่เปิด 2FA ให้เปิดทุกบัญชีวันนี้!
