

คุณสามารถใช้ Active Directory เพื่อจัดเก็บสำรอง BitLocker recovery keys (รหัสผ่าน) จากคอมพิวเตอร์ไคลเอ็นต์ได้อย่างปลอดภัย มันสะดวกมากหากคุณมีผู้ใช้หลายคนที่ใช้ BitLocker เข้ารหัสข้อมูลของพวกเขา คุณสามารถกำหนดค่า Group Policies ในโดเมนของคุณได้ เพื่อที่เมื่อเข้ารหัสไดรฟ์ใดๆ ด้วย BitLocker คอมพิวเตอร์จะบันทึก recovery key ไว้ในบัญชี object คอมพิวเตอร์ใน AD (คล้ายกับการจัดเก็บรหัสผ่าน local administrator ที่สร้างโดย LAPS)
เพื่อกำหนดค่าการจัดเก็บ BitLocker keys ใน Active Directory โครงสร้างพื้นฐานของคุณต้องตรงตามข้อกำหนดต่อไปนี้:
- คอมพิวเตอร์ไคลเอ็นต์ที่รัน Windows 10 หรือ Windows 8.1 รุ่น Pro และ Enterprise
- AD schema version: Windows Server 2012 หรือใหม่กว่า
- ไฟล์ ADMX GPO ของคุณต้องอัปเดตเป็นเวอร์ชันล่าสุด
محتويات:
- วิธีกำหนดค่า Group Policy เพื่อจัดเก็บ BitLocker Recovery Keys ใน AD
- วิธีดูและจัดการ BitLocker Recovery Keys ใน Active Directory
วิธีกำหนดค่า Group Policy เพื่อจัดเก็บ BitLocker Recovery Keys ใน AD
เพื่อบันทึก (สำรอง) BitLocker recovery keys ไปยัง Active Directory domain โดยอัตโนมัติ คุณต้องกำหนดค่า GPO พิเศษ
- เปิดคอนโซล Domain Group Policy Management (
gpmc.msc) สร้าง GPO ใหม่และเชื่อมโยงกับ OU ที่มีคอมพิวเตอร์ที่คุณต้องการเปิดใช้งานการบันทึก BitLocker key ใน AD อัตโนมัติ - ไปที่ Computer Configuration -> Administrative Templates -> Windows Components -> BitLocker Drive Encryption
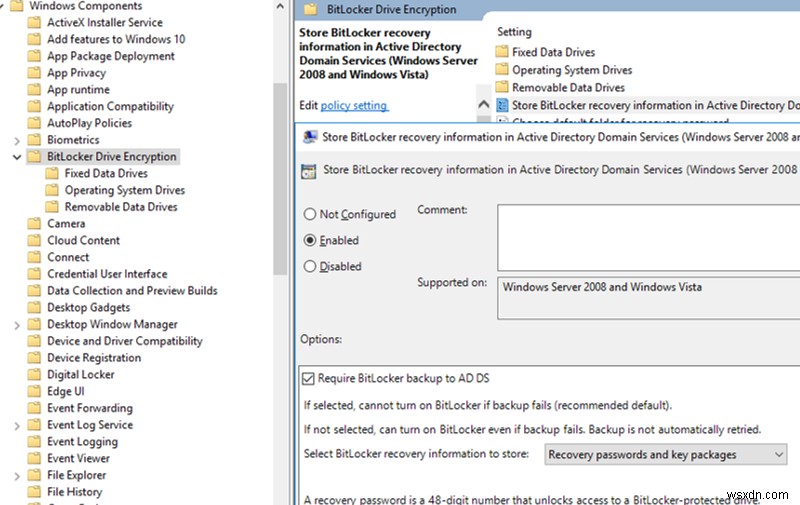
- เปิดใช้งานนโยบาย Store BitLocker recovery information in Active Directory Domain Services ด้วยการตั้งค่าต่อไปนี้: Require BitLocker backup to AD DS และ Select BitLocker recovery information to store: Recovery passwords and key packages;
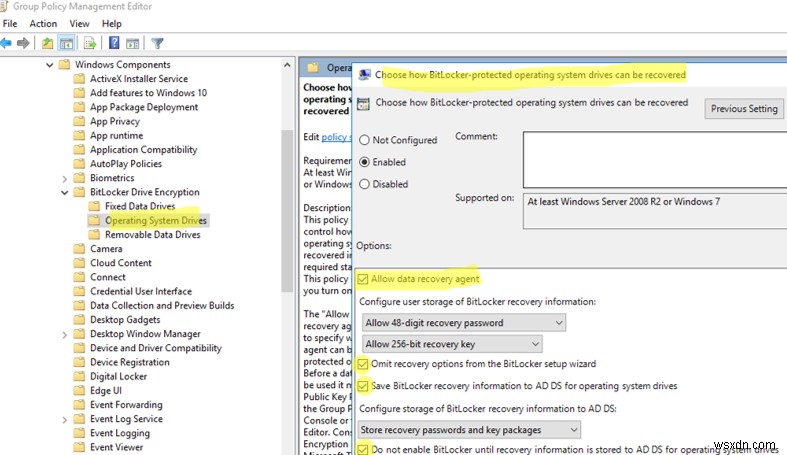
- จากนั้นไปที่ Computer Configuration -> Policies -> Administrative Templates -> Windows Components -> BitLocker Drive Encryption -> Operating System Drives และเปิดใช้งานนโยบาย Choose how BitLocker-protected operating system drives can be recovered โปรดทราบว่าขอแนะนำให้ตรวจสอบ Do not enable BitLocker until recovery information is stored to AD DS for operating system drives หากคุณตรวจสอบตัวเลือกนี้ BitLocker จะไม่เริ่มเข้ารหัสไดรฟ์จนกว่าคอมพิวเตอร์จะบันทึก recovery key ใหม่ใน AD (หากคุณเป็น mobile user คุณจะต้องรอจนกว่าจะเชื่อมต่อกับเครือข่ายโดเมนครั้งต่อไป)
- ในกรณีของเรา การบันทึก BitLocker key อัตโนมัติเปิดใช้งานสำหรับ operating system drive หากคุณต้องการบันทึก BitLocker recovery keys สำหรับอุปกรณ์ external media หรือไดรฟ์อื่นๆ ให้กำหนดค่านโยบายที่คล้ายกันในส่วน GPO นี้: Fixed Data Drives และ Removable Data Drives;
- อัปเดตการตั้งค่า Group Policy บนไคลเอ็นต์:
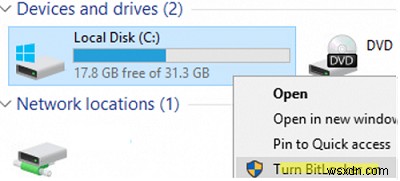
gpupdate /force - เข้ารหัส system drive ของคอมพิวเตอร์ที่รัน Windows 10 Pro โดยใช้ BitLocker (Turn BitLocker on);
- Windows 10 จะบันทึก BitLocker recovery key สำหรับคอมพิวเตอร์ใน Active Directory และเข้ารหัสไดรฟ์ คุณอาจมี BitLocker recovery passwords หลายรายการสำหรับคอมพิวเตอร์เครื่องเดียว (เช่น สำหรับ removable devices ที่ต่างกัน)
หากดิสก์ของคอมพิวเตอร์ถูกเข้ารหัสด้วย BitLocker แล้ว คุณสามารถซิงค์ใน AD ด้วยตนเองได้ รันคำสั่ง:
manage-bde -protectors -get c:
คัดลอกค่า Numerical Password ID (ตัวอย่างเช่น 22A6A1F0-1234-2D21-AF2B-7123211335047)
รันคำสั่งด้านล่างเพื่อบันทึก recovery key ไปยังบัญชี AD ของคอมพิวเตอร์ปัจจุบัน:
manage-bde -protectors -adbackup C: -id {22A6A1F0-1234-2D21-AF2B-7123211335047}
คุณจะเห็นข้อความนี้:
Recovery information was successfully backed up to Active Directory
หรือคุณสามารถสำรอง BitLocker recovery key สำหรับ system drive ของคุณไปยัง Active Directory โดยใช้ PowerShell:
BackupToAAD-BitLockerKeyProtector -MountPoint $env:SystemDrive -KeyProtectorId ((Get-BitLockerVolume -MountPoint $env:SystemDrive ).KeyProtector | where {$_.KeyProtectorType -eq "RecoveryPassword" }).KeyProtectorId
วิธีดูและจัดการ BitLocker Recovery Keys ใน Active Directory
เพื่อจัดการ BitLocker recovery keys จาก snap-in Active Directory Users and Computers (ADUC, dsa.msc) คุณต้องติดตั้ง Remote Server Administration Tools (RSAT)
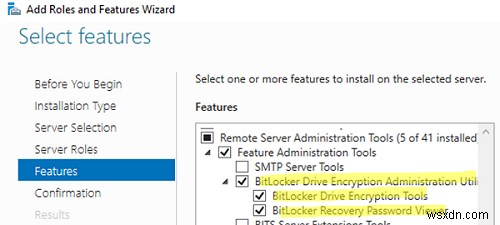
ใน Windows Server คุณสามารถติดตั้งฟีเจอร์ BitLocker Drive Encryption Administration Utility โดยใช้ Server Manager (มันประกอบด้วย BitLocker Drive Encryption Tools และ BitLocker Recovery Password Viewer)
หรือคุณสามารถติดตั้งฟีเจอร์ Windows Server เหล่านี้โดยใช้ PowerShell:
Install-WindowsFeature RSAT-Feature-Tools-BitLocker-BdeAducExt, RSAT-Feature-Tools-BitLocker-RemoteAdminTool, RSAT-Feature-Tools-BitLocker
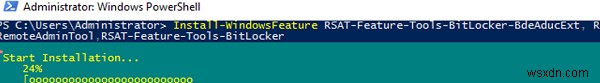
ใน Windows 10 คุณต้องติดตั้ง RSAT-Feature-Tools-BitLocker จาก RSAT
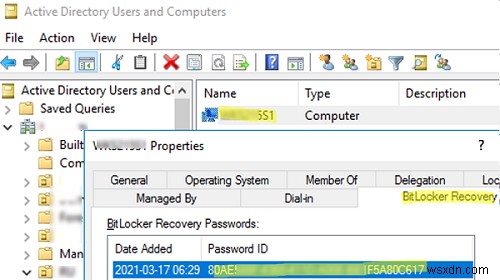
ตอนนี้ หากคุณเปิดคุณสมบัติของคอมพิวเตอร์ใดๆ ในคอนโซล ADUC คุณจะเห็นแท็บ BitLocker Recovery ใหม่
ที่นี่คุณสามารถดูว่ารหัสผ่านถูกสร้างเมื่อไหร่ ได้ Password ID และ BitLocker recovery key
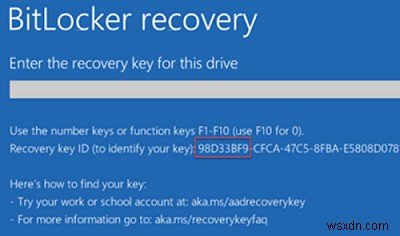
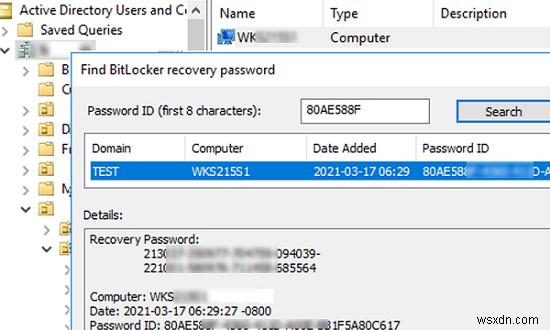
จากนั้น หากผู้ใช้ลืมรหัสผ่าน BitLocker ของเขา เขาสามารถบอก 8 ตัวอักษรแรกของ recovery key ที่แสดงบนหน้าจอคอมพิวเตอร์ให้ผู้ดูแล และผู้ดูแลสามารถหา recovery key ของคอมพิวเตอร์ใน ADUC โดยใช้ Action — > Find BitLocker recovery password และบอกให้ผู้ใช้ Recovery password (หมายเลข 48 หลัก) จะช่วยปลดล็อกไดรฟ์ที่ได้รับการป้องกันด้วย Bitlocker
โดยค่าเริ่มต้น มีเฉพาะ domain administrators เท่านั้นที่สามารถดู BitLocker recovery keys ใน Active Directory คุณสามารถมอบสิทธิ์ให้กลุ่มผู้ใช้ใดๆ เพื่อดู BitLocker recovery keys ใน OU เฉพาะได้ โดยการมอบสิทธิ์ให้ดูค่าของแอตทริบิวต์ msFVE-RecoveryInformation
ดังนั้น ในบทความนี้ เราได้แสดงวิธีกำหนดค่าการสำรอง BitLocker recovery keys ใน Active Directory แบบอัตโนมัติ หากผู้ใช้ลืมรหัสผ่าน BitLocker คุณสามารถดึงมันมาและกู้คืนการเข้าถึงข้อมูลบนอุปกรณ์ของผู้ใช้ได้
หากพื้นที่ข้อมูลระบบ BitLocker ของฮาร์ดดิสก์เสียหาย คุณสามารถลองถอดรหัสข้อมูลตามบทความนี้
