

บทความนี้จะแสดงวิธีกู้คืนโดเมนคอนโทรลเลอร์ Active Directory จากสำรองข้อมูล System State ที่สร้างไว้ก่อนหน้านี้ (ดูบทความ Active Directory backup) และอภิปรายประเภทและหลักการกู้คืน AD DC
สมมติว่า AD โดเมนคอนโทรลเลอร์ของคุณล้มเหลว และต้องการกู้คืนจากสำรองก่อนเริ่มกู้คืน DC ต้องเข้าใจว่าจะใช้สถานการณ์ไหน ขึ้นอยู่กับว่ามีโดเมนคอนโทรลเลอร์อื่นในเครือข่ายหรือไม่ และสุขภาพของฐานข้อมูล Active Directory บนตัวอื่นๆ
วิธีกู้คืนโดเมนคอนโทรลเลอร์ผ่านการจำลอง
การกู้คืน DC ผ่านการจำลอง AD มาตรฐานไม่ใช่การกู้คืน DC จากสำรองข้อมูลโดยตรง สามารถใช้สถานการณ์นี้ได้หากมีโดเมนคอนโทรลเลอร์หลายตัวในเครือข่ายองค์กร และทั้งหมดทำงานปกติ สถานการณ์นี้เกี่ยวข้องกับการติดตั้งเซิร์ฟเวอร์ใหม่และโปรโมทเป็น ADDS โดเมนคอนโทรลเลอร์ใหม่ในไซต์เดียวกัน DC เก่าจะถูกลบออกจาก AD
เป็นวิธีที่ง่ายที่สุด ไม่เกี่ยวข้องกับการเปลี่ยนแปลง AD ที่ย้อนกลับไม่ได้ ในสถานการณ์นี้ ฐานข้อมูล ntds.dit ไฟล์ GPO และเนื้อหาโฟลเดอร์ SYSVOL จะถูกจำลองไปยังโดเมนคอนโทรลเลอร์ใหม่โดยอัตโนมัติจาก DC ที่ยังออนไลน์อยู่
หากฐานข้อมูล ADDS เล็กและมี DC อื่นเชื่อมต่อผ่านลิงก์เครือข่ายความเร็วสูง วิธีข้างต้นจะเร็วกว่าการกู้คืน DC จากสำรองข้อมูล
ประเภทการกู้คืน Active Directory: Authoritative และ Non-Authoritative
มี 2 ประเภทของการกู้คืน AD DC จากสำรองข้อมูลที่ต้องเข้าใจชัดเจนก่อนลองทำ:
- Authoritative Restore — หลังจากกู้คืนออบเจ็กต์ AD แล้ว การจำลองจะทำจาก DC ที่กู้คืนไปยังโดเมนคอนโทรลเลอร์อื่นทั้งหมด ใช้ประเภทกู้คืนนี้เมื่อ DC เดียวหรือ DC ทั้งหมดล้มเหลวพร้อมกัน (เช่น หลังโจมตี ransomware หรือไวรัส) หรือฐานข้อมูล NTDS.DIT ที่เสียหายถูกจำลองทั่วโดเมน ในโหมดนี้ ค่า USN (Update Sequence Number) ของออบเจ็กต์ AD ที่กู้คืนทั้งหมดจะเพิ่มขึ้น 100,000 ทำให้ DC อื่นเห็นออบเจ็กต์ที่กู้คืนว่าใหม่กว่าและจะถูกจำลองในโดเมน ใช้ Authoritative Restore ด้วยความระมัดระวังมาก!!! จะสูญเสียการเปลี่ยนแปลง AD ส่วนใหญ่หลังจากสร้างสำรอง (การเป็นสมาชิกกลุ่ม, แอตทริบิวต์ Exchange, ฯลฯ)
- Non-authoritative Restore — หลังจากกู้คืนฐานข้อมูล AD แล้ว คอนโทรลเลอร์จะแจ้ง DC อื่นว่ามันถูกกู้คืนจากสำรองและต้องการการเปลี่ยนแปลง AD ล่าสุด (สร้าง DSA Invocation ID ใหม่สำหรับ DC) สามารถใช้วิธีกู้คืนนี้ที่ไซต์ระยะไกลเมื่อจำลองฐานข้อมูล AD ขนาดใหญ่ผ่านช่องทาง WAN ช้าได้ยาก หรือหากมีข้อมูลหรือแอปพลิเคชันสำคัญบนเซิร์ฟเวอร์
กู้คืน Active Directory Domain Controller จากสำรองข้อมูล System State
สมมติว่ามีเพียง DC เดียวในโดเมน เซิร์ฟเวอร์ vật lýที่รันอยู่ล้มเหลว по какой-то причис
คุณมี System State ของโดเมนคอนโทรลเลอร์ที่ค่อนข้างใหม่ และต้องการกู้คืน Active Directory บนเซิร์ฟเวอร์ใหม่โดยใช้ Authoritative Restore
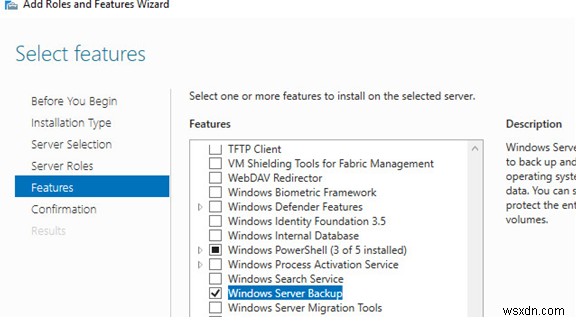
เพื่อเริ่มกู้คืน DC ต้องติดตั้ง Windows Server เวอร์ชันเดียวกับที่มีบน DC ที่ล้มเหลว ติดตั้งบทบาท ADDS (อย่ากำหนดค่า) และคุณสมบัติ Windows Server Backup ใน Windows Server ที่เพิ่งติดตั้ง
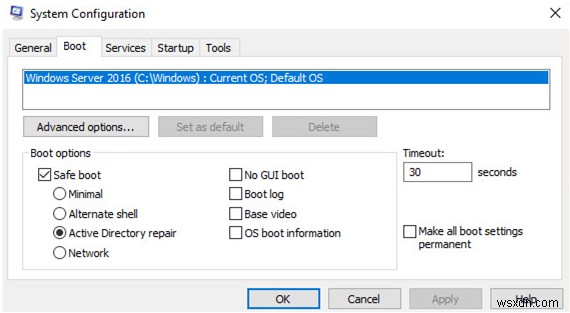
เพื่อกู้คืน Active Directory ต้องบูทเซิร์ฟเวอร์ในโหมด DSRM (Directory Services Restore Mode) รัน msconfig และเลือกตัวเลือก Safe Boot -> Active Directory repair ในแท็บ Boot
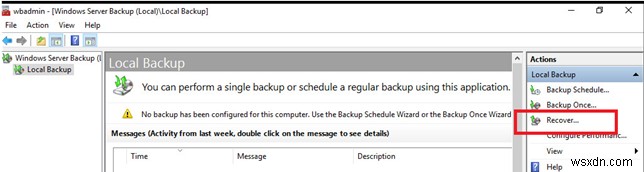
รีสตาร์ทเซิร์ฟเวอร์ จะบูทเข้า DSRM รัน Windows Server Backup (wbadmin) และเลือก Recover ในเมนูขวา
ใน Recovery Wizard เลือก 'A backup stored on another location'
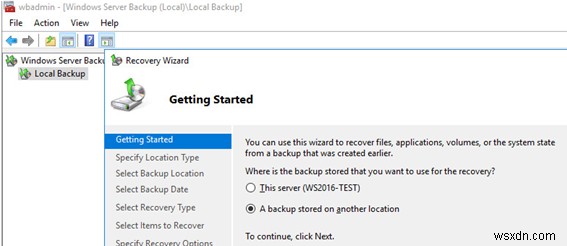
จากนั้นเลือกดิสก์ที่เก็บสำรองของ AD โดเมนคอนโทรลเลอร์เก่า หรือระบุพาธ UNC
เพื่อให้ WSB มองเห็นสำรองบนดิสก์ ให้วางไดเรกทอรี WindowsImageBackup พร้อมสำรองไว้ที่โฟลเดอร์รากของไดรฟ์ สามารถตรวจสอบว่ามีสำรองบนไดรฟ์ด้วยคำสั่ง:
wbadmin get versions -backupTarget:D:
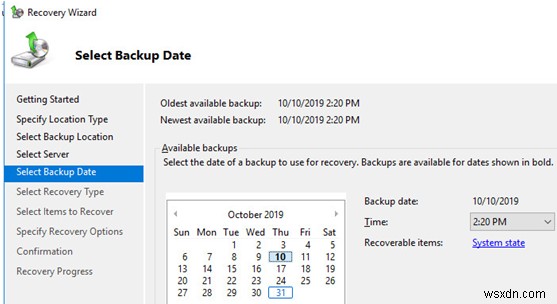
เลือกวันที่ของสำรองที่จะใช้กู้คืน
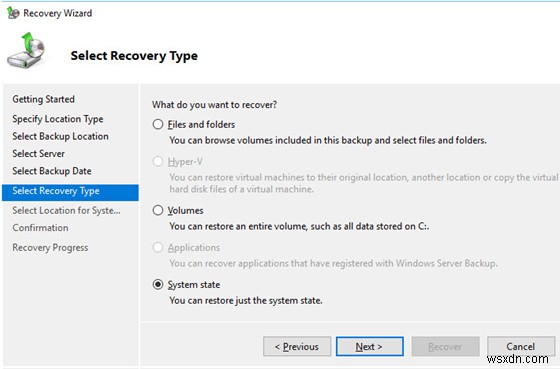
ติ๊ก System State เพื่อกู้คืน
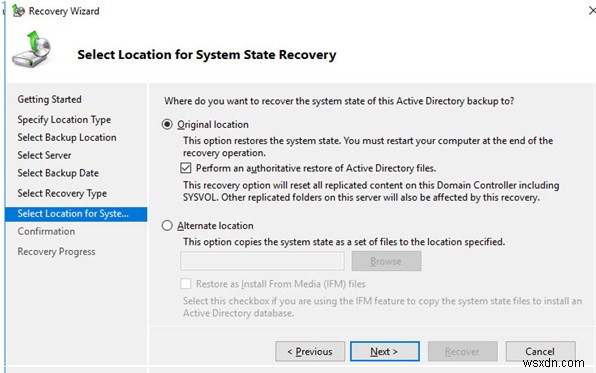
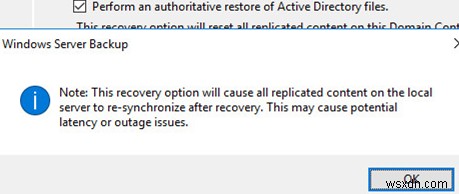
เลือก Original location และติ๊ก Perform an authoritative restore of Active Directory files
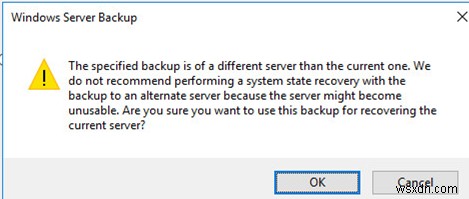
ระบบจะแสดงคำเตือนว่านี่เป็นสำรองของเซิร์ฟเวอร์อื่นและหากกู้คืนบนเซิร์ฟเวอร์ที่ต่างกันอาจไม่ทำงาน คลิก OK
ยอมรับคำเตือนอีกครั้ง:
Windows Server Backup Note: This recovery option will cause replicated content on the local server to re-synchronize after recovery. This may cause potential latency or outage issues.
กระบวนการกู้คืน AD โดเมนคอนโทรลเลอร์บนเซิร์ฟเวอร์ใหม่จะเริ่มต้น เมื่อเสร็จสิ้น เซิร์ฟเวอร์จะต้องรีบูท (ชื่อเซิร์ฟเวอร์ใหม่จะเปลี่ยนเป็นโฮสต์เนมของ DC จากสำรอง)
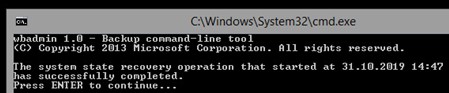
บูทเซิร์ฟเวอร์ในโหมดปกติ (ปิด DSRM ด้วย msconfig)
ล็อกอินเซิร์ฟเวอร์ด้วยบัญชีที่มีสิทธิ์โดเมนแอดมิน
เมื่อรันคอนโซล Active Directory Users and Computers (ADUC) ครั้งแรก ได้ข้อผิดพลาดดังนี้:
Active Directory Domain Services Naming information cannot be located for the following reason: The server is not operational.
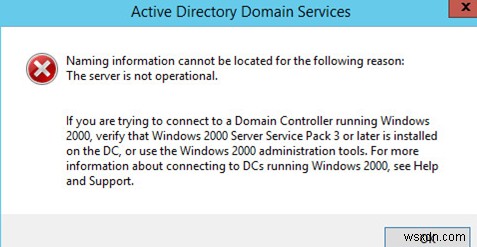
ไม่มีโฟลเดอร์ SYSVOL และ NETLOGON บนโดเมนคอนโทรลเลอร์ที่กู้คืนมา วิธีแก้ไข:
- รัน regedit.exe;
- ไปที่คีย์รีจิสทรี HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Netlogon\Parameters;
- เปลี่ยนค่า SysvolReady จาก 0 เป็น 1;
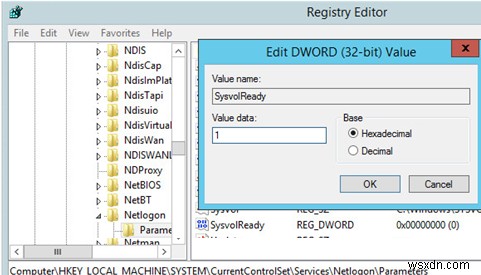
- รีสตาร์ทบริการ NetLogon:
net stop netlogon & net start netlogon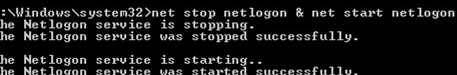
ลองเปิด ADUC อีกครั้ง จะเห็นโครงสร้างโดเมน
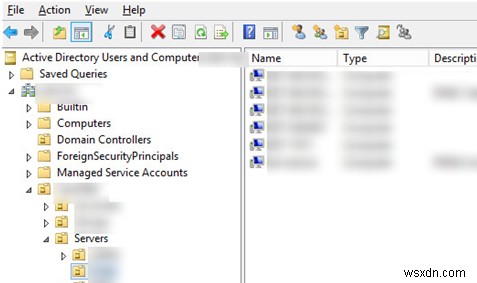
ดังนั้นคุณกู้คืน AD โดเมนคอนโทรลเลอร์ในโหมด Authoritative Restore สำเร็จ แล้วออบเจ็กต์ทั้งหมดใน Active Directory จะถูกจำลองไปยังโดเมนคอนโทรลเลอร์อื่นโดยอัตโนมัติ
หากเหลือ DC เพียงตัวเดียว ตรวจสอบว่าเป็นเจ้าของบทบาท FSMO ทั้ง 5 บทบาท และ seize หากจำเป็น
วิธีกู้คืนออบเจ็กต์ AD แยกต่างหากจากสำรองข้อมูล
หากต้องการกู้คืนออบเจ็กต์ AD เฉพาะเจาะจง ใช้ Active Directory Recycle Bin หากอายุ tombstone หมดแล้วหรือ Active Directory Recycle Bin ไม่ได้เปิดใช้งาน สามารถกู้คืนออบเจ็กต์ AD แยกต่างหากได้โดยใช้โหมด Authoritative Restore
สรุปขั้นตอนมีดังนี้:
- บูท DC ในโหมด DSRM;
- แสดงรายการสำรองที่มี:
wbadmin get versions - เริ่มกู้คืนสำรองที่เลือก:
wbadmin start systemstaterecovery –version:[your_version] - ยืนยันการกู้คืน DC (ในโหมด Non-Authoritative)
- หลังรีสตาร์ท รัน
ntdsutil activate instance ntdsauthoritative restore
ระบุพาธ LDAP เต็มของออบเจ็กต์ที่ต้องการกู้คืน สามารถกู้คืน OU ทั้งหมดได้:
restore subtree ″OU=Users,DC=woshub,DC=com″
หรือออบเจ็กต์ AD เดียว:
restore object “cn=Test,OU=Users,DC=woshub,DC=com”
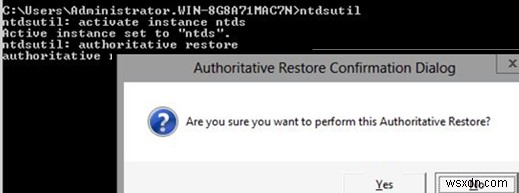
คำสั่งนี้จะปฏิเสธการจำลองของออบเจ็กต์ที่ระบุ (พาธ) จากโดเมนคอนโทรลเลอร์อื่นและเพิ่ม USN ของออบเจ็กต์ขึ้น 100,000
ออกจาก ntdsutil: quit
บูท DC ในโหมดปกติและตรวจสอบว่าออบเจ็กต์ถูกกู้คืนแล้ว
