

สังเกตเห็นปัญหาแปลกๆ เมื่อพยายามเข้าถึงโฟลเดอร์ SYSVOL และ NETLOGON ในโดเมนจาก Windows 10/Windows Server 2016 เมื่อพยายามเข้าถึงโดเมนด้วยพาธ UNC \\<domain.com>\SYSVOL หรือที่อยู่ IP ของโดเมนคอนโทรลเลอร์ \\192.168.100.10\Netlogon จะเกิดข้อผิดพลาด 'Access is denied' และพรอมป์ต Windows Security ขอข้อมูลประจำตัวผู้ใช้ หลังจากใส่ข้อมูลประจำตัวโดมเนอร์หรือแม้แต่อดมินโดเมน โฟลเดอร์ก็ยังไม่เปิด
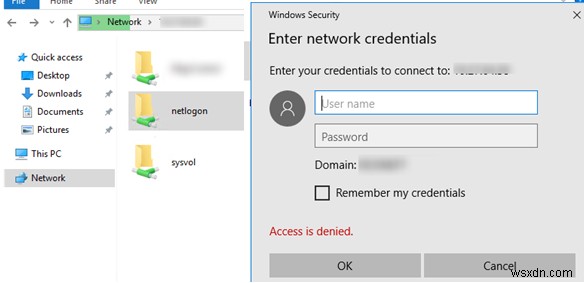
แต่โฟลเดอร์ Sysvol/Netlogon เดียวกันจะเปิดได้ปกติ (ไม่ต้องรหัสผ่าน) หากระบุโฮสต์เนมหรือ FQDN ของโดเมนคอนโทรลเลอร์: \\be-dc1.domain.com\sysvol หรือแค่ \\be-dc1\sysvol
นอกจากนี้ อาจเกิดปัญหาการนำ Group Policy ไปใช้บนคอมพิวเตอร์ที่มีปัญหา สามารถพบข้อผิดพลาด EventID 1058 ใน Event Viewer logs:
The processing of Group Policy failed. Windows attempted to read the file \\domain.com\sysvol\domain.cpo\Policies\{GPO GUID}\gpt.ini from a domain controller and was not successful. Group Policy settings may not be applied until this event is resolved.
สิ่งนี้เกี่ยวข้องกับการตั้งค่าความปลอดภัย Windows ใหม่ที่ปกป้องคอมพิวเตอร์โดเมนจากการรันโค้ด (สคริปต์ล็อกอิน, ไฟล์นำออกใช้) และรับไฟล์การตั้งค่านโยบายจากแหล่งที่ไม่น่าเชื่อถือ — UNC hardening การตั้งค่าความปลอดภัย Windows 10/Windows Server 2016 กำหนดให้ระดับความปลอดภัยต่อไปนี้ถูกใช้เพื่อเข้าถึงไดเรกทอรี UNC ด้วยความปลอดภัยที่เพิ่มขึ้น (โฟลเดอร์แชร์ SYSVOL และ NETLOGON):
- Mutual Authentication ของเซิร์ฟเวอร์และไคลเอนต์ ใช้ Kerberos สำหรับการรับรองความถูกต้อง (ไม่รองรับ NTLM) นี่คือเหตุผลที่ไม่สามารถเข้าถึง share SYSVOL และ NETLOGON บนโดเมนคอนโทรลเลอร์ด้วยที่อยู่ IP ได้ โดยค่าเริ่มต้น
RequireMutualAuthentication=1 - Integrity คือการตรวจสอบลายเซ็น SMB ช่วยให้แน่ใจว่าข้อมูลในเซสชัน SMB ไม่ถูกแก้ไขระหว่างการส่ง ลายเซ็น SMB รองรับใน SMB 2.0 ขึ้นไป (SMB v1 ไม่รองรับการเซ็นเซสชัน SMB) ค่าเริ่มต้นคือ
RequireIntegrity=1 - Privacy เกี่ยวข้องกับการเข้ารหัสข้อมูลในเซสชัน SMB รองรับตั้งแต่ SMB v3.0 (Windows 8/Windows Server 2012 หรือใหม่กว่า) ค่าเริ่มต้นคือ
RequirePrivacy=0หากมีคอมพิวเตอร์หรือโดเมนคอนโทรลเลอร์รุ่น Windows เก่า (Windows 7/Windows Server 2008 R2 หรือก่อนหน้า) ในเครือข่าย อย่าใช้ตัวเลือก RequirePrivacy=1 มิฉะนั้นไคลเอนต์เก่าจะไม่สามารถเข้าถึงโฟลเดอร์แชร์บนโดเมนคอนโทรลเลอร์ได้
ตั้งแต่แรก การเปลี่ยนแปลงเหล่านี้ทำใน Windows 10 ปี 2015 เป็นส่วนหนึ่งของการอัปเดตความปลอดภัย MS15-011 และ MS15-014 ทำให้เกิดการเปลี่ยนแปลงในอัลกอริทึม Multiple UNC Provider (MUP) ซึ่งตอนนี้ใช้กฎพิเศษเพื่อเข้าถึงโฟลเดอร์สำคัญบนโดเมนคอนโทรลเลอร์: \\*\SYSVOL และ \\*\NETLOGON
พาธ UNC ที่ได้รับการปกป้องถูกปิดใช้งานโดยค่าเริ่มต้นบน Windows 7 และ Windows 8.1
เพื่อเข้าถึง SYSVOL และ NETLOGON สามารถเปลี่ยนการตั้งค่า UNC hardening ใน Windows 10 ผ่าน Group Policy ใช้การตั้งค่าความปลอดภัยพิเศษเพื่อเข้าถึงพาธ UNC ต่างๆ ในนโยบาย Hardened UNC Paths
- เปิด Local Group Policy Editor (gpedit.msc);
- ไปที่ส่วนนโยบาย Computer Configuration -> Administrative Templates -> Network -> Network Provider;
- เปิดใช้งานนโยบาย Hardened UNC Paths;
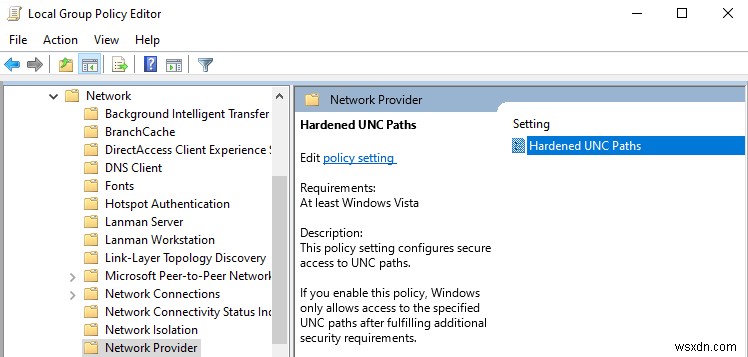
- คลิกปุ่ม Show และสร้างรายการสำหรับพาธ UNC ไปยัง Netlogon และ Sysvol หากต้องการปิด UNC hardening สำหรับโฟลเดอร์เฉพาะ (ไม่แนะนำ!) ให้ระบุค่า:
RequireMutualAuthentication=0,RequireIntegrity=0,RequirePrivacy=0
สามารถใช้รูปแบบพาธ UNC ต่อไปนี้:
\\192.168.200.2(ที่อยู่ IP ของโดเมนคอนโทรลเลอร์)\\domain.com\\DCName
หรืออนุญาตการเข้าถึง Sysvol และ Netlogon โดยไม่ขึ้นกับพาธ UNC (บน DC ใดก็ได้):
\\*\SYSVOL\\*\NETLOGON
ระบุชื่อโดเมน (โดเมนคอนโทรลเลอร์) หรือที่อยู่ IP ทั้งหมดที่ต้องการ
Microsoft แนะนำให้ใช้การตั้งค่านี้เพื่อเข้าถึงไดเรกทอรี UNC สำคัญอย่าง ปลอดภัย:
- \\*\NETLOGON
RequireMutualAuthentication=1, RequireIntegrity=1 - \\*\SYSVOL
RequireMutualAuthentication=1, RequireIntegrity=1
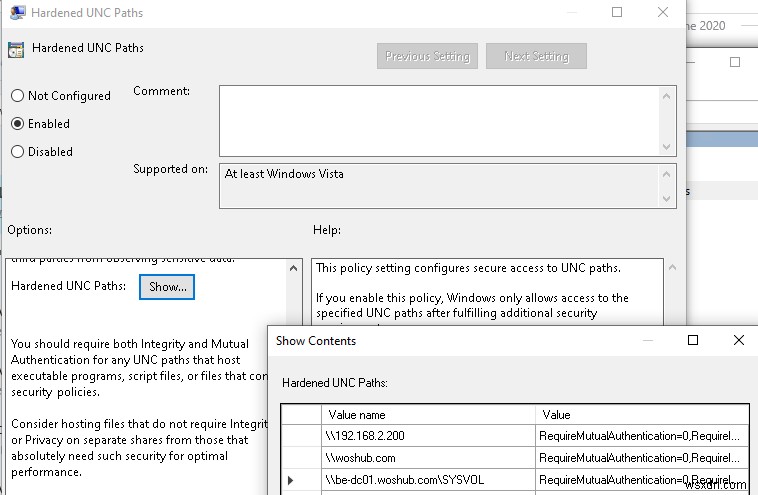
ตอนนี้เพียงแค่อัปเดตนโยบายบนคอมพิวเตอร์ด้วยคำสั่ง gpupdate /force และตรวจสอบว่าสามารถเข้าถึง Sysvol และ Netlogon ได้
สามารถกำหนดค่าพารามิเตอร์เหล่านี้ผ่าน GPO โดเมนแบบรวมศูนย์หรือคำสั่งต่อไปนี้บนไคลเอนต์: (คำสั่งเหล่านี้จะปิดใช้งานการรับรองความถูกต้อง Kerberos เมื่อเข้าถึงโฟลเดอร์ SYSVOL และ NETLOGON บนโดเมนคอนโทรลเลอร์ จะใช้ NTLM แทน และคุณจะสามารถเปิดโฟลเดอร์ที่ได้รับการปกป้องบน DC ด้วยที่อยู่ IP ได้)
reg add HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\NetworkProvider\HardenedPaths /v "\\*\SYSVOL" /d "RequireMutualAuthentication=0" /t REG_SZ /f
reg add HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\NetworkProvider\HardenedPaths /v "\\*\NETLOGON" /d "RequireMutualAuthentication=0" /t REG_SZ /f
คำสั่งเหล่านี้อาจช่วยได้หาก:
- คุณมี Administrative Templates รุ่นเก่าบนโดเมนคอนโทรลเลอร์ (DC ที่รัน Windows Server 2008 R2/ Windows Server 2012) ที่ไม่มีพารามิเตอร์ Hardened UNC Paths;
- ไคลเอนต์ไม่สามารถรับการตั้งค่านโยบายโดเมนเนื่องจาก Sysvol เข้าถึงไม่ได้ และคุณไม่สามารถปรับใช้การตั้งค่ารีจิสทรีเหล่านี้ได้
