

การใช้บัญชีท้องถิ่น (รวมถึงแอดมินท้องถิ่น) เพื่อเข้าถึงคอมพิวเตอร์อื่นผ่านเครือข่ายในสภาพแวดล้อม Active Directory ไม่แนะนำด้วยหลายเหตุผล ชื่อผู้ใช้และรหัสผ่านแอดมินท้องถิ่นเดียวกันมักถูกใช้บนคอมพิวเตอร์หลายเครื่อง ซึ่ง قد ทำให้อุปกรณ์หลายเครื่องเสี่ยงต่อการถูกขโมยหากคอมพิวเตอร์เพียงเครื่องเดียวถูกเจาะ (Pass-the-hash attack threat) นอกจากนี้ การเข้าถึงทรัพยากรเครือข่ายด้วยบัญชีท้องถิ่นยากที่จะระบุตัวตนและตรวจสอบได้แบบรวมศูนย์ เนื่องจากเหตุการณ์เช่นนี้ไม่ได้ถูกล็อกบน Domain Controllers ของ AD
เพื่อลดความเสี่ยง ผู้ดูแลระบบสามารถเปลี่ยนชื่อบัญชี Administrator ท้องถิ่นเริ่มต้นของ Windows ได้ เพื่อเปลี่ยนรหัสผ่านแอดมินท้องถิ่นเป็นประจำบนคอมพิวเตอร์ทั้งหมดในโดเมน คุณสามารถใช้เครื่องมือ MS LAPS (Local Administrator Password Solution) แต่โซลูชันเหล่านี้จะไม่สามารถแก้ปัญหาการจำกัดการเข้าถึงเครือข่ายสำหรับบัญชีผู้ใช้ท้องถิ่นทั้งหมด เนื่องจากอาจมีบัญชีท้องถิ่นมากกว่าหนึ่งบัญชีบนคอมพิวเตอร์
คุณสามารถจำกัดการเข้าถึงเครือข่ายสำหรับบัญชีท้องถิ่นโดยใช้โพลิซี Deny access to this computer from the network แต่โพลิซีนี้ต้องระบุบัญชีทั้งหมดที่ต้องการปฏิเสธการเข้าถึงเครือข่ายไปยังคอมพิวเตอร์อย่างชัดเจน
ใน Windows 8.1 และ Windows Server 2012 R2 มีกลุ่มความปลอดภัยที่รู้จักดี (well-known security groups) 2 กลุ่มใหม่พร้อม SIDs ใหม่ปรากฏขึ้น กลุ่มหนึ่งรวมบัญชีท้องถิ่นทั้งหมด และอีกกลุ่มรวมแอดมินท้องถิ่นทั้งหมด
| S-1-5-113 | NT AUTHORITY\Local account | บัญชีท้องถิ่นทั้งหมด |
| S-1-5-114 | NT AUTHORITY\Local account and member of Administrators group | บัญชีท้องถิ่นทั้งหมดที่มีสิทธิ์แอดมิน |
ตอนนี้ เพื่อจำกัดการเข้าถึงสำหรับบัญชีท้องถิ่น คุณสามารถใช้ SIDs ร่วมของพวกเขาได้
กลุ่มเหล่านี้จะถูกเพิ่มเข้าไปใน access token ของผู้ใช้ระหว่างการเข้าสู่ระบบคอมพิวเตอร์ภายใต้บัญชีท้องถิ่น
เพื่อให้แน่ใจว่าใน Windows 10/Windows Server 2016 บัญชีแอดมินท้องถิ่นของคุณได้รับการมอบกลุ่มความปลอดภัยใหม่ 2 กลุ่มนี้ (NT AUTHORITY\Local account (SID S-1-5-113) และ NT AUTHORITY\Local account and member of Administrators group (SID S-1-5-114)) ให้รันคำสั่ง:
Whoami /all
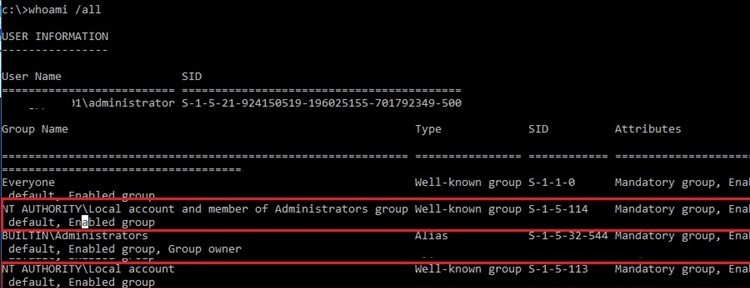
คุณสามารถใช้กลุ่มความปลอดภัยท้องถิ่นในตัวเหล่านี้บน Windows 7/ 8 และ Windows Server 2008 R2/ Windows Server 2012 หลังจากติดตั้งอัปเดต KB 2871997 (มิถุนายน 2014)
คุณสามารถตรวจสอบได้ว่ากลุ่มความปลอดภัยเหล่านี้มีอยู่บนอุปกรณ์ Windows ของคุณหรือไม่ โดย SID โดยใช้สคริป्ट PowerShell ต่อไปนี้:
$objSID = New-Object System.Security.Principal.SecurityIdentifier ("S-1-5-113")
 $objAccount = $objSID.Translate([System.Security.Principal.NTAccount])
 $objAccount.Value
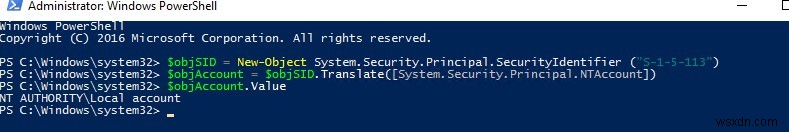
หากสคริปต์คืนค่า NT Authority\Local account แสดงว่ากลุ่มท้องถิ่นนี้ (ด้วย SID S-1-5-113) มีอยู่บนคอมพิวเตอร์ของคุณ
เพื่อบล็อกการเข้าถึงเครือข่ายระยะไกลภายใต้บัญชีผู้ใช้ท้องถิ่นที่มี SIDs เหล่านี้ใน token คุณสามารถใช้การตั้งค่าจากส่วน GPO Computer Configuration -> Windows Settings -> Security Settings -> Local Policies -> User Rights Assignment
ปฏิเสธการเข้าถึง Remote Desktop (RDP) สำหรับผู้ใช้ท้องถิ่นและแอดมินท้องถิ่น
โพลิซี Deny log on through Remote Desktop Services อนุญาตให้คุณระบุผู้ใช้และกลุ่มที่ถูกปฏิเสธอย่างชัดเจนในการเข้าสู่ระบบคอมพิวเตอร์จากระยะไกลผ่าน Remote Desktop คุณสามารถปฏิเสธการเข้าถึง RDP ไปยังคอมพิวเตอร์สำหรับบัญชีท้องถิ่นและโดเมนได้
ตามค่าเริ่มต้น การเข้าถึง RDP บน Windows ได้รับอนุญาตสำหรับ administrators และสมาชิกของกลุ่มท้องถิ่น Remote Desktop User
หากคุณต้องการจำกัดการเชื่อมต่อ RDP สำหรับผู้ใช้ท้องถิ่นเท่านั้น (รวมถึงแอดมินท้องถิ่น) ให้เปิด Local GPO Editor gpedit.msc (หากคุณต้องการใช้การตั้งค่านี้บนคอมพิวเตอร์ในโดเมน Active Directory ให้ใช้ Domain Group Policy Editor – gpmc.msc) ไปที่ส่วน GPO User Rights Assignment และแก้ไขโพลิซี Deny log on through Remote Desktop Services
เพิ่มกลุ่มความปลอดภัยท้องถิ่นในตัว "Local account and member of Administrators group" และ "Local account" เข้าไปในโพลิซี อัปเดตการตั้งค่า Local Group Policy โดยใช้คำสั่ง: gpupdate /force
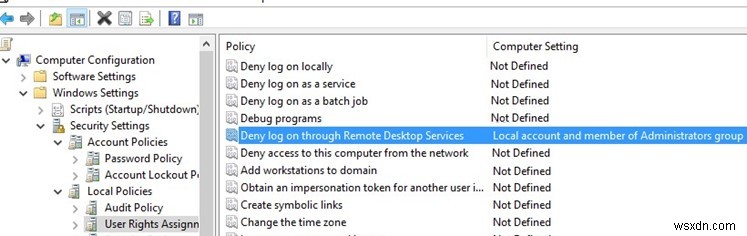
โพลิซีปฏิเสธมีความสำคัญสูงกว่าโพลิซี Allow log on through Remote Desktop Services หากผู้ใช้หรือกลุ่มถูกเพิ่มในทั้งสองโพลิซี การเข้าถึง RDP สำหรับผู้ใช้นั้นจะถูกปฏิเสธ
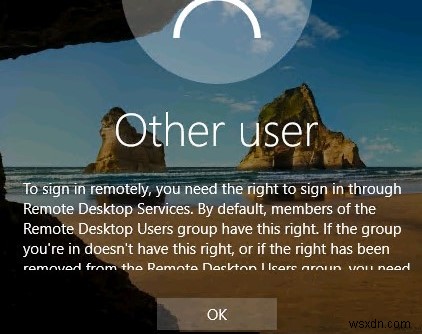
ตอนนี้ หากคุณพยายามเชื่อมต่อกับคอมพิวเตอร์ของคุณภายใต้บัญชีผู้ใช้ท้องถิ่นผ่าน RDP จะปรากฏข้อผิดพลาด:
To sign in remotely, you need the right to sign in through Remote Desktop Services. By default, members of the Remote Desktop Users group have this right. If the group you're in doesn't have this right, or if the right has been removed from the Remote Desktop Users group, you need to be granted this right manually.
ปฏิเสธการเข้าถึงคอมพิวเตอร์จากเครือข่าย
คุณสามารถปฏิเสธการเข้าถึงเครือข่ายไปยังคอมพิวเตอร์ภายใต้ข้อมูลประจำตัวท้องถิ่นด้วยโพลิซี Deny access to this computer from the network
เพิ่มกลุ่มท้องถิ่น "Local account" และ "Local account and member of Administrators group" เข้าไปในโพลิซี Deny access to this computer from the network นอกจากนี้ คุณควรปฏิเสธการเข้าถึงแบบไม่ระบุตัวตนและการเข้าถึงภายใต้บัญชี guest เสมอ
สำหรับสภาพแวดล้อมโดเมน เราแนะนำให้ใช้โพลิซี Deny access to this computer from the network เพื่อบล็อกการเข้าถึงเวิร์กสเตชันและเซิร์ฟเวอร์ที่เป็นสมาชิกโดเมนภายใต้บัญชีจากกลุ่มความปลอดภัย Domain Admins และ Enterprise Admins อย่างสมบูรณ์ บัญชีเหล่านี้ควรใช้เพื่อเข้าถึง Domain Controllers เท่านั้น ซึ่งจะลดความเสี่ยงของการจับแฮชบัญชีผู้ดูแลระบบ (privileged) และการเพิ่มสิทธิ์ (privilege escalation)
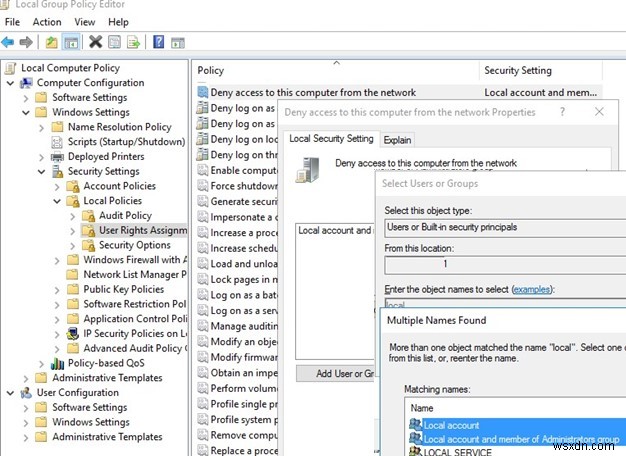
หลังจากใช้โพลิซีแล้ว คุณจะไม่สามารถเชื่อมต่อระยะไกลกับคอมพิวเตอร์นี้ผ่านเครือข่ายภายใต้บัญชีท้องถิ่น Windows ใดๆ ได้ เมื่อพยายามเชื่อมต่อกับโฟลเดอร์เครือข่ายแชร์หรือแมปไดรฟ์เครือข่ายจากคอมพิวเตอร์นี้ภายใต้บัญชีท้องถิ่น จะปรากฏข้อผิดพลาด:
Microsoft Windows Network: Logon failure: the user has not been granted the requested logon type at this computers.
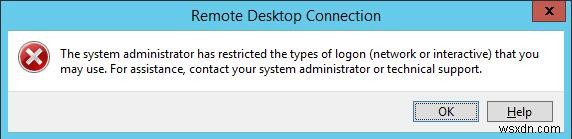
เมื่อพยายามสร้างการเชื่อมต่อ Remote Desktop ภายใต้บัญชีแอดมินท้องถิ่น (.\administrator) จะปรากฏข้อความข้อผิดพลาด
The system administrator has restricted the types of logon (network or interactive) that you may use. For assistance, contact your system administrator or technical support.
สำคัญ หากคุณใช้โพลิซีนี้กับคอมพิวเตอร์ที่เป็นส่วนหนึ่งของ Windows workgroup (ไม่ได้เข้าร่วมโดเมน Active Directory) คุณจะสามารถเข้าสู่ระบบคอมพิวเตอร์นั้นได้เฉพาะแบบท้องถิ่นเท่านั้น
ปฏิเสธการลงชื่อเข้าใช้ Windows 10 แบบท้องถิ่น
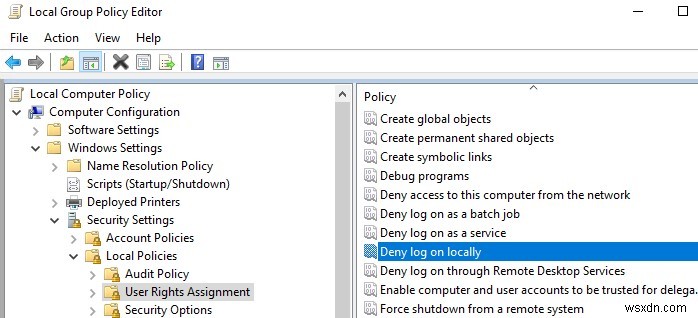
โดยใช้โพลิซี Deny log on locally คุณยังสามารถจำกัดการเข้าสู่ระบบแบบโต้ตอบไปยังคอมพิวเตอร์/เซิร์ฟเวอร์ภายใต้บัญชี Windows ท้องถิ่นได้ ไปที่ส่วน GPO User Rights Assignment แก้ไขโพลิซี Deny log on locally เพิ่มกลุ่มความปลอดภัยท้องถิ่นที่จำเป็นเข้าไป
ให้ระมัดระวังเป็นพิเศษกับการตั้งค่า Group Policy แบบปฏิเสธ หากกำหนดค่าผิดพลาด คุณอาจสูญเสียการเข้าถึงคอมพิวเตอร์ ในกรณีฉุกเฉิน คุณสามารถรีเซ็ตการตั้งค่า Local GPO ได้เช่นนี้
ตอนนี้ หากผู้ใช้หรือแอดมินพยายามเข้าสู่ระบบคอมพิวเตอร์ภายใต้บัญชีท้องถิ่น จะปรากฏข้อความ
The sign-in method you are trying to use isn't allowed. For more info, contact your network administrator.
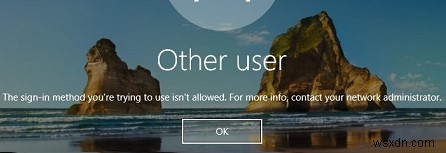
ข้อความเดียวกันจะปรากฏหากคุณจำกัดรายการคอมพิวเตอร์ที่อนุญาตให้เข้าสู่ระบบในการตั้งค่าบัญชีผู้ใช้ใน AD
ดังนั้น คุณสามารถปฏิเสธการเข้าถึงเครือข่ายภายใต้บัญชี Windows ท้องถิ่นไปยังคอมพิวเตอร์และเซิร์ฟเวอร์ที่เป็นสมาชิกโดเมน และเพิ่มความปลอดภัยของสภาพแวดล้อมองค์กร
