

หากคุณมีคอมพิวเตอร์ Windows ที่คุณแชร์กับคนอื่น คุณสามารถป้องกันการเข้าถึงไดรฟ์ท้องถิ่นหรือโฟลเดอร์บางโฟลเดอร์สำหรับบัญชีผู้ใช้เฉพาะ หรือสำหรับทุกคนได้
ลองนึกภาพสถานการณ์นี้: คุณมีไฟล์สำคัญทั้งหมดอยู่บนดิสก์ภายในรองบนคอมพิวเตอร์ และคุณไม่ต้องการให้คนอื่นดูหรือลบพวกมัน
ในบทความนี้ เราจะพบคำแนะนำโดยละเอียดเกี่ยวกับวิธีจำกัดการเข้าถึงไดรฟ์ท้องถิ่น (หรือโฟลเดอร์) สำหรับทุกคนหรือผู้ใช้เฉพาะใน Windows 10 (คำแนะนำใช้ได้กับทุกเวอร์ชันของ Windows)
- บทความที่เกี่ยวข้อง: วิธีซ่อนไดรฟ์ท้องถิ่นใน Windows 10
วิธีป้องกันไม่ให้ผู้ใช้เข้าถึงไดรฟ์ท้องถิ่นใน Windows 10
- ป้องกันการเข้าถึงไดรฟ์ให้กับผู้ใช้เฉพาะ
- ป้องกันการเข้าถึงไดรฟ์สำหรับผู้ใช้ทั้งหมดใน Registry Editor
- ป้องกันการเข้าถึงไดรฟ์สำหรับผู้ใช้ทั้งหมดโดยใช้ Group Policy
วิธีที่ 1: วิธีป้องกันไม่ให้ผู้ใช้เฉพาะเข้าถึงไดรฟ์หรือโฟลเดอร์
วิธีแรกและดีที่สุด* ในการปฏิเสธการเข้าถึงไดรฟ์/โฟลเดอร์ คือการเปลี่ยนสิทธิ์ผู้ใช้ใน Properties ของไดรฟ์/โฟลเดอร์
* หมายเหตุ: นี่คือวิธีที่ดีที่สุด เพราะมันช่วยให้คุณป้องกันเฉพาะผู้ใช้บางคนจากการเข้าถึงเนื้อหาของหน่วยดิสก์หรือโฟลเดอร์ วิธีอื่นๆ ที่แสดงที่นี่ป้องกันการเข้าถึงจากผู้ใช้ทั้งหมด (รวมถึงคุณ)
เพื่อป้องกันไม่ให้ผู้ใช้บางคนเข้าถึงเนื้อหาของโฟลเดอร์/ไดรฟ์:
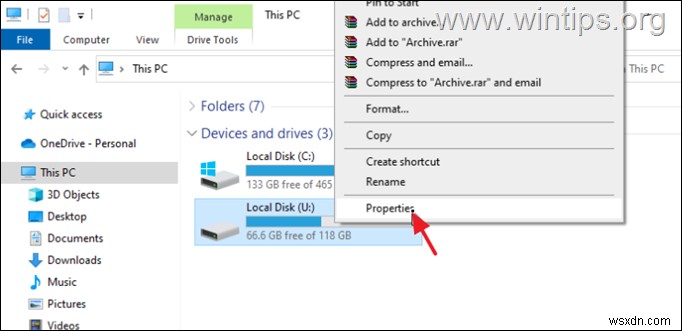
1. ใน File Explorer คลิกขวา ที่ไดรฟ์ที่คุณต้องการปฏิเสธการเข้าถึงให้กับผู้ใช้เฉพาะ และคลิก Properties
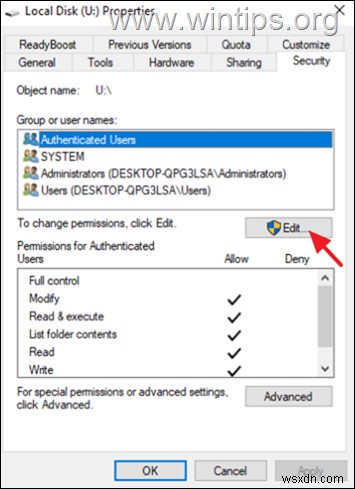
2. เลือกแท็บ Security แล้วคลิกปุ่ม Edit
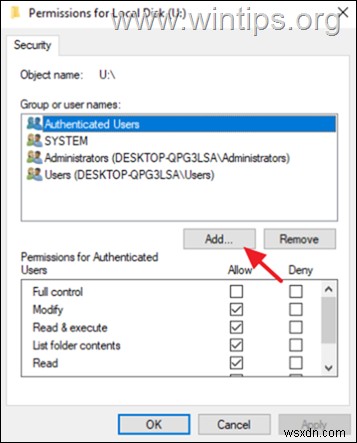
3. คลิก Add เพื่อเลือกผู้ใช้ที่คุณต้องการป้องกันไม่ให้เข้าถึงไดรฟ์ของคุณ
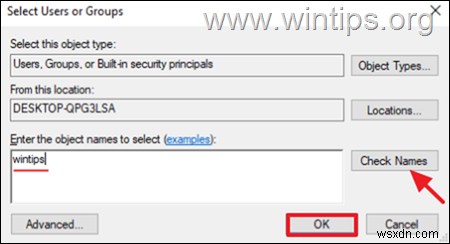
4. พิมพ์ ชื่อผู้ใช้* ของผู้ใช้ที่คุณต้องการจำกัดการเข้าถึง และเพื่อยืนยัน ให้คลิก Check Names จากนั้นเลือก OK *
* หมายเหตุ: คุณต้องทราบชื่อผู้ใช้ที่ถูกต้องของบัญชีที่คุณต้องการจำกัด วิธีง่ายในการดูผู้ใช้บนคอมพิวเตอร์ของคุณ คือดูชื่อโฟลเดอร์โปรไฟล์ภายใต้โฟลเดอร์ "C:\Users\"
5. ตอนนี้ในหน้าต่าง Permissions for local disk, เลือกผู้ใช้ที่คุณเพิ่งเพิ่ม และในส่วน Permissions ให้ติ๊ก Deny จำกัดการเข้าถึงสำหรับ Full control ตอนนี้เลือก Apply >> OK
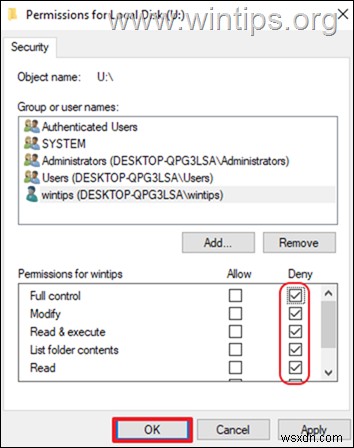
6. คลิก Yes เมื่อมีพรอมต์ให้ใช้สิทธิ์ และปิดหน้าต่างทั้งหมด
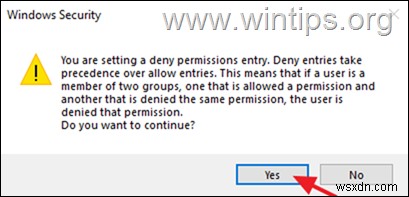
7. ณ จุดนี้ คุณป้องกันไม่ให้ผู้ใช้เฉพาะเข้าถึงไดรฟ์ที่เลือกได้สำเร็จ หากคุณต้องการจำกัดการเข้าถึงผู้ใช้เพิ่มเติม ให้ทำตามขั้นตอนเดียวกันข้างต้น
วิธีที่ 2: วิธีป้องกันการเข้าถึงไดรฟ์ท้องถิ่นให้กับผู้ใช้ทั้งหมดใน Registry
วิธีต่อไปในการป้องกันไม่ให้ผู้ใช้เข้าถึงไดรฟ์ท้องถิ่นใน Windows 10 คือการใช้ Registry *
* หมายเหตุ: ใช้วิธีนี้ก็ต่อเมื่อคุณต้องการป้องกันการเข้าถึงจากผู้ใช้ทั้งหมด (รวมถึงคุณ)
สำคัญ: การเปลี่ยนแปลง Registry ที่ไม่ถูกต้องอาจทำลายอุปกรณ์ของคุณอย่างรุนแรงและอาจต้องติดตั้ง Windows ใหม่ ดังนั้น จงระวังเมื่อทำการเปลี่ยนแปลงใน Registry Editor และสำรอง Registry เสมอก่อนทำการเปลี่ยนแปลงใดๆ
1. กดปุ่ม Windows  และ R เพื่อเปิดกล่องคำสั่ง Run.
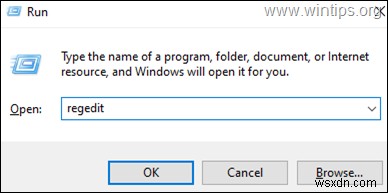
2. พิมพ์ regedit และกด Enter: *
* หมายเหตุ: หากคุณเห็นหน้าต่างคำเตือน User Access Control (UAC) ขออนุญาต ให้คลิก Yes
3. ใน Registry Editor ให้ไปที่พาธต่อไปนี้:
1. ไปที่พาธต่อไปนี้ใน Registry Editor:
- HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer
4. คลิกขวา ที่พื้นที่ว่างด้านขวา และเลือก New > DWORD (32-bit) Value
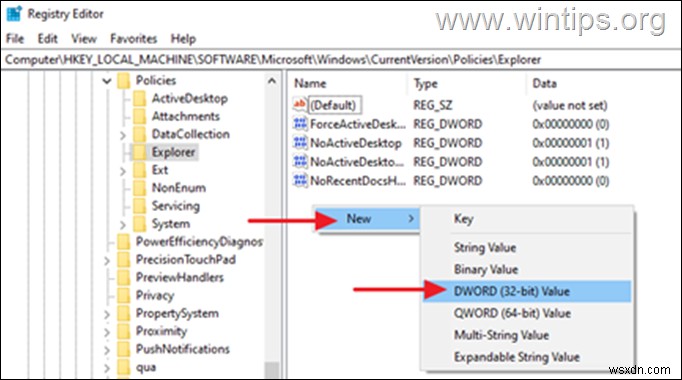
3. พิมพ์ NoViewOnDrive เป็นชื่อของ DWORD ใหม่ แล้วกด Enter
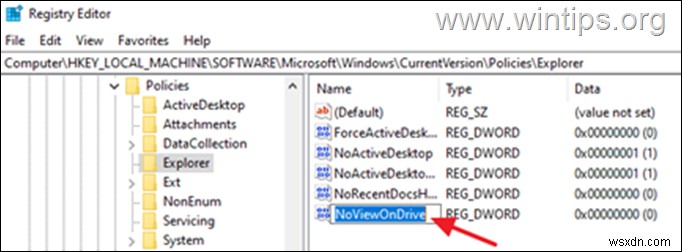
4a. ดับเบิลคลิก ที่ NoViewOnDrive ที่สร้างใหม่ และเลือก Decimal ที่ตัวเลือก Base
4b. ตอนนี้เปลี่ยน Value data เป็นตัวเลขที่สอดคล้องกับตัวอักษรไดรฟ์ ตามตารางด้านล่าง และกด OK*
เช่น เพื่อซ่อนไดรฟ์ "E:" ต้องพิมพ์ "16" ในกล่อง Value Data
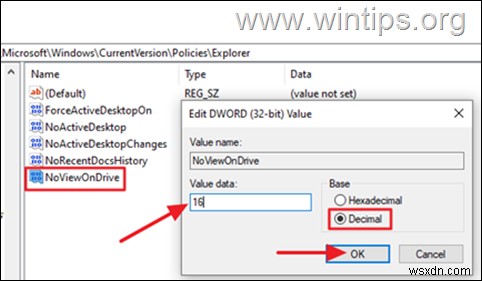
* หมายเหตุ: ดูตารางด้านล่างเพื่อหา Value Data สำหรับตัวอักษรไดรฟ์แต่ละตัว
| Drive letter | Value Data | Drive Letter | Value Data |
| A | 1 | N | 8192 |
| B | 2 | O | 16384 |
| C | 4 | P | 32768 |
| D | 8 | Q | 65536 |
| E | 16 | R | 131072 |
| F | 32 | S | 262144 |
| G | 64 | T | 524288 |
| H | 128 | U | 1048576 |
| I | 256 | V | 2097152 |
| J | 512 | W | 4194304 |
| K | 1024 | X | 8388608 |
| L | 2048 | Y | 16777216 |
| M | 4096 | Z | 33554432 |
5. เมื่อเสร็จแล้ว ปิด Registry Editor และ รีสตาร์ท คอมพิวเตอร์เพื่อใช้การเปลี่ยนแปลง
6. หลังจากรีสตาร์ท ผู้ใช้ทุกคนที่พยายามเข้าถึงไดรฟ์จะได้รับข้อผิดพลาด:
“This operation has been canceled due to restrictions in effect on this computer. Please contact your system administrator.”
* หมายเหตุ: เพื่อลบการจำกัดการเข้าถึง ให้เปิด Registry Editor อีกครั้งและ ลบ NoViewOnDrive DWORD Value จากตำแหน่ง Registry ที่กล่าวมาข้างต้น และ รีสตาร์ท คอมพิวเตอร์
วิธีที่ 3: วิธีปฏิเสธการเข้าถึงไดรฟ์ท้องถิ่นโดยใช้ Group Policy
อีกวิธีหนึ่ง Local Group Policy ก็มีประสิทธิภาพสำหรับการจำกัดผู้ใช้ให้เข้าถึงไดรฟ์ท้องถิ่น เปรียบเทียบกับ Registry Editor Group Policy มีตัวอักษรไดรฟ์ที่สามารถจำกัดได้จำนวนจำกัด
* หมายเหตุ:
1. เพื่อใช้วิธี Group Policy คุณต้องรัน Windows 10 Pro/Enterprise/Education edition Local Group Policy ไม่พร้อมใช้งานบน Windows 10 Home
2. ใช้วิธีนี้ก็ต่อเมื่อคุณต้องการป้องกันการเข้าถึงจากผู้ใช้ทั้งหมด (รวมถึงคุณ)
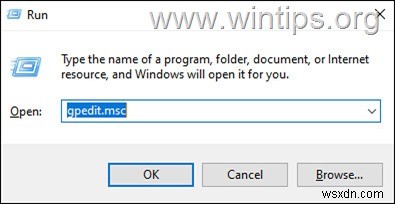
1. กดปุ่ม Windows  + R พร้อมกันเพื่อเปิดกล่องคำสั่ง Run
2. ในช่องข้อความของกล่องโต้ตอบ พิมพ์ gpedit.msc และกด Enter เพื่อเปิด Group Policy Editor
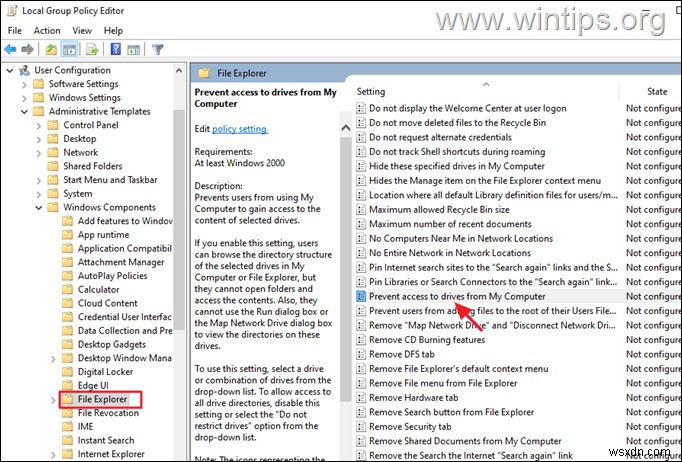
3. ไปที่พาธต่อไปนี้ใน Group Policy Editor
- User Configuration –> Administrative Templates–> Windows Components –> File Explorer
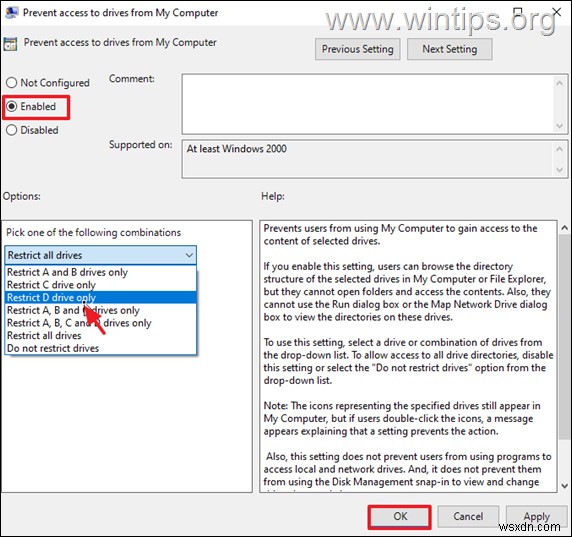
4. ด้านขวา ดับเบิลคลิก เพื่อเปิด Policy Prevent Access to drives from My Computer*
* ข้อมูล: Policy นี้ป้องกันไม่ให้ผู้ใช้ใช้ My Computer เพื่อเข้าถึงเนื้อหาของไดรฟ์ที่เลือก หากคุณเปิดใช้งานการตั้งค่านี้ ผู้ใช้สามารถเรียกดูโครงสร้างไดเรกทอรีของไดรฟ์ที่เลือกใน My Computer หรือ File Explorer ได้ แต่ไม่สามารถเปิดโฟลเดอร์และเข้าถึงเนื้อหาได้ นอกจากนี้ พวกเขาไม่สามารถใช้กล่องโต้ตอบ Run หรือ Map Network Drive เพื่อดูไดเรกทอรีบนไดรฟ์เหล่านี้ได้
4. ที่หน้าต่างใหม่ที่จะปรากฏ ให้เลือก Enabled และจากเมนูแบบเลื่อนลงใต้ Options ให้เลือกตัวอักษรไดรฟ์* ที่คุณต้องการซ่อน เมื่อเสร็จแล้ว คลิก Apply และ OK
* หมายเหตุ: หากคุณไม่เห็นตัวอักษรไดรฟ์ที่คุณต้องการซ่อน ให้ใช้วิธีข้างต้นหนึ่ง เพราะ Group Policy ไม่อนุญาตให้ซ่อนไดรฟ์/ตัวอักษรทั้งหมด (ใช่ นี่คืออีกงานดีๆ จาก MS!)
5. ปิด Group Policy Editor
6. ตอนนี้ ตรวจสอบใน File Explorer ว่าคุณไม่มีการเข้าถึงไดรฟ์แล้ว พร้อมข้อผิดพลาด:*
“This operation has been canceled due to restrictions in effect on this computer. Please contact your system administrator.”
* หมายเหตุ: เพื่อคืนการเข้าถึงไดรฟ์ ให้เปิด Group Policy Editor อีกครั้ง และตั้งค่า Policy Prevent Access to drives from My Computer เป็น Not Configured
เพียงเท่านี้! วิธีไหนใช้ได้กับคุณ?
โปรดแจ้งให้เราทราบว่าคู่มือนี้ช่วยคุณได้หรือไม่ โดยทิ้งความคิดเห็นเกี่ยวกับประสบการณ์ของคุณ โปรดกดไลก์และแชร์คู่มือนี้เพื่อช่วยผู้อื่น
