

Administrative Shares ถูกใช้ใน Windows เพื่อเข้าถึงและจัดการคอมพิวเตอร์แบบ Remote หากคุณเปิด Computer Management Console (compmgmt.msc) ขยาย System Tools -> Shared Folders -> Share Section หรือรันคำสั่ง net share คุณจะเห็นรายการ Admin Shared Folders (โฟลเดอร์เหล่านี้ถูกซ่อนใน Network Neighborhood และการเข้าถึงถูกจำกัด)
Administrative Hidden Shares บน Windows คืออะไร
โดย Default Windows สร้าง Admin Shares ต่อไปนี้:
Admin$— Remote Admin (นี่คือ Directory %SystemRoot%)IPC$— Remote IPC (ใช้ใน Named Pipes)C$— Default Drive Share
หากมี Partition อื่นๆ บนคอมพิวเตอร์ที่ได้รับการกำหนด Drive Letter พวกมันก็จะถูก Publish เป็น Admin Shares อัตโนมัติ (D$, E$, ฯลฯ) หากคุณใช้ Shared Printer จะต้องมี Share Print$ หรือ FAX$ หากคุณใช้ Fax Server
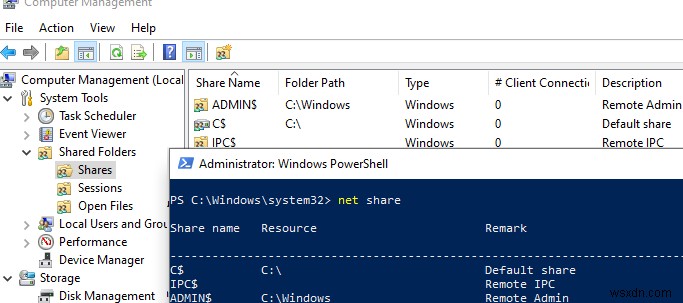
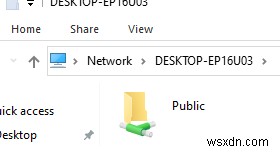
โปรดทราบว่าชื่อ Administrative Shares ลงท้ายด้วย $ เครื่องหมายนี้ทำให้ LanmanServer ซ่อน SMB Resources เหล่านี้เมื่อเข้าถึงผ่านเครือข่าย (ไฟล์และโฟลเดอร์เฉพาะใน Shared Network Folder สามารถซ่อนได้โดยใช้ Access-Based Enumeration) หากคุณพยายามดูรายการ Shared Network Folders ที่พร้อมใช้งานบนคอมพิวเตอร์ใน File Explorer (\\computername) คุณจะไม่เห็นพวกมันในรายการ SMB Shares ที่พร้อมใช้งาน
คุณสามารถรับรายการ Admin Shares ที่พร้อมใช้งานบน Remote Computer โดยใช้คำสั่ง:
net view \\computername /all
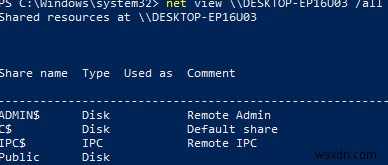
File Manager ของบุคคลที่สามส่วนใหญ่สำหรับ Windows มีตัวเลือกในการแสดง Available Admin Resources บน Remote Computers อัตโนมัติเมื่อ Browse Network
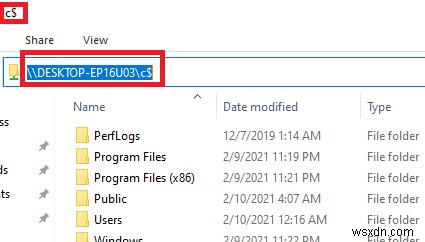
เพื่อดูเนื้อหาของ Admin Share จาก File Explorer คุณต้องระบุชื่อเต็มของมัน ตัวเช่น \\computername\c$ คำสั่งนี้จะเปิดเนื้อหาของ Local Drive C และอนุญาตให้คุณเข้าถึง File System ของ System Drive ของ Remote Computer
เฉพาะสมาชิกของ Local Computer Administrators Group (และ Backup Operators Group) เท่านั้นที่สามารถเข้าถึง Administrative Shares ได้ โดยที่คุณต้องมี SMB เปิดใช้งาน เปิด File and Printer Sharing และการเข้าถึงผ่าน TCP Port 445 ไม่ถูกบล็อกโดยกฎ Windows Defender Firewall
วิธี Disable/Enable Admin Shares บน Windows 10
Windows Administrative Shares สะดวกสำหรับการจัดการคอมพิวเตอร์แบบ Remote แต่ก็มีความเสี่ยงด้านความปลอดภัยเพิ่มเติม (อย่างน้อยคุณไม่ควรใช้ Local Administrator Password เดียวกันบนทุกคอมพิวเตอร์ ใช้ LAPS เพื่อทำให้ Password เป็น Unique) คุณสามารถป้องกันไม่ให้ Windows สร้าง Hidden Admin Shares เหล่านี้ได้อย่างสมบูรณ์
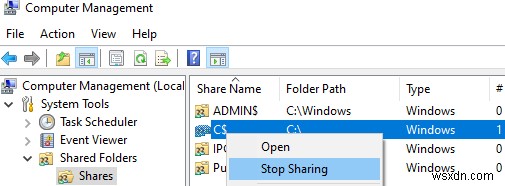
วิธีง่ายที่สุดในการลบ Admin Share คือคลิกขวาที่ชื่อ Share ใน Computer Management Snap-in และเลือก Stop sharing (หรือใช้คำสั่ง net share Admin$ /delete) อย่างไรก็ตาม หลังจาก Restart Windows Admin$ Share จะถูกสร้างใหม่โดยอัตโนมัติ
เพื่อป้องกันไม่ให้ Windows 10 Publish Administrative Shares คุณต้องเปิด Registry Editor (regedit.exe) ไปที่ Registry Key HKLM\System\CurrentControlSet\Services\LanmanServer\Parameters และเพิ่ม Dword Parameter ชื่อ AutoShareWks (สำหรับ Desktop Versions ของ Windows) หรือ AutoShareServer (สำหรับ Windows Server) และ Value 0
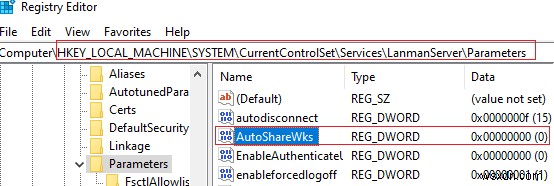
คุณสามารถสร้าง Registry Parameter นี้ด้วยตนเอง จาก Command Line Tool reg add หรือผ่าน PowerShell:
reg add HKLM\SYSTEM\CurrentControlSet\Services\lanmanserver\parameters /f /v AutoShareWks /t REG_DWORD /d 0
หรือ
New-ItemProperty -Name AutoShareWks -Path HKLM:\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters -Type DWORD -Value 0
คุณสามารถ Deploy Registry Parameter นี้ไปยัง Domain Computers ทั้งหมดผ่าน GPO
ตอนนี้ หลังจาก Reboot Administrative Shares จะไม่ถูกสร้าง ในกรณีนี้ เครื่องมือสำหรับจัดการคอมพิวเตอร์แบบ Remote รวมถึง psexec จะหยุดทำงาน
หากคุณต้องการ Enable Admin Shares บน Windows คุณต้องเปลี่ยนค่า Parameter เป็น 1 หรือลบมัน:
Set-ItemProperty -Name AutoShareWks -Path HKLM:\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters -Value 1

เพื่อให้ Windows สร้าง Hidden Admin Shares ใหม่ ให้ Restart Server Service ด้วยคำสั่ง:
Get-service LanmanServer | restart-service -verbose

เปิดใช้งาน Remote Access ไปยัง Admin Shares บน Windows 10 ด้วย LocalAccountTokenFilterPolicy
มีปัญหาสำคัญหนึ่งเมื่อทำงานกับ Windows Admin Shared Folders บนคอมพิวเตอร์ที่ไม่ได้ Join Active Directory Domain (เป็นส่วนหนึ่งของ Workgroup) Windows 10 โดย Default จำกัด Remote Access ไปยัง Administrative Shares ให้กับ User ที่เป็นสมาชิกของ Local Administrators Group Remote Access พร้อมใช้งานเฉพาะภายใต้ Built-in Local Administrator Account (ซึ่ง Disable โดย Default)
นี่คือรายละเอียดของปัญหา ผมพยายาม Remote Access ไปยัง Built-in Admin Shares บนคอมพิวเตอร์ที่รัน Windows 10 ซึ่งเป็นสมาชิกของ Workgroup (ด้วย Firewall ปิด) ดังนี้:
- \\w10_pc\C$
- \\w10_pc\D$
- \\w10_pc\IPC$
- \\w10_pc\Admin$
ในหน้าต่าง Authorization ผมระบุ Credentials ของบัญชีที่เป็นสมาชิกของ Local Administrators Group บน Windows 10 และได้ Error "Access is denied" ในเวลาเดียวกัน ผมสามารถเข้าถึง Network Shares และ Shared Printers ทั้งหมดบน Windows 10 ได้ (คอมพิวเตอร์ไม่ถูกซ่อนใน Network Neighborhood) นอกจากนี้ ผมสามารถเข้าถึง Administrative Shares ภายใต้ Built-in Administrator Account ได้ หากคอมพิวเตอร์นี้ Join Active Directory Domain การเข้าถึง Admin Shares จาก Domain Accounts ที่มี Administrative Privileges จะไม่ถูกบล็อก
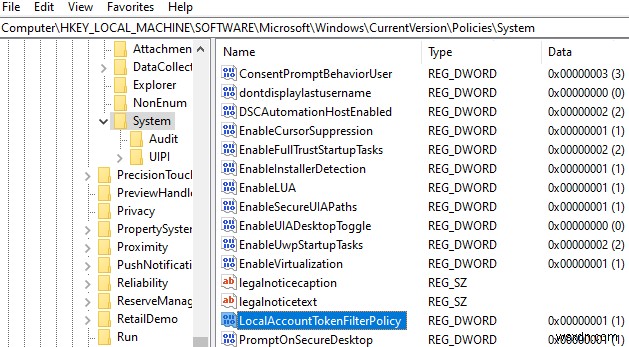
จุดสำคัญอยู่ที่มุมมองความปลอดภัยอีกมุมที่ปรากฏใน UAC – 所謂 Remote UAC (User Account Control สำหรับการเชื่อมต่อ Remote) ที่ Filter Tokens ของ Local และ Microsoft Accounts และบล็อก Remote Access ไปยัง Admin Shares ภายใต้บัญชีเหล่านี้ เมื่อเข้าถึงภายใต้ Domain Accounts การจำกัดนี้จะไม่ถูกนำไปใช้
คุณสามารถ Disable Remote UAC โดยการสร้าง Parameter LocalAccountTokenFilterPolicy ใน Registry
Tip จะลดระดับความปลอดภัยของ Windows ลงเล็กน้อย
- เปิด Registry Editor (regedit.exe);
- ไปที่ Reg Key ต่อไปนี้ HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System ;
- สร้าง DWORD (32-bit) Parameter ใหม่ชื่อ LocalAccountTokenFilterPolicy;
- ตั้งค่า LocalAccountTokenFilterPolicy Parameter เป็น 1;
- Restart Computer ของคุณเพื่อนำการเปลี่ยนแปลงไปใช้
หมายเหตุ คุณสามารถสร้าง Registry Parameter LocalAccountTokenFilterPolicy โดยใช้คำสั่งต่อไปนี้:
reg add "HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System" /v "LocalAccountTokenFilterPolicy" /t REG_DWORD /d 1 /f
หลังจาก Reboot ลอง Remote เปิด C$ Admin Share บนคอมพิวเตอร์ที่รัน Windows 10 เข้าสู่ระบบโดยใช้บัญชีที่เป็นสมาชิกของ Local Administrators Group หน้าต่าง File Explorer ควรเปิดพร้อมเนื้อหาของ Drive C:\
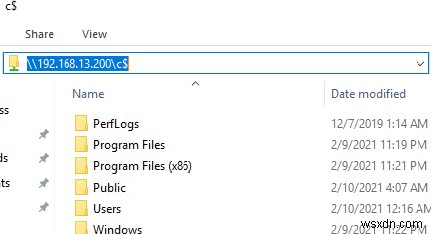
หมายเหตุ หลังจากนั้น ฟังก์ชันการจัดการ Windows 10 แบบ Remote อื่นๆ จะพร้อมใช้งาน รวมถึงตอนนี้คุณสามารถเชื่อมต่อกับคอมพิวเตอร์โดยใช้ Computer Management Snap-in และ Standard Windows MMC Consoles อื่นๆ ได้
ดังนั้น เราได้ดูวิธีอนุญาต Remote Access ไปยัง Hidden Admin Shares สำหรับ Local Administrators ทั้งหมดของคอมพิวเตอร์ที่รัน Windows 10 โดยใช้ Key LocalAccountTokenFilterPolicy คู่มือนี้ใช้ได้กับ Windows 8.1, 7 และ Windows Server ด้วย
