

Rootkit เป็นเครื่องมือที่แฮกเกอร์ใช้เพื่อซ่อนมัลแวร์ที่ยั่งยืนและล้มเลี่ยงการตรวจจับไว้ภายในอุปกรณ์ของคุณ โดยทำงานเงียบๆ ขโมยข้อมูลหรือทรัพยากร บางครั้งก็ยาวนานหลายปี พวกมันยังสามารถทำงานแบบ Keylogger ได้ คือ บันทึกแป้นพิมพ์และการสื่อสารของคุณ เพื่อให้ผู้เฝ้าระวังได้ข้อมูลส่วนตัว
วิธีการโจมตีนี้เคยนิยมมากก่อนปี 2006 ก่อนที่ Microsoft Vista จะกำหนดให้ผู้ผลิตต้องลงนามดิจิทัลไดรเวอร์ทุกตัว Kernel Patch Protection (KPP) ทำให้นักเขียนมัลแวร์เปลี่ยนวิธีโจมตี และเพิ่งเมื่อปี 2018 ที่การดำเนินการโฆษณาปลอมแปลง Zacinlo ทำให้ Rootkit กลับมาอยู่ในแสงสโตนด์อีกครั้ง
Rootkit ก่อนปี 2006 ทั้งหมดเป็นแบบระบบปฏิบัติการ (OS-based) ส่วนเหตุการณ์ Zacinlo ซึ่งเป็น Rootkit จากตระกูลมัลแวร์ Detrahere นำเสนอสิ่งที่อันตรายกว่านั้น คือ Rootkit แบบเฟิร์มแวร์ (Firmware-based) อย่างไรก็ตาม Rootkit คิดเพียงประมาณ 1% ของมัลแวร์ทั้งหมดที่พบในแต่ละปี
แม้จะน้อย แต่ด้วยความอันตรายที่อาจเกิดขึ้น จึงเป็นประโยชน์ที่จะเข้าใจวิธีการตรวจจับ Rootkit ที่อาจ已經แฝงอยู่ในระบบของคุณ
การตรวจจับ Rootkit ใน Windows 10 (รายละเอียดฉบับเต็ม)
Zacinlo ได้ทำงานมเกือบ 6 ปี ก่อนจะถูกค้นพบว่าเป้าหมายคือแพลตฟอร์ม Windows 10 ส่วนประกอบ Rootkit มีความยืดหยุ่นสูง ปกป้องตัวเองจากกระบวนการที่ถือเป็นอันตราย และสามารถดสกัดและถอดรหัสการสื่อสาร SSL ได้
มันเข้ารหัสและเก็บข้อมูลการกำหนดค่าทั้งหมดไว้ใน Windows Registry และขณะที่ Windows กำลังปิดเครื่อง จะเขียนตัวเองจากหน่วยความจำไปยังดิสก์โดยใช้ชื่อที่ต่างออกไป และอัปเดต Registry Key วิธีนี้ช่วยให้มันหลบพ้นการตรวจจับของแอนตี้ไวรัสทั่วไป
สิ่งนี้แสดงให้เห็นว่าแอนตี้ไวรัสหรือแอนตี้มัลแวร์มาตรฐานไม่เพียงพอต่อการตรวจจับ Rootkit แม้จะมีโปรแกรมแอนตี้มัลแวร์ระดับสูงบางตัวที่จะแจ้งเตือนเมื่อสงสัยว่ามีการโจมตีแบบ Rootkit
5 คุณสมบัติหลักของแอนตี้ไวรัสที่ดี
โปรแกรมแอนตี้ไวรัสชั้นนำส่วนใหญ่ในปัจจุบันจะดำเนินการทั้ง 5 วิธีดังต่อไปนี้เพื่อตรวจจับ Rootkit
- การวิเคราะห์โดยลายเซ็น (Signature-based Analysis) – แอนตี้ไวรัสเปรียบเทียบไฟล์ที่บันทึกไว้กับลายเซ็น Rootkit ที่รู้จัก การวิเคราะห์ยังมองหาแพทเทิร์นพฤติกรรมที่เลียนแบบกิจกรรมของ Rootkit ที่รู้จัก เช่น การใช้พอร์ตอย่างก้าวร้าว
- การตรวจจับการดสกัด (Interception Detection) – Windows ใช้ตารางพอยน์เตอร์ในการรันคำสั่งที่ทราบว่าจะกระตุ้น Rootkit ให้ทำงาน เนื่องจาก Rootkit พยายามแทนที่หรือแก้ไขสิ่งที่ถือเป็นภัยคุกคาม จึงจะทำให้ระบบ察覺ถึงการมีอยู่ของมัน
- การเปรียบเทียบข้อมูลหลายแหล่ง (Multi-Source Data Comparison) – Rootkit ในการพยายามซ่อนตัว อาจแก้ไขข้อมูลบางอย่างที่แสดงในการตรวจสอบมาตรฐาน ผลลัพธ์ที่คืนมาจากการเรียกระบบระดับสูงและระดับต่ำสามารถเปิดเผยการมีอยู่ของ Rootkit ซอฟต์แวร์อาจเปรียบเทียบหน่วยความจำของกระบวนการที่โหลดใน RAM กับเนื้อหาไฟล์บนฮาร์ดดิสก์
- การตรวจสอบความสมบูรณ์ (Integrity Check) – ไลบรารีระบบทุกตัวมีลายเซ็นดิจิทัลที่สร้างขึ้นเมื่อระบบถือว่า "สะอาด" ซอฟต์แวร์ความปลอดภัยที่ดีสามารถตรวจสอบไลบรารีเพื่อหาการเปลี่ยนแปลงของโค้ดที่ใช้สร้างลายเซ็นดิจิทัล
- การเปรียบเทียบ Registry (Registry Comparisons) – โปรแกรมแอนตี้ไวรัสส่วนใหญ่มีการตั้งตารางเวลาไว้ล่วงหน้า ไฟล์ที่สะอาดจะถูกเปรียบเทียบกับไฟล์ของไคลเอ็นต์ในเวลาจริง เพื่อตัดสินใจว่าไคลเอ็นต์เป็นหรือมีไฟล์รันได้ (.exe) ที่ไม่ได้ร้องขอหรือไม่
การสแกน Rootkit
การสแกน Rootkit เป็นวิธีที่ดีที่สุดในการตรวจจับการติดเชื้อ Rootkit บ่อยครั้งที่ระบบปฏิบัติการไม่ไว้วางใจได้ในการระบุ Rootkit เอง และเป็นความท้าทายในการกำหนดการมีอยู่ของมัน Rootkit เป็นสายลับเก่งมาก ปิดบังร่องรอยเกือบทุกขั้นตอน และสามารถซ่อนตัวอยู่ในสายตาได้
หากคุณสงสัยว่ามีการโจมตีไวรัส Rootkit เกิดขึ้นบนเครื่องของคุณ กลยุทธ์ที่ดีคือปิดเครื่องคอมพิวเตอร์และรันการสแกนจากระบบที่รู้จักว่าสะอาด วิธีที่แน่ชัดในการค้นหา Rootkit ภายในเครื่องคือการวิเคราะห์ Memory Dump Rootkit ไม่สามารถซ่อนคำสั่งที่มันส่งให้ระบบเมื่อรันในหน่วยความจำของเครื่องได้
การใช้ WinDbg สำหรับการวิเคราะห์มัลแวร์
Microsoft Windows จะมีเครื่องมือดีบั๊กหลายฟังก์ชันที่สามารถใช้ทำการสแกนดีบั๊กบนแอปพลิเคชัน ไดรเวอร์ หรือระบบปฏิบัติการเอง มันจะดีบั๊กโค้ดโหมดเคอร์เนลและโหมดผู้ใช้ ช่วยวิเคราะห์ Crash Dump และตรวจสอบ CPU Registers
บางระบบ Windows จะมาพร้อม WinDbg อยู่แล้ว ส่วนที่ไม่มีจะต้องดาวน์โหลดจาก Microsoft Store WinDbg Preview เป็นเวอร์ชันใหม่กว่า มีภาพสวยงามกว่า เร็วกว่า รองรับสคริปต์เต็มรูปแบบ และมีคำสั่ง ส่วนขยาย และเวิร์กโฟลว์เหมือนเดิม
ขั้นต่ำคุณสามารถใช้ WinDbg วิเคราะห์ Memory Dump หรือ Crash Dump รวมถึง Blue Screen Of Death (BSOD) จากผลลัพธ์คุณสามารถมองหาตัวบ่งชี้การโจมตีมัลแวร์ หากคุณรู้สึกว่าโปรแกรมใดโปรแกรมหนึ่งอาจถูกกัดขยัดโดยมัลแวร์ หรือใช้หน่วยความจำมากกว่าที่ควร คุณสามารถสร้าง Dump File และใช้ WinDbg ช่วยวิเคราะห์ได้
Complete Memory Dump อาจใช้พื้นที่ดิสก์มาก จึงอาจดีกว่าที่จะทำ Kernel-Mode Dump หรือ Small Memory Dump แทน Kernel-Mode Dump จะมีข้อมูลการใช้หน่วยความจำทั้งหมดของเคอร์เนลในขณะที่เกิด Crash ส่วน Small Memory Dump จะมีข้อมูลพื้นฐานของระบบต่างๆ เช่น ไดรเวอร์ เคอร์เนล และอื่นๆ แต่เล็กกว่ามาก
Small Memory Dumps เหมาะสำหรับวิเคราะห์สาเหตุ BSOD ส่วนการตรวจจับ Rootkit การ Dump แบบ Complete หรือ Kernel จะช่วยได้มากกว่า
การสร้าง Kernel-Mode Dump File
Kernel-Mode Dump File สามารถสร้างได้ 3 วิธี:
- เปิดใช้งาน Dump File จาก Control Panel ให้ระบบ Crash เอง
- เปิดใช้งาน Dump File จาก Control Panel เพื่อบังคับให้ระบบ Crash
- ใช้เครื่องมือดีบั๊กสร้างให้
เราจะใช้วิธีที่ 3
เพื่อทำ Dump File ที่จำเป็น คุณเพียงต้องป้อนคำสั่งต่อไปนี้ลงใน Command Window ของ WinDbg
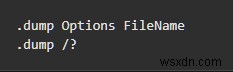
แทนที่ FileName ด้วยชื่อที่เหมาะสมสำหรับ Dump File และเครื่องหมาย "?" ด้วย f ต้องแน่ใจว่า "f" เป็นตัวพิมพ์เล็ก มิฉะนั้นคุณจะสร้าง Dump File ประเภทอื่น
เมื่อดีบั๊กเกอร์ทำงานเสร็จ (การสแกนครั้งแรกจะใช้เวลานานหลายนาที) Dump File จะถูกสร้างขึ้น และคุณจะสามารถวิเคราะห์ผลการค้นพบได้
การเข้าใจว่าคุณกำลังมองหาอะไร เช่น การใช้หน่วยความจำผank易失性 (RAM) เพื่อกำหนดการมีอยู่ของ Rootkit ต้องการประสบการณ์และการทดสอบ เป็นไปได้ที่จะทดสอบเทคนิคค้นพบมัลแวร์บนระบบที่ทำงานอยู่ แม้ไม่แนะนำให้มือใหม่ เพราะต้องมีความเชี่ยวชาญและความรู้ลึกเกี่ยวกับการทำงานของ WinDbg เพื่อไม่ให้ปั๊นปล่อยไวรัสจริงเข้าไปในระบบ
มีวิธีที่ปลอดภัยและเหมาะกับมือใหม่กว่านี้ในการค้นพบศัตรูที่ซ่อนตัวอยู่
วิธีการสแกนเพิ่มเติม
การตรวจจับด้วยตนเองและการวิเคราะห์พฤติกรรมก็เป็นวิธีที่น่าเชื่อถือสำหรับการตรวจจับ Rootkit การพยายามค้นหาตำแหน่งของ Rootkit อาจเป็นอะไรที่ทำให้ปวดหัว ดังนั้นแทนที่จะเป้าหมาย Rootkit โดยตรง คุณสามารถมองหาพฤติกรรมที่คล้าย Rootkit แทน
คุณสามารถมองหา Rootkit ในซอฟต์แวร์ที่ดาวน์โหลดมาแบบชุด โดยใช้ตัวเลือก Advanced หรือ Custom Install ระหว่างการติดตั้ง สิ่งที่ต้องมองคือไฟล์ที่ไม่คุ้นเคยที่แสดงในรายละเอียด ไฟล์เหล่านี้ควรทิ้ง หรือคุณสามารถค้นหาออนไลน์ดูว่ามีการอ้างอิงถึงมัลแวร์หรือไม่
Firewall และรายงาน Log ของมันเป็นวิธีที่มีประสิทธิภาพมากในการค้นพบ Rootkit ซอฟต์แวร์จะแจ้งเตือนหากเครือข่ายของคุณอยู่ภายใต้การเฝ้าระวัง และควรกักกันการดาวน์โหลดที่น่าสงสัยหรือไม่รู้จักก่อนการติดตั้ง
หากคุณสงสัยว่า Rootkit อาจอยู่ในเครื่องแล้ว คุณสามารถดำน้ำเข้าไปในรายงาน Log ของ Firewall และมองหาพฤติกรรมที่ผิดปกติ
การตรวจสอบรายงาน Log ของ Firewall
คุณควรตรวจสอบรายงาน Log ของ Firewall ปัจจุบัน การใช้แอปพลิเคชันโอเพนซอร์สอย่าง IP Traffic Spy ที่มีความสามารถในการกรอง Log ของ Firewall จะเป็นเครื่องมือที่มีประโยชน์มาก รายงานจะแสดงสิ่งที่จำเป็นต้องเห็นหากเกิดการโจมตี
หากคุณมีเครือข่ายขนาดใหญ่พร้อม Standalone Egress Filtering Firewall IP Traffic Spy จะไม่จำเป็น แทนที่นั้น คุณควรจะเห็นแพ็กเก็ตขาเข้าและขาออกไปยังอุปกรณ์และสถานีทำงานทั้งหมดบนเครือข่ายผ่าน Log ของ Firewall
ไม่ว่าคุณจะอยู่ที่บ้านหรือธุรกิจขนาดเล็ก คุณสามารถใช้โมเด็มจาก ISP หรือถ้าคุณมี Firewall หรือ Router ส่วนตัว ก็สามารถดู Log ของ Firewall ได้ คุณจะสามารถระบุトラフィックของแต่ละอุปกรณ์ที่เชื่อมต่อกับเครือข่ายเดียวกัน
อาจจะมีประโยชน์ที่จะเปิดใช้งาน Log File ของ Windows Firewall โดยค่าเริ่มต้น Log File จะถูกปิดใช้งาน หมายความว่าไม่มีข้อมูลหรือข้อมูลถูกเขียน
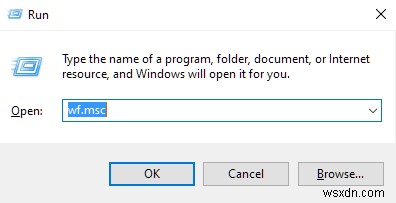
- เพื่อสร้าง Log File ให้เปิดฟังก์ชัน Run โดยกด Windows Key + R
- พิมพ์ wf.msc ลงในกล่องและกด Enter
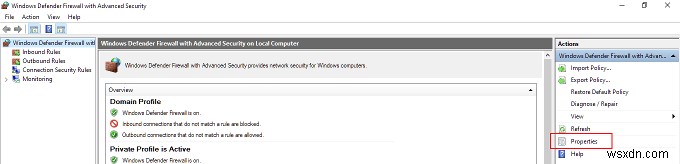
- ในหน้าต่าง Windows Firewall and Advanced Security ให้ไฮไลท์ "Windows Defender Firewall with Advanced Security on Local Computer" ในเมนูด้านซ้าย ด้านขวาในเมนู "Actions" คลิก Properties
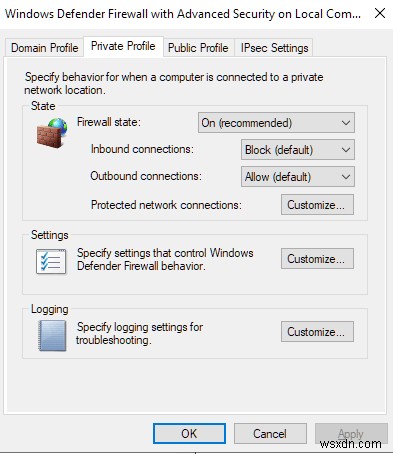
- ในกล่องโต้ตอบใหม่ ให้ไปที่แท็บ "Private Profile" และเลือก Customize ซึ่งอยู่ในส่วน "Logging"
- หน้าต่างใหม่จะให้คุณเลือกขนาดของ Log File ที่จะเขียน ตำแหน่งที่จะส่งไฟล์ และว่าจะ Log แค่ Dropped Packets, Successful Connections หรือทั้งสองอย่าง
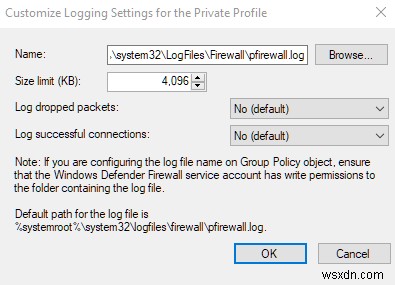
- Dropped Packets คือแพ็กเก็ตที่ Windows Firewall บล็อกให้คุณ
- โดยค่าเริ่มต้น Windows Firewall Log จะเก็บข้อมูลเพียง 4MB ล่าสุด และอยู่ที่ %SystemRoot%\System32\LogFiles\Firewall\Pfirewall.log
- โปรดทราบว่า การเพิ่มขีดจำกัดขนาดข้อมูลสำหรับ Log อาจส่งผลต่อประสิทธิภาพของคอมพิวเตอร์
- กด OK เมื่อเสร็จสิ้น
- ทำซ้ำขั้นตอนเดียวกันกับแท็บ "Private Profile" แต่คราวนี้ในแท็บ "Public Profile"
- Log จะถูกสร้างสำหรับการเชื่อมต่อทั้ง Public และ Private คุณสามารถดูไฟล์ใน Text Editor เช่น Notepad หรือนำเข้าไปใน Spreadsheet
- คุณสามารถส่งออกไฟล์ Log ไปยังโปรแกรม Parser ฐานข้อมูลอย่าง IP Traffic Spy เพื่อกรองและจัดเรียงトラフィックเพื่อการระบุที่ง่ายขึ้น
จงเฝ้าดูสิ่งที่ผิดปกติในไฟล์ Log แม้ข้อผิดพลาดเล็กน้อยของระบบก็อาจบ่งชี้การติดเชื้อ Rootkit สิ่งเช่น การใช้ CPU หรือ Bandwidth มากเกินไปเมื่อคุณไม่ได้รันโปรแกรมหนักหรือไม่ได้รันอะไรเลย ก็อาจเป็นสัญญาณสำคัญ
