

Rootkit คืออะไร?
Rootkit เป็น ชุดมัลแวร์ที่ออกแบบมาให้การเข้าถึงคอมพิวเตอร์หรือซอฟต์แวร์โดยไม่ได้รับอนุญาต Rootkit ยากที่จะตรวจจับ และสามารถซ่อนตัวภายในระบบที่ติดเชื้อได้ แฮกเกอร์ใช้มัลแวร์ Rootkit เพื่อเข้าถึงคอมพิวเตอร์จากระยะไกล ควบคุม และขโมยข้อมูล
เมื่อ Rootkit จับติด ระบบจะทำงานเหมือนคอมพิวเตอร์ซอมบี้ (Zombie) และแฮกเกอร์สามารถ ควบคุมอุปกรณ์ของคุณได้อย่างสมบูรณ์จากระยะไกล ส่วนนี้ของนิยาม Rootkit คือสิ่งที่ทำให้มันมีอำนาจมาก
คล้ายกับ ไฟล์เลส มัลแวร์ (Fileless malware) ที่ใช้โปรแกรมถูกต้องโดยไม่ทิ้งรastro Rootkit อาจดูเหมือนถูกต้อง เพราะแฮกเกอร์มีสิทธิ์เข้าถึงไฟล์ระบบและกระบวนการระบบ Rootkit ทำให้คอมพิวเตอร์โกหกคุณ และบางครั้งโกหกโปรแกรมแอนตี้ไวรัสและความปลอดภัยด้วย
Rootkit ทำอะไร?
Rootkit ให้รหัสมัลแวร์ซ่อนอยู่ในอุปกรณ์ของคุณ เมื่อโจมตี Rootkit สำเร็จ มัน ให้สิทธิ์แอดมินระยะไกลเข้าถึงระบบปฏิบัติการของคุณ พร้อมหลบหลีกการตรวจจับ
Rootkit ปรับเปลี่ยนอะไร? เนื่องจากวัตถุประสงค์ของ Rootkit คือการเข้าถึงระดับแอดมิน (Admin-level) ของระบบคอมพิวเตอร์ Rootkit สามารถปรับเปลี่ยนอะไรก็ได้ที่แอดมินทำได้ นี่คือรายการสั้นๆ ของสิ่งที่ Rootkit ทำหรือปรับเปลี่ยนได้:
- ซ่อนมัลแวร์: Rootkit ซ่อนมัลแวร์ประเภทอื่นภายในอุปกรณ์ ทำให้ยากที่จะกำจัด
- เข้าถึงระยะไกล: Rootkit ให้การเข้าถึงระยะไกลไปยังระบบปฏิบัติการโดยหลบหลีกการตรวจจับ การติดตั้ง Rootkit เกี่ยวข้องกับการหลอกลวงการเข้าถึงระยะไกลมากขึ้น
- ทำให้โปรแกรมความปลอดภัยล้มเหลวหรือปิดการทำงาน: Rootkit บางตัวซ่อนตัวจากโปรแกรมความปลอดภัยของคอมพิวเตอร์ หรือปิดมันทิ้งเกลี้ยง ทำให้ยากที่จะตรวจจับและกำจัดมัลแวร์
- ขโมยข้อมูล: โดยส่วนใหญ่ อาชญากรไซเบอร์ใช้ Rootkit เพื่อขโมยข้อมูล บางกลุ่มเป้าหมายบุคคลเพื่อขโมยข้อมูลส่วนตัวเพื่อขโมยตัวตนหรือฉ้อโกง อื่นๆ เป้าหมายองค์กรเพื่อการสอดแนมหรืออาชญากรรมทางการเงิน
- สร้าง "Backdoor" ถาวร: Rootkit บางตัวสร้าง Backdoor ด้านไซเบอร์เซคьюริตี้ เข้าสู่ระบบของคุณ ซึ่งค้างเปิดไว้เพื่อให้แฮกเกอร์กลับมาได้ภายหลัง
- แอบฟัง: Rootkit ใช้เป็นเครื่องมือ監控 ให้แฮกเกอร์แอบฟังคุณ
- บุกรุกความเป็นส่วนตัว: ด้วย Rootkit แฮกเกอร์สามารถสกัดการจราจรอินเทอร์เน็ต ติดตามแป้นพิมพ์ และอ่านอีเมลของคุณได้
วิธีกำจัด Rootkit
การกำจัด Rootkit ไม่ง่าย เพราะ Rootkit สามารถฝังตัวลึกภายในระบบปฏิบัติการ ทำให้ยากที่จะรู้ว่ามันอยู่ แต่เมื่อทราบว่ามี การรักษาคอมพิวเตอร์ซอมบี้ให้รอดจากการติดเชื้อ Rootkit เป็นเรื่องสำคัญ
ขั้นตอนที่ 1: รันซอฟต์แวร์กำจัด Rootkit
อย่าเชื่อพึ่ง Windows Defender หรือซอฟต์แวร์ความปลอดภัยภายในอื่นๆ เนื่องจาก Rootkit ส่วนใหญ่สามารถชุบชะลอการป้องกันพื้นฐานได้ สำหรับการป้องกันครบวงจร ใช้ซอฟต์แวร์เฉพาะทางอย่าง Avast One Avast รวมเครือข่ายตรวจจับภัยคุกคามใหญ่ที่สุดโลกและการป้องกันมัลแวร์ด้วย Machine Learning ในเครื่องมือเดียวที่เบาgewicht สามารถตรวจจับและกำจัด Rootkit และป้องกันภัยคุกคามออนไลน์ทุกประเภท
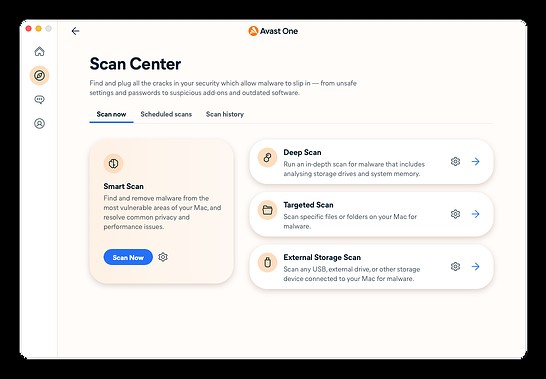 Avast One มีตัวเลือกสแกนหลากหลายเพื่อให้แน่ใจว่า Rootkit และมัลแวร์อื่นๆ ไม่อยู่บนคอมพิวเตอร์ของคุณ
Avast One รู้วิธีกำจัดไวรัส Rootkit และป้องกันไม่ให้กลับมา ก่อนที่แฮกเกอร์จะขโมยข้อมูลหรือได้สิทธิ์เข้าถึงคอมพิวเตอร์ ให้ Avast สแกนและกำจัดมัลแวร์ให้หมด
ขั้นตอนที่ 2: สแกนระหว่างบูต (Boot-time scan)
มัลแวร์สมัยใหม่ใช้เทคนิคหลบหลีกการตรวจจับจากผลิตภัณฑ์แอนตี้ไวรัส เมื่อระบบปฏิบัติการทำงานอยู่ Rootkit บนอุปกรณ์สามารถหลอกลวงการสแกนแอนตี้ไวรัสอัตโนมัติได้
หากโปรแกรมแอนตี้ไวรัสขอให้ระบบเปิดไฟล์มัลแวร์เฉพาะ Rootkit สามารถเปลี่ยนกระแสข้อมูลและเปิดไฟล์ที่ไม่เป็นอันตรายแทนได้ มันยังสามารถเปลี่ยนรหัส Enumeration ของไฟล์มัลแวร์ (ใช้เก็บและแชร์ข้อมูลมัลแวร์) ทำให้ไม่ถูกรวมในการสแกน
นั่นคือเหตุผลที่ Boot-time scan เช่นใน Avast One มีประโยชน์ Boot-time scan รัน ระหว่างกระบวนการเริ่มต้น (Startup) ของคอมพิวเตอร์ และจับ Rootkit ก่อนที่มันจะทำงานได้ ข้อดีคือ Rootkit มักยังอยู่ในสถานะ Dormant (หลับหูหลับตา) และไม่สามารถซ่อนตัวในระบบได้
ขั้นตอนที่ 3: ล้างอุปกรณ์และติดตั้ง OS ใหม่
หากแอนตี้ไวรัสและ Boot-time scan ไม่สามารถกำจัด Rootkit ได้ ให้ลองสำรองข้อมูล ล้างอุปกรณ์ และติดตั้ง OS ใหม่แบบสะอาด (Clean install) นี่เป็นวิธีเดียวบางครั้งเมื่อ Rootkit ทำงานที่ระดับ Boot, Firmware หรือ Hypervisor
ต้องรู้วิธี Format ฮาร์ดดิสก์ และ Clone ฮาร์ดดิสก์เพื่อสำรองไฟล์สำคัญ อาจต้องล้างไดรฟ์ C: หลัก แต่ยังเก็บข้อมูลส่วนใหญ่ไว้ได้ นี่คือทางเลือกสุดท้ายในการกำจัด Rootkit
หลีกเลี่ยง Rootkit ตั้งแต่แรก
วิธีดีที่สุดในการกำจัดไวรัส Rootkit คือ หลีกเลี่ยงไม่ให้ต้องมากำจัด มีการกระทำที่ทำได้ทันทีเพื่อหลีกเลี่ยงคำถามว่าจะกำจัด Rootkit ยังไง ให้ปฏิบัตินิสัยความปลอดภัยออนไลน์ที่ฉลาด คุณจะใกล้เคียงกับการอยู่ปลอดภัยจาก Rootkit มากขึ้น
- ระวังไฟล์ไม่รู้จัก: แม้ไฟล์จากผู้ติดต่อที่น่าเชื่อถือ ควรตรวจสอบดีๆ ก่อนเปิด อย่าเปิดไฟล์แนบจากผู้ส่งไม่รู้จัก อาจเป็นโจมตีฟิชชิง เพิ่มชั้นความปลอดภัยต่อฟิชชิงและภัยคุกคามออนไลน์ด้วยเบราว์เซอร์ปลอดภัยเฉพาะทาง
- ดาวน์โหลดซอฟต์แวร์จากแหล่งที่น่าเชื่อถือ: โดยเฉพาะจากผู้ผลิตโดยตรง หรือ App Store / Google Play Store ตรวจสอบเงื่อนไขและข้อกำหนดให้ดีว่าไม่มีใครพยายามแทรก Rootkit เข้าไป
- ติดตั้งอัปเดตระบบทันที: อัปเดตเหล่านี้มักปิดช่องโหว่ที่เพิ่งค้นพบซึ่งแฮกเกอร์สามารถใช้ประโยชน์เข้าถึงอุปกรณ์ได้
วิธีระบุและค้นหา Rootkit
เมื่อ Rootkit ทำงานได้ดี คุณจะไม่สังเกต วิธีที่ดีที่สุดในการค้นหาและตรวจจับ Rootkit คือใช้ Rootkit Scanner และ Removal Tool อย่าง Avast One เครื่องมือสแกน Rootkit ฟรีนี้ไม่เพียงหาและกำจัด Rootkit ที่ติดตั้งอยู่ แต่ยังป้องกันไม่ให้ติดตั้งในอนาคต
สำหรับกลุ่ม DIY เรามีเคล็ดลับทางเลือกในการหา Rootkit เอง จะไม่ง่ายเท่าการเลือกแอนตี้ไวรัสฟรีที่ดีที่สุด และแม้คุณจะหา Rootkit เองได้ คุณอาจไม่สามารถกำจัดมันได้ แต่เราอยู่ที่นี่เพื่อช่วย
สัญญาณการโจมตี Rootkit
สัญเตือนต่อไปนี้อาจบ่งชี้ถึงการมี Rootkit บนอุปกรณ์:
- ระบบทำงานแปลกปกติ: Rootkit อนุญาตให้แฮกเกอร์ควบคุม OS ของคอมพิวเตอร์ หากคอมพิวเตอร์ทำงานแปลก อาจเป็นงานของแฮกเกอร์ผ่าน Rootkit
- การตั้งค่าเปลี่ยนแปลง: โดยทั่วไป คอมพิวเตอร์ไม่ควรทำอะไรโดยไม่ได้รับสั่ง และในในอุดมการณ์ คนที่สั่งคือคุณ การเข้าถึงระยะไกลผ่าน Rootkit อาจให้ผู้อื่นแก้ไขการตั้งค่าและคอนฟิกได้ หากรู้สึกต่างไป อาจมีสาเหตุกังวล
- เว็บเพจ/กิจกรรมเครือข่าย ไม่เสถียร: หากการเชื่อมต่ออินเทอร์เน็ตแย่ลงอย่างกะทันหัน อาจไม่ใช่แค่ปัญหาบริการ หากแฮกเกอร์ใช้ Rootkit ส่ง/รับトラフィค มากจากคอมพิวเตอร์คุณ อาจทำให้เน็ตช้า
วิธีค้นหา Rootkit
หากสงสัยว่าคอมพิวเตอร์ติดเชื้อ เทคนิคต่อไปนี้อาจช่วยหา Rootkit:
- Signature Scanning: คอมพิวเตอร์ทำงานด้วยตัวเลข Signature ของซอฟต์แวร์คือชุดตัวเลขที่เป็นตัวแทนในภาษาคอมพิวเตอร์ สามารถสแกนคอมพิวเตอร์เทียบกับฐานข้อมูล Signature Rootkit ที่รู้จัก ดูว่ามีตรงกันไหม
- Memory Dump Analysis: เมื่อ Windows ค้าง มันสร้างไฟล์ Memory Dump หรือ Crash Dump ช่างเทคนิคเก่งสามารถตรวจสอบไฟล์นี้เพื่อระบุสาเหตุการค้าง และดูว่ามาจาก Rootkit หรือไม่
- System Memory Search: ค้นหาผ่านหน่วยความจำระบบ (System Memory) ดูว่ามีอะไรผิดปกติ ระหว่างค้นหา ตรวจสอบ Ingress Points (จุดเข้าถึง) ทั้งหมด สำหรับกระบวนการที่ถูกเรียก และติดตาม Library Calls ที่ Import จาก DLLs (Dynamic-Link Libraries) บางอย่างอาจถูก Hook หรือ Redirect ไปฟังก์ชันอื่น
Rootkit ติดตั้งอย่างไร?
ต่างจากไวรัสและหนอนคอมพิวเตอร์ (Worms) - แต่คล้ายมัลแวร์ Trojan - การติดเชื้อ Rootkit ต้องการความช่วยเหลือเพื่อติดตั้งบนคอมพิวเตอร์
แฮกเกอร์รวม Rootkit กับโปรแกรมพันธมิตรสองตัว - Dropper และ Loader - ที่ทำงานร่วมกันติดตั้ง Rootkit ทั้งสามร่วมกันเรียกว่า Blended Threat (ภัยคุกคามผสม) มาดูเครื่องมือที่ Rootkit ใช้ติดตั้ง:
- Dropper: นำ Rootkit เข้าคอมพิวเตอร์เหยื่อ เป็นขั้นตอนแรกของการติดตั้ง เมื่อเหยื่อเปิด Dropper ตัว Dropper จะเปิด Loader ต่อ
- Loader: เมื่อ Dropper ทำงาน Loader จะเข้ามาติดตั้ง Rootkit บนระบบเป้าหมาย Loader มักทำโดยการกระตุ้น Buffer Overflow ช่องโหว่ความปลอดภัยทั่วไปที่ให้แฮกเกอร์วางโค้ดในพื้นที่หน่วยความจำที่เข้าถึงไม่ได้ปกติ
 Rootkit มาพร้อม "Dropper" และ "Loader" ที่ทำงานร่วมกันเพื่อโจมตี
ความท้าทายของอาชญากรไซเบอร์คือการวาง Blended Threat Package นี่คือวิธีที่แฮกเกอร์อาจทำเพื่อติดตั้ง Rootkit บนคอมพิวเตอร์คุณ:
- แฮกโปรแกรมส่งข้อความ: Blended Threat สามารถแฮก Instant Messaging Clients เพื่อแพร่กระจายไปยังรายชื่อติดต่อของเหยื่อ เมื่อผู้รับคลิกลิงก์อันตรายในข้อความ คอมพิวเตอร์ของพวกเขาก็ติดเชื้อเช่นกัน วิธีโจมตี Social Engineering นี้มีประสิทธิภาพสูงในการแพร่ Rootkit
- แอบแทรกในซอฟต์แวร์ที่น่าเชื่อถือ: แฮกเกอร์สามารถแทรก Rootkit เข้าไปในโปรแกรม/แอปที่น่าเชื่อถือ แล้วอัปโหลดแอปที่ถูกทำลายไปยังพอร์ทัลดาวน์โหลดต่างๆ เมื่อคุณติดตั้งแอปที่ติดเชื้อ คุณติดตั้ง Rootkit โดยไม่รู้ตัว
- ใช้มัลแวร์อื่น: ไวรัสและ Trojan ใช้เป็นตัวเผยแพร่ Rootkit ได้ เพราะทั้งคู่เข้าคอมพิวเตอร์ได้ดี เมื่อคุณรันโปรแกรมที่มีไวรัส หรือรัน Trojan Rootkit จะติดตั้งบนอุปกรณ์
- ซ่อนในไฟล์ Rich-content: ด้วยการมาของไฟล์ Rich-content เช่น PDF แฮกเกอร์ไม่ต้องซ่อนมัลแวร์ในเว็บไซต์หรือโปรแกรมเฉพาะทางอีกต่อไป แทนที่จะสามารถฝัง Rootkit ลงในไฟล์ Rich-content เรียบง่ายเหล่านี้ เมื่อคุณเปิดไฟล์ที่ถูกทำลาย Dropper ของ Rootkit จะทำงานอัตโนมัติ
ประเภทของ Rootkit
ผู้เชี่ยวชาญด้านความปลอดภัยแบ่ง Rootkit เป็น 6 หมวด ตามที่และความลึกที่ติดเชื้อเครื่อง
User-mode Rootkits
User-mode Rootkits ติดเชื้อบัญชีแอดมินของระบบปฏิบัติการ ได้สิทธิ์สูงสุดเพื่อเปลี่ยนโปรโตคอลความปลอดภัยของคอมพิวเตอร์ พร้อมซ่อนตัวและมัลแวร์อื่นๆ ที่ใช้
Rootkit ประเภทนี้เริ่มทำงานอัตโนมัติเมื่อคอมพิวเตอร์บูท ดังนั้นการรีสตาร์ทธรรมดาไม่พอทำความสะอาด โปรแกรมสแกนและกำจัดมัลแวร์อย่าง Avast One สามารถตรวจจับ User-mode Rootkit ได้ เนื่องจากซอฟต์แวร์ตรวจจับ Rootkit ทำงานที่ระดับลึกกว่าทราบว่า Kernel
Kernel-mode Rootkits
ตอบสนองต่อ Rootkit Scanner ระดับ Kernel แฮกเกอร์สร้าง Kernel-mode Rootkits พวกเขา อยู่ที่ระดับเดียวกับระบบปฏิบัติการจริงของคอมพิวเตอร์ และทำลาย OS ทั้งหมด
เมื่อโดน Kernel-mode Rootkit คุณไม่ไว้วางใจอะไรกับคอมพิวเตอร์ได้อีก - ทุกอย่างอาจถูกปนเปื้อน รวมถึงผลลัพธ์การสแกน Anti-rootkit โชคดีที่สร้าง Kernel-mode Rootkit ที่ทำงานได้โดยไม่ทำให้ระบบค้างบ่อยๆ ซึ่งเปิดเผยตัวตน เป็นเรื่องยาก
Hybrid Rootkits
Hybrid Rootkits วาง ส่วนประกอบบางส่วนในระดับ User และบางส่วนใน Kernel ทำให้ Hybrid Rootkit ได้ความเสถียรของ User-mode และความลับลับของ Kernel-mode ตามนั้น User-Kernel Hybrid Rootkits เป็นประเภทยอดนิยมกับอาชญากรไซเบอร์
Firmware Rootkits
Firmware เป็นซอฟต์แวร์ระดับต่ำที่ควบคุมฮาร์ดแวร์คอมพิวเตอร์ บาง Rootkit สามารถ ซ่อนอยู่ใน Firmware เมื่อคุณปิดเครื่อง เมื่อเปิดใหม่ Firmware Rootkit สามารถติดตั้งตัวเองใหม่และกลับมาทำงานต่อ
หาก Rootkit Scanner พบและปิด Firmware Rootkit ขณะทำงาน Rootkit จะกลับมาทันทีครั้งต่อไปที่คุณเปิดเครื่อง Firmware Rootkit ยากมากที่จะกำจัดจากระบบคอมพิวเตอร์
Bootkits
เมื่อคุณเปิดเครื่อง มันอ้างอิง Master Boot Record (MBR) สำหรับคำแนะนำโหลด OS Bootkits หรือ Bootloader Rootkits เป็นรูปแบบของ Kernel-mode Rootkit ที่ติดเชื้อ MBR ของคอมพิวเตอร์ ทุกครั้งที่คอมพิวเตอร์อ้างอิง MBR Bootkit ก็จะโหลดพร้อมกัน
โปรแกรมแอนตี้มัลแวร์ยากที่จะตรวจจับ Bootkit เหมือน Kernel-mode Rootkit ทุกตัว เนื่องจาก Bootkit ไม่อยู่ใน OS เลย โชคดีที่ Bootkit ล้าสมัยแล้ว เนื่องจาก Windows 8 และ 10 ป้องกันด้วยฟีเจอร์ Secure Boot
Virtual Rootkits
Virtual Machine เป็นซอฟต์แวร์จำลองคอมพิวเตอร์แยกต่างหากบนคอมพิวเตอร์จริง ใช้รัน OS หลายตัวบนเครื่องเดียว หรือทดสอบโปรแกรมในสภาพแวดล้อมแยก
Virtual Rootkits หรือ Virtual Machine–based Rootkits (VMBRs) โหลดตัวเองใต้ OS ต้นฉบับ แล้ววาง OS นั้นลงบน Virtual Machine เนื่องจากรันแยกจาก OS ของคอมพิวเตอร์ จึงตรวจจับได้ยากมาก
ตัวอย่าง Rootkit
เมื่อ Rootkit ใหม่ xuất现 มันทันทีกลายเป็นประเด็นด่วนที่สุดในไซเบอร์เซคьюริตี้ มาดูตัวอย่าง Rootkit ที่โด่งดังในประวัติศาสตร์ บางตัวสร้างโดยแฮกเกอร์ บางตัวสร้างและใช้โดยบริษัทใหญ่ น่าประหลาดใจ
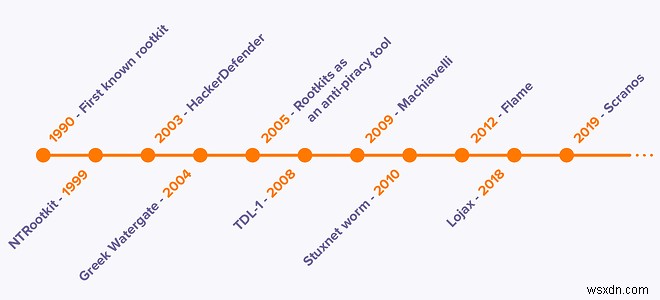 ไทม์ไลน์ตัวอย่างการโจมตี Rootkit ที่โด่งดัง
- 1990: Lane Davis และ Steven Dake สร้าง Rootkit แรกที่รู้จัก ที่ Sun Microsystems สำหรับ SunOS Unix OS
- 1999: Greg Hoglund เผยแพร่บทความอธิบายการสร้าง Trojan ชื่อ NTRootkit Rootkit แรกสำหรับ Windows ทำงานใน Kernel Mode
- 2003: User-mode HackerDefender Rootkit ปรากฏสำหรับ Windows 2000 และ XP การ ظهورของ HackerDefender กระตุ้นเกมแมวจับหนูกับเครื่องมือ Anti-rootkit ชื่อ RootkitRevealer
- 2004: Rootkit ถูกใช้แทรกโทรศัพท์มือถือเกิน 100 เครือข่าย Vodafone Greece รวมถึงโทรศัพท์ของนายกรัฐมนตรี ประเทศกรีซ โจมตีที่กลายเป็น Greek Watergate
- 2005: Sony BMG โดนสแกนดอลใหญ่หลังแจกซีดีที่ติดตั้ง Rootkit เป็นเครื่องมือ Anti-piracy โดยไม่ได้รับความยินยอมจากผู้บริโภคล่วงหน้า
- 2008: Bootkit TDL-4 (รู้จักก่อนว่า TDL-1) ขับเคลื่อน Trojan Alureon อันโด่งดัง ใช้สร้างและรักษา Botnets
- 2009: Proof-of-concept Machiavelli Rootkit เป้าหมาย macOS (เรียกก่อนว่า Mac OS X) แสดงว่า Mac รุกรานต่อมัลแวร์อย่าง Rootkit ได้
- 2010: Stuxnet Worm ที่กล่าวว่าพัฒนาโดย US และ Israel ใช้ Rootkit ซ่อนตัวขณะโจมตีโปรแกรมนิวเคลียร์ของ Iran
- 2012: มัลแวร์โมดูลาร์ 20 MB ชื่อ Flame - ใหญ่ผิดปกติ เพราะมัลแวร์ส่วนใหญ่ต่ำกว่า 1 MB - ทำลายโครงสร้างพื้นฐานทั่วตะวันออกกลางและ شمالแอฟริกา
- 2018: LoJax เป็น Rootkit แรกที่ติดเชื้อ UEFI ของคอมพิวเตอร์ (Firmware ควบคุม Motherboard) ให้ LoJax รอดชีวิตจากการติดตั้ง OS ใหม่
- 2019: การโจมตี Rootkit ล่าสุดมาจาก Scranos Rootkit ที่ขโมยรหัสผ่านและรายละเอียดการชำระเงินที่เก็บในเบราว์เซอร์ และทำให้คอมพิวเตอร์กลายเป็น Clickfarm สร้างรายได้วิดีโอและ YouTube Subscribers แบบลับ
ปกป้องอุปกรณ์ด้วยซอฟต์แวร์ Anti-Rootkit
เชื่อมั่นได้จากผู้ใช้เกิน 400 ล้านคนทั่วโลก Avast ป้องกันมัลแวร์ทุกประเภท รวมถึง Rootkit เมื่อคุณติดตั้ง Avast One คุณจะได้ Rootkit Scanner และ Remover ที่แข็งแกร่งที่สุด การป้องกัน Rootkit ระดับสูงสุด - พร้อมชุดคุณสมบัติความปลอดภัยและความเป็นส่วนตัวอื่นๆ - ฟรีทุกประการ
