

กำลังพิจารณาอัปเกรดเป็น Windows 11? มีสองสิ่งที่อาจหยุดคุณไว้ที่จุดเริ่มต้น
ขั้นแรก ฮาร์ดแวร์ทางกายภาพ หากคุณไม่ได้ใช้ AMD Ryzen 3000 series หรือ Intel 7th Gen CPU หรือสูงกว่า เส้นทางอัปเกรดอัตโนมัติจะไม่ทำงาน
ขั้นที่สอง หากคอมพิวเตอร์ของคุณไม่รองรับ Secure Boot และ TPM คุณก็จะล้มเหลวที่รั้วแรกเช่นกัน อย่างไรก็ตาม ทุกอย่างยังไม่สูญหาย เพราะคุณสามารถเปิด Secure Boot และ TPM ได้จากเมนู BIOS/UEFI
อ่านต่อเพื่อเรียนรู้วิธีเปิดใช้งาน Secure Boot และ TPM เพื่อเปิดใช้งานการอัปเกรด Windows 11 ของคุณ
Secure Boot และ TPM คืออะไร?
Trusted Module Platform (TPM) เป็นโซลูชันความปลอดภัยระดับฮาร์ดแวร์ที่ปกป้องข้อมูลของคุณจากการแฮกและการรั่วไหลของข้อมูลอื่นๆ TPM เก็บคีย์เข้ารหัสที่ไม่ซ้ำกันในลักษณะที่แฮกเกอร์เป็นไปไม่ได้ที่จะเข้าถึง หากใครบุกรุกคอมพิวเตอร์ของคุณและข้อมูลของคุณถูกเข้ารหัส มันจะยังคงปลอดภัย
ข้อกำหนดที่ Microsoft แนะนำสำหรับ Windows 11 ระบุ TPM 2.0 แม้คุณจะยังอัปเกรดได้ด้วยรุ่นก่อนหน้า TPM 1.2 ซึ่งเป็นข้อกำหนดขั้นต่ำ
นอกจาก TPM 2.0 แล้ว Microsoft ยังต้องการให้คุณเปิดใช้งาน Secure Boot การตั้งค่าความปลอดภัยระดับ UEFI ที่หยุดไม่ให้ระบบปฏิบัติการที่ไม่ได้รับอนุญาตบูทขึ้น Secure Boot ทำหน้าที่เป็นประตูรอด (gatekeeper) หยุดโค้ดอันตรายไม่ให้บูทก่อนระบบของคุณ และเป้าหมายหลักคือป้องกัน rootkits, bootkits และโค้ดอันตรายอื่นๆ
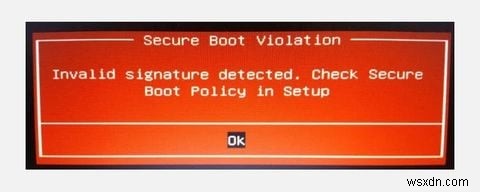
แต่มันก็มีผลข้างเคียงด้วย เช่น Secure Boot จะหยุดไม่ให้คุณ dual-boot หลายการกระจาย Linux ซึ่งทำให้ผู้ใช้หลายคนปิดใช้งาน Secure Boot
นอกจากสองฟีเจอร์สำคัญเหล่านี้ Windows 11 ยังมาพร้อมข้อกำหนดฮาร์ดแวร์เฉพาะ โดย Microsoft เลือกบล็อกเส้นทางอัปเกรดอัตโนมัติสำหรับผู้ใช้หลายล้านคน หากคุณใช้ Windows 10 บน AMD Ryzen 3000 series หรือใหม่กว่า หรือ Intel 7th Gen CPU หรือใหม่กว่า คุณสามารถอัปเกรดเป็น Windows 11 โดยตรงได้
อย่างไรก็ตาม หากไม่ใช่ คุณจะต้องเลือกการติดตั้ง Windows 11 แบบ clean install การติดตั้ง Windows 11 แบบ clean จะทำงานบนฮาร์ดแวร์ส่วนใหญ่ แต่ก็มาพร้อมข้อจำกัด โดยเฉพาะ Microsoft ได้ระบุซ้ำๆ ว่าจะไม่ให้อัปเดตแก่การติดตั้ง Windows 11 บนฮาร์ดแวร์ที่ "ไม่รองรับ" ดังนั้นคุณติดตั้งด้วยความเสี่ยงของตัวเอง
วิธีเปิดใช้งาน TPM และ Secure Boot
Trusted Module Platform และ Secure Boot อยู่ในการตั้งค่า UEFI ของคุณ คุณจะต้องเข้า UEFI ของระบบเพื่อเปิดใช้งานพวกมันก่อนที่จะพยายามอัปเกรดเป็น Windows 11 การตั้งค่าทั้งสองอยู่ในพื้นที่ที่คล้ายกัน แต่เราจะแบ่งขั้นตอนเป็นสามส่วนเพื่อความสะดวกในการอ่าน
วิธีเข้า BIOS/UEFI ของคุณ
มีสองวิธีเข้า BIOS/UEFI ของระบบ วิธีเก่าๆ ที่กดปุ่มคีย์บอร์ดระหว่างบูทยังทำงานได้ แต่อาจไม่ได้โอกาสหากคุณเปิด fast boot หากหน้าจอบูทวิ่งผ่านไปและคุณเข้าสู่ Windows 10 แล้ว ยังมีอีกวิธีหนึ่งเข้าถึง BIOS
- ไปที่ Settings > Update & Security > Recovery > Restart now
- เมื่อคอมพิวเตอร์รีสตาร์ท คุณจะเห็นหน้าจอสีน้ำเงินใหญ่พร้อมตัวเลือกหลายอย่าง เลือก Troubleshoot > Advanced Options > UEFI Firmware Settings > Restart
เมื่อคอมพิวเตอร์รีสตาร์ทอีกครั้ง คุณควรจะอยู่ในเมนูการตั้งค่า BIOS/UEFI แล้ว
วิธีเปิดใช้งาน TPM ใน BIOS/UEFI ของคุณ
ตำแหน่งของการตั้งค่า TPM ใน BIOS จะแตกต่างกันไปขึ้นอยู่กับผู้ผลิตเมนบอร์ด รูปภาพต่อไปนี้ถ่ายจากเมนบอร์ด X570 MSI แม้ว่าที่คุณจะพบตัวเลือก TPM อาจไม่คล้ายกันก็ตาม
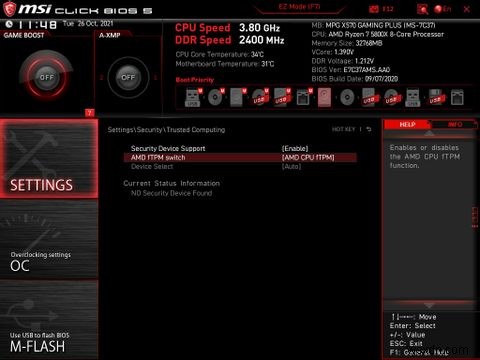
สิ่งอื่นที่ต้องพิจารณาคือ TPM อาจแสดงภายใต้ชื่อที่แตกต่างในบางเมนบอร์ด ขึ้นอยู่กับผู้ผลิต CPU:
- Intel Platform Trust Technology (PTT)
- AMD fTMP
ดังนั้นบนเมนบอร์ดของผม ตัวเลือก TPM อยู่ที่ Settings > Security > Trusted Computing > TPM Device Selection โดยที่ผมจะเปิด AMD fTMP
เมื่อเปิดใช้งานแล้ว คุณสามารถบันทึกการตั้งค่าและออกกลับสู่ Windows 10 ได้ เมื่อ Windows บูท คุณสามารถตรวจสอบสถานะ TPM เพื่อให้แน่ใจว่าทุกอย่างทำงานได้
กด Windows key + R เพื่อเปิดกล่องโต้ตอบ Run จากนั้นพิมพ์ tpm.msc และกด Enter คอนโซลการจัดการ TPM จะโหลด แสดงว่า TPM เปิดใช้งานอยู่หรือไม่ และหากเปิดอยู่ ใช้รุ่นใด
วิธีเปิดใช้งาน Secure Boot
ขณะที่คุณอยู่ลึกในการตั้งค่าระบบ ให้สักครู่ตรวจสอบว่า Secure Boot เปิดใช้งานอยู่หรือไม่
เหมือนกับตัวเลือก TPM ที่คุณจะพบตัวเลือก Secure Boot จะแตกต่างกันเล็กน้อย แต่โดยทั่วไปจะอยู่ในแท็บ Boot ให้หาแท็บ Boot ของคุณและเลื่อนลงเพื่อหาตัวเลือก Secure Boot และให้แน่ใจว่ามันเปิดใช้งาน
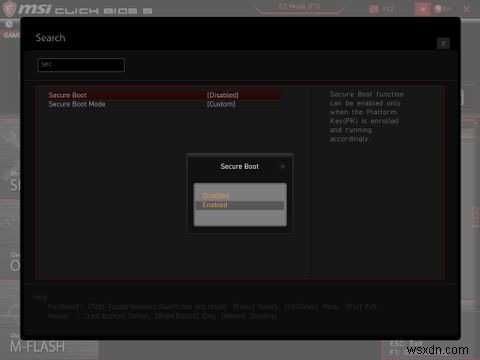
สิ่งหนึ่งที่ต้องบันทึกเกี่ยวกับ Secure Boot คือ มันต้องการให้ไดรฟ์ของคุณใช้ GUID Partition Table (GPT) แทน master boot record (MBR) เก่าๆ ในฐานะตารางพาร์ติชันรุ่นใหม่ GPT มาพร้อมการปรับปรุงหลายอย่างเหนือ MBR หาก Secure Boot เปิดไม่ได้ คุณอาจต้องแปลงไดรฟ์ MBR เป็น GPT
ทางเลือกอีกอย่างคือ คอมพิวเตอร์หรือฮาร์ดแวร์ของคุณอาจเก่าเกินกว่าจะเปิดใช้งาน Secure Boot ได้
ใช้แอป PC Health Check ของ Microsoft เพื่อตรวจสอบว่าฮาร์ดแวร์ของคุณเข้ากันได้หรือไม่
Microsoft แนะนำให้ใช้แอป PC Health Check เพื่อตรวจสอบความเข้ากันได้ของฮาร์ดแวร์ แอป PC Health Check อยู่ที่ด้านล่างของหน้าที่ลิงก์ ดาวน์โหลดและเปิดเพื่อตรวจสอบความเข้ากันได้กับ Windows 11
ทางเลือกอื่น คุณสามารถดู WhyNotWin11 ได้ ซึ่งเป็นทางเลือกโอเพนซอร์สที่อาจให้ข้อมูลเชิงลึกเพิ่มเติมเกี่ยวกับความเข้ากันได้ของ Windows 11
ดังนั้น คุณได้เปิดใช้งานสองการตั้งค่าสำคัญที่สุดที่จะบล็อกเส้นทางอัปเกรด Windows 11 ของคุณแล้ว หลังจากเปิดใช้งานแล้ว และสมมติว่าคุณใช้ฮาร์ดแวร์ที่เข้ากันได้ Microsoft จะเสนอการอัปเกรด Windows 11 ให้คุณ เพื่อตรวจสอบว่าการอัปเกรด Windows 11 พร้อมแล้วหรือไม่ ให้ไปที่ Settings > Update & Security > Windows Update ที่คุณจะพบปุ่มอัปเดตขนาดใหญ่
