

ในบทช่วยสอนนี้ เราจะให้คำแนะนำเกี่ยวกับ "วิธีปิดใช้งาน NTLM Authentication Windows 10" คุณจะได้รับคำแนะนำที่เรียบง่ายเพื่อทำเช่นนั้น มาเริ่มกันเลย
วัตถุประสงค์ของ 'NTLM Authentication' ใน Windows 10 คืออะไร?
NTLM1 Authentication ใน Windows 10: NTLM ย่อมาจาก New Technology LAN Manager เป็นแพ็กเกจพิเศษสำหรับโปรโตคอลความปลอดภัยที่ Microsoft จัดเตรียมไว้ เพื่อยืนยันตัวตนของผู้ใช้ และปกป้องความสมบูรณ์และความลับของกิจกรรมของพวกเขา เทคโนโลยีนี้พัฒนามาจากโปรโตคอล Challenge-response เพื่อยืนยันตัวตนผู้ใช้โดยไม่ต้องส่งรหัสผ่าน
NTLM ยืนยันตัวตน ผู้ใช้ด้วยวิธี Challenge-response กระบวนการนี้มี 3 ข้อความ ได้แก่ ข้อความ Negotiation จากผู้ใช้, ข้อความ Challenge จากเซิร์ฟเวอร์ และข้อความ Authentication จากผู้ใช้ อย่างไรก็ตาม เนื่องจากช่องโหว่ที่ทราบกันดี NTLM ยังคงถูกใช้งานกว้างขวางแม้บนระบบใหม่ เพื่อรักษาความเข้ากันได้กับไคลเอนต์และเซิร์ฟเวอร์รุ่นเก่า (legacy)
NTLM ยังคงได้รับการสนับสนุนจาก Microsoft แต่ได้ถูกแทนที่ด้วย Kerberos2 เป็นโปรโตคอลการตรวจสอบสิทธิ์หลักใน Windows 2000 และโดเมน Active Directory (AD) รุ่นต่อๆ ไป หากคุณไม่เคยได้ยิน Kerberos เป็นโปรโตคอลการตรวจสอบสิทธิ์ที่แทนที่ NTLM เป็นเครื่องมือตรวจสอบสิทธิ์หลัก/ทั่วไปใน Windows 2000 และรุ่นต่อไป ความแตกต่างหลักระหว่างโปรโตคอล Kerberos และ NTLM คือว่ารหัสผ่านถูกแฮชหรือเข้ารหัส NTLM พัฒนามาจาก Password hashing — ฟังก์ชันแบบหนึ่งทางที่สร้างสตริงข้อความจากไฟล์อินพุต ในขณะที่ Kerberos พัฒนามาจากการเข้ารหัส — ฟังก์ชันแบบสองทางที่สับสนและปลดล็อกข้อมูลโดยใช้คีย์เข้ารหัสและถอดรหัส
ปัญหาของโปรโตคอล NTLM:
- รหัสแฮชรหัสผ่านที่เก็บในหน่วยความจำของบริการ LSA สามารถดึงได้ง่ายด้วยเครื่องมืออย่าง mimikatz และแฮชรหัสผ่านนั้นอาจถูกนำไปใช้ในการโจมตีต่อเนื่อง
- รหัสผ่านที่อ่อนแอหรือ đơn giản เป็นอีกปัจจัยหนึ่งของปัญหาโปรโตคอล NTLM
- ขาดการตรวจสอบสิทธิ์แบบสองทาง (mutual authentication) ระหว่างเซิร์ฟเวอร์และไคลเอนต์ นำไปสู่การโจมตีขโมยข้อมูลและการเข้าถึงข้อมูลเครือข่ายโดยไม่ได้รับอนุญาต
- การรั่วไหลหรือปัญหาอื่นๆ ของ NTLM
เพิ่มเติมคือ NTLM พัฒนามาจาก three-way handshake ระหว่างไคลเอนต์และเซิร์ฟเวอร์เพื่อยืนยันตัวตนไคลเอนต์ ในขณะที่ Kerberos พัฒนามาจาก two-way procedure ที่ส่งมอบผ่าน Ticket Granting Service หรือ Key Distribution Center โปรโตคอล NTLM ถูกเผยให้อยู่ภายใต้ความเสี่ยงด้านความปลอดภัยและช่องโหว่ด้านความปลอดภัยที่ทราบกันดีเกี่ยวกับการแฮชและการเพิ่มเกลือ (salting) รหัสผ่าน
NTLM protocol ทำให้รหัสผ่านบนเซิร์ฟเวอร์และโดเมนคอนโทรลเลอร์ไม่ได้ถูก salted หมายความว่าคุณไม่สามารถเพิ่มสตริงอักขระสุ่มใดๆ เข้าไปในรหัสผ่านที่แฮชแล้วเพื่อป้องกันการแคร็กได้ ช่องโหว่นี้อาจทำให้ผู้โจมตีหรือมิจฉาชีพแคร็กรหัสผ่านผ่านการพยายามล็อกอินหลายครั้ง และเนื่องจากรหัสผ่านอ่อนแอหรือ đơn giản พวกเขาอาจสามารถเข้าถึงบัญชีได้ในที่สุด
คู่มือปิดใช้งาน NTLM Authentication Windows 10 ผ่าน Group Policy Management Editor
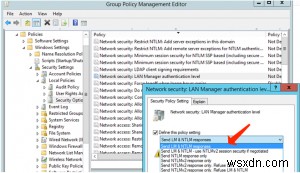
ขั้นแรก ผู้ดูแลโดเมนต้องการให้แน่ใจว่าโปรโตคอล NTLM และ LM ไม่ได้รับอนุญาตให้ใช้สำหรับการตรวจสอบสิทธิ์ในโดเมน คุณสามารถกำหนดวิธีการตรวจสอบสิทธิ์ที่ต้องการผ่านนโยบายโดเมน (หรือท้องถิ่น)
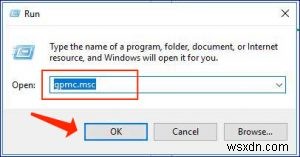
- ใช้แป้นพิมพ์ลัด Windows + R พิมพ์ gpmc.msc ในกล่องโต้ตอบ Run ที่เปิดอยู่ และคลิกปุ่ม Ok เพื่อเปิด Group Policy Management Editor.
- ไปที่ Computer Configurations → Policies → Windows Settings → Security Settings → Local Policies → Security Options
- ค้นหา นโยบาย Network Security: LAN Manager authentication level จากนั้นดับเบิลคลิกที่มัน
- เลือก Send NTLMv2 response only. Refuse LM & NTLM ภายใต้พื้นที่/ดรอปดาวน์ Send LM & NTLM responses เพื่อปฏิเสธคำขอ LM และ NTLM ทั้งหมด
คู่มือปิดใช้งาน NTLM Authentication Windows 10 ผ่าน Registry Editor
- ใช้แป้นพิมพ์ลัด Windows + R พิมพ์ regedit ในกล่องโต้ตอบ Run ที่ปรากฏ และคลิกปุ่ม Ok เพื่อเปิด Registry Editor 3.
- ไปที่เส้นทางด้านล่าง
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa
- ในขั้นตอนนี้ คลิกขวาที่พื้นที่ว่างในส่วนขวา และเลือก New → DWORD และตั้งชื่อเป็น lmCompatibilityLevel ตั้งค่าพารามิเตอร์เป็น 0 ถึง 5 และกด Ok เพื่อบันทึกตัวเลือกของคุณ.
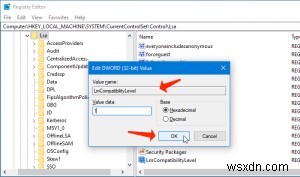
- ในขั้นตอนนี้ ตัวเลือก 5 เป็นข้อมูลค่าที่ตรงกับ Send NTLM response only, refuse LM and NTLM บันทึกการเปลี่ยนแปลงทั้งหมด
โปรดสังเกตคู่มือนี้: How do I remove Advanced Windows Manager?
คู่มือเปิดใช้งาน NTLM Authentication Audit Logging
คุณต้องมั่นใจว่าไม่มีโปรแกรมเหลืออยู่ในโดเมนที่ต้องการใช้ NTLM ก่อนที่จะปิดใช้งาน NTLM อย่างสมบูรณ์ในโดเมนและเปลี่ยนไปใช้โปรโตคอล Kerberos
- เปิด Group Policy Management Editor โดยปฏิบัติตามคำแนะนำข้างต้น จากนั้นไปที่ Computer Configurations → Policies → Windows Settings → Security Settings → Local Policies → Security Options
- ค้นหาและเปิดใช้งาน นโยบาย Network Security: Restrict NTLM: Audit NTLM Authentication in this domain และตั้งค่าเป็น Enable All.
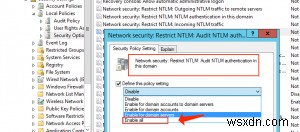
- ทำซ้ำกระบวนการเดียวกันเพื่อเปิดใช้งาน นโยบาย Network Security: Restrict NTLM: Audit Incoming NTLM Traffic
คู่มือตรวจสอบเหตุการณ์การใช้ NTLM Authentication
คุณสามารถพบ NTLM Authentication ปรากฏใน Application and Services Logs
- ไปที่ Services Logs และอ้างอิง Microsoft → Windows.
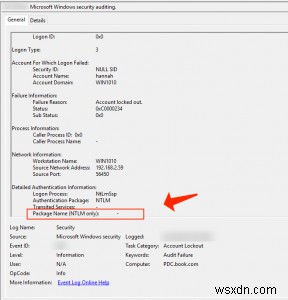
- เลือกพื้นที่ NTLM ของ Event Viewer ตอนนี้คุณอาจวิเคราะห์เหตุการณ์บนแต่ละเซิร์ฟเวอร์หรือนำไปที่ Windows Event Log Collector กลาง
- ค้นหาแอปที่ใช้ NTLM ในโดเมน และคุณต้องเปลี่ยนให้ใช้ Kerberos โดยอาจผ่าน SPN
พิจารณาอ่าน: Parental Controls in Windows 10. Guide to Establish.
คู่มือจำกัด NTLM ใน Active Directory Domain อย่างสมบูรณ์
การตรวจสอบสิทธิ์โดยไม่มี NTLM จะทำงานแตกต่างกันสำหรับแต่ละโปรแกรมในโดเมนของเรา เราสามารถเพิ่มบัญชีผู้ใช้เข้าไปในกลุ่มโดเมน protected users ทันทีที่การตรวจสอบเสร็จสิ้น คุณสามารถปิดใช้งาน NTLM Authentication ในโดเมน Windows ของคุณได้อย่างสมบูรณ์
สรุป
ฉันมั่นใจว่าบทช่วยสอนนี้ช่วยคุณเกี่ยวกับ วิธีปิดใช้งาน NTLM Authentication Windows 10 ด้วยชุดของโซลูชัน/วิธีการที่เรียบง่าย คุณสามารถอ่านและปฏิบัติตามแนวทางของเราเพื่อให้เป็นไปได้ หากบทช่วยสอนนี้ช่วยคุณจริงๆ คุณสามารถแชร์บทความนี้กับผู้ใช้คนอื่นเพื่อช่วยเหลือพวกเขา หากคุณมีข้อเสนอแนะหรือคำถาม โปรดแชร์ในส่วนความคิดเห็นด้านล่าง
