

ผู้เขียน: Konstantinos Tsoukalas , อัปเดตล่าสุด: 24 เมษายน 2569
ในคู่มือนี้ คุณจะได้เรียนรู้วิธีลงทะเบียนอุปกรณ์ที่เข้าร่วมโดเมน Active Directory (AD) ในสถานที่ (on-premises) เข้า Intune เพื่อจัดการแบบรวมศูนย์
หาก Active Directory ในสถานที่ของคุณผสานรวมกับ Microsoft Entra ID แล้ว (ผ่าน Microsoft Entra Connect) การจัดการอุปกรณ์ Windows หลายเครื่องจะง่ายขึ้นมากเมื่ออุปกรณ์เหล่านั้นถูกลงทะเบียนใน Microsoft Intune อัตโนมัติ
ด้วย MDM Auto-Enrollment ผู้ใช้ในโดเมนของคุณจะลงชื่อเข้าใช้ Windows PC ด้วยบัญชี Microsoft 365 ขององค์กร และอุปกรณ์ของพวกเขาจะถูกลงทะเบียนใน Intune อัตโนมัติสำหรับการจัดการแบบรวมศูนย์
วิธีลงทะเบียนอุปกรณ์ Windows ของ Active Directory (AD) เข้า Intune อัตโนมัติ
ข้อกำหนดเบื้องต้น: Active Directory ในสถานที่ของคุณได้ซิงโครไนซ์กับ Microsoft Entra ID แล้วผ่าน Microsoft Entra Connect (ที่รู้จักว่า "Azure AD Connect")
ขั้นตอนที่ 1: เปิดใช้งานการลงทะเบียน MDM อัตโนมัติโดยใช้ข้อมูลประจำตัว Azure เริ่มต้นใน Group Policy
1. ใน Server Manager ไปที่ Tools และเปิด Group Policy Management
2. สร้าง Group Policy Object (GPO) ใหม่และเชื่อมโยงกับโดเมนของคุณ หรือกับ Organizational Unit (OU) ที่มีผู้ใช้และ/หรืออุปกรณ์ที่คุณต้องการซิงโครไนซ์กับ Microsoft Entra ID
3. เปิด (Edit) Group Policy Management Editor ใหม่ และไปที่:
- Computer Configuration > Administrative Templates > Windows Components > MDM
4. เปิดนโยบาย Enable automatic MDM enrolment using default Azure AD credentials*
* หมายเหตุ: หากนโยบาย "Enable automatic MDM enrolment using default Azure credentials" หายไป ให้ดูวิธีเพิ่มด้านล่าง
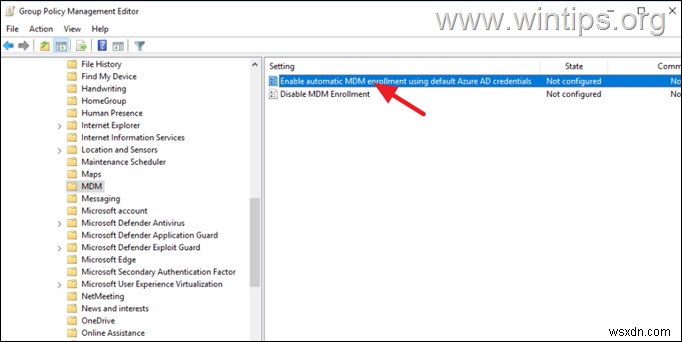
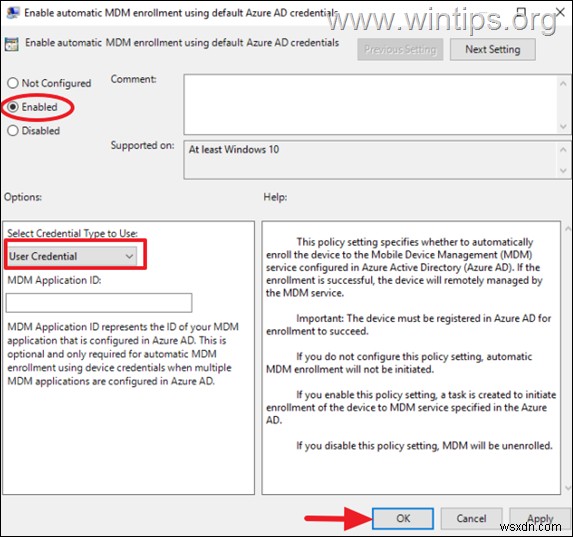
5. ตั้งค่านโยบายเป็น Enabled และด้านล่างเลือก User Credential เป็นประเภทข้อมูลรับรองสำหรับการลงทะเบียน คลิก Apply > OK แล้วปิด Group Policy Editor
6. รันคำสั่ง "gpupdate /force" เพื่อนำนโยบายไปใช้ และดำเนินต่อไปที่ขั้นตอนที่ 2
วิธีเพิ่มนโยบาย "Enable automatic MDM enrolment using default Azure AD credentials" หากหายไป
1. ตาม Windows เวอร์ชันล่าสุดที่ติดตั้งบน Workstation โดเมน ให้ดาวน์โหลดแพ็กเกจ Administrative Templates (.admx) จากลิงก์ด้านล่าง:
- Windows 11, version 25H2
- Windows 11, version 24H2
- Windows 11, version 23H2
- Windows 11, version 22H2
- Windows 10, version 22H2
2. ติดตั้งแพ็กเกจที่ดาวน์โหลดบน Domain Controller
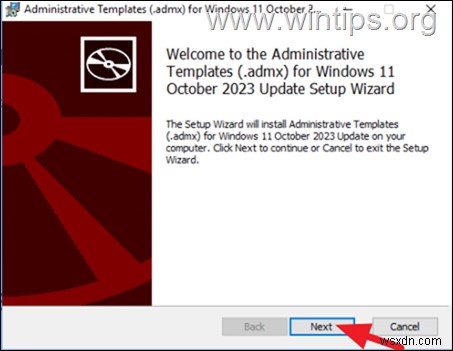
3. หลังติดตั้งแล้ว ไปที่เส้นทางที่ติดตั้ง ADMX templates*
* ตัวอย่าง: หากคุณติดตั้ง "Windows 11 (23H2)" admx templates ให้ไปที่:
- C:\Program Files (x86)\Microsoft Group Policy\Windows 11 October 2023 Update (23H2)\
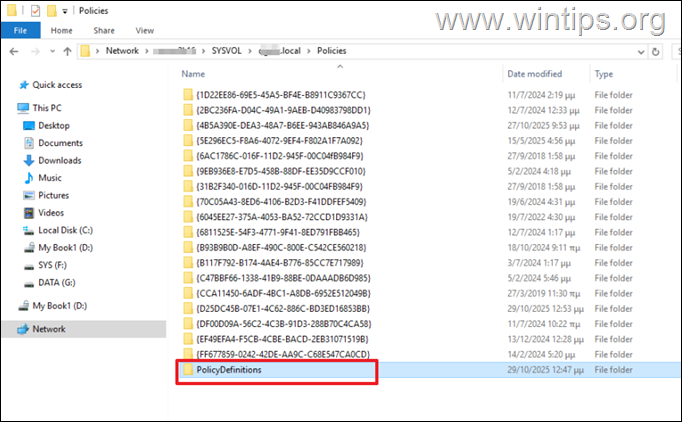
4. คัดลอก โฟลเดอร์ "PolicyDefinitions" ไปยังตำแหน่งต่อไปนี้:
- \\server-name\SYSVOL\domain-name.local\Policies\
5. เมื่อเสร็จสิ้น ให้รอการจำลอง SYSVOL DFSR เสร็จสิ้น (ใช้เวลาประมาณ ~15 วินาทีสำหรับ Domain Controller ในไซต์เดียวกัน) แล้วทำตามคำแนะนำขั้นตอนที่ 1 ด้านบนเพื่อเปิดใช้งานการลงทะเบียน MDM อัตโนมัติ
ขั้นตอนที่ 2: เปิดใช้งานการลงทะเบียนอัตโนมัติใน Microsoft Intune Admin Center
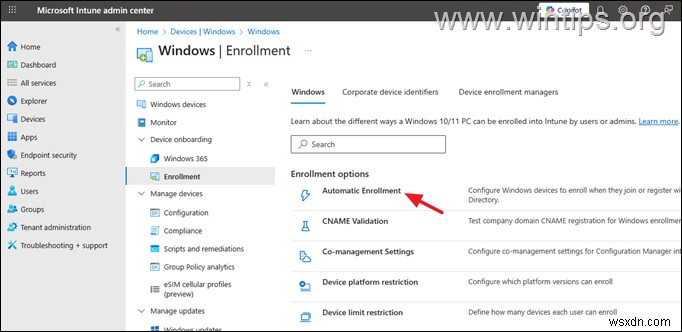
1. ไปที่ Intune Admin Center > Devices > Windows > Enrollment และเปิด Automatic Enrollment
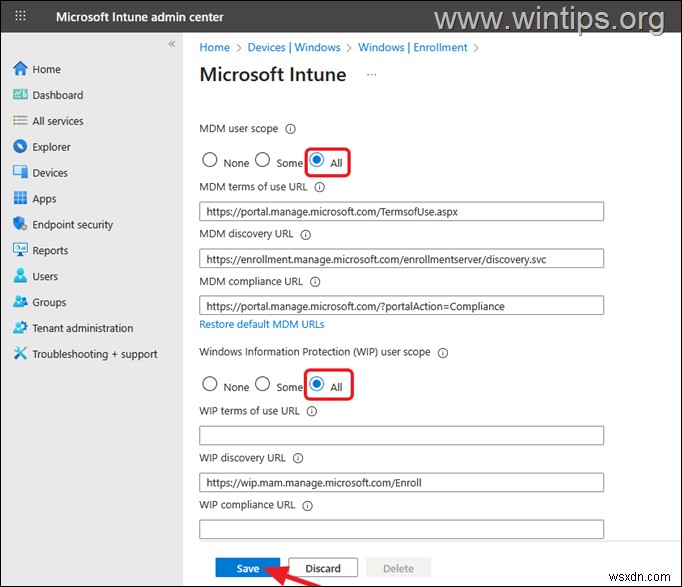
2. ตั้งค่า MDM user scope เป็น All และ Windows Information Protection (WIP) เป็น All* แล้วคลิก Save*
* หมายเหตุ: หากระหว่างการลงทะเบียนอุปกรณ์ Windows (ขั้นตอนที่ 3) คุณพบข้อผิดพลาด "Device Management could not be enabled" พร้อม "Error code: -2145833241 or 80192EE7" ให้ตั้งค่า Windows Information Protection (WIP) เป็น None และลองลงทะเบียนอุปกรณ์อีกครั้ง
ขั้นตอนที่ 3: ยืนยันการลงทะเบียนอุปกรณ์ใน Intune
หลังจากดำเนินการข้างต้นแล้ว บนอุปกรณ์ Windows ใดๆ ที่ซิงโครไนซ์กับ Microsoft Entra ID (ผ่านเครื่องมือ "Azure AD Connect") ผู้ใช้จะได้รับแจ้งให้ป้อนข้อมูลประจำตัว Microsoft 365 เพื่อลงทะเบียนอุปกรณ์ใน Microsoft Intune
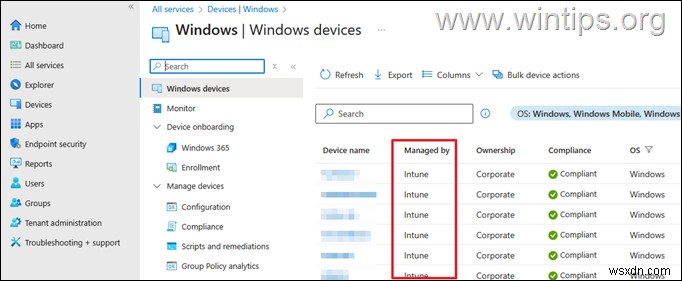
ดังนั้น ให้รอจนกว่าบริการซิงโครไนซ์ Azure AD จะทำงานอีกครั้ง และหลังจากซิงโครไนซ์ ให้ไปที่ Intune Admin Center > Devices > Windows Devices เพื่อยืนยันว่าอุปกรณ์ถูกลงทะเบียนและจัดการโดย Intune แล้ว
ความช่วยเหลือเพิ่มเติม:
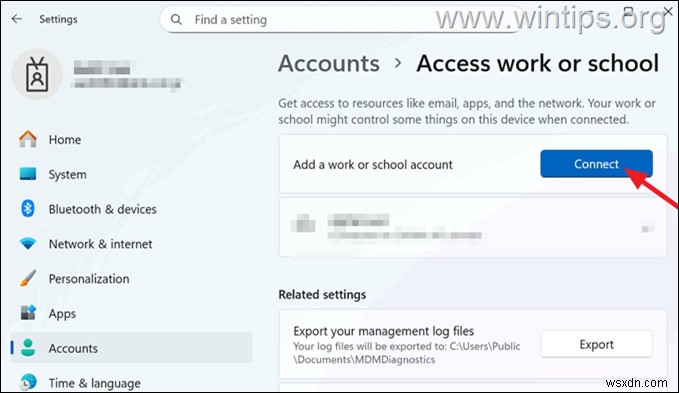
1. เพื่อลงทะเบียนอุปกรณ์ Windows 11/10 แบบแมนวอลใน Intune:
ไปที่ Settings > Accounts > Access work or School และถัดจาก Add a work or school account คลิก Connect จากนั้นป้อนข้อมูลประจำตัวบัญชี Microsoft 365 เพื่อลงทะเบียนอุปกรณ์ใน Intune
2. หากอุปกรณ์ลงทะเบียนใน Microsoft Entra ก่อนการซิงโครไนซ์ ปกติหลังซิงโครไนซ์จะแสดงเป็นอุปกรณ์ "Microsoft Entra hybrid joined"
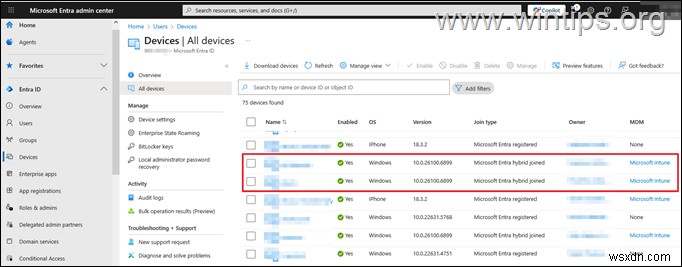
หากไม่เกิดขึ้น และคุณเห็นอุปกรณ์ยังคงแสดงเป็น "Microsoft Entra registered" หรือแสดงซ้ำใน Microsoft Entra ID (ครั้งหนึ่งเป็น "Registered" และอีกครั้งเป็น "Hybrid joined") ให้ทำดังนี้บน Workstation ที่มีปัญหา:
1. เปิด Command Prompt as Administrator และรันคำสั่งด้านล่าง:
- dsregcmd.exe /leave
2. Restart คอมพิวเตอร์ และจากนั้น เพิ่มบัญชีงานหรือโรงเรียน อีกครั้ง
เสร็จสิ้น! แจ้งให้ทราบว่าคู่มือนี้ช่วยได้หรือไม่ โปรดกดไลก์และแชร์เพื่อช่วยผู้อื่น
คำถามที่พบบ่อย
ข้อกำหนดเบื้องต้นสำหรับการลงทะเบียนอุปกรณ์ AD ในสถานที่เข้า Intune อัตโนมัติคืออะไร?
Active Directory ในสถานที่ของคุณต้องซิงโครไนซ์กับ Microsoft Entra ID โดยใช้ Microsoft Entra Connect (ที่รู้จักว่า 'Azure AD Connect')
จะเปิดใช้งานการลงทะเบียน MDM อัตโนมัติสำหรับอุปกรณ์ Windows ได้อย่างไร?
ใช้ Group Policy Management เพื่อสร้างและกำหนดค่า Group Policy Object ใหม่ด้วยนโยบาย 'Enable automatic MDM enrolment using default Azure AD credentials' ตั้งค่าเป็น Enabled ด้วย User Credential เป็นประเภทข้อมูลรับรอง แล้วนำนโยบายไปใช้
ควรทำอย่างไรหากนโยบาย 'Enable automatic MDM enrolment using default Azure credentials' หายไป?
ดาวน์โหลดและติดตั้งแพ็กเกจ Administrative Templates (.admx) ล่าสุดตาม Windows เวอร์ชันบน Workstation โดเมน แล้วคัดลอกโฟลเดอร์ 'PolicyDefinitions' ไปยังตำแหน่ง SYSVOL ที่เหมาะสมบน Domain Controller
จะตรวจสอบว่าอุปกรณ์ Windows ถูกลงทะเบียนใน Intune แล้วหรือไม่ได้อย่างไร?
หลังจากเปิดใช้งานการลงทะเบียนอัตโนมัติและซิงโครไนซ์กับ Microsoft Entra ID ให้ไปที่ Intune Admin Center > Devices > Windows Devices เพื่อยืนยันว่าอุปกรณ์ถูกลงทะเบียนและจัดการโดย Intune
หากบทความนี้มีประโยชน์ โปรดพิจารณาสนับสนุนเราผ่านการบริจาค แม้เพียง $1 ก็ช่วยให้เราดำเนินต่อไปได้:
- ผู้เขียน
- บทความล่าสุด
Konstantinos เป็นผู้ก่อตั้งและผู้ดูแล Wintips.org ตั้งแต่ปี 1995 เขาทำงานและให้บริการสนับสนุน IT ในฐานะผู้เชี่ยวชาญคอมพิวเตอร์และเครือข่ายให้กับบุคคลและบริษัทขนาดใหญ่ เขาเชี่ยวชาญในการแก้ไขปัญหาที่เกี่ยวข้องกับ Windows หรือผลิตภัณฑ์ Microsoft อื่นๆ (Windows Server, Office, Microsoft 365 ฯลฯ)
บทความล่าสุดโดย Konstantinos Tsoukalas (ดูทั้งหมด)
