

毫无疑ูลว่า คอมพิวเตอร์ Mac ไม่ได้ปลอดภัยจากไวรัสหรือมัลแวร์อีกต่อไป หายไปแล้ววันที่ผู้ชื่นชอบคอมพิวเตอร์อ้างถึงแบรนด์นี้ว่าเป็นอุปกรณ์ที่ปลอดภที่สุด วันนี้ ไวรัสใดที่ติดเชื้อ PC ก็มีเวอร์ชันที่เข้ากันได้กับระบบ Mac ไม่ว่าจะเป็นไวรัสทั่วไป โทรจัน หนอน แอดแวร์ แอปพลิเคชัน rogue หรือเครื่องมือเพิ่มประสิทธิภาพปลอม Mac ตอนนี้เปิดรับการโจมตีทุกประเภท
อาจหนึ่งในเหตุผลที่ Mac ถูกทำเป้าหมายในวันนี้คือ ผู้ใช้คอมพิวเตอร์มากขึ้นกำลังเปลี่ยนมาใช้เครื่องนี้ ไม่ต้องพูดถึงโปรแกรมบางอย่างที่ทำงานบน Windows เท่านั้นก่อนหน้านี้ ตอนนี้กลายเป็นแอปที่เข้ากันได้กับ Mac แม้แต่โปรแกรมเบราว์เซอร์อินเทอร์เน็ตที่ทำงานบนหน้าจอในเวลาส่วนใหญ่ของการคอมพิวติ้ง
ทุกครั้งที่มีแอปไม่รู้จักแทรกแซงคอมพิวเตอร์ Mac ผู้ใช้มักเรียกว่าการติดเชื้อไวรัส เนื่องจากส่วนใหญ่ไม่ใช่ผู้เชี่ยวชาญทางเทคนิค จึงไม่มีวิธีง่ายให้พวกเขารู้จักการโจมตีที่แตกต่างกัน ไม่ว่าจะมาจากไวรัส แอดแวร์ หรือซอฟต์แวร์ rogue ผู้ใช้ Mac โดยทั่วไปถือว่าการแทรกแซงเป็นการติดเชื้อไวรัส
ในบทความนี้ เรานำเสนอวิธีการต่างๆ ในการลบไวรัสจาก Mac แตกต่างชนิดของการติดเชื้อต้องการขั้นตอนที่แตกต่างกัน และเราจะแท็กเกิลแต่ละอย่างในคู่มือด้านล่าง อ่านส่วนที่เหลือของโพสต์นี้ หากคุณต้องการลบไวรัสจากระบบ Mac และโปรแกรมเบราว์เซอร์ที่ติดเชื้อ
รายละเอียดการติดเชื้อ Mac OS ทั่วไป
MAC VIRUS
นี่เป็นภัยคุกคามคอมพิวเตอร์ทางเทคนิคที่สามารถทำลาย Mac OS ได้ เป้าหมายหลักของไวรัส Mac คือระบบปฏิบัติการเอง รวมถึงไฟล์ระบบและข้อมูลที่สามารถรันได้ โดยทั่วไป เมื่อเราพูดถึงไวรัส นี่คือภัยคุกคามคอมพิวเตอร์ที่ exploit ช่องโหว่ต่างๆ บน Mac OS และแอปพลิเคชันที่ติดตั้งไว้เป็นประตูทางเข้า และรันคำสั่งที่ไม่จำเป็น นี่คือประเภทของไวรัสบน Mac:
Trojan – เป็นไวรัสร้ายแรง โทรจันคือโค้ดหรือซอฟต์แวร์อันตรายที่เมื่อรัน จะสามารถควบคุมคอมพิวเตอร์ได้ โทรจันถูกออกแบบด้วยความสามารถพิเศษที่จะทำลาย ขัดจังหวะ ขโมย หรือดำเนินการอันตรายที่ทำลาย Mac OS ข้อมูล หรือเครือข่ายคอมพิวเตอร์ มีหลายประเภทของโทรจันสำหรับ Mac แต่ละประเภทมีงานของตัวเอง เช่น Backdoor, DDos, Downloader, Infostealer, Remote Access Trojan (RAT), Rootkit, Banker, IM, และอื่นๆ
Worm – นี่คือไวรัสคอมพิวเตอร์ Mac ที่แพร่กระจายจากคอมพิวเตอร์หนึ่งไปอีกคอมพิวเตอร์หนึ่ง มันสามารถทำสำเนาของตัวเองได้โดยการ exploit ช่องโหว่ซอฟต์แวร์ต่างๆ หนอนสามารถทำให้การติดเชื้อซ้ำบนไดรฟ์สื่อและ network shares และแม้แต่ส่งสำเนาผ่านข้อความอีเมลสแปม
Ransomware – ประเภทไวรัส Mac อันตรายที่สามารถเข้ารหัสไฟล์และเรียกร้องค่าไถ่เพื่อแลกกับซอฟต์แวร์ถอดรหัส วัตถุประสงค์ของ ransomware แตกต่างกันไปตามประเภทและเวอร์ชัน แต่บ่อยครั้งมันล็อกไฟล์หรือ Mac OS โดยทั่วไปเพื่อปฏิเสธการเข้าถึงของผู้ใช้ จนถึงตอนนี้ ประเภทภัยคุกคามนี้สามารถหลบหลีกแอปพลิเคชันความปลอดภัยได้เนื่องจากปัจจัยการปิดบัง ซึ่งปิดบังการทำงานของมันเป็นกระบวนการระบบ
MAC ADWARE
Mac adware เป็นประเภทของไวรัสที่สร้างขึ้นโดยเฉพาะเพื่อโจมตีแอปพลิเคชันเบราว์เซอร์อินเทอร์เน็ตอย่าง Safari, Google Chrome หรือ Mozilla Firefox Adware เป็นรหัสย่อของ Ad-supported Software นั่นให้เราไอเดียว่าวัตถุประสงค์ทั่วไปของภัยคุกคามนี้คือแสดงโฆษณาบนเบราว์เซอร์ และเพื่อแลกเปลี่ยน ผู้เขียนคาดหวังว่าจะได้รับรายได้ ด้านล่างคือประเภทของแอดแวร์ที่มักติดเชื้อ Mac OS:
Browser Hijacker – เมื่อเข้าสู่คอมพิวเตอร์ การเปลี่ยนแปลงที่เกิดขึ้นอย่างกะทันหันและไม่พึงประสงค์จะเกิดขึ้นในโปรแกรมเบราว์เซอร์อินเทอร์เน็ต หน้าแรก start-up page หน้าต่างแท็บใหม่ และเครื่องมือค้นหา ถูกกระทบโดยการปรับเปลี่ยนทั้งหมด แทนที่การตั้งค่าที่ผู้ใช้ชอบ browser hijacker virus จะแทนที่ส่วนเหล่านี้ด้วยหน้าแรกและเครื่องมือค้นหาที่ไม่จำเป็น บางตัวของ browser hijackers ที่โด่งดังที่รุกราน Mac ได้แก่ Weknow.ac และ SafeFinder
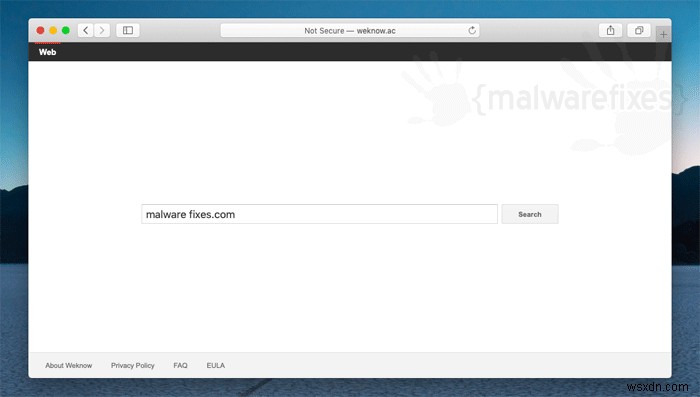
Pop-ups and Redirects – เหมือน browser hijacker ไวรัสนี้มุ่งเป้าแอปพลิเคชันเบราว์เซอร์อินเทอร์เน็ต แต่ไม่ทำการเปลี่ยนแปลงหน้าแรกหรือหน้าสำคัญอื่นๆ การติดเชื้อเพียงแสดงสัญญาณเมื่อผู้ใช้ Mac อยู่ในเซสชันการเบราว์ซ์ ประเภทไวรัส Mac นี้ ทริกเกอร์โฆษณาโป๊ปอัป และประมวลผลชุดของการ redirect ที่ชี้เบราว์เซอร์ไปยังเว็บไซต์ที่ไม่พึงประสงค์ เร็วๆ นี้ ฟอรั่มความปลอดภัย Mac ถูกเพิ่มเติมด้วยคำถามเกี่ยวกับ Yahoo redirects ซึ่งขับเบราว์เซอร์ไปยังเว็บไซต์ดังกล่าวทันทีระหว่างการเริ่มต้นเบราว์เซอร์ การค้นหา หรือการเล่นเว็บทั่วไป นี่ชัดเจนว่าไม่ใช่การโจมตีไวรัส Yahoo แต่เป็นสคริปต์อันตรายที่เปลี่ยนเส้นทางเบราว์เซอร์ไปยังเว็บไซต์ที่แตกต่าง และส่วนสุดท้ายแสดงหน้า Yahoo ที่ถูกต้องและน่าเชื่อถือ เพื่อปิดบังกิจกรรมอันตรายเพียงอย่างเดียว
ROGUE SOFTWARE FOR MAC
สิ่งนี้อาจถูกพิจารณาว่าเป็นโทรจัน โดยเฉพาะหากการติดตั้งเกี่ยวข้องกับโค้ดอันตรายที่ drop executable และรันบนคอมพิวเตอร์ Mac อย่างไรก็ตาม บาง rogue software ติดเชื้อ Mac OS เพราะผู้ใช้เองไม่ระมัดระวังในการดำเนินการตามพรอมต์จากเว็บไซต์ที่น่าสงสัย ผลลัพธ์คือ พวกเขาดาวน์โหลดและติดตั้งแอปพลิเคชัน rogue โดยสมัครใจโดยไม่รู้ว่ามันเป็นภัยคุกคามคอมพิวเตอร์ โปรแกรม rogue สำหรับ Mac บ่อยครั้งทำเป็นเครื่องมือเพิ่มประสิทธิภาพหรือซอฟต์แวร์ความปลอดภัยที่ต้องการค่าธรรมเนียมการลงทะเบียนหรือรหัสการเปิดใช้งานแบบจ่ายเงิน เพื่อปลดล็อกคุณสมบัติเต็มรูปแบบ น่าเสียดายว่า แม้เวอร์ชันเต็มของเครื่องมือ rogue ก็ไม่คุ้มค่ากับเงินของผู้ใช้ Mac ส่วนใหญ่ของโปรแกรม rogue เหล่านี้เป็นขยะทั้งหมด และพวกเขาแค่หลอกลวงเงินจากเหยื่อที่ไร้เดียงสา
POTENTIALLY UNWANTED APPLICATION (PUA)
หัวข้อนี้ให้คำใบ้แล้วว่าประเภทไวรัส Mac ใดคือ PUA นี่คือแอปพลิเคชันที่มักติดตั้งบน Mac หรือโปรแกรมเบราว์เซอร์อินเทอร์เน็ตโดยไม่ได้รับการอนุมัติจากผู้ใช้ เครื่องมือเพิ่มประสิทธิภาพ เกมฟรี และส่วนขยายเบราว์เซอร์ที่ติดตั้งผ่านวิธีที่แอบแฝงโดยไม่มีการแทรกแซงจากผู้ใช้ ถูกจัดประเภทเป็น PUA เหมือน adware PUA เป็นไวรัส Mac ที่มักโจมตีโปรแกรมเบราว์เซอร์ ความแตกต่างเพียงอย่างเดียวคือ โปรแกรมที่ไม่พึงประสงค์ไม่ได้มุ่งสร้างรายได้ แต่โปรโมทแอปพลิเคชันผ่านเทคนิคการกระจายที่แปลกประหลาด
นี่คือวิธีการลบไวรัสจาก Mac ที่ติดเชื้อ
วิธีที่ 1 – วิธีลบไวรัสทั่วไปจาก Mac?
วิธีที่ 2 – การลบ Adware จาก Mac
วิธีที่ 3 – ลบซอฟต์แวร์ rogue virus ที่ติดเชื้อ Mac
Quick Fix : การกำจัดทันที
Combo Cleaner เป็นแอปพลิเคชันยูทิลิตี้ Mac ที่เชื่อถือได้ พร้อมคุณสมบัติแอนติไวรัสและเพิ่มประสิทธิภาพครบถ้วน มีประโยชน์ในการจัดการกับแอดแวร์ มัลแวร์ และ PUP's นอกจากนี้ ยังสามารถกำจัด browser hijacker แอดแวร์ หรือมัลแวร์ที่เป็นอันตราย คุณอาจต้องซื้อเวอร์ชันเต็ม หากคุณต้องการเพิ่มคุณสมบัติพรีเมียมให้สูงสุด
1. ดาวน์โหลดเครื่องมือจากหน้าต่อไปนี้:
2. ดับเบิลคลิก ไฟล์ที่ดาวน์โหลด และดำเนินการติดตั้ง
3. ในหน้าต่างที่เปิด ลากและวาง ไอคอน Combo Cleaner ไปยังไอคอนโฟลเดอร์ Applications ของคุณ
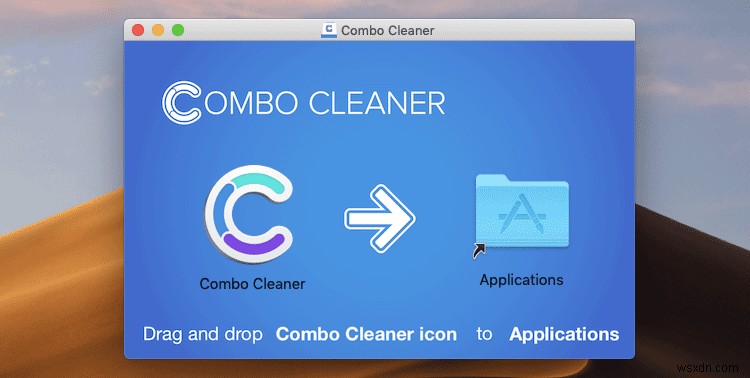
4. เปิด Launchpad ของคุณ และคลิกที่ไอคอน Combo Cleaner
5. รอจนกว่าแอนติไวรัสจะดาวน์โหลดการอัปเดตนิยามไวรัสล่าสุด และคลิกที่ "Start Combo Scan" เพื่อเริ่มกำจัดภัยคุกคามจากคอมพิวเตอร์ Mac
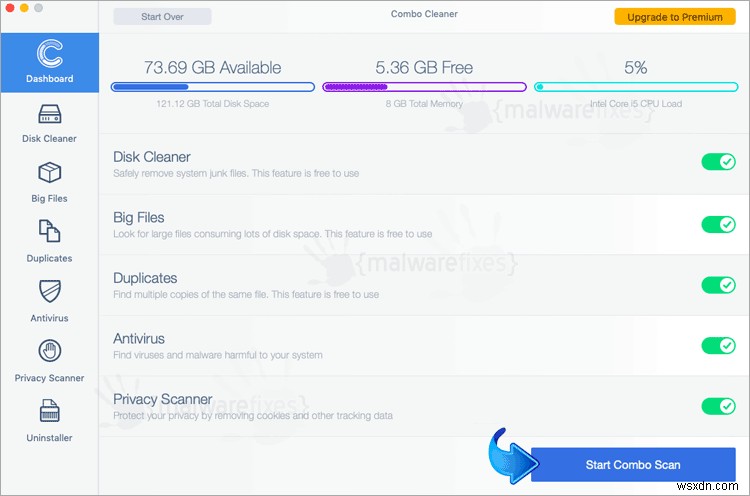
6. คุณสมบัติฟรีของ Combo Cleaner รวมถึง Disk Cleaner, Big Files finder, Duplicate files finder และ Uninstaller หากต้องการใช้แอนติไวรัสและ privacy scanner ผู้ใช้ต้องอัปเกรดเป็นเวอร์ชันพรีเมียม
ดำเนินการขั้นตอนการลบที่เหลือ หากคุณสบายใจในการลบวัตถุอันตรายที่เกี่ยวข้องกับภัยคุกคามด้วยตนเอง
วิธีที่ 1 – วิธีลบไวรัสทั่วไปจาก Mac?
เมื่อพูดถึงไวรัสคอมพิวเตอร์ นี่มักเป็นมัลแวร์อันตรายและมักมองไม่เห็นที่ติดเชื้อระบบ Mac ภัยคุกคามเหล่านี้ถูกจัดประเภทเป็นโทรจัน หนอน ไวรัส และอื่นๆ เนื่องจากการติดเชื้อบนคอมพิวเตอร์มักเกี่ยวข้องกับไฟล์และวัตถุระบบที่ซ่อนอยู่ วิธีที่ดีที่สุดในการกำจัดไวรัส Mac คือการรันการสแกนอย่างละเอียดของแอปพลิเคชันแอนติไวรัสหรือแอนติมัลแวร์ ในตัวอย่างนี้ เราจะสแกน Mac ด้วยเครื่องมือแอนติมัลแวร์ที่ติดตั้งไว้ คุณสามารถใช้โปรแกรมความปลอดภัยของคุณเองได้ เพียงตรวจสอบให้แน่ใจว่าฐานข้อมูลได้รับการอัปเดตและรันการสแกนอย่างละเอียด
1. ดาวน์โหลด Malwarebytes for Mac จากลิงก์ด้านล่าง
2. ต้นทางไฟล์ Malwarebytes-Mac.pkg ที่ดาวน์โหลด และติดตั้งด้วยการตั้งค่าเริ่มต้น
3. รัน Malwarebytes for Mac มันจะตรวจสอบการอัปเดตและดาวน์โหลดเวอร์ชันล่าสุดหากมี ซึ่งจำเป็นสำหรับการค้นหาภัยคุกคามมัลแวร์ล่าสุด รวมถึงมัลแวร์
4. เมื่อคุณอยู่บนแดชบอร์ด Malwarebytes โปรดคลิกที่ปุ่ม Scan เพื่อเริ่มสแกนคอมพิวเตอร์ Mac ของคุณ
5. หลังการสแกน Malwarebytes for Mac จะแสดงรายการภัยคุกคำที่ระบุได้ และมัลแวร์แน่นอนเป็นส่วนหนึ่งของมัน โปรดเลือกทุกรายการในรายการ จากนั้นคลิกปุ่ม Remove เพื่อทำความสะอาดคอมพิวเตอร์
วิธีที่ 2 – การลบแอดแวร์จากเบราว์เซอร์อินเทอร์เน็ต
แอดแวร์คือโปรแกรมที่มักโจมตีโปรแกรมเบราว์เซอร์อินเทอร์เน็ตอย่าง Safari, Firefox และ Google Chrome คำว่า adware มาจาก Ad-supported Software ที่มีเจตนาจะ exploit แอปพลิเคชันเบราว์เซอร์ที่ติดเชื้อเพื่อสร้างกำไรออนไลน์ ไวรัสแอดแวร์สำหรับ Mac ไม่แตกต่างจากคู่คู่ PC พวกเขาแค่ทำงานในสภาพแวดล้อมที่แตกต่าง ดังนั้นการเขียนโค้ดบนไวรัสจึงแตกต่างกัน
แอดแวร์และโปรแกรมที่ไม่พึงประสงค์ส่วนใหญ่ใช้แอปพลิเคชันที่เรียกว่า "browser extension" เพื่อสามารถเข้าควบคุมการตั้งค่าของแอปพลิเคชันอินเทอร์เน็ตได้ ดังนั้น เราขอแนะนำอย่างยิ่งให้ตรวจสอบและลบส่วนขยายที่เกี่ยวข้องกับมัลแวร์อย่างใกล้ชิด หากไม่พบ ให้ค้นหาและลบ browser extension ที่น่าสงสัย ใดๆ
ลบส่วนขยายมัลแวร์จาก Google Chrome
1. เปิดเบราว์เซอร์ Google Chrome บนอุปกรณ์ Mac ของคุณ
2. ป้อนสตริงด้านล่างในแถบที่อยู่และกด Enter บนคีย์บอร์ด:
chrome://extensions/
3. ค้นหา malware หรือรายการที่เกี่ยวข้อง และ ลบ ออกจาก Google Chrome
ลบส่วนขยายอันตรายจาก Safari
1. เปิดเบราว์เซอร์ Safari
2. บนเมนูด้านบน คลิก Safari > Settings หรือ Preferences
3. หน้าต่างการตั้งค่า Safari จะเปิด โปรดเลือกแท็บ Extensions
4. ต้นทางส่วนขยายที่น่าสงสัย และคลิกปุ่ม Uninstall เพื่อลบออกจาก Safari
5. ตอนนี้คุณสามารถปิดหน้าต่างและรีสตาร์ท Safari
ลบมัลแวร์จากเบราว์เซอร์ Microsoft Edge ของ Mac
1. เปิดโปรแกรม Microsoft Edge บน Mac ของคุณ
2. ป้อนหรือคัดลอกและวางสตริงต่อไปนี้ในแถบที่อยู่ กด Enter บนคีย์บอร์ด:
edge://extensions/
3. ค้นหาและ Remove หรือ Disable รายการสำหรับ malware จากพื้นที่ Installed Extensions
4. ตอนนี้คุณสามารถปิดหน้าต่างและรีสตาร์ทเบราว์เซอร์ Microsoft Edge
ถอนการติดตั้งส่วนขยายมัลแวร์จาก Mozilla Firefox
1. เปิดเบราว์เซอร์ Mozilla Firefox
2. พิมพ์หรือคัดลอกและวางสตริงด้านล่างในแถบที่อยู่และกด Enter บนคีย์บอร์ด:
about:addons
3. คลิกที่ Extensions จากเมนูแถบด้านข้าง
4. ค้นหารายการที่เกี่ยวข้องกับ malware และ Disable หรือ Remove ออกจากเบราว์เซอร์โดยใช้ปุ่มตัวเลือก
วิธีที่ 3 – ลบแอปที่ไม่พึงประสงค์ที่ติดเชื้อ Mac
1. ไปที่ Finder ของคุณ จากแถบเมนู โปรดเลือก Go > Go to Folder
2. ป้อนสตริงต่อไปนี้และกด Enter บนคีย์บอร์ด
~/Library/LaunchAgents
3. ตอนนี้คุณจะเห็นโฟลเดอร์ที่ซ่อนอยู่ชื่อ LaunchAgents โปรดจดบันทึกไฟล์ต่อไปนี้ภายในโฟลเดอร์:
- com.malware.plist
- unknown.service.plist
- unknown.system.plist
- unknown.download.plist
- unknown.update.plist
4. คำว่า unknown เป็นเพียงการแทนที่ของชื่อมัลแวร์จริง โจมตีอาจใช้ชื่อไฟล์ต่อไปนี้:
- Genieo. InstallMac, (random characters).plist
หากคุณไม่พบไฟล์ที่ระบุ โปรดค้นหารายการที่ไม่คุ้นเคยหรือน่าสงสัยใดๆ อาจเป็นสิ่งที่ทำให้มัลแวร์ปรากฏบน Mac ของคุณ การจัดเรียงรายการทั้งหมดเพื่อดูรายการล่าสุดอาจช่วยคุณระบุไฟล์ที่ไม่คุ้นเคยที่ติดตั้งล่าสุด
5. โปรดคลิกที่ "Show items as..."
6. เพื่อจัดเรียงรายการตามลำดับเวลา คลิก Date Modified
7. ลากไฟล์ที่น่าสงสัยทั้งหมดที่คุณพบไปที่ Trash
จดบันทึกไฟล์ที่น่าสงสัยทั้งหมด เนื่องจากคุณอาจลบรายการเดียวกันในโฟลเดอร์อื่นๆ ขณะที่เราดำเนินการต่อไป
8. โปรด รีสตาร์ท คอมพิวเตอร์ Mac
9. เปิดโฟลเดอร์อีกโฟลเดอร์หนึ่งด้วยวิธีเดียวกันดังกล่าวข้างต้น คัดลอกและวางสตริงต่อไปนี้เพื่อค้นหาโฟลเดอร์ได้ง่าย:
~/Library/Application Support
10. เลือกรายการที่น่าสงสัยที่คุณจดบันทึกไว้ก่อนหน้านี้ ลากพวกเขาไปที่ Trash
11. ทำซ้ำกระบวนการในโฟลเดอร์ non-hidden ต่อไปนี้ (โดยไม่มี ~):
/Library/LaunchAgents
/Library/LaunchDaemons
/Library/Application Support
12. สุดท้าย ไปที่ Finder > Go และเปิดโฟลเดอร์ Applications ค้นหาโฟลเดอร์ย่อยที่มีชื่อดังต่อไปนี้และลากพวกเขาไปที่ Trash
- Genieo. InstallMac, (random characters)
ตัวเลือกเพิ่มเติม : สำหรับไฟล์ที่ล็อกและไม่สามารถลบได้ ให้ทำดังต่อไปนี้:
1. ไปที่ Launchpad > Other โฟลเดอร์ เปิด Activity Monitor
2. เลือก กระบวนการที่คุณต้องการหยุด
3. ในส่วนบนของหน้าต่าง คลิกปุ่ม Stop
4. คลิกที่ปุ่ม Force Quit
5. ตอนนี้คุณอาจ ลบหรือกำจัด ไฟล์ที่ล็อกซึ่งเป็นของ malware homepage hijacker
เมื่อดำเนินการวิธีการลบไวรัส Mac จาก 2 และ 3 สำคัญที่จะต้องรันการสแกนแอนติไวรัส (วิธีที่ 1) หลังจากแต่ละขั้นตอน เพื่อให้แน่ใจว่าไม่มีเศษของไวรัสเหลืออยู่บนคอมพิวเตอร์ Mac
เผยแพร่ครั้งแรกเมื่อวันที่ 30 เมษายน 2020, 13:29
