

แฮ็กเกอร์สามารถใช้การโจมตีแบบ command and control (คำสั่งและควบคุม) เพื่อควบคุมเครือข่ายทั้งหมดหรือเปลี่ยนคอมพิวเตอร์แต่ละเครื่องให้กลายเป็นกองทหารบอทเพื่อทำสิ่งที่พวกเขาต้องการ สิ่งนี้ชัดเจนเมื่อเร็วๆ นี้ที่สหรัฐอเมริกาหยุดบอทเน็ต "Cyclops Blink" โดยการแฮ็กเข้าไปในอุปกรณ์ที่ถูกทำลายและถอนการติดตั้งไวรัส แต่นี่คือสิ่งที่คุณควรรู้เกี่ยวกับพวกเขา การโจมตี C2 สามารถควบคุมเครือข่ายทั้งหมดและให้แฮ็กเกอร์เข้าถึงกองทหารบอทเน็ต นี่คือวิธีการทำงานและสิ่งที่คุณสามารถทำเพื่ออยู่ในความปลอดภัย
การโจมตี Command and Control คืออะไร
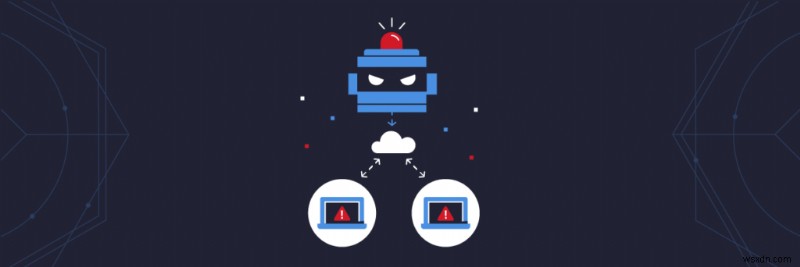
เมื่อผู้กระทำความผิดทางอินเทอร์เน็ตบุกรุก PC และดาวน์โหลดมัลแวร์ที่ช่วยให้พวกเขาสามารถส่งคำสั่ง/คำขอจากเซิร์ฟเวอร์ C2 ไปยังอุปกรณ์ที่ถูกทำลายจากระยะไกล นี่เรียกว่าการโจมตีทางไซเบอร์แบบ command and control (C2 หรือ C&C สำหรับสั้น) เนื่องจาก PC ที่ติดเชื้อตัวแรกมักติดเชื้ออุปกรณ์รองที่มันสื่อสารด้วย ในกรณีของเครือข่ายของบริษัท ระบบทั้งหมดอาจถูกนำเข้าใต้การควบคุมของผู้โจมตีในไม่กี่นาที
มีหลายวิธีสำหรับผู้โจมตีในการติดเชื้อ PC รวมถึงหลายประเภทของการโจมตีที่พวกเขาอาจเปิดตัวเมื่ออยู่ภายในระบบ มากกว่า 80% ของไวรัสใช้ระบบชื่อโดเมนเพื่อหาเซิร์ฟเวอร์ C2 เพื่อขโมยข้อมูลและเผยแพร่มัลแวร์ ตามที่บริษัทความปลอดภัยทางไซเบอร์ Palo Alto Networks อธิบายไว้
C2 คืออะไรและทำงานอย่างไร?
ผู้โจมตีต้องบุกรุก PC เป้าหมายโดยใช้มัลแวร์ก่อน วิศวกรรมทางสังคมอย่างอีเมลฟิชชิ่ง โฆษณาปลอมที่นำไปสู่เว็บไซต์อันตราย และปลั๊กอินเบราว์เซอร์และโปรแกรมที่น่าสงสัย สามารถใช้ทำได้ทั้งหมด จาก COVID-19 ถึงเกมวิดีโอ สิ่งเหล่านี้จะใช้เหตุการณ์ปัจจุบันหรือวัฒนธรรมป๊อปเพื่อดึงดูดความสนใจของผู้คน ในบางกรณี ผู้โจมตีใช้ USB ที่มีมัลแวร์เพื่อบุกรุกระบบทางกายภาพ
เมื่อส่งคำสั่งแล้ว PC ที่ติดเชื้อจะกลายเป็น "บอท" ซอมบี้ดิจิทัลที่ถูกควบคุมโดยผู้โจมตี มันต่อไปเผยแพร่ไวรัสไปยังอุปกรณ์เพิ่มเติม เปลี่ยนพวกเขาเป็นบอทและขยายพื้นที่ควบคุมของผู้โจมตี ทำให้เกิดบอทเน็ต หรือเครือข่ายของบอท การโจมตี C2 หลายครั้ง โดยเฉพาะเมื่อขโมยข้อมูล ถูกพัฒนาให้ลับตาได้นานที่สุดเท่าที่จะเป็นไปได้ การใช้งานทั่วไปอื่นๆ ของ C2 ตาม Palo Alto Networks รวมถึง:
- การควบคุมคอมพิวเตอร์ของคนอื่นเพื่อขุดคริปโตเคอเรนซี
- การทำลายข้อมูล
- การปิดเครื่องจักร อาจจะเป็นเครือข่ายทั้งหมด
- การรีบูทอุปกรณ์ที่ถูกทำลายจากระยะไกลเพื่อทำให้การทำงานของระบบลดลง
- C2 ยังสามารถใช้ในการโจมตีรैनซ์มวร์เพื่อเข้ารหัสข้อมูลและควบคุมระบบเป็น בני ערובה
โครงสร้างของการโจมตี Command and Control
ในวันแรกของอินเทอร์เน็ต ผู้โจมตีเคยมีเซิร์ฟเวอร์ภายใต้การควบคุมของพวกเขาและจะเริ่มการโจมตีจากที่นั่น การโจมตี C2 หลายอย่างกำลังเปิดตัวจากบริการที่ใช้คลาวด์ ผู้โจมตีอาจใช้เซิร์ฟเวอร์เดียวที่มัลแวร์จะส่งข้อความเพื่อขอคำแนะนำ สิ่งนี้สามารถป้องกันได้ง่ายโดยการตรวจจับและบล็อกที่อยู่ IP ของเซิร์ฟเวอร์ C2 เพื่อป้องกันการเชื่อมต่อในอนาคต อย่างไรก็ตาม หากผู้โจมตีซ่อนที่อยู่ IP จริงของพวกเขาโดยใช้โปร็กซี การปกป้องจะกลายเป็นยากขึ้น
นักหลอกลักมักใช้เซิร์ฟเวอร์หลายตัวเพื่อเปิดตัวการโจมตี อาจเป็นชุดของเซิร์ฟเวอร์ที่ทำการโจมตีเดียวกันเพื่อความซ้ำซ้อนในกรณีที่ตัวหนึ่งล้ม หรืออาจเป็นเซิร์ฟเวอร์เดียว ผู้โจมตียังสามารถสั่งให้คอมพิวเตอร์ที่ติดเชื้อของบอทเน็ตทำงานเป็นเครือข่าย peer-to-peer (P2P) สื่อสารกันแบบสุ่มแทนที่จะผ่านเซิร์ฟเวอร์กลาง สิ่งนี้ทำให้การติดตามแหล่งของการติดเชื้อยากขึ้น กลยุทธ์นี้มักใช้ร่วมกับการโจมตีเซิร์ฟเวอร์เดียว ตามบริษัทซอฟต์แวร์ความปลอดภัยทางไซเบอร์ DNSFilter – หากเซิร์ฟเวอร์ถูกโจมตี ตัวเลือก P2P จะพร้อมใช้งานเป็นสำรอง
การป้องกันการโจมตี C2
แม้แนวคิดที่ใครบางคนควบคุมระบบของคุณจะน่ากลัว แต่มีขั้นตอนบางอย่างที่คุณสามารถทำเพื่อปกป้องตัวเอง
ขั้นแรกและสำคัญที่สุดคือการศึกษา ผู้โจมตีทางไซเบอร์มักใช้กลยุทธ์วิศวกรรมทางสังคมแบบ meme ดังนั้นการสอนทุกคนที่มีการเข้าถึงเครือข่ายของคุณเกี่ยวกับสิ่งเหล่านี้ คนมีโอกาสถูกหลอกน้อยลงอย่างมากเมื่อพวกเขารู้จักสัญญาณเตือน แสดงให้พวกเขาเห็นว่าอีเมลฟิชชิ่งมีลักษณะอย่างไร วิธีประเมินความปลอดภัยของการดาวน์โหลด และอื่นๆ
ที่สอง ใช้ไฟร์วอลล์ แม้จะไม่ปกป้องคุณจากผู้กระทำความผิดที่เข้าถึงระบบของคุณแล้ว แต่จะช่วยคนที่ไม่สามารถหลอกทางเข้าได้ ไฟร์วอลล์จำกัดปริมาณข้อมูลที่สามารถไหลเข้าและออกจากเครือข่าย และสามารถตั้งค่าให้แจ้งเตือน URL และที่อยู่ IP ที่น่าสงสัยได้
ที่สาม ใช้ VPN ขณะออนไลน์ หนึ่งในบริการ VPN ที่ดีที่สุดสำหรับ Windows คือ Systweak VPN ซึ่งรวม smart DNS กับ kill switch VPN สำหรับ Windows นี้ปกป้องความเป็นส่วนตัวออนไลน์ของคุณโดยการอนุญาตให้เล่นเว็บแบบนิรนามและปิดบังที่อยู่ IP ด้วยการเข้ารหัสระดับทหาร AES 256-bit Systweak VPN มีเซิร์ฟเวอร์ 4500 ตัวตั้งอยู่ใน 53 ประเทศและ 200 สถานที่ แอปของคุณสร้างอุโมงค์ที่เข้ารหัสรอบทรัฟฟิกทั้งหมดของอุปกรณ์เมื่อคุณเชื่อมต่อกับเซิร์ฟเวอร์ที่คุณเลือก มันยังปกป้องคุณจากความเสี่ยงของ Wi-Fi สาธารณะโดยการเข้ารหัสข้อมูลทั้งหมดที่ส่งผ่านเครือข่ายและทำให้เข้าถึงไม่ได้โดยแฮ็กเกอร์ คุณสามารถตั้งค่าการเข้าถึงจากระยะไกลจากแล็ปท็อปไปยังคอมพิวเตอร์สำนักงานหรือบ้านได้อย่างรวดเร็วหากคุณเปิดใช้งาน VPN บนเครือข่ายใดๆ
คำสุดท้ายเกี่ยวกับการโจมตีทางไซเบอร์แบบ Command and Control คืออะไร?
ติดตามเราบนโซเชียลมีเดีย – Facebook, Instagram และ YouTube สำหรับคำถามหรือข้อเสนอแนะ กรุณาแจ้งในส่วนความคิดเห็นด้านล่าง เราจะยินดีตอบกลับด้วยโซลูชัน เราโพสต์เคล็ดลับและทริกเป็นประจำ พร้อมกับคำตอบสำหรับปัญหาทั่วไปที่เกี่ยวข้องกับเทคโนโลยี
