


เผยแพร่เมื่อวันที่ 2 กุมภาพันธ์ 2026 เวลา 18:01 น. EST
อามีร์เป็นหัวหน้าแผนกซอฟต์แวร์ที่ MUO เขาเป็นนักศึกษา PharmD ที่ชอบดูตัวเลขและสเปรดชีต
ได้รับแรงบันดลใจจากงานอดิเรกของพ่อ อามีร์พัฒนาทักษะโครงการ DIY และสร้างควอดคอปเตอร์ตัวแรกในช่วงมัธยมศึกษา เมื่ออายุ 18 ปี เขาเริ่มเขียนเกี่ยวกับการพิมพ์ 3D และตอนนี้เขียนและแก้ไขเนื้อหาเกี่ยวกับประสิทธิภาพการทำงาน สเปรดชีต การถ่ายภาพ ดนตรี และอื่นๆ ที่ MUO
อามีร์ยังชอบสร้างเพลง แม้ว่าการจัดประเภทว่าเป็น "เพลง" จะยังคงอยู่ในขอบเขตของการตีความ นอกจากการศึกษา อามีร์ยังเป็นเกมเมอร์ร่วมสมัย ผู้ชื่นชอบรถยนต์ และเจ้าของรถ Mitsubishi Galant ปี 1993 อย่างภูมิใจ
ใครที่ไม่ได้ใช้ VPN ในตอนนี้? มีเหตุผลมากมายในการใช้งาน ไม่ว่าจะเป็นการเข้าถึงเนื้อหาที่ถูกจำกัดตามภูมิศาสตร์ หรือความเป็นส่วนตัว และมีบริการ VPN ให้เลือกมากมาย ฟรี หรอจ่าย แพ็กเกจที่รวมคลาวด์และตัวจัดการรหัสผ่าน ทุกอย่างก็มีอยู่ พวกมันมาพร้อมคุณสมบัติที่แตกต่างกัน แต่มีคุณสมบัติ VPN หนึ่งอย่างที่สำคัญที่สุด: ความเป็นส่วนตัว
วิธีที่ดีที่สุดในการคืนความเป็นส่วนตัวคืออะไร? ผมจะบอกว่า ไม่ใช่การมอบหมายให้บริษัท VPN จัดการ แต่เป็นการสร้าง VPN ของตัวเอง การตั้งค่า VPN ของตัวเองตอนนี้ง่ายมาก และมีโปรโตคอลมากมายที่อยู่ในชั้นนำ
 เนื้อหาเกี่ยวข้อง
หลังจากมีสมาร์ททีวี 10 ปี ผมติดตั้ง VPN สุดท้าย — และมันเปลี่ยนทุกอย่าง
การติดตั้ง VPN ฟรีบนสมาร์ททีวีเป็นเกมเชนเจอร์สำหรับผู้ใช้ Netflix และ YouTube อย่างหนัก แต่มั่นใจได้ว่า: ไม่ใช่ทุกอย่างจะทำงานตามที่คาดหวัง
OpenVPN
วีรบุรุษมาตรฐานที่ยืดหยุ่นได้
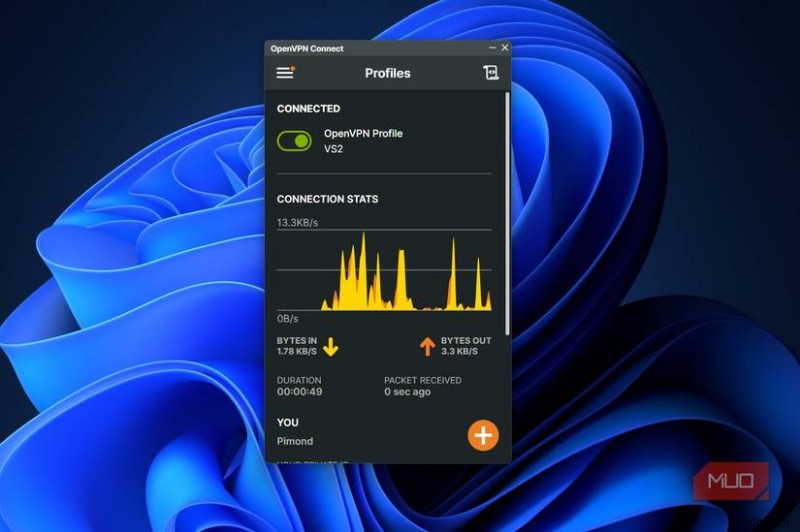
OpenVPN กำเนิดขึ้นในปี 2001 โดยเจมส์ โยนัน และเช่นชื่อที่บ่งชี้ มันเป็นโปรโตคอลโอเพนซอร์ส (เหมือนรายการอื่นๆ ในลิสต์นี้) OpenVPN นำทางปฏิวัติในสมัยนั้นเพราะมันให้อุโมงค์ที่ปลอดภัยโดยใช้ไลบรารี SSL/TLS มาตรฐาน (OpenSSL) จนถึงตอนนี้ มันเป็นปู่ย่าตายายที่ผ่านการทดสอบจริงของอุตสาหกรรม มันถูกออกแบบให้ทำงานบนฮาร์ดแวร์หรือการกำหนดค่าเครือข่ายทุกแบบที่จินตนาการได้คุณจะเห็นโปรโตคอล OpenVPN ถูกสร้างไว้ในอุปกรณ์มากมายในปัจจุบัน
OpenVPN เป็น VPN ชั้น 3 ที่ทำงานใน user-space คุณสมบัติทางเทคนิคที่ทรงพลังที่สุดคือความสามารถในการทำงานบน UDP หรือ TCP และบนพอร์ตใดก็ได้
ผมชอบ OpenVPN เพราะมันอยู่มามากกว่าสองทศวรรษ — หมายความว่ามันให้ความเสถียรที่ไม่มีใครเทียบได้ ระบบนิเวศการสนับสนุนที่ใหญ่โต และความสามารถทางทฤษฎีในการ繞ผ่านไฟร์วอลล์พื้นฐานเกือบทุกแบบ แต่เพราะมันทำงานใน user-space และมีโค้ดเบสที่ซับซ้อน มันจึงเป็นโปรโตคอลที่ช้าที่สุดในลิสต์นี้ ไม่ว่าจะอย่างไร มันยังคงเป็นตัวเลือกที่ยอดเยี่ยมสำหรับความสามารถในการใช้งานทั่วไป หากคุณพยายามรัน VPN บนเราเตอร์ น่าจะเป็นว่า OpenVPN คือโปรโตคอลเดียวในลิสต์นี้ที่เราเตอร์ของคุณรองรับ
WireGuard
โปรโตคอลที่เร็วที่สุดที่คุณจะพบ
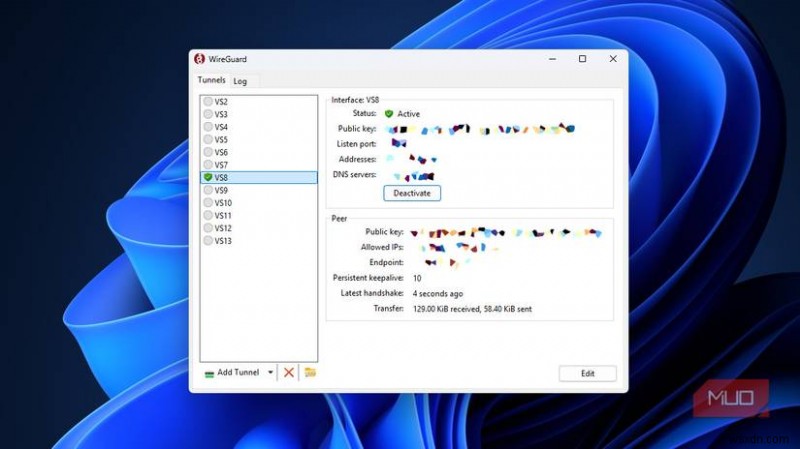
สร้างขึ้นโดยนักวิจัยด้านความปลอดภัย เจสัน โดเนนเฟลด์ ในปี 2016 WireGuard กำเนิดจากความปรารถนาที่จะกำจัดส่วนที่ซ้ำซ้อนของ VPN แบบดั้งเดิมอย่าง OpenVPN WireGuard ใช้โค้ดเบสขนาดเล็ก (น้อยกว่า 1% ของจำนวนบรรทัดโค้ดเทียบกับ OpenVPN) และสิ่งนี้ทำให้มันตรวจสอบได้ง่าย เร็วมาก และปลอดภัยมากขึ้นโดยธรรมชาติจากการลดพื้นที่โจมตี
WireGuard ใช้การจัดเส้นทางคียptoคราฟติก ซึ่งจับคู่คีย์สาธารณะของเพียร์กับรายการที่อยู่ IP ที่อนุญาตภายในอุโมงค์ สิ่งที่น่าสนใจคือ มันเป็นโปรโตคอล "เงียบ" — มันไม่ตอบสนองต่อแพ็กเกจที่ไม่ได้รับการยืนยันตัวตนเลย หมายความว่าเครื่องสแกนพอร์ตจะเห็นพอร์ตว่าปิดอยู่ แม้ว่าเซิร์ฟเวอร์จะทำงานอยู่
คุณคาดเดาประโยชน์ของ WireGuard ได้แล้ว: ความเร็วสูงมาก เวลาเชื่อมต่อเกือบทันที และประสิทธิภาพพลังงานดีเยี่ยมบนมือถือ มันยังจัดการการโรมมิ่งได้อย่างสมบูรณ์ เมื่อคุณสลับจาก Wi-Fi ไปข้อมูลมือถือ อุโมงค์จะคงอยู่ และการเชื่อมต่อยังคงราบรื่น ด้วยการที่ WireGuard ถูกออกแบบมาเพื่อความเป็นส่วนตัวและประสิทธิภาพ มันจึงไม่ค่อยจัดการไฟร์วอลล์ขั้นสูงได้ดี มันรองรับเฉพาะ UDP (ซึ่งมักถูกบล็อกในภูมิภาคที่เข้มงวด) และถูกระบุง่ายว่าเป็น VPN เนื่องจากขาดการ obfuscation
การตั้งค่า WireGuard แบบดิบอาจมีความยุ่งยากเล็กน้อย จึงแนะนำให้ใช้สคริปต์อย่าง wg-easy ในการตั้งค่า คุณสามารถติดตั้งได้ด้วย Docker และมันยังให้แดชบอร์ดเว็บที่สวยงามสำหรับจัดการการเชื่อมต่อ
 เนื้อหาเกี่ยวข้อง
Outline
Obfuscation, obfuscation
Shadowsocks ถูกสร้างขึ้นในปี 2012 โดยนักพัฒนาที่รู้จักกันในชื่อ "clowwindy" มันถูกสร้างขึ้นโดยเฉพาะเพื่อข้าม Great Firewall ของจีน ดังนั้นคุณจินตนาการได้ว่ามันทำงานได้ดีมากในการเอาชนะการตรวจสอบ Jigsaw (บริษัทภายใต้ Google) นำ Shadowsocks ไปปรับปรุงเพื่อสร้าง Outline ปรัชญาของมันคือ "ความไม่เด่นชัด" — แทนที่จะปรากฏเป็นอุโมงค์ที่ปลอดภัย มันมุ่งทำให้トラフィคที่เข้ารหัสดูเหมือนสัญญาณรบกวนสุ่มๆ ที่ไม่ทำให้ระบบเตือนภัยทำงาน
Outline ไม่สร้างอินเทอร์เฟซเครือข่ายเสมือนจริงอย่าง OpenVPN หรือ WireGuard แต่ใช้โปรโตคอล SOCKS5 เพื่อเปลี่ยนเส้นทางトラフィค ข้อดีหลักคือ Outline เป็น stateless — ไม่เกี่ยวข้องกับการ handshake แบบดั้งเดิมระหว่างต้นทางและปลายทาง เพียงอย่างเดียวนี้ทำให้ Outline ยากต่อการตรวจจับมากขึ้น
Outline ทำงานต่างจากที่เหลือเล็กน้อย มี Outline Client, Outline Manager และเซิร์ฟเวอร์ คุณตั้งค่าบนเซิร์ฟเวอร์ แล้วดึงคีย์เข้าถึงจาก Manager และสุดท้ายเชื่อมต่อผ่าน Client Client พร้อมใช้งานได้ทุกแพลตฟอร์ม
VLESS + REALITY
ระดับความลับลับของ VPN
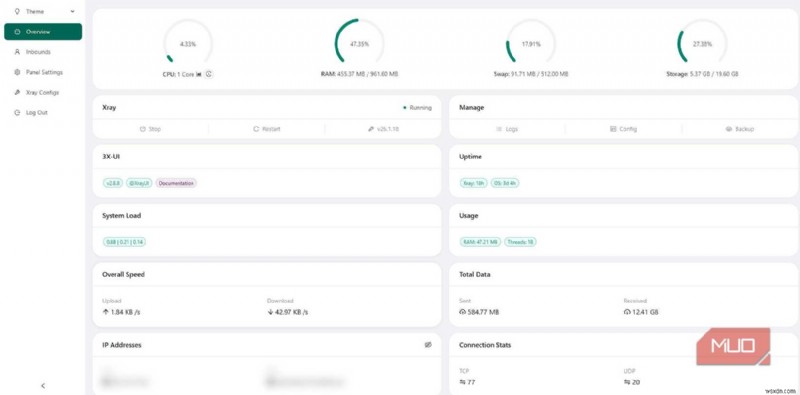
VLESS คือขั้วหน้าของ VPN และเมื่อรวมกับ REALITY คุณจะได้ขั้วหน้าของขั้วหน้า แทนที่จะดูเหมือนสัญญาณรบกวนสุ่ม (ซึ่งอาจถูกบล็อกเพราะน่าสงสัย) VLESS พร้อม REALITY มุ่งทำให้ดูเหมือนเว็บไซต์ที่ถูกต้องและน่าเชื่อถือสูงอย่าง Microsoft หรือ Apple
VLESS เป็นโปรโตคอลขนส่งแบบ stateless ส่วน REALITY คือเลเยอร์ความปลอดภัยที่เปลี่ยนเส้นทาง TLS handshake เมื่อคุณเชื่อมต่อ เซิร์ฟเวอร์จะ "ยืม" TLS certificate ของโดเมนจริงที่ไม่ถูกบล็อก หากผู้ตรวจสอบพยายามตรวจสอบการเชื่อมต่อ เซิร์ฟเวอร์ของคุณจะเพียงแค่ส่งกลับการตอบสนองของเว็บไซต์จริงไปให้พวกเขา มันจริงๆ แล้วเก่งมาก!
ศัพท์นิดหน่อย: Xray คือซอฟต์แวร์แกนประสิทธิภาพสูงสมัยใหม่ (fork จาก V2Ray ต้นฉบับ) ที่ทำหน้าที่เป็น엔진บนเซิร์ฟเวอร์ของคุณ VLESS คือโปรโตคอลการส่งข้อมูลเฉพาะ ( "ภาษา") ที่ทำงานภายใน엔ジンนั้น ในขณะที่ REALITY เป็นส่วนขยายความปลอดภัยขั้นสูงสำหรับ VLESS ที่แปลงการเชื่อมต่อให้ดูเหมือนการเข้าชม HTTPS ไปยังเว็บไซต์ที่เชื่อถือได้ ทุกเครื่องมือเหล่านี้อยู่ภายใต้ระบบนิเวศ Project V กว้างกว่า
คู่นี้ให้ความลับลับที่ไม่มีใครเทียบได้ หากมีหน่วยงานตรวจสอบเครือข่ายของคุณ เมื่อคุณเชื่อมต่อ VPN พวกเขาจะรู้อย่างน้อยว่าคุณใช้ VPN แต่กับ VLESS และ REALITY รวมกัน พวกเขาจะไม่ได้รู้ว่าคุณใช้ VPN VLESS ตั้งค่ายากกว่าเล็กน้อย ทั้งฝั่งเซิร์ฟเวอร์และไคลเอ็นต์ การกำหนดค่า REALITY แบบมืออาชีพต้องการความรู้ทางเทคนิคเล็กน้อย อย่างไรก็ตาม คุณสามารถใช้เครื่องมือที่นiftyอย่าง 3X-UI ซึ่งตั้งค่าทุกอย่างให้และให้เว็บแผงควบคุมที่สะดวกสบายมาก เมื่อตั้งค่าเสร็จ ผมแนะนำ Streisand (iOS) และ v2rayNG (Android) เป็นไคลเอ็นต์ มีไคลเอ็นต์เดสก์ทอปให้เลือกมากมายอีกด้วย
คุณควรสร้าง VPN ของตัวเอง
ผมยืนยันตามหัวข้อนี้ คุณสามารถปรับใช้โปรโตคอล VPN ใดๆ ในลิสต์นี้ได้ในเวลาน้อยกว่าหนึ่งนาที และเพลิดเพลินกับความเป็นส่วนตัวที่แท้จริง คุณไม่ต้องกังวลเรื่องความแออัด เพราะแบนด์วิธทั้งหมดของเซิร์ฟเวอร์นั้นเป็นของคุณ คุณหาเซิร์ฟเวอร์ได้ที่ราคา $3 ต่อเดือน และแม้แค่ 512MB RAM ก็เพียงพอที่จะรันโปรโตคอล VPN หลายตัวพร้อมกัน
$3 ถูกกว่าผู้ให้บริการ VPN ส่วนใหญ่ แต่ข้อเสียคือความหลากหลายของตำแหน่ง เซิร์ฟเวอร์ที่คุณได้จะอยู่ที่เดียวเท่านั้น แต่คุณสามารถใช้เซิร์ฟเวอร์นั้นทำอะไรมากกว่านี้ หากคุณมี VPS สำหรับโฮสต์เว็บไซต์หรือโปรเจกต์งานอดิเรกอยู่แล้ว การติดตั้ง VPN บนมันก็คือฟรีโดยสรุป มันเป็นของคุณ และนั่นคือสิ่งที่สำคัญที่สุด!
